

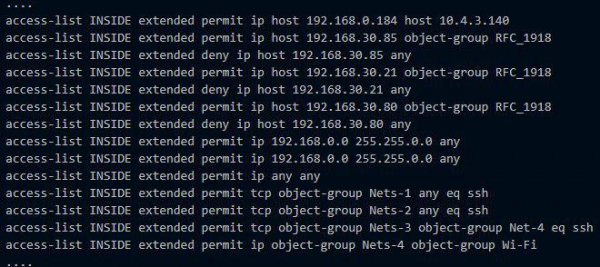
Si observamos la configuración de cualquier firewall, probablemente veremos una larga lista de direcciones IP, puertos, protocolos y subredes. Así es como se implementan clásicamente las políticas de seguridad de red para acceder a los recursos. Al principio, se intenta mantener el orden en la configuración, pero luego los empleados comienzan a cambiar de departamento, los servidores se multiplican y cambian de rol, aparecen accesos para diferentes proyectos en lugares donde normalmente no deberían, y se generan cientos de caminos desconocidos.
Sobre algunas reglas, si se tiene suerte, están anotados comentarios como ‘Lo pidió Vasya’ o ‘Este es el acceso a la DMZ’. El administrador de red se va y todo se vuelve completamente confuso. Luego alguien decidió limpiar la configuración de Vasya y cayó SAP, porque en algún momento Vasya pidió ese acceso para el trabajo del SAP activo.
Hoy hablaré sobre la solución VMware NSX, que ayuda a aplicar de manera puntual políticas de interacción y seguridad de red sin el desorden en las configuraciones de firewall. Mostraré qué nuevas funciones han aparecido en comparación con lo que anteriormente tenía VMware en esta área.
VMware NSX es una plataforma de virtualización y seguridad de servicios de red. NSX aborda tareas de enrutamiento, conmutación, balanceo de carga, firewall y puede hacer muchas otras cosas interesantes.
NSX es el sucesor del propio producto de VMware, vCloud Networking and Security (vCNS) y del adquirido Nicira NVP.
De vCNS a NSX
Antes, el cliente en la nube, construida sobre VMware vCloud, tenía una máquina virtual separada vCNS vShield Edge. Esta funcionaba como un gateway perimetral, donde se podían configurar muchas funciones de red: NAT, DHCP, Firewall, VPN, balanceador de carga, etc. vShield Edge limitaba la interacción de la máquina virtual con el mundo externo según las reglas establecidas en el Firewall y NAT. Dentro de la red, las máquinas virtuales se comunicaban libremente entre sí dentro de las subredes. Si realmente se desea dividir y controlar el tráfico, se puede crear una red separada para diferentes partes de las aplicaciones (distintas máquinas virtuales) y establecer las reglas apropiadas para su interacción en el firewall. Pero esto es lento, complicado y poco interesante, especialmente cuando se tiene varias docenas de máquinas virtuales.
En NSX, VMware implementó el concepto de micro segmentación mediante un firewall distribuido, integrado en el núcleo del hipervisor. Aquí se definen políticas de seguridad y de interconexión no solo para direcciones IP y MAC, sino también para otros objetos: máquinas virtuales y aplicaciones. Si NSX está desplegado dentro de la organización, esos objetos pueden ser un usuario o un grupo de usuarios de Active Directory. Cada uno de estos objetos se convierte en un micro segmento en su propio contorno de seguridad, en la subred correspondiente, con su acogedora DMZ :);
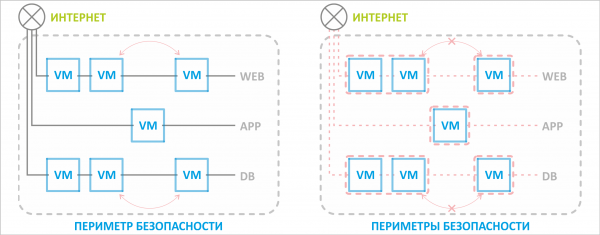
Anteriormente, el perímetro de seguridad era uno solo para todo el conjunto de recursos, protegido por un conmutador de frontera, y con NSX se puede aislar de interacciones innecesarias una máquina virtual específica incluso dentro de una misma red.
Las políticas de seguridad y de interconexión se adaptan si el objeto se mueve a otra red. Por ejemplo, si trasladamos una máquina con una base de datos a otro segmento de red o incluso a otro centro de datos virtual relacionado, las reglas establecidas para esa máquina virtual seguirán vigentes independientemente de su nueva ubicación. El servidor de aplicaciones podrá seguir interactuando con la base de datos.
El antiguo gateway de frontera vCNS vShield Edge ha sido reemplazado por NSX Edge. Este incorpora todo el conjunto tradicional del antiguo Edge más varias funciones nuevas útiles. De eso hablaremos a continuación.
¿Qué hay de nuevo en NSX Edge?
La funcionalidad de NSX Edge depende de de NSX. Hay cinco en total: Standard, Professional, Advanced, Enterprise y Plus Remote Branch Office. Todo lo nuevo e interesante se puede ver a partir de la edición Advanced. Incluye también una nueva interfaz, que hasta el completo cambio de vCloud a HTML5 (VMware promete verano de 2019) se abrirá en una nueva pestaña.
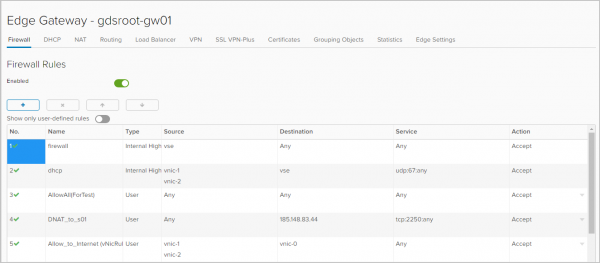
Firewall. Como objetos a los que se aplicarán las reglas, se pueden elegir direcciones IP, redes, interfaces de gateway y máquinas virtuales.
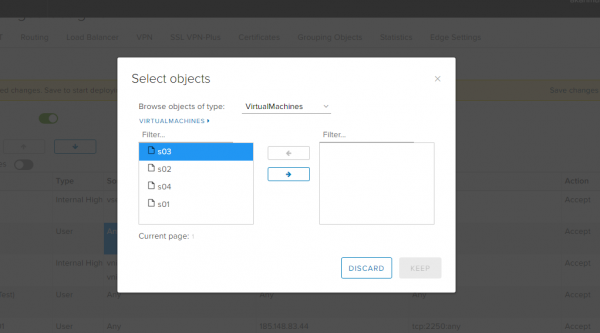
DHCP. Además de configurar el rango de direcciones IP que se asignarán automáticamente a las máquinas virtuales de esta red, en NSX Edge están disponibles las funciones de Binding y Relay.
En la pestaña Bindings se puede vincular la dirección MAC de una máquina virtual a una dirección IP, si se necesita que la dirección IP no cambie. Lo principal es que esta dirección IP no esté dentro del DHCP Pool.
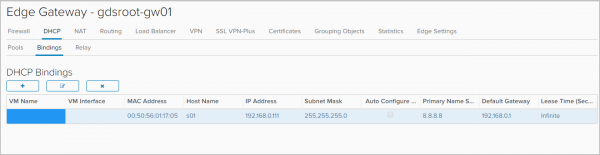
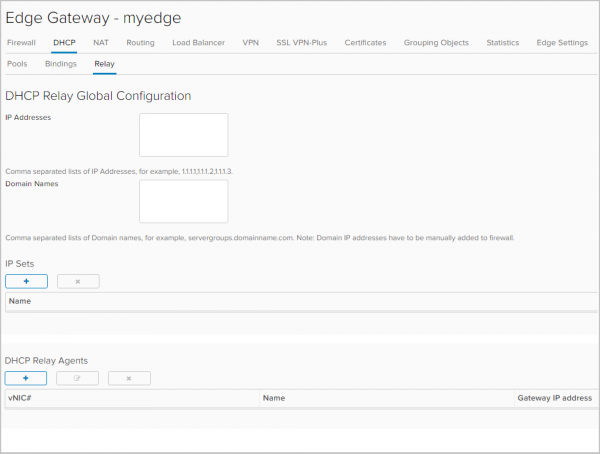
En la pestaña Relay Se configura la retransmisión de mensajes DHCP a los servidores DHCP que se encuentran fuera de su organización en vCloud Director, incluidos los servidores DHCP de la infraestructura física.
Enrutamiento. En vShield Edge solo se podía configurar enrutamiento estático. Ahora se ha introducido el enrutamiento dinámico con soporte para los protocolos OSPF y BGP. También están disponibles configuraciones de ECMP (Activo-activo), lo que permite la conmutación por error del tipo 'activo-activo' en enrutadores físicos.
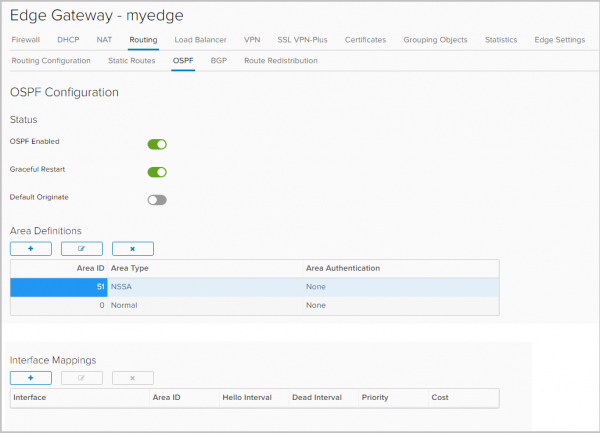
Configuración de OSPF
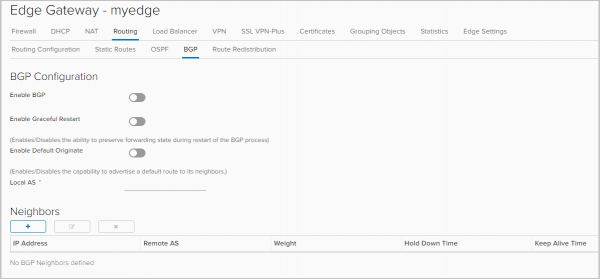
Configuración de BGP
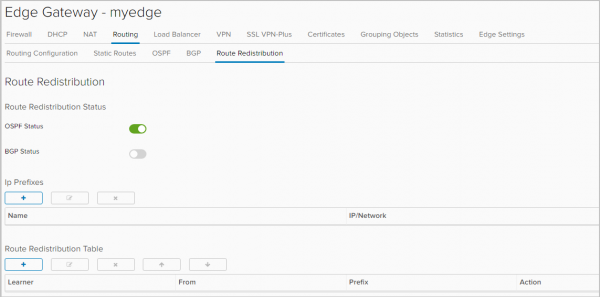
También se añade la configuración de transferencia de rutas entre diferentes protocolos,
redistribución de rutas (route redistribution).
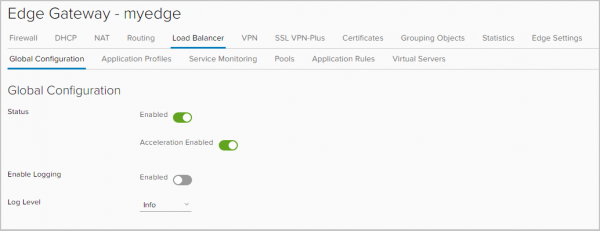
Balanceador de carga L4/L7. Se ha añadido X-Forwarded-For para el encabezado HTTPS. Sin él, todos se quejaban. Por ejemplo, tiene un sitio web que está balanceando. Sin pasar este encabezado, todo funciona, pero en las estadísticas del servidor web no veías las IP de los visitantes, sino la IP del balanceador. Ahora todo está correcto.
Además, en la pestaña Reglas de Aplicación ahora se pueden agregar scripts que gestionan directamente el balanceo de tráfico.
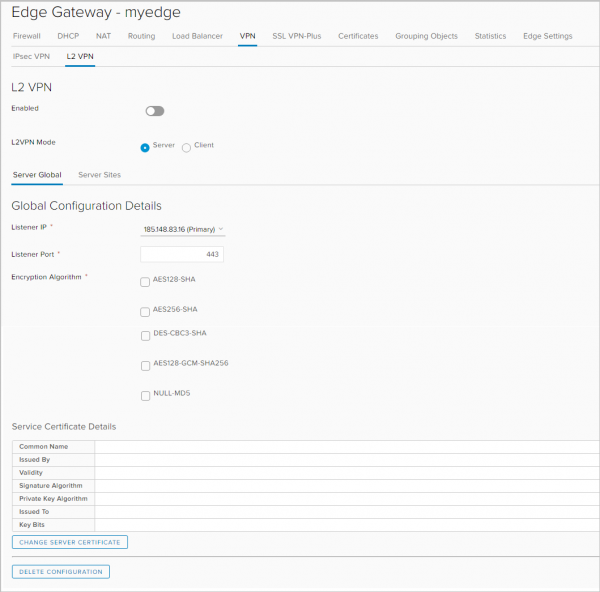
VPN. Además de IPSec VPN, NSX Edge soporta:
- L2 VPN, que permite extender redes entre sitios geográficamente dispersos. Esta VPN es necesaria, por ejemplo, para que al trasladarse a otro sitio, la máquina virtual permanezca en la misma subred y conserve su dirección IP.
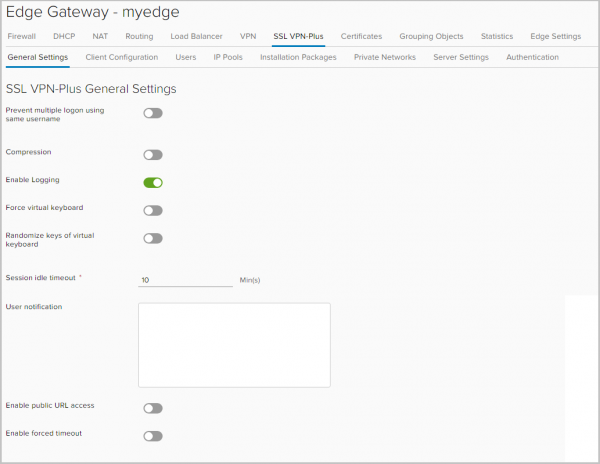
- SSL VPN Plus, que permite a los usuarios conectarse de forma remota a la red corporativa. Esta función existía a nivel de vSphere, pero es una novedad para vCloud Director.
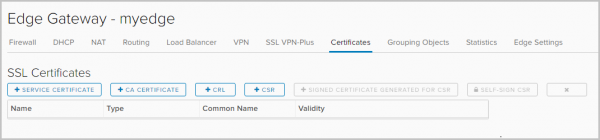
Certificados SSL. Ahora se pueden instalar certificados en NSX Edge. Esto vuelve a plantear la cuestión de quién necesita un balanceador sin certificados para HTTPS.
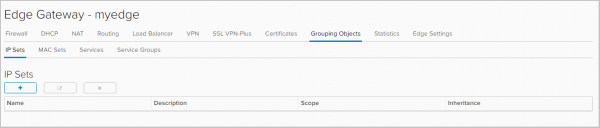
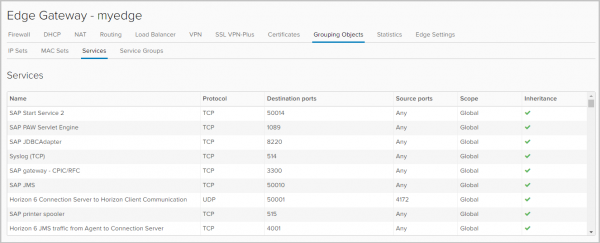
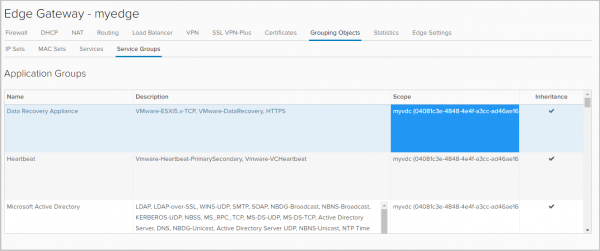
Agrupación de Objetos (Grouping Objects). En esta pestaña se definen los grupos de objetos para los cuales se aplicarán ciertas reglas de interacción de red, como las reglas del firewall.
Estos objetos pueden ser direcciones IP y MAC.
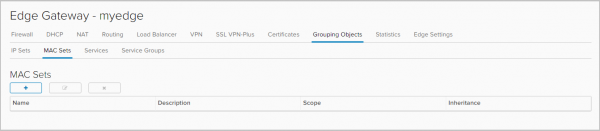
Aquí también se incluye una lista de servicios (combinación de protocolo y puerto) y aplicaciones que se pueden utilizar al crear reglas del firewall. Solo el administrador del portal vCD puede añadir nuevos servicios y aplicaciones.
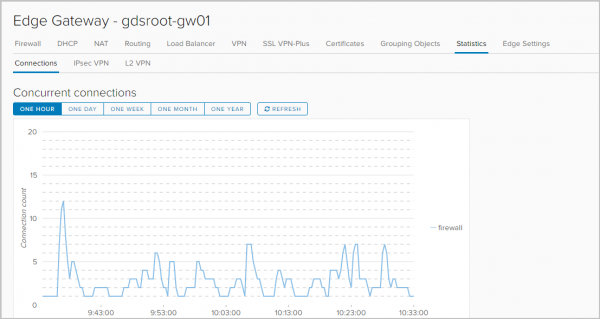
Estadísticas. Estadísticas de conexiones: tráfico que pasa a través de la puerta de enlace, firewall y balanceador.
Estado y estadísticas de cada túnel IPSEC VPN y L2 VPN.
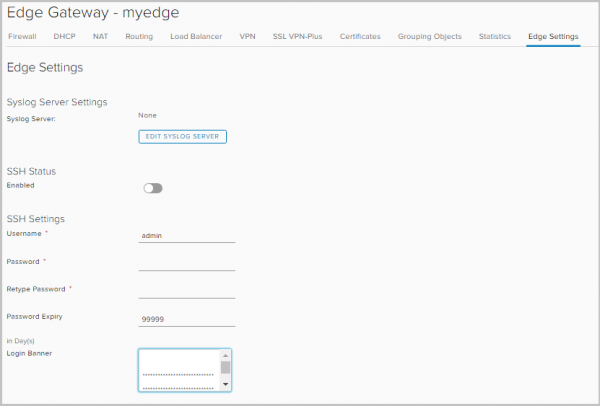
Registro de eventos. En la pestaña Configuración de Edge, se puede configurar el servidor para el registro de logs. El registro funciona para DNAT/SNAT, DHCP, Firewall, enrutamiento, balanceador de carga, IPsec VPN, SSL VPN Plus.
Para cada objeto/servicio, están disponibles los siguientes tipos de avisos:
— Depuración
— Alerta
— Crítico
— Error
— Advertencia
— Notificación
— Información
Tamaños de NSX Edge
Dependiendo de las tareas a realizar y los volúmenes de VMware se pueden crear NSX Edge de los siguientes tamaños:
NSX Edge
(Compacto)
NSX Edge
(Grande)
NSX Edge
(Cuádruple Grande)
NSX Edge
(X-Grande)
vCPU
1
2
4
6
Memoria
512MB
1GB
1GB
8GB
Disco
512MB
512MB
512MB
4.5GB + 4GB
Asignación
Una
aplicación, de prueba
centro de datos
Pequeño
o mediano
centro de datos
Cargado
firewall
Balanceo
de carga en el nivel L7
A continuación, se muestra una tabla con las métricas de rendimiento de los servicios de red según el tamaño de NSX Edge.
NSX Edge
(Compacto)
NSX Edge
(Grande)
NSX Edge
(Cuádruple Grande)
NSX Edge
(X-Grande)
Interfaces
10
10
10
10
Sub Interfaces (Troncal)
200
200
200
200
Reglas NAT
2,048
4,096
4,096
8,192
Entradas ARP
Hasta sobreescribir
1,024
2,048
2,048
2,048
Reglas FW
2000
2000
2000
2000
Rendimiento FW
3Gbps
9.7Gbps
9.7Gbps
9.7Gbps
Pools DHCP
20,000
20,000
20,000
20,000
Rutas ECMP
8
8
8
8
Rutas Estáticas
2,048
2,048
2,048
2,048
Pools LB
64
64
64
1,024
Servidores Virtuales LB
64
64
64
1,024
Servidor LB / Pool
32
32
32
32
Verificaciones de Salud LB
320
320
320
3,072
Reglas de Aplicación LB
4,096
4,096
4,096
4,096
Clientes L2VPN de Hub a Espiga
5
5
5
5
Redes L2VPN por Cliente/Servidor
200
200
200
200
Túneles IPSec
512
1,600
4,096
6,000
Túneles SSLVPN
50
100
100
1,000
Redes Privadas SSLVPN
16
16
16
16
Sesiones Concurrentes
64,000
1,000,000
1,000,000
1,000,000
Sesiones/Segundo
8,000
50,000
50,000
50,000
Rendimiento LB (Proxy L7)
2.2Gbps
2.2Gbps
3Gbps
Rendimiento LB (Modo L4)
6Gbps
6Gbps
6Gbps
Conexiones LB/s (Proxy L7)
46,000
50,000
50,000
Conexiones Concurrentes LB (Proxy L7)
8,000
60,000
60,000
Conexiones LB/s (Modo L4)
50,000
50,000
50,000
Conexiones Concurrentes LB (Modo L4)
600,000
1,000,000
1,000,000
Rutas BGP
20,000
50,000
250,000
250,000
Vecinos BGP
10
20
100
100
Rutas BGP Redistribuidas
Sin Límite
Sin Límite
Sin Límite
Sin Límite
Rutas OSPF
20,000
50,000
100,000
100,000
Entradas OSPF LSA Máx. 750 Tipo-1
20,000
50,000
100,000
100,000
Adyacencias OSPF
10
20
40
40
Rutas OSPF Redistribuidas
2000
5000
20,000
20,000
Total Rutas
20,000
50,000
250,000
250,000
→
De la tabla se observa que se recomienda organizar el balanceo en NSX Edge para escenarios productivos, comenzando únicamente a partir del tamaño Grande.
Hasta hoy, eso es todo. En las siguientes partes, detallaré la configuración de cada servicio de red de NSX Edge.
Fuente: habr.com
