

NSX Edge admite el enrutamiento estático y dinámico (OSP, BGP).
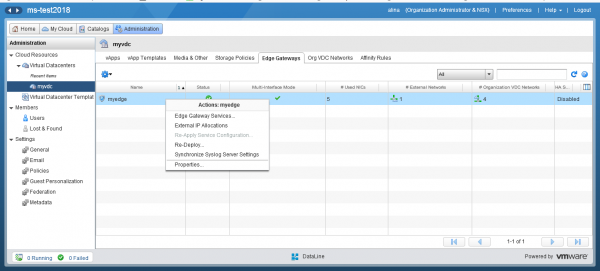
Para configurar el enrutamiento, en vCloud Director dirígete a la sección Administración y haz clic en el centro de datos virtual. En el menú horizontal selecciona la pestaña Gateways Edge. Haz clic derecho en la red deseada y selecciona la opción Servicios de Gateway Edge.
Ve al menú de enrutamiento.
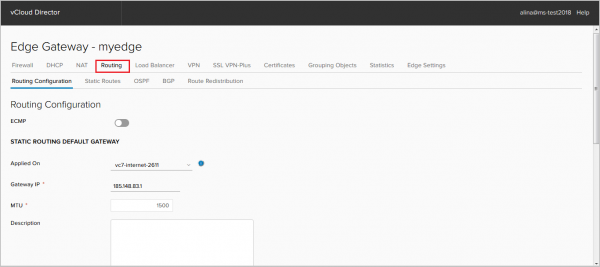
Configuración inicial (Configuración de enrutamiento)
En esta pestaña puedes:
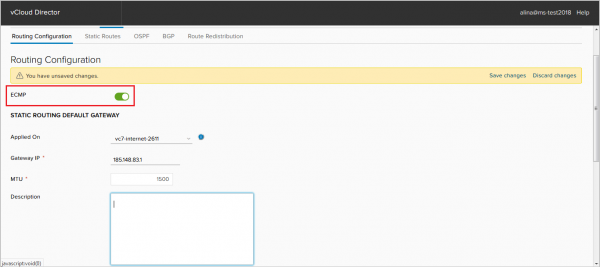
— activar la opción ECMP, que permite establecer hasta 8 rutas equivalentes en RIB.
— cambiar o desactivar la ruta predeterminada.
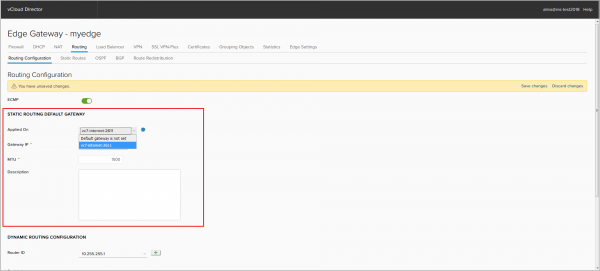
— seleccionar el Router-ID. Puedes elegir la dirección de la interfaz externa como Router-ID. Sin especificar un Router-ID, no se pueden iniciar los procesos OSPF o BGP.
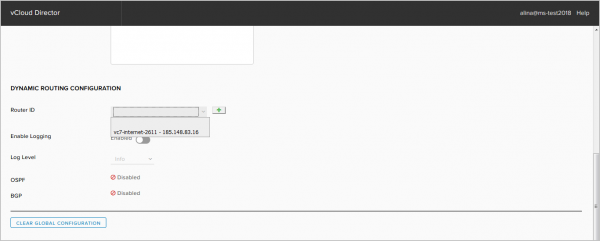
O añadir uno propio pulsando +.
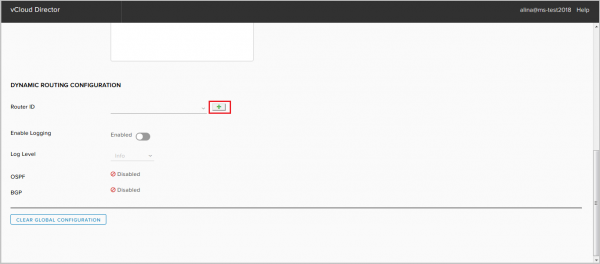
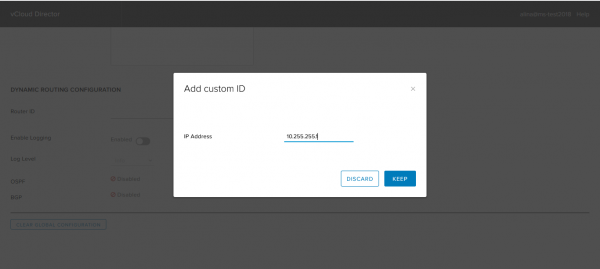
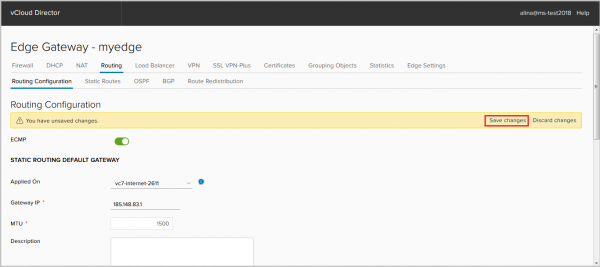
Guardamos la configuración.
Listo.
Configuración del enrutamiento estático
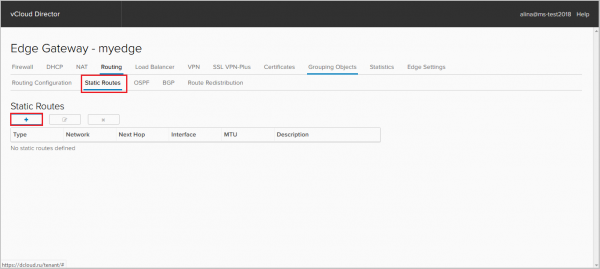
Ve a la pestaña de Enrutamiento estático y haz clic en +.
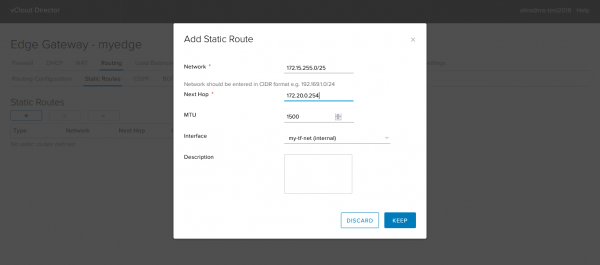
Para añadir una ruta estática, completa los siguientes campos obligatorios:
— Red: la red de destino;
— Next Hop: la dirección IP del host/rutador a través del cual pasará el tráfico hacia la red de destino;
— Interfaz: la interfaz detrás de la que se encuentra el Next Hop necesario.
Haz clic en Conservar.
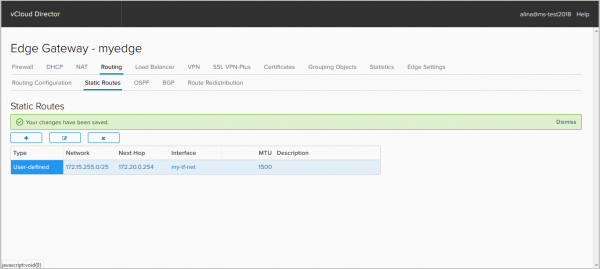
Guardamos la configuración.
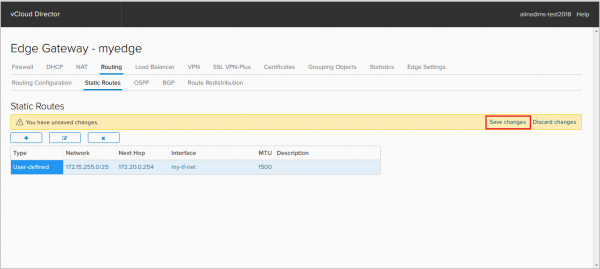
Listo.
Configuración de OSPF
Ve a la pestaña OSPF. Activamos el proceso OSPF.
Si es necesario, desactivamos el Graceful restart, que está habilitado por defecto. Graceful restart es un protocolo que permite continuar el reenvío del tráfico durante la convergencia del plano de control.
Aquí también puedes activar el anuncio de la ruta predeterminada, si está presente en RIB — opción default originate.
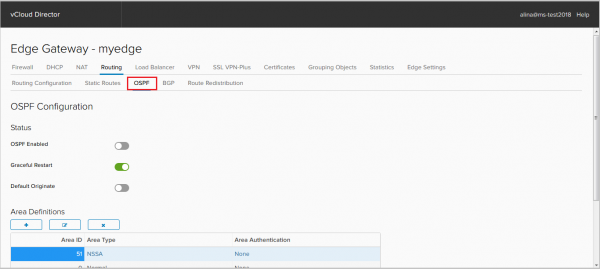
A continuación, añade el Área. Por defecto se ha añadido el Área 0. NSX Edge admite 3 tipos de Área:
— Área Backbone (área 0+Normal);
— Área estándar (Normal);
— Área Not-so-stubby (NSSA).
Haz clic en + en el campo Definición del Área para añadir un nuevo Área.
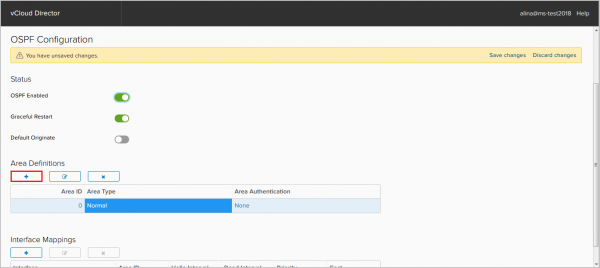
En la ventana que aparece, especifica los siguientes campos obligatorios:
— ID del Área;
— Tipo de Área.
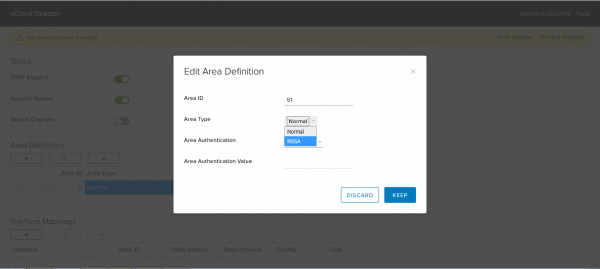
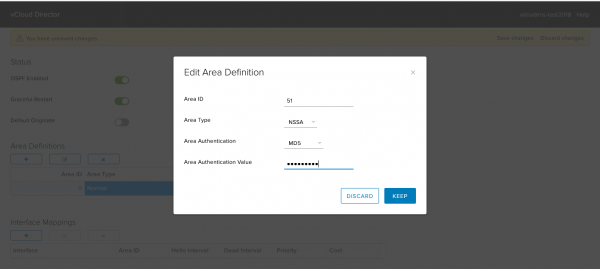
Si es necesario, configura la autenticación. NSX Edge admite dos tipos de autenticación: texto claro (contraseña) y MD5.
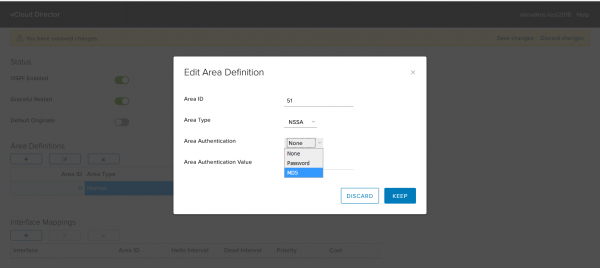
Haz clic en Conservar.
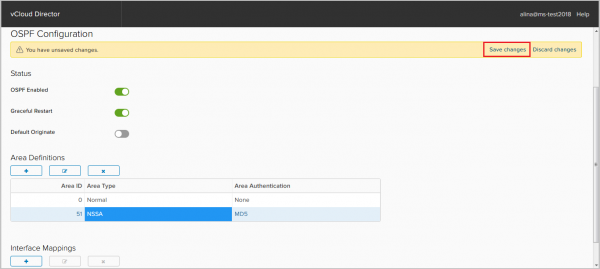
Guardamos la configuración.
Ahora añade las interfaces en las que se establecerá la vecindad OSPF. Para ello, haz clic en + en el campo Mapeo de Interfaces.
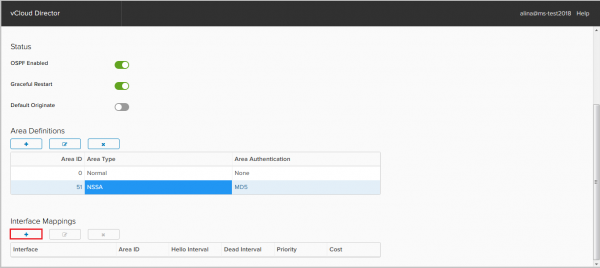
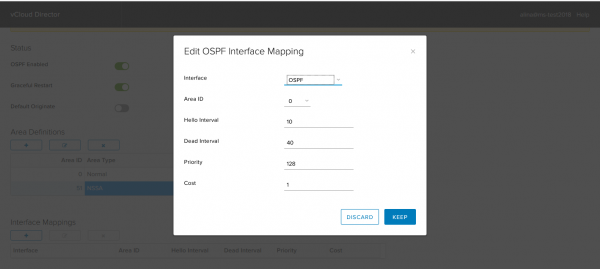
En la ventana que aparece, especifica los siguientes parámetros:
— Interfaz: la interfaz que se utilizará en el proceso OSPF;
— ID del Área;
— Intervalo Hello/Dead: temporizadores del protocolo;
— Prioridad: la prioridad necesaria para seleccionar DR/BDR;
— Costo: métrica necesaria para calcular el mejor camino. Haz clic en Keep.
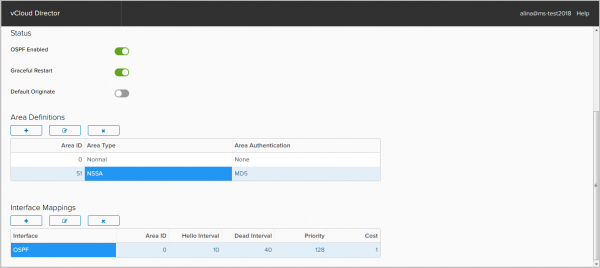
Añadamos un Área NSSA a nuestro enrutador.
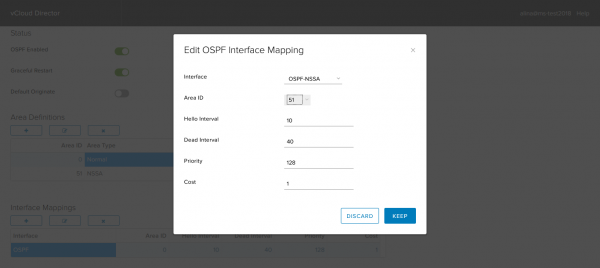
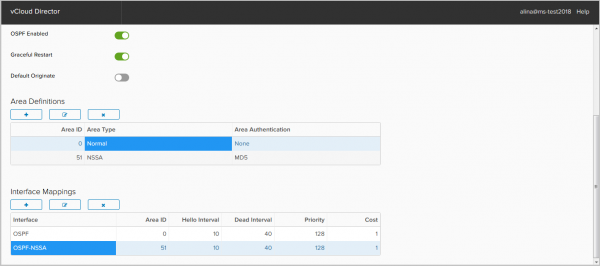
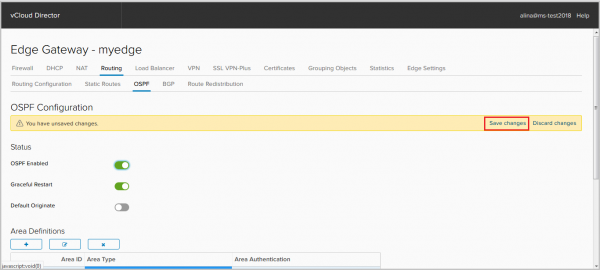
Guardamos la configuración.
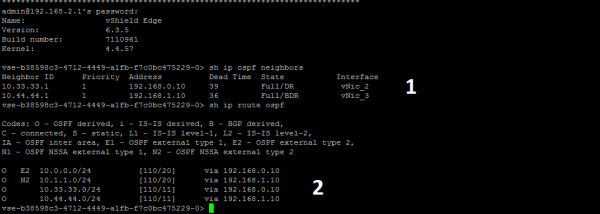
En la captura de pantalla a continuación vemos:
1. sesiones establecidas;
2. Rutas instaladas en RIB.
Configuración de BGP
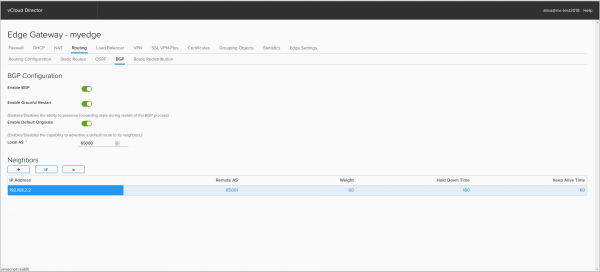
Vaya a la pestaña BGP.
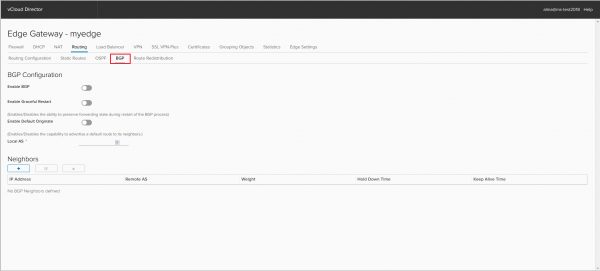
Activamos el proceso BGP.
Si es necesario, desactivamos el Graceful Restart, que está habilitado por defecto. Aquí también se puede activar el anuncio de la ruta por defecto, incluso si no está en RIB — opción Default Originate.
Especificamos el AS de nuestro NSX Edge. El soporte para AS de 4 bytes está disponible solo a partir de la versión NSX 6.3.
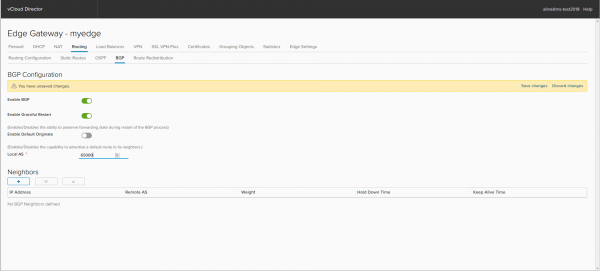
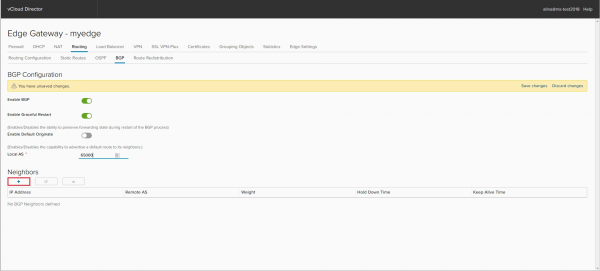
Para agregar vecinos de pares, presione +.
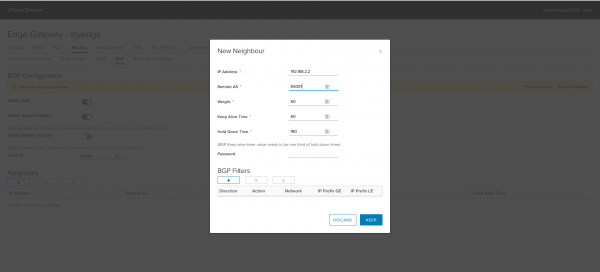
En la ventana que aparece, especifica los siguientes parámetros:
— Dirección IP – dirección del par BGP;
— AS Remoto – número de AS del par BGP;
— Peso – métrica que permite gestionar el tráfico saliente;
— Tiempo de Keep Alive/Hold Down – temporizadores del protocolo.
A continuación, configuraremos los Filtros BGP. Para sesiones eBGP, por defecto se filtran todos los prefijos anunciados y aceptados en este enrutador, excepto la ruta por defecto. Esta se anuncia mediante la opción default originate.
Haga clic en + para agregar un Filtro BGP.
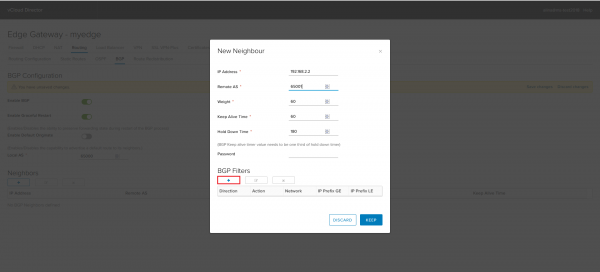
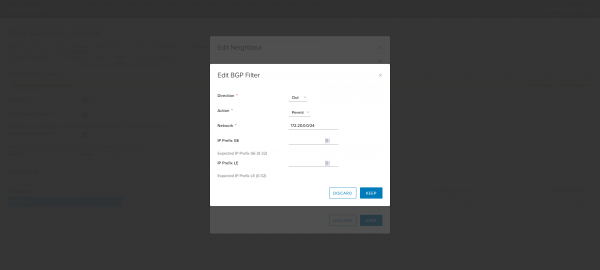
Configuramos el filtro para la actualización saliente.
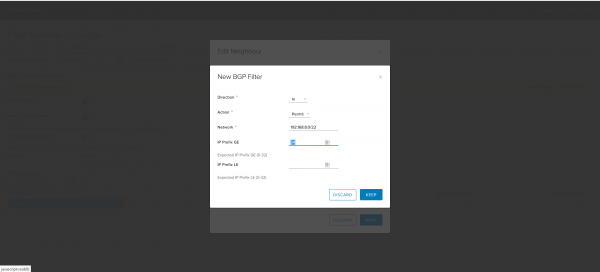
Configuramos el filtro para la actualización entrante.
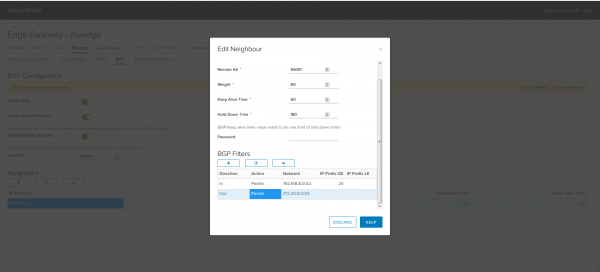
Haga clic en Keep para completar la configuración.
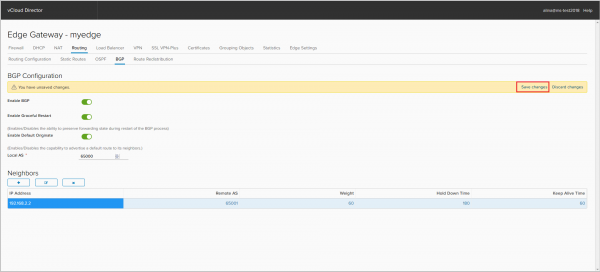
Guarde la configuración.
Listo.
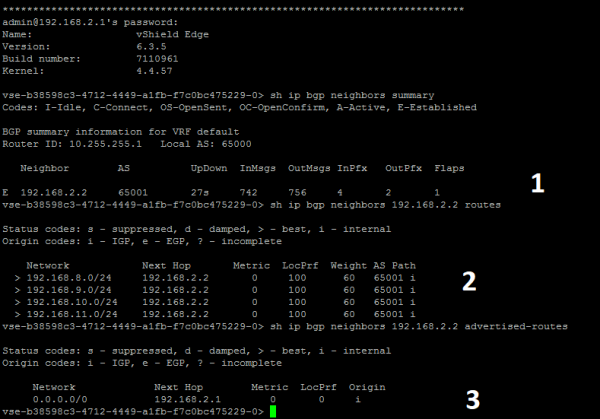
En la captura de pantalla a continuación vemos:
1. sesión establecida.
2. prefijos recibidos (4 prefijos /24) del par BGP.
3. anuncio de la ruta por defecto. El prefijo 172.20.0.0/24 no se anuncia, ya que no está agregado en BGP.
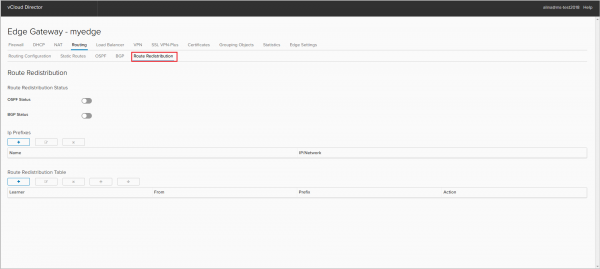
Configuración de Redistribución de Rutas.
Vaya a la pestaña Redistribución de Rutas.
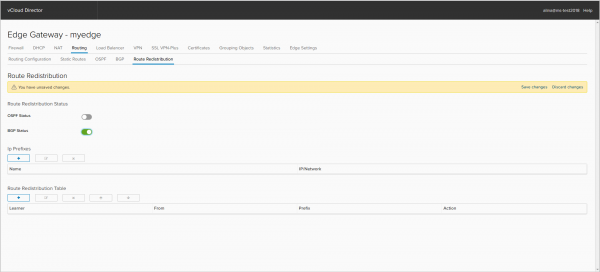
Activamos la importación de rutas para el protocolo (BGP u OSPF).
Para agregar un prefijo IP, presione +.
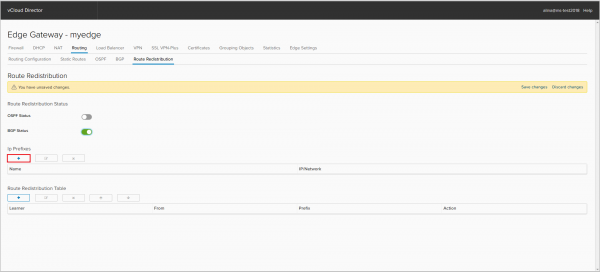
Especifique el nombre del prefijo IP y el propio prefijo.
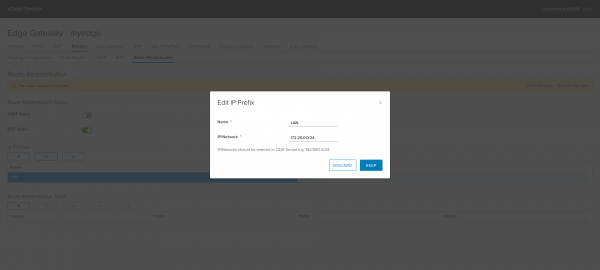
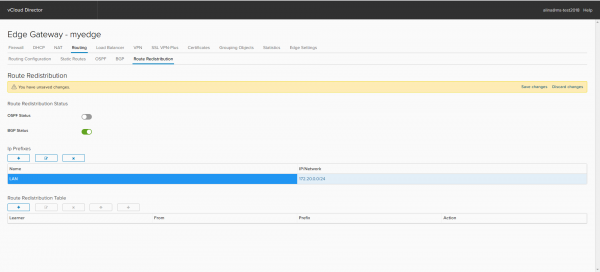
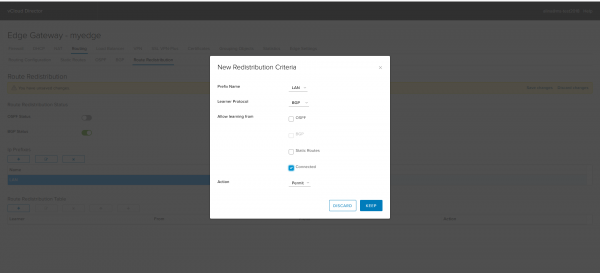
Configuraremos la Tabla de Distribución de Rutas. Presione +.
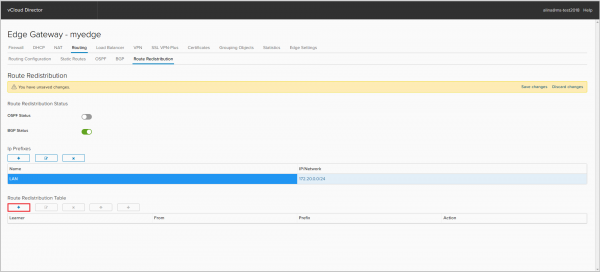
— Nombre del Prefijo — seleccionamos el prefijo que vamos a importar al protocolo correspondiente.
— Protocolo Aprendiz — protocolo al que vamos a importar el prefijo;
— Permitir aprendizaje — protocolo desde el cual exportamos el prefijo;
— Acción — acción que se aplicará a este prefijo.
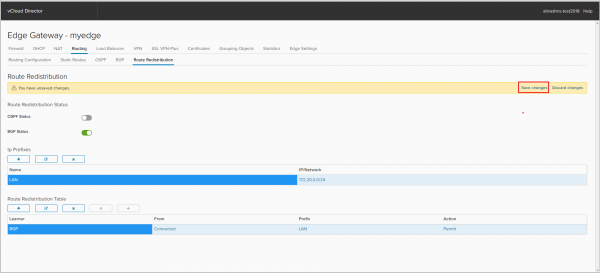
Guardamos la configuración.
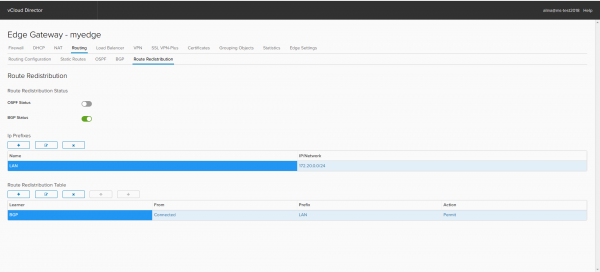
Listo.
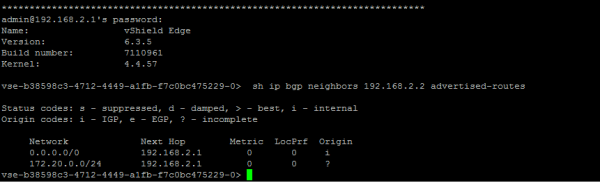
En la captura de pantalla a continuación, se puede ver que ha aparecido el anuncio correspondiente en BGP.
Eso es todo lo que tengo sobre enrutamiento con NSX Edge. Pregunte si algo no ha quedado claro. La próxima vez abordaremos el balanceador.
Fuente: habr.com
