

En febrero, el austriaco Christian Haschek publicó un interesante artículo en su blog titulado . Por supuesto, me interesó saber qué pasaría si se repitiera esta investigación, pero ya con Ucrania. Semanas de recopilación de información las 24 horas, un par de días más para redactar el artículo y, durante esta investigación, conversaciones con varios representantes de nuestra sociedad para precisar y aprender más. Sigo con el desarrollo…
TL;DR
No se utilizó ningún medio especial para la recopilación de información (aunque varias personas sugirieron utilizar OpenVAS para hacer la investigación más completa e informativa). En cuanto a la seguridad de las IP relacionadas con Ucrania (más abajo explico cómo se determinó), la situación, en mi opinión, es bastante mala (y definitivamente peor que lo que sucede en Austria). No se han realizado ni se han planeado intentos de explotar los servidores vulnerables detectados.
Primero que nada: ¿cómo se pueden obtener todas las direcciones IP que pertenecen a un país determinado?
En realidad, es muy simple. Las direcciones IP no son generadas por el país mismo, sino que se le asignan. Por lo tanto, existe una lista (y es pública) de todos los países y todas las IP que les pertenecen.
Cualquiera puede , y luego filtrarla con grep Ukraine IP2LOCATION-LITE-DB1.CSV > ukraine.csv
, permite presentar la lista en un formato más utilizable.
Ucrania posee casi tantas direcciones IPv4 como Austria, más de 11 millones. 11,640,409, para ser exactos (en comparación, en Austria son 11,170,487).
Si no deseas jugar con las direcciones IP por ti mismo (¡y no deberías hacerlo!), puedes usar el servicio .
¿Hay máquinas Windows en Ucrania sin parches y que tengan acceso directo a Internet?
Por supuesto, ningún ucraniano consciente abriría tal acceso a sus computadoras. ¿O sí?
masscan -p445 --rate 300 -iL ukraine.ips -oG ukraine.445.scan && cat ukraine.445.scan | wc -lSe encontraron 5669 máquinas con Windows con acceso directo a la red (en Austria solo hay 1273, pero aún así es mucho).
Ups. ¿Hay alguna de ellas que se pueda atacar utilizando exploits ETERNALBLUE, conocidos desde 2017? En Austria no se encontró ninguna de esas máquinas, y esperaba que en Ucrania tampoco se encontraran. Desafortunadamente, es inútil. Se encontraron 198 direcciones IP que no han cerrado esta "brecha".
DNS, DDoS y la profundidad de la madriguera del conejo
Basta de Windows. Veamos qué hay con los servidores DNS, que son open-resolvers y pueden ser utilizados para un ataque DDoS.
Funciona más o menos así. El atacante envía una pequeña consulta DNS, y el servidor vulnerable responde a la víctima con un paquete que es 100 veces mayor. ¡Boom! Las redes corporativas pueden caer bastante rápido debido a este volumen de datos, y para el ataque se necesita un ancho de banda que puede proporcionar un smartphone moderno. Y tales ataques han sido incluso en GitHub.
Veamos si hay tales servidores en Ucrania.
masscan -pU 53 -iL ukraine.ips -oG ukraine.53.scan && cat ukraine.53.scan | wc -lEl primer paso será encontrar aquellos que tienen el puerto 53 abierto. Como resultado, tenemos una lista de 58,730 direcciones IP, pero eso aún no significa que todas puedan ser utilizadas para un ataque DDoS. Es necesario que se cumpla el segundo requisito, es decir, que sean open-resolvers.
Para esto se puede usar un simple comando dig y ver qué podemos "excavar": dig +short test.openresolver.com TXT @ip.of.dns.server. Si el servidor responde open-resolver-detected, entonces puede considerarse un objetivo potencial de ataque. Los open resolvers constituyen aproximadamente el 25%, que es comparable con Austria. En términos de número total, esto es alrededor del 0.02% de todas las IP de Ucrania.
¿Qué más se puede encontrar en Ucrania?
Me alegra que preguntes. Es más fácil (y lo más interesante para mí personalmente) ver las IP con el puerto 80 abierto y qué está "girando" en él.
servidores web
260,849 IP ucranianas responden en el puerto 80 (http). 125,444 direcciones respondieron positivamente (estado 200) a una simple solicitud GET que puede enviar tu navegador. Las demás emitieron varios errores. Es interesante que 853 servidores devolvieron el estado 500, mientras que los estados más raros fueron 407 (solicitud de autorización de proxy) y el absolutamente no estándar 602 (IP no en "lista blanca") con una respuesta cada uno.
Apache domina absolutamente: 114,544 servidores lo utilizan. La versión más antigua que encontré en Ucrania es la 1.3.29, que se lanzó el 29 de octubre de 2003 (!!!). nginx ocupa el segundo lugar con 61,659 servidores.
11 servidores utilizan WinCE, que se lanzó en 1996 y dejó de recibir parches en 2013 (en Austria hay solo 4 de estos).
El protocolo HTTP/2 utiliza 5,144 servidores, HTTP/1.1 — 256,836, HTTP/1 — 13,491.
Impresoras… porque… ¿por qué no?
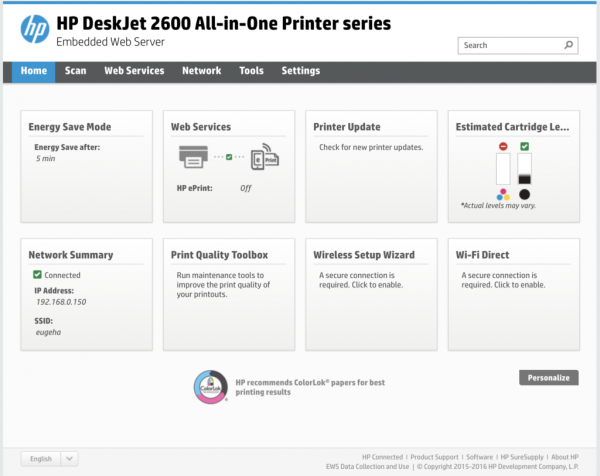
2 HP, 5 Epson y 4 Canon que están disponibles en la red, algunas de ellas sin ninguna autorización.
cámaras web
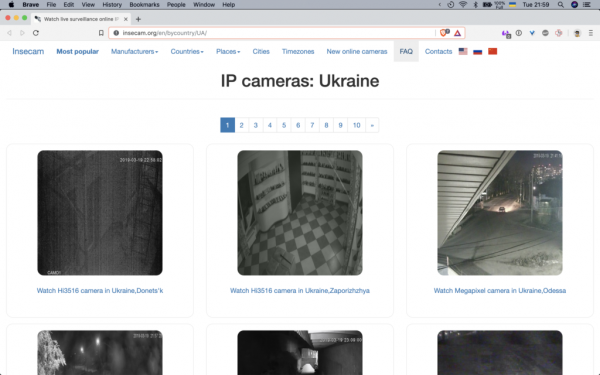
No es una novedad que en Ucrania hay MUCHAS cámaras web transmitiendo en Internet, recopiladas en diferentes recursos. Al menos 75 cámaras transmiten por Internet sin ninguna protección. Puedes verlas aquí. .
¿Qué sigue?
Ucrania es un país pequeño, al igual que Austria, pero enfrenta los mismos problemas que los grandes países en el ámbito de TI. Necesitamos desarrollar una mejor comprensión de lo que es seguro y lo que es peligroso, y los fabricantes de equipos deben proporcionar configuraciones iniciales seguras para su hardware.
Además, estoy recopilando empresas asociadas () que pueden ayudarlo a garantizar la integridad de su infraestructura de TI. El siguiente paso será realizar un análisis de seguridad de los sitios web ucranianos. ¡No se vayan!
Fuente: habr.com
