

¿Con qué frecuencia compras algo de forma impulsiva tras una brillante publicidad, solo para que esa cosa deseada termine acumulando polvo en el armario, la despensa o el garaje hasta la próxima limpieza general o mudanza? Como resultado, hay una decepción debido a expectativas no cumplidas y dinero malgastado. Es mucho peor cuando esto sucede en un negocio. Muy a menudo, los trucos de marketing son tan buenos que las empresas adquieren una solución costosa sin ver el panorama completo de su aplicación. Mientras tanto, la prueba del sistema ayuda a comprender cómo preparar la infraestructura para la integración, qué funcionalidades y en qué cantidad valen la pena implementar. De este modo, se pueden evitar una gran cantidad de problemas al elegir un producto
Cisco ISE — "Servidor Radius en esteroides"
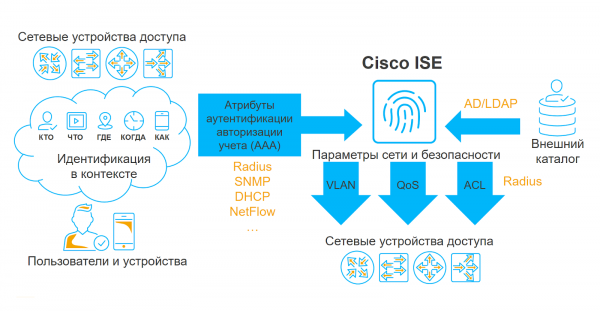
Cisco Identity Services Engine (ISE) es una plataforma para crear un sistema de control de acceso a la red informática de una organización. En la comunidad de expertos, el producto ha sido apodado "Servidor Radius en esteroides" debido a sus características. ¿Por qué? En esencia, la solución es un servidor Radius al cual se le han añadido una gran cantidad de servicios y características adicionales, que permiten obtener un gran volumen de información contextual y aplicar esa combinación de datos en las políticas de acceso.
Al igual que cualquier otro servidor Radius, Cisco ISE interactúa con el equipamiento de red de nivel de acceso, recopila información sobre todos los intentos de conexión a la red corporativa y, basándose en políticas de autenticación y autorización, permite o no el acceso de usuarios a la LAN. Sin embargo, la capacidad de perfilado, contabilidad e integración con otras soluciones de seguridad de la información permite complicar significativamente la lógica de las políticas de autorización, resolviendo así tareas bastante complejas e interesantes.
¿Implementar o pilotar: por qué es necesaria la prueba?
El valor de las pruebas piloto radica en demostrar todas las capacidades del sistema en la infraestructura específica de una organización concreta. Estoy convencido de que la implementación de Cisco ISE antes de su despliegue es beneficiosa para todos los participantes del proyecto, y aquí está la razón.
Para los integradores, esto proporciona una clara comprensión de las expectativas del cliente y ayuda a formar un pliego de condiciones técnico correcto, que contiene muchos más detalles que la frase común «hagan que todo funcione bien». La prueba piloto nos permite sentir el dolor del cliente, entender qué tareas son prioritarias para él y cuáles son secundarias. Para nosotros, es una gran oportunidad de averiguar de antemano qué equipamiento se utiliza en la organización, cómo se llevará a cabo la implementación, en qué sitios y dónde se encuentran, entre otros aspectos.
Los clientes, durante la prueba piloto, ven el sistema real en acción, se familiarizan con su interfaz, pueden comprobar si es compatible con el hardware que ya poseen, y obtienen una visión integral de cómo funcionará la solución después de una implementación completa. La prueba piloto es el momento en que se pueden identificar todos los «puntos críticos» a los que seguramente se enfrentarán durante la integración y decidir cuántas licencias necesitan adquirir.
¿Qué puede «surgir» durante la prueba piloto?
Entonces, ¿cómo prepararse adecuadamente para la implementación de Cisco ISE? Según nuestra experiencia, hemos identificado 4 aspectos principales que es importante considerar en el proceso de pruebas piloto del sistema.
Factor de forma
Para empezar, es necesario decidir en qué factor de forma se implementará el sistema: en un appliance físico o virtual. Cada opción tiene sus ventajas y desventajas. Por ejemplo, la ventaja principal del appliance físico es el rendimiento predecible, aunque no hay que olvidar que estos dispositivos se vuelven obsoletos con el tiempo. Los appliances virtuales son menos predecibles, ya que dependen del hardware en el que se despliega el entorno de virtualización, pero tienen una gran ventaja: si cuentan con soporte, siempre se pueden actualizar a la última versión.
¿Es compatible su equipo de red con Cisco ISE?
Por supuesto, el escenario ideal sería conectar todo el equipo al sistema de inmediato. Sin embargo, esto no siempre es posible, ya que muchas organizaciones aún utilizan switches no gestionados o switches que no admiten parte de las tecnologías en las que opera Cisco ISE. Cabe mencionar que no solo se trata de switches, sino que también pueden ser controladores de red inalámbrica, VPN-concentradores y cualquier otro equipo al que se conecten los usuarios. En mi experiencia, ha habido casos en los que, tras la demostración del sistema, el cliente actualizaba prácticamente todo el parque de switches de acceso a equipos modernos de Cisco para una implementación completa. Para evitar sorpresas desagradables, vale la pena averiguar de antemano la proporción de equipo no compatible.
¿Son todos sus dispositivos estándar?
En cualquier red, hay dispositivos estándar con los que no debería haber problemas de conexión: estaciones de trabajo automatizadas, teléfonos IP, puntos de acceso Wi-Fi, cámaras de video, etc. Pero también puede suceder que sea necesario conectar dispositivos no estándar a la LAN, como convertidores de señales de bus RS232/Ethernet, interfaces de fuentes de alimentación ininterrumpida, diversos equipos tecnológicos, etc. Es importante determinar de antemano la lista de tales dispositivos para que, en la etapa de implementación, ya tenga claro cómo funcionarán técnicamente con Cisco ISE.
Diálogo constructivo con el personal de IT
A menudo, las partes encargadas de Cisco ISE son los departamentos de seguridad, mientras que la configuración de los switches de acceso y Active Directory generalmente es responsabilidad de las divisiones de IT. Por lo tanto, la interacción productiva entre los profesionales de seguridad y el personal de IT es una de las condiciones importantes para una implementación sin problemas del sistema. Si estos últimos perciben la integración de manera negativa, es necesario explicarles cómo la solución beneficiará al departamento de IT.
Top 5 casos de uso de Cisco ISE
Según nuestra experiencia, las funcionalidades necesarias del sistema también se identifican en la etapa de pruebas piloto. A continuación, se presentan algunos de los casos de uso más populares y algunos menos comunes de la solución.
Acceso seguro a la LAN por cable con EAP-TLS
Los resultados de las investigaciones de nuestros pentesters muestran que, con bastante frecuencia, los atacantes utilizan tomas de corriente comunes a las que están conectadas impresoras, teléfonos, cámaras IP, puntos de acceso Wi-Fi y otros dispositivos de red no personales para infiltrarse en la red de la empresa. Por lo tanto, incluso si el acceso a la red se realiza basado en tecnología dot1x, pero se utilizan protocolos alternativos sin la aplicación de certificados de autenticación de usuarios, la probabilidad de un ataque exitoso mediante la interceptación de sesiones y fuerza bruta de contraseñas es alta. En el caso de Cisco ISE, romper el certificado será significativamente más complicado; para ello, los hackers necesitarán potencia computacional considerablemente mayor, haciendo que este caso sea muy efectivo.
Acceso inalámbrico Dual-SSID
La esencia de este escenario radica en el uso de 2 identificadores de red (SSID). Uno de ellos se puede denominar condicionalmente "de invitados". A través de este, tanto los invitados como los empleados de la empresa pueden acceder a la red inalámbrica. Los últimos, al intentar conectarse, son redirigidos a un portal especial, donde se realiza el aprovisionamiento. Es decir, se le otorga al usuario un certificado y se configura su dispositivo personal para una reconexión automática al segundo SSID, en el cual ya se utiliza EAP-TLS con todas las ventajas del primer caso.
Bypass de autenticación MAC y perfilado
Otro caso popular consiste en la detección automática del tipo de dispositivo conectado y la aplicación de las restricciones correspondientes. ¿Por qué es interesante? El hecho es que aún existen muchos dispositivos que no admiten autenticación mediante el protocolo 802.1X. Por lo tanto, es necesario permitir el acceso a la red a tales dispositivos a través de la dirección MAC, que es bastante fácil de falsificar. Aquí es donde Cisco ISE entra en juego: con el sistema, se puede ver cómo se comporta el dispositivo en la red, crear su perfil y asignarle un grupo de otros dispositivos, como un teléfono IP y una estación de trabajo. Si un atacante intenta hacer spoofing de la dirección MAC y conectarse a la red, el sistema detectará que el perfil del dispositivo ha cambiado, emitirá una señal de comportamiento sospechoso y no permitirá que el usuario sospechoso acceda a la red.
EAP-Chaining
La tecnología EAP-Chaining implica la autenticación secuencial de la PC de trabajo y la cuenta del usuario. Este caso se ha vuelto bastante común, ya que muchas empresas aún no permiten la conexión de dispositivos personales de los empleados a la red local de la empresa. Al utilizar este enfoque de autenticación, se puede verificar si una estación de trabajo específica es miembro del dominio, y si el resultado es negativo, el usuario no podrá acceder a la red o podrá ingresar, pero con ciertas restricciones.
Posturing
En este caso, se trata de evaluar la conformidad del software instalado en la estación de trabajo con los requisitos de seguridad. Con esta tecnología, se puede comprobar si el software en la estación de trabajo está actualizado, si se han instalado medidas de protección, si se ha configurado el firewall del host, etc. Curiosamente, esta tecnología también permite abordar otras tareas no relacionadas con la seguridad, como comprobar la existencia de archivos necesarios o la instalación de software de sistema general.
También son menos comunes los escenarios de uso de Cisco ISE, como el control de acceso con autenticación de dominio de extremo a extremo (Passive ID), microsegmentación basada en SGT y filtrado, así como la integración con sistemas de gestión de dispositivos móviles (MDM) y escáneres de vulnerabilidades (Vulnerability Scanner).
Proyectos no convencionales: por qué más podría necesitarse Cisco ISE, o 3 casos raros de nuestra práctica
Control de acceso a servidores basados en Linux
Una vez enfrentamos un caso bastante no trivial para uno de nuestros clientes que ya tenía implementado el sistema Cisco ISE: necesitábamos encontrar una forma de controlar las acciones de los usuarios (principalmente eran administradores) en los servidores con sistema operativo Linux. En busca de una respuesta, se nos ocurrió utilizar el software libre PAM Radius Module, que permite acceder a servidores Linux con autenticación en un servidor RADIUS externo. Todo en este sentido estaría bien, si no fuera por una "pero": el servidor RADIUS, al enviar la respuesta a la solicitud de autenticación, solo devuelve el nombre de la cuenta y el resultado: assess accepted o assess rejected. Mientras tanto, para la autorización en Linux, se necesita asignar al menos un parámetro más: el directorio home, para que el usuario tenga al menos un lugar al que llegar. No encontramos la manera de enviar esto como un atributo RADIUS, por lo que escribimos un script especial para la creación remota de cuentas en los hosts de manera semi-automática. Esta tarea era completamente realizable, ya que tratábamos con cuentas de administradores, cuyo número no era tan grande. Luego, los usuarios ingresaban al dispositivo necesario, después de lo cual se les asignaba el acceso requerido. Surge una pregunta razonable: ¿es obligatorio usar Cisco ISE en estos casos? En realidad, no; cualquier servidor RADIUS serviría, pero dado que el cliente ya contaba con este sistema, simplemente le añadimos una nueva funcionalidad.
Inventario de hardware y software en la red local
En una ocasión, trabajamos en un proyecto para la implementación de Cisco ISE para un cliente sin un piloto previo. No había requisitos claros para la solución y, además, nos enfrentamos a una red plana y no segmentada, lo que complicó nuestras tareas. Durante el proyecto, configuramos todos los métodos de perfilado posibles que la red soportaba: NetFlow, DHCP, SNMP, integración con AD, etc. Al final, se configuró el acceso por MAR, permitiendo ingresar a la red incluso si la autenticación fallaba. Es decir, incluso si la autenticación no era exitosa, el sistema aún permitía al usuario acceder a la red, recolectando información sobre él y registrándola en la base de datos de ISE. Este monitoreo de la red durante varias semanas nos ayudó a identificar los sistemas conectados y los dispositivos no personales, y a desarrollar un enfoque para su segmentación. Posteriormente, configuramos el po-sharing para instalar un agente en las estaciones de trabajo con el fin de recopilar información sobre el software instalado en ellas. ¿Cuál fue el resultado? Logramos segmentar la red y determinar la lista de software que debía eliminarse de las estaciones de trabajo. No voy a ocultar que las tareas posteriores de distribución de usuarios en grupos de dominio y la delimitación de permisos nos llevaron bastante tiempo, pero así obtuvimos una imagen completa del
instalación remota de software en estaciones de trabajo
Este caso es uno de los más extraños en mi experiencia. Una vez, un cliente nos contactó pidiendo ayuda; al implementar Cisco ISE, algo salió mal, todo se rompió y nadie más pudo acceder a la red. Comenzamos a investigar y descubrimos lo siguiente. La empresa tenía 2000 computadoras, cuyo manejo, debido a la falta de un controlador de dominio, se realizaba bajo la cuenta de administrador. Con el objetivo de implementar el control de acceso, la organización introdujo Cisco ISE. Era necesario entender si los antivirus estaban instalados en las computadoras existentes, si el entorno de software estaba actualizado, etc. Dado que el equipo de redes introdujo el sistema, era lógico que tuvieran acceso al mismo. Al observar cómo funcionaba y al realizar el control de acceso de sus computadoras, los administradores idearon la forma de instalar el software en las estaciones de trabajo de los empleados de manera remota, sin visitas personales. ¡Imaginen cuántos pasos se pueden ahorrar al día de esta manera! Los administradores realizaron varias verificaciones en las estaciones de trabajo para detectar un archivo específico en el directorio C:Program Files, y al no encontrarlo, se activaba una remediación automática con un enlace que conducía al almacenamiento de archivos donde estaba el instalador .exe. Esto permitió a los usuarios acceder a la unidad de red y descargar el software necesario. Desafortunadamente, el administrador no conocía bien el sistema ISE y dañó los mecanismos de control de acceso, escribiendo incorrectamente la política, lo que llevó al problema para el que se necesitó nuestra ayuda. Personalmente, me sorprende este enfoque tan creativo, ya que habría sido mucho más barato y menos laborioso crear un controlador de dominio. Pero como prueba de concepto, funcionó.
Para más detalles sobre los aspectos técnicos que surgen al implementar Cisco ISE, lee el artículo de mi colega .
Artem Bobrikov, ingeniero de diseño del Centro de Seguridad de la Información de la empresa «Infosistemas Jet»
Póscrito:
A pesar de que esta publicación trata sobre el sistema Cisco ISE, el problema descrito es relevante para toda la clase de soluciones NAC. No es tan importante qué solución de qué proveedor se planea implementar, ya que gran parte de lo mencionado anteriormente seguirá siendo aplicable.
Fuente: habr.com
