

El 95% de las amenazas a la seguridad de la información son conocidas, y se pueden proteger contra ellas con medios tradicionales como antivirus, firewalls, IDS y WAF. El restante 5% de las amenazas son desconocidas y las más peligrosas. Representan el 70% del riesgo para la empresa debido a que son muy difíciles de detectar y, mucho menos, de protegerse de ellas. Ejemplos incluyen epidemias de ransomware como WannaCry, NotPetya/ExPetr, cripto-mineros, y el "arma cibernética" Stuxnet (que afectó a las instalaciones nucleares de Irán), así como muchas otras (¿alguien más recuerda Kido/Conficker?) ataques de los que no es muy fácil protegerse con los métodos de defensa clásicos. Sobre cómo enfrentar estas amenazas del 5% mediante la tecnología de Threat Hunting, es de lo que queremos hablar.
El continuo desarrollo de ataques cibernéticos requiere una detección y respuesta constantes, lo que nos lleva a la conclusión de una carrera armamentista infinita entre los atacantes y los defensores. Los sistemas de defensa clásicos ya no son capaces de proporcionar un nivel aceptable de seguridad, donde el nivel de riesgo no influya en los indicadores clave de la empresa (económicos, políticos, de reputación) sin una adaptación a la infraestructura específica, pero en general cubren parte de los riesgos. Ya en el proceso de implementación y configuración, los sistemas de defensa modernos se convierten en perseguidores y deben responder a los desafíos de los nuevos tiempos.
Una respuesta a los desafíos modernos para un especialista en ciberseguridad puede ser la tecnología de Threat Hunting. El término Threat Hunting (en adelante, TH) apareció hace unos años. La tecnología en sí es bastante interesante, pero aún no tiene estándares y reglas comúnmente aceptados. Además, la heterogeneidad de las fuentes de información y la escasez de fuentes en ruso sobre este tema complican las cosas. Debido a esto, en 'LANIT-Integraciones' decidimos escribir un resumen sobre esta tecnología.
Relevancia
La tecnología TH se basa en procesos de monitoreo de la infraestructura.Alerting (in the style of MSSP services) – a traditional method that involves searching for previously developed signatures and indicators of attacks and responding to them. This scenario is successfully executed by traditional signature-based protection measures. Hunting (MDR-type service) – a monitoring method that answers the question, "Where do signatures and rules come from?" This is the process of creating correlation rules by analyzing hidden or previously unknown indicators and signs of attacks. This type of monitoring is what Threat Hunting refers to.
Only by combining both types of monitoring do we achieve near-ideal protection, yet there always remains a certain level of residual risk.
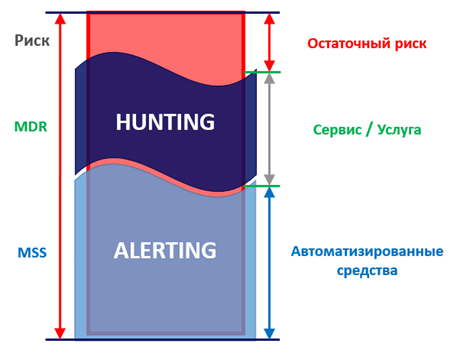 Protection using two types of monitoring
And here’s why TH (and hunting as a whole!) will become increasingly relevant:
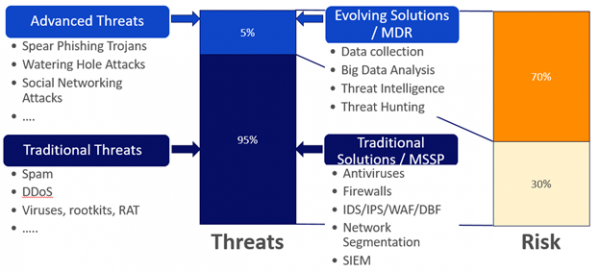 Threats, protection measures, risks.
. These include types such as spam, DDoS, viruses, rootkits, and other classic malware. Protection against these threats can be achieved with the same classic protective measures.
In the course of any project, while the remaining 20% of the work takes 80% of the time. Similarly, among the entire threat landscape, 5% of new-type threats will account for 70% of the company's risk. In a company where information security management processes are organized, we can manage 30% of the risk from known threats by avoiding (discontinuing the use of wireless networks altogether), accepting (implementing necessary protective measures), or transferring (for example, to the integrator) this risk. However, protecting against, APT attacks, phishing,, cyber espionage, and national operations, as well as from a large number of other attacks, is already much more complicated. The consequences of these 5% of threats will be much more severe (), compared to the consequences of spam or viruses, against which antivirus software protects.
All enterprises face 5% of threats. Recently, we had to set up an open-source solution that uses an application from the PEAR repository (PHP Extension and Application Repository). The attempt to install this application via pear install was unsuccessful, as estaba fuera de servicio (ahora ya tiene una página de mantenimiento), tuvimos que instalarlo desde GitHub. Y hace poco se descubrió que PEAR se convirtió en víctima.
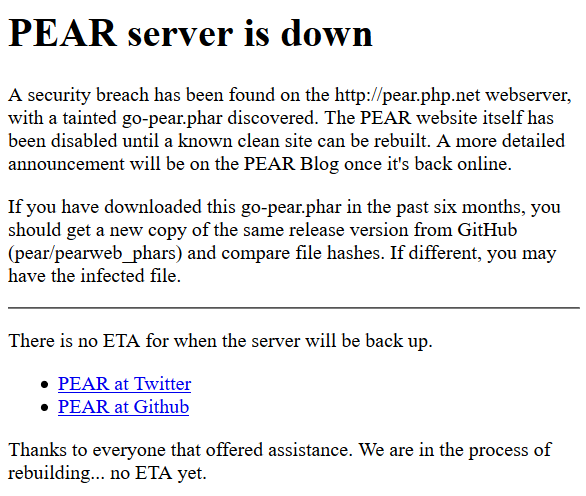
También se puede recordar, la epidemia del ransomware NePetya a través del módulo de actualización del programa de contabilidad fiscal. Las amenazas se están volviendo cada vez más sofisticadas, y surge la pregunta lógica: "¿Cómo podemos hacer frente a estas amenazas del 5%?"
Definición de Threat Hunting
Entonces, Threat Hunting es el proceso proactivo e iterativo de búsqueda y detección de amenazas avanzadas que no pueden ser detectadas por los medios de protección tradicionales. Las amenazas avanzadas incluyen, por ejemplo, ataques APT, ataques a vulnerabilidades de 0-day, Living off the Land y más.
También se puede reformular que TH es el proceso de verificación de hipótesis. Este es principalmente un proceso manual con elementos de automatización, en el cual el analista, basándose en sus conocimientos y calificaciones, examina grandes volúmenes de información en busca de signos de compromiso que corresponden a una hipótesis previamente definida sobre la presencia de una amenaza específica. Su característica distintiva es la diversidad de fuentes de información.
Es importante señalar que Threat Hunting no es un producto de software o hardware. No son alertas que se pueden ver en alguna solución. No es un proceso de búsqueda de IOC (indicadores de compromiso). Y no es una actividad pasiva que se lleva a cabo sin la participación de analistas de ciberseguridad. Threat Hunting es, ante todo, un proceso.
Componentes de Threat Hunting
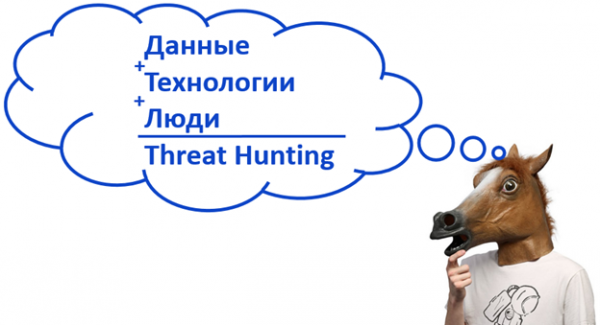
Tres componentes principales de Threat Hunting: datos, tecnologías, personas.
Datos (¿qué?), incluyendo Big Data. Todos los flujos de tráfico posibles, información sobre APTs previos, análisis, datos de actividad del usuario, datos de red, información de empleados, información de la dark web y mucho más.
Tecnologías (¿cómo?) de procesamiento de estos datos – todos los métodos posibles para procesar estos datos, incluyendo Machine Learning.
Personas (¿quién?) – aquellos que poseen una gran experiencia en el análisis de diversos ataques, un instinto desarrollado y la capacidad de detectar un ataque. Normalmente son analistas de seguridad informática, quienes deben tener la habilidad de generar hipótesis y encontrar su confirmación. Ellos son el eslabón principal del proceso.
Modelo PARIS
Adam Beitman el modelo PARIS para el proceso ideal TH. El nombre insinúa una famosa atracción turística de Francia. Este modelo puede ser visto desde dos direcciones: de arriba hacia abajo y de abajo hacia arriba.
En el proceso de caza de amenazas, moviéndonos por el modelo de abajo hacia arriba, nos encontraremos con muchas evidencias de actividad maliciosa. Cada evidencia tiene una medida, denominada confianza, que refleja el peso de esta evidencia. Existen evidencias "férreas", directas de actividad maliciosa, por las cuales podemos llegar inmediatamente a la cima de la pirámide y generar una alerta de infección conocida. Y hay evidencias indirectas, cuya suma también puede llevarnos a la cima de la pirámide. Como siempre, hay muchas más evidencias indirectas que directas, lo que significa que deben ser clasificadas y analizadas, realizar investigaciones adicionales y, si es posible, automatizarlas.
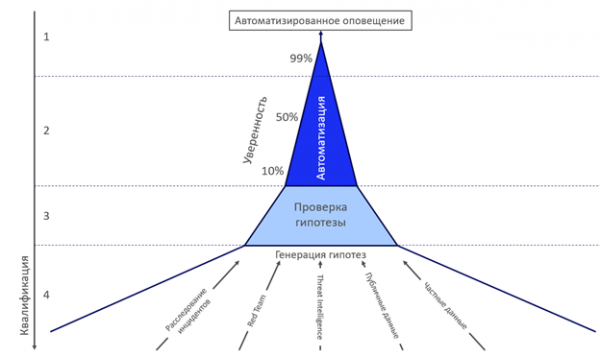 Modelo PARIS.
La parte superior del modelo (1 y 2) se basa en tecnologías de automatización y diversas analíticas, mientras que la parte inferior (3 y 4) se enfoca en personas con ciertas calificaciones que gestionan el proceso. Se puede considerar el modelo moviéndose de arriba hacia abajo, donde en la parte superior de color azul tenemos alertas de herramientas de protección tradicionales (antivirus, EDR, firewall, firmas) con un alto grado de confianza y credibilidad, y más abajo indicadores (IOC, URL, MD5 y otros) que tienen un menor grado de confianza y requieren un estudio adicional. Y el nivel más bajo y más grueso (4) – la generación de hipótesis, la creación de nuevos escenarios para las herramientas de protección tradicionales. Este nivel no se limita solo a las fuentes de hipótesis mencionadas. Cuanto más bajo sea el nivel, mayores serán los requisitos impuestos a la calificación del analista.
Es muy importante que los analistas no solo verifiquen un conjunto final de hipótesis predefinidas, sino que trabajen constantemente en generar nuevas hipótesis y variantes de verificación.
Modelo de madurez en el uso de TH
En un mundo ideal, TH es un proceso continuo. Pero, dado que no existe un mundo ideal, analicemos y los métodos en el contexto de personas, procesos y tecnologías utilizadas. Consideremos el modelo ideal de TH. Hay 5 niveles de uso de esta tecnología. Vamos a analizarlos a través de la evolución de un equipo de analistas en particular.
Niveles de madurez
Personas
Procesos
Tecnologías
Nivel 0
Analistas SOC
24/7
Herramientas tradicionales:
Tradicional
Conjunto de alertas
Monitoreo pasivo
IDS, AV, Sandboxing,
Sin TH
Trabajo con alertas
herramientas de análisis de firmas, datos de Threat Intelligence.
Nivel 1
Analistas SOC
TH puntual
EDR
Experimental
Conocimientos básicos de forense
Búsqueda de IOC
Cobertura parcial de datos de dispositivos de red
Experimentos con TH
Buen conocimiento de redes y aplicaciones
Aplicación parcial
Nivel 2
Actividad temporal
Sprints
EDR
Periódico
Conocimientos intermedios de forense
Una semana al mes
Aplicación completa
TH temporal
Excelente conocimiento de redes y aplicaciones
TH regular
Automatización completa del uso de datos EDR
Uso parcial de las capacidades avanzadas de EDR
Nivel 3
Equipo dedicado de TH
24/7
Capacidad parcial para verificar hipótesis de TH
Preventivo
Excelentes conocimientos de forense y malware
TH preventivo
Uso completo de las capacidades avanzadas de EDR
Casos prácticos de TH
Excelentes conocimientos del lado atacante
Casos prácticos de TH
Cobertura completa de datos de dispositivos de red
Configuración según necesidades
Nivel 4
Equipo dedicado de TH
24/7
Capacidad total para verificar hipótesis de TH
Liderando
Excelentes conocimientos de forense y malware
TH preventivo
Nivel 3, más:
Uso de TH
Excelentes conocimientos del lado atacante
Verificación, automatización y validación de hipótesis de TH
integración estrecha de fuentes de datos;
Capacidad de investigación
desarrollo según necesidades y uso no estándar de API.
Niveles de madurez de TH en el contexto de personas, procesos y tecnologías
Nivel 0: tradicional, sin uso de TH. Los analistas convencionales trabajan con un conjunto estándar de alertas en modo de monitoreo pasivo usando herramientas y tecnologías estándar: IDS, AV, sandboxing, herramientas de análisis de firmas.
Nivel 1: experimental, utilizando TH. Los mismos analistas con conocimientos básicos en forensia y un buen entendimiento de redes y aspectos aplicados pueden llevar a cabo una búsqueda única de Threat Hunting buscando indicadores de compromiso. Se agregan EDR con cobertura parcial de datos de dispositivos de red. Las herramientas se utilizan parcialmente.
Nivel 2: periódico, temporal TH. A los mismos analistas que ya han mejorado sus conocimientos en forensia, redes y aspectos aplicados se les asigna la tarea de practicar regularmente (sprint) el Threat Hunting, digamos, una semana al mes. Se agregan investigaciones completas de datos de dispositivos de red, automatización del análisis de datos de EDR y uso parcial de las capacidades avanzadas de EDR.
Nivel 3: preventivo, casos frecuentes de TH. Nuestros analistas se organizaron en un equipo dedicado, adquiriendo excelentes conocimientos en forensia y malware, así como conocimientos sobre los métodos y tácticas del lado atacante. El proceso ya se lleva a cabo en modo 24/7. El equipo puede verificar parcialmente las hipótesis de TH, utilizando completamente las capacidades avanzadas de EDR con cobertura completa de datos de dispositivos de red. También los analistas pueden configurar herramientas según sus necesidades.
Nivel 4: líder, uso de TH. El mismo equipo ha adquirido la capacidad de investigar, generando y automatizando el proceso de verificación de hipótesis de TH. Ahora se ha agregado a las herramientas una integración estrecha de fuentes de datos, desarrollo de software según necesidades y uso no estándar de API.
Técnicas de Threat Hunting
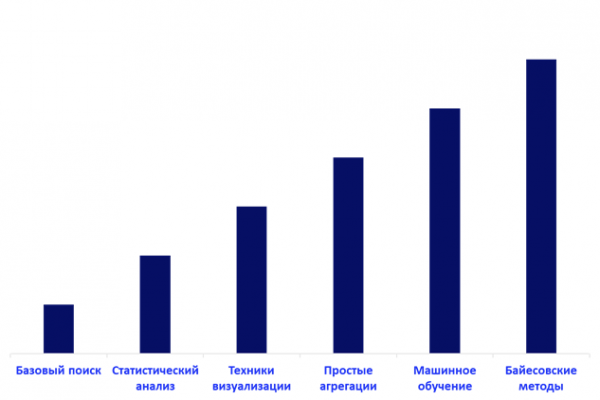 Técnicas básicas de Threat Hunting
A TH en orden de madurez de la tecnología utilizada incluyen: búsqueda básica, análisis estadístico, técnicas de visualización, agregaciones simples, aprendizaje automático y métodos bayesianos.
El método más simple es la búsqueda básica, utilizado para delimitar el área de investigación mediante consultas específicas. El análisis estadístico se aplica, por ejemplo, para construir un modelo estadístico del comportamiento típico del usuario o de la red. Las técnicas de visualización se utilizan para representar gráficamente y simplificar el análisis de datos en forma de gráficos y diagramas, donde es mucho más fácil identificar patrones en la muestra. La técnica de agregaciones simples por campos clave se utiliza para optimizar la búsqueda y el análisis. Cuanto mayor es el nivel de madurez que alcanza el proceso de TH en la organización, más relevante se vuelve el uso de algoritmos de aprendizaje automático. También se utilizan ampliamente en la filtración de spam, detección de tráfico malicioso y detección de actividades fraudulentas. Un tipo más avanzado de algoritmos de aprendizaje automático son los métodos bayesianos, que permiten realizar clasificación, reducción de la dimensionalidad de la muestra y modelado temático.
Modelo de diamante y estrategias de TH
Sergio Kaltagirone, Andrew Pendergast y Christopher Betz en su trabajo "" mostraron los principales componentes clave de cualquier actividad maliciosa y la conexión básica entre ellos.
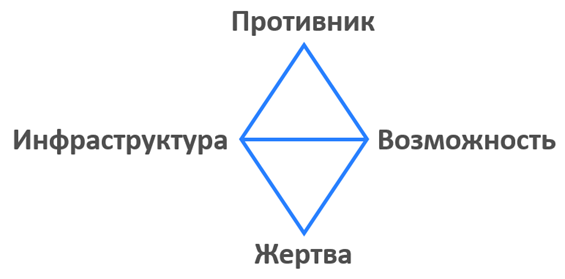 Modelo de diamante para actividades maliciosas
De acuerdo con este modelo, hay 4 estrategias de Threat Hunting que se basan en los componentes clave correspondientes.
1. Estrategia centrada en la víctima. Suponemos que la víctima tiene adversarios, y ellos proporcionarán "oportunidades" a través del correo electrónico. Buscamos datos enemigos en el correo. Buscamos enlaces, archivos adjuntos, etc. Buscamos confirmación de esta hipótesis durante un período determinado (un mes, dos semanas); si no encontramos nada, la hipótesis no se sostiene.
2. Estrategia centrada en la infraestructura. Hay varios métodos para utilizar esta estrategia. Según el acceso y la visibilidad, algunos de ellos son más fáciles que otros. Por ejemplo, monitoreamos servidores de nombres de dominio conocidos por alojar dominios maliciosos. O llevamos a cabo un proceso de seguimiento de todos los nuevos registros de nombres de dominio en busca de patrones conocidos utilizados por el adversario.
3. Estrategia orientada a las oportunidades. Aparte de la estrategia orientada a las víctimas, utilizada por la mayoría de los defensores cibernéticos, existe una estrategia orientada a las oportunidades. Esta es la segunda más popular y se centra en detectar oportunidades del adversario, como 'malware' y la posibilidad de que el adversario utilice herramientas legítimas como psexec, powershell, certutil y otras.
4. Estrategia orientada al adversario. El enfoque orientado al adversario se centra en el propio adversario. Esto incluye el uso de información abierta de fuentes públicas (OSINT), la recopilación de datos sobre el adversario, sus técnicas y métodos (TTP), el análisis de incidentes pasados, datos de Threat Intelligence, etc.
Fuentes de información e hipótesis en TH
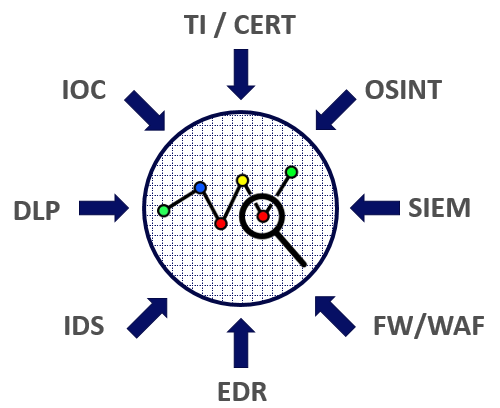 Algunas fuentes de información para la cacería de amenazas
Las fuentes de información pueden ser muy numerosas. Un analista ideal debe ser capaz de extraer información de todo lo que le rodea. Las fuentes típicas en casi cualquier infraestructura incluirán datos de herramientas de seguridad: DLP, SIEM, IDS/IPS, WAF/FW, EDR. También, las diversas señales de compromiso, servicios de Threat Intelligence, datos de CERT y OSINT serán fuentes típicas de información. Adicionalmente, se puede utilizar información de la dark web (por ejemplo, hay un pedido repentino para hackear la cuenta de correo del director de la organización, o que un candidato para el puesto de ingeniero de redes ha llamado la atención), información obtenida de recursos humanos (opiniones sobre el candidato de su anterior empleo) y datos del departamento de seguridad (por ejemplo, los resultados de la verificación de un contratista).
Pero antes de utilizar todas las fuentes disponibles, es necesario tener al menos una hipótesis.
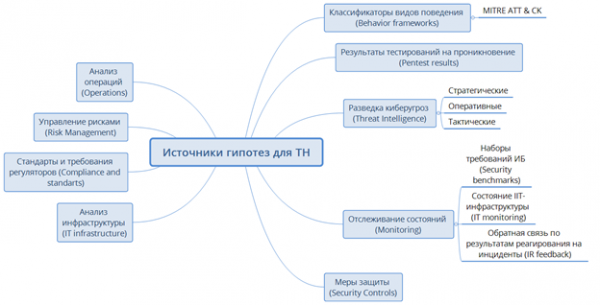
Para probar hipotesis, estas deben ser planteadas primero. Y para formular muchas hipótesis de calidad, es necesario aplicar un enfoque sistemático. El proceso de generación de hipótesis se describe con más detalle en, es conveniente tomar esta esquema como base para el proceso de formulación de hipótesis.
La principal fuente de hipótesis será la matriz ATT&CK (Tácticas, Técnicas y Conocimientos Comunes Adversariales). En esencia, es una base de conocimientos y un modelo para evaluar el comportamiento de los atacantes que realizan sus actividades en las etapas finales de un ataque, normalmente descrito mediante el concepto de Kill Chain. Es decir, en las etapas posteriores a la penetración del atacante en la red interna de una empresa o en un dispositivo móvil. Inicialmente, la base de conocimientos incluía una descripción de 121 tácticas y técnicas utilizadas en ataques, cada una detallada en formato Wiki. Para la generación de hipótesis, es adecuada una variedad de análisis de Threat Intelligence. Es especialmente importante señalar los resultados del análisis de infraestructura y pruebas de penetración – son los datos más valiosos que pueden proporcionarnos hipótesis sólidas, ya que se basan en una infraestructura concreta con sus vulnerabilidades específicas.
Proceso de verificación de hipótesis
Serguéi Soldátov presentó con una descripción detallada del proceso, ilustra el proceso de verificación de hipótesis TH en un sistema específico. Señalaré las etapas principales con una breve descripción.
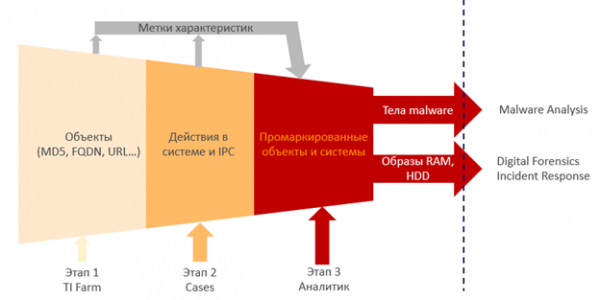
Etapa 1: Granja de TI
En esta etapa, es necesario seleccionar objetos (analizándolos junto con todos los datos de amenazas) asignándoles etiquetas que describen sus características. Esto puede ser un archivo, URL, MD5, proceso, utilidad, evento. Al pasarlos por los sistemas de Threat Intelligence, es necesario etiquetarlos. Es decir, este sitio fue detectado en CNC en tal año, este MD5 estaba relacionado con tal malware, este MD5 fue descargado de un sitio que distribuía malware.
Etapa 2: Casos
En la segunda etapa, observamos la interacción entre estos objetos y detectamos las relaciones entre todos estos objetos. Obtenemos sistemas etiquetados que realizan acciones maliciosas.
Etapa 3: Analista
En la tercera etapa, el caso se entrega a un analista experimentado, quien tiene una vasta experiencia en análisis; él emite el veredicto. Desglosa hasta el byte lo que, de dónde, cómo, por qué y para qué hace este código. Este archivo era malicioso, esta computadora estaba infectada. Revela las conexiones entre los objetos y verifica los resultados de la ejecución en sandbox.
Los resultados del trabajo del analista se transmiten a continuación. Digital Forensics investiga las imágenes, Malware Analysis examina los ‘cuerpos’ encontrados, y el equipo de Incident Response puede desplazarse al lugar y investigar algo allí. El resultado del trabajo será la hipótesis confirmada, el ataque identificado y las formas de contrarrestarlo.
Resultados
Threat Hunting es una tecnología relativamente nueva que puede contrarrestar de manera efectiva amenazas personalizadas, nuevas y no estándar, y que tiene grandes perspectivas considerando el aumento de tales amenazas y la complejidad de la infraestructura corporativa. Para esto se requieren tres componentes: datos, herramientas y analistas. El beneficio del Threat Hunting no se limita a prevenir la materialización de amenazas. No debemos olvidar que en el proceso de búsqueda nos adentramos en nuestra infraestructura y sus puntos débiles desde la perspectiva de un analista de seguridad especializado y podemos reforzar esos lugares adicionalmente.
Los primeros pasos que, en nuestra opinión, se deben dar para iniciar el proceso de Threat Hunting en su organización.
- Cuidar la protección de los puntos finales y la infraestructura de red. Asegurarse de tener visibilidad (NetFlow) y control (firewall, IDS, IPS, DLP) de todos los procesos en su red. Conocer su red desde el enrutador perimetral hasta el último host.
- Investigar.
- Realizar pruebas de penetración regularmente, al menos de los recursos externos clave, analizar sus resultados, identificar los principales objetivos de ataque y cerrar sus vulnerabilidades.
- Implementar un sistema de Threat Intelligence de código abierto (por ejemplo, MISP, Yeti) y realizar análisis de logs conjuntamente con él.
- Implementar una plataforma de respuesta a incidentes (IRP): R-Vision IRP, The Hive, un entorno seguro para analizar archivos sospechosos (FortiSandbox, Cuckoo).
- Automatizar procesos rutinarios. El análisis de logs, la creación de incidentes, la notificación al personal son un vasto campo para la automatización.
- Aprender a interactuar de manera efectiva con ingenieros, desarrolladores y soporte técnico para trabajar conjuntamente en incidentes.
- Documentar todo el proceso, los puntos clave, los resultados alcanzados, para poder regresar a ellos después o compartir estos datos con colegas;
- Recordar la parte social: mantenerse al tanto de lo que ocurre con sus empleados, a quiénes contrata y a quiénes se les da acceso a los recursos informáticos de la organización.
- Mantente al tanto de las tendencias en nuevas amenazas y métodos de protección, mejora tu nivel de alfabetización técnica (incluyendo el trabajo con servicios y subsistemas de TI), asiste a conferencias y comunica con colegas.
Estoy listo para discutir la organización del proceso TH en los comentarios.
¡O ven a trabajar con nosotros!
Fuentes y materiales para el estudio
Fuente: habr.com
