

Toolkit del pentester principiante: presentamos un resumen de las principales herramientas que serán útiles en el pentesting de redes internas. Estas herramientas ya son utilizadas activamente por un amplio grupo de especialistas, por lo que conocer sus capacidades y dominarlas será beneficioso para todos.
Contenido:
Nmap
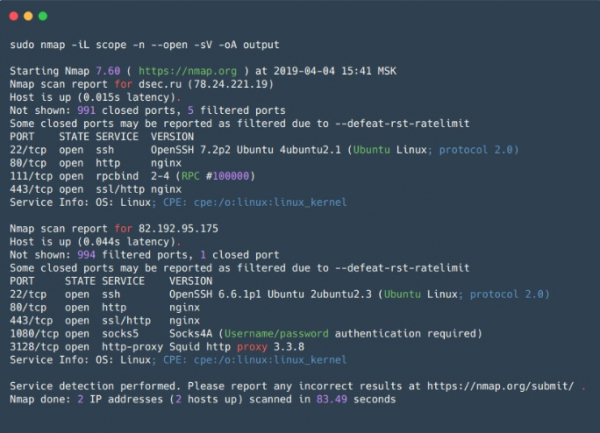
– una herramienta de código abierto para escaneo de redes, es una de las más populares entre profesionales de la seguridad y administradores de sistemas. Se utiliza principalmente para escanear puertos, pero además tiene una gran cantidad de funciones útiles, lo que, en esencia, convierte a Nmap en una super-herramienta para investigar redes.
Además de verificar puertos abiertos/cerrados, Nmap puede identificar el servicio que escucha en un puerto abierto y su versión, y a veces ayuda a determinar el sistema operativo. Nmap soporta scripts para escaneos (NSE — Nmap Scripting Engine). Con scripts se pueden verificar vulnerabilidades para diferentes servicios (si, por supuesto, hay un script disponible, o siempre se puede escribir uno propio) o realizar ataques de fuerza bruta para contraseñas de diferentes servicios.
De esta manera, Nmap permite crear un mapa detallado de la red, obtener la máxima información sobre los servicios en ejecución en los hosts de la red, y también comprobar preventivamente algunas vulnerabilidades. Nmap también tiene configuraciones flexibles de escaneo, es posible ajustar la velocidad de escaneo, el número de hilos, la cantidad de grupos para escanear, etc.
Es útil para escanear redes pequeñas y es indispensable para el escaneo puntual de hosts individuales.
Pros:
- Funciona rápidamente con un pequeño rango de hosts;
- Flexibilidad en las configuraciones — se pueden combinar opciones para obtener los datos más informativos en un tiempo aceptable;
- Escaneo paralelo — la lista de hosts objetivo se divide en grupos, que luego se escanean uno a uno, utilizando escaneo paralelo dentro de cada grupo. Sin embargo, la división en grupos puede ser una pequeña desventaja (ver más abajo);
- Conjuntos de scripts predefinidos para diferentes tareas — no es necesario perder mucho tiempo seleccionando scripts específicos, se pueden indicar grupos de scripts;
- Salida de resultados — 5 formatos diferentes, incluyendo XML, que puede ser importado en otras herramientas;
Desventajas:
- El escaneo de un grupo de hosts — la información sobre un host específico no está disponible hasta que se complete el escaneo de todo el grupo. Esto se soluciona estableciendo en las opciones el tamaño máximo del grupo y el intervalo de tiempo máximo durante el cual se esperará una respuesta a la solicitud, antes de detener los intentos o hacer otro;
- Durante el escaneo, Nmap envía paquetes SYN al puerto de destino y espera cualquier paquete de respuesta o la llegada del tiempo de espera, en caso de que no haya respuesta. Esto afecta negativamente el rendimiento del escáner en general, en comparación con escáneres asíncronos (por ejemplo, zmap o masscan);
- Al escanear grandes redes utilizando banderas para acelerar el escaneo (—min-rate, —min-parallelism) puede dar resultados falsos negativos, omitiendo puertos abiertos en el host. Además, se deben usar estas opciones con precaución, ya que una alta tasa de paquetes puede llevar a un DoS no intencionado.
Zmap
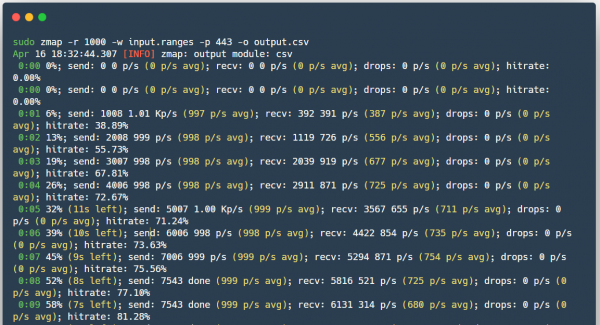
(no confundir con ZenMap) — también es un escáner de código abierto, creado como una alternativa más rápida a Nmap.
A diferencia de nmap — Zmap al enviar paquetes SYN no espera que vuelva una respuesta, sino que continúa el escaneo, esperando respuestas de todos los hosts en paralelo, por lo que no mantiene efectivamente el estado de la conexión. Cuando llega la respuesta al paquete SYN, Zmap puede entender por el contenido del paquete qué puerto y en qué host fue abierto. Además, Zmap envía solo un paquete SYN al puerto escaneado. También hay una opción para usar PF_RING para escanear rápidamente grandes redes, si de repente tienes a mano una interfaz de 10 gigabits y una tarjeta de red compatible.
Pros:
- Velocidad de escaneo;
- Zmap genera tramas Ethernet omitiendo la pila de TCP/IP del sistema;
- Posibilidad de usar PF_RING;
- ZMap aleatoriza los objetivos para distribuir uniformemente la carga en el lado escaneado;
- Posibilidad de integración con ZGrab (herramienta para recopilar información sobre servicios en el nivel de aplicación L7).
Desventajas:
- Puede causar una denegación de servicio en el equipo de red, por ejemplo, averiar enrutadores intermedios, a pesar de la carga distribuida, ya que todos los paquetes pasarán a través de un enrutador.
Masscan
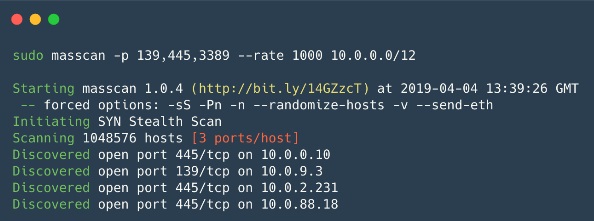
Es sorprendente, pero también es un escáner de código abierto diseñado con un único propósito: escanear Internet aún más rápido (en menos de 6 minutos a una velocidad de ~10 millones de paquetes/s). En esencia, funciona casi igual que Zmap, pero aún más rápido.
Pros:
- La sintaxis es similar a la de Nmap, y el programa también admite algunas opciones compatibles con Nmap;
- La velocidad de operación es uno de los escáneres asíncronos más rápidos.
- Un mecanismo de escaneo flexible: reanudación del escaneo interrumpido, distribución de la carga entre varios dispositivos (al igual que en Zmap).
Desventajas:
- Al igual que con Zmap, la carga en la propia red es extremadamente alta, lo que puede provocar un DoS;
- Por defecto, no hay opción para escanear a nivel de aplicación L7;
Nessus
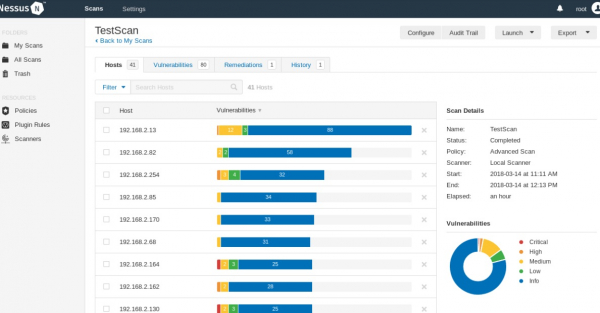
Es un escáner para automatizar la verificación y detección de vulnerabilidades conocidas en el sistema. El código fuente está cerrado; existe una versión gratuita, Nessus Home, que permite escanear hasta 16 direcciones IP con la misma velocidad y análisis detallado que en la versión de pago.
Es capaz de determinar las versiones vulnerables de servicios o servidores, descubrir errores de configuración del sistema, realizar ataques de fuerza bruta sobre contraseñas de diccionario. Se puede utilizar para verificar la corrección de la configuración de servicios (correo, actualizaciones, etc.), así como en la preparación para la auditoría PCI DSS. Además, en Nessus se pueden proporcionar credenciales para el host (SSH o cuenta de dominio en Active Directory) y el escáner podrá acceder al host y realizar comprobaciones directamente en él; esta opción se llama análisis de credenciales. Es conveniente para las empresas que realizan auditorías de sus propias redes.
Pros:
- Guiones separados para cada vulnerabilidad, cuya base se actualiza constantemente;
- La salida de resultados puede ser texto plano, XML, HTML y LaTeX;
- La API de Nessus permite automatizar los procesos de escaneo y obtención de resultados;
- Análisis de credenciales: se pueden usar credenciales de Windows o Linux para verificar actualizaciones u otras vulnerabilidades;
- La posibilidad de escribir sus propios módulos de seguridad integrados: el escáner tiene su propio lenguaje de scripting NASL (Nessus Attack Scripting Language);
- Se puede establecer un horario para el escaneo regular de la red local, lo que permite que el Servicio de Seguridad de la Información esté al tanto de todos los cambios en la configuración de seguridad, la aparición de nuevos hosts y el uso de contraseñas de diccionario o contraseñas predeterminadas.
Desventajas:
- Pueden producirse interrupciones en el funcionamiento de los sistemas escaneados; con la opción de comprobaciones seguras desactivada, se requiere proceder con precaución.
- La versión que permite el uso comercial no es gratuita.
Net-Creds
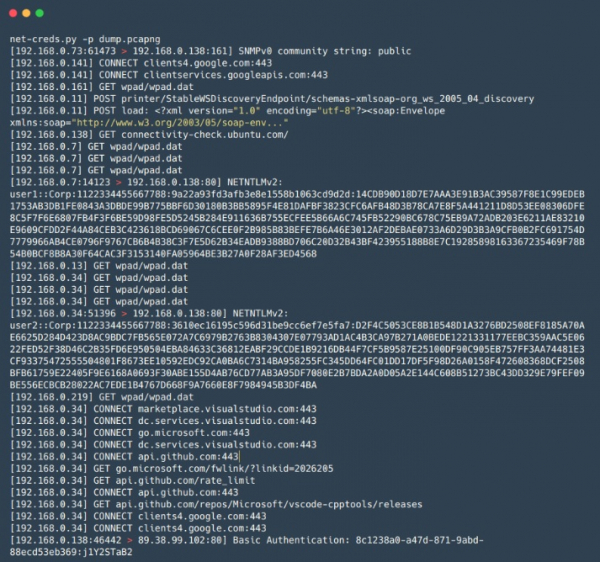
— herramienta en Python para recopilar contraseñas y hashes, así como otra información, como URLs visitadas, archivos descargados y otra información del tráfico, tanto en tiempo real durante un ataque MiTM como de archivos PCAP guardados previamente. Es adecuada para un análisis rápido y superficial de grandes volúmenes de tráfico, por ejemplo, en ataques de red MiTM, cuando el tiempo es limitado y el análisis manual con Wireshark lleva mucho tiempo.
Pros:
- La identificación de servicios se basa en el análisis de paquetes en lugar de determinar el servicio por el número de puerto utilizado.
- Fácil de usar.
- Amplia gama de datos extraídos, incluidos nombres de usuario y contraseñas para FTP, POP, IMAP, SMTP, protocolos NTLMv1/v2, así como información de solicitudes HTTP, como formularios de inicio de sesión y autenticación básica.
network-miner
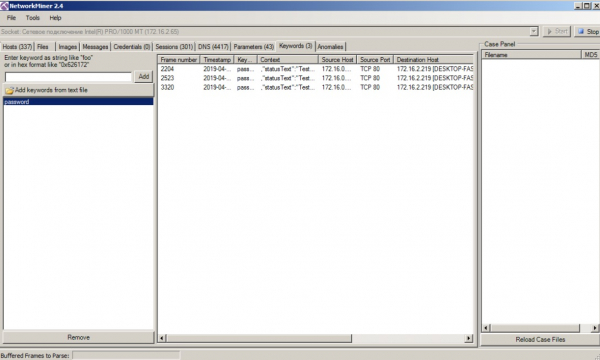
— análogo a Net-Creds en su funcionamiento, pero con mayor funcionalidad, por ejemplo, la posibilidad de extraer archivos transmitidos a través de protocolos SMB. Al igual que Net-Creds, es conveniente cuando se necesita analizar rápidamente un gran volumen de tráfico. También tiene una interfaz gráfica amigable.
Pros:
- Interfaz gráfica.
- Visualización y clasificación de datos por grupos; simplifica el análisis del tráfico y lo hace rápido.
Desventajas:
- La versión de demostración tiene algunas funciones limitadas.
mitm6
— herramienta para realizar ataques sobre IPv6 (SLAAC-attack). IPv6 es prioritario en sistemas operativos Windows (en general, también en otros sistemas operativos), y en la configuración predeterminada la interfaz IPv6 está habilitada, lo que permite a un atacante establecer su propio servidor DNS en la víctima utilizando paquetes de Anuncio de Enrutador, tras lo cual el atacante puede suplantar el DNS de la víctima. Es ideal para llevar a cabo ataques Relay junto con la herramienta ntlmrelayx, lo que permite atacar exitosamente redes Windows.
Pros:
- Funciona perfectamente en muchas redes precisamente por las configuraciones estándar de hosts y redes Windows.
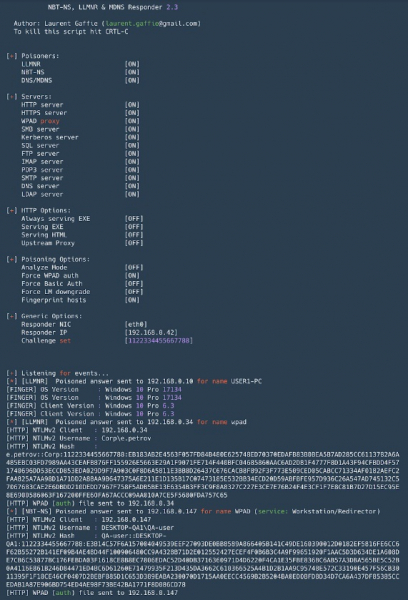
Responder
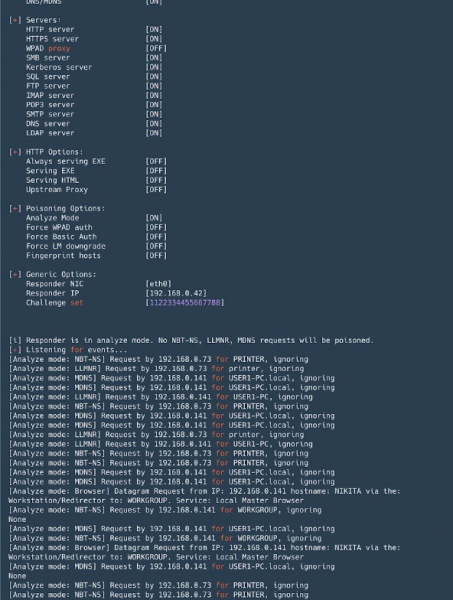
— herramienta para el spoofing de protocolos de resolución de nombres de difusión (LLMNR, NetBIOS, MDNS). Herramienta indispensable en redes de Active Directory. Además del spoofing, puede interceptar autenticaciones NTLM, y viene con un conjunto de herramientas para recopilar información y llevar a cabo ataques NTLM-Relay.
Pros:
- Por defecto, levanta múltiples servidores que soportan autenticación NTLM: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Permite reemplazar DNS en caso de ataques MITM (suplantación de ARP, etc.);
- Huella digital de hosts que han realizado solicitudes de difusión;
- Modo de análisis — para monitoreo pasivo de solicitudes;
- El formato de hashes interceptados durante la autenticación NTLM es compatible con John the Ripper y Hashcat.
Desventajas:
- Al ejecutarse bajo Windows, la vinculación del puerto 445 (SMB) presenta algunas complicaciones (se requiere detener los servicios correspondientes y reiniciar);
Evil_Foca
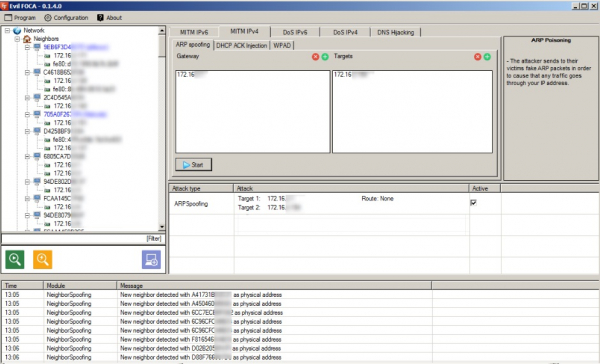
— una herramienta para verificar varios ataques en redes IPv4 e IPv6. Escanea la red local, identificando dispositivos, enrutadores y sus interfaces de red, después de lo cual se pueden realizar varios ataques a los participantes de la red.
Pros:
- Conveniente para llevar a cabo ataques MITM (suplantación de ARP, inyecciones de DHCP ACK, ataques SLAAC, suplantación de DHCP);
- Se pueden realizar ataques DoS — con suplantación de ARP para redes IPv4, con DoS SLAAC en redes IPv6;
- Se puede realizar secuestro de DNS;
- Fácil de usar, con una interfaz gráfica intuitiva.
Desventajas:
- Funciona solo en Windows.
Bettercap
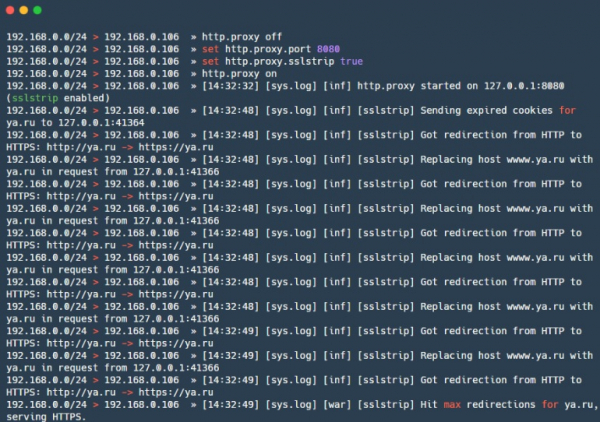
— un potente marco para el análisis y ataque a redes, incluyendo ataques a redes inalámbricas, BLE (bluetooth de bajo consumo) e incluso ataques MouseJack a dispositivos HID inalámbricos. Además, cuenta con funcionalidades para recopilar información del tráfico (similar a net-creds). En general, un cuchillo suizo (todo en uno). Recientemente, también tiene .
Pros:
- Sniffer de credenciales — se pueden capturar URLs visitadas y hosts HTTPS, autenticación HTTP, credenciales a través de múltiples protocolos diferentes;
- Muchos ataques MITM integrados;
- Proxy HTTP(S) transparente modular — se puede gestionar el tráfico según las necesidades;
- Servidor HTTP integrado;
- Soporte para caplets — archivos que permiten describir ataques complejos y automatizados en lenguaje de script.
Desventajas:
- Algunos módulos — por ejemplo, ble.enum — no son completamente compatibles con macOS y Windows, algunos están diseñados solo para Linux — packet.proxy.
gateway_finder
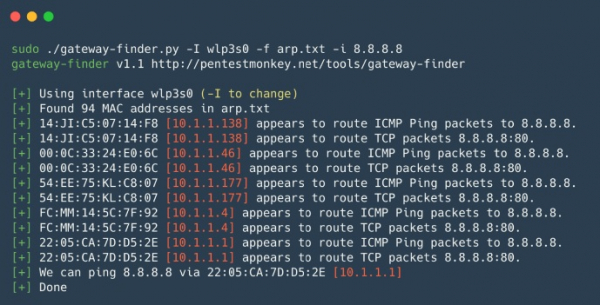
— un script en Python que ayuda a identificar posibles gateways en la red. Es útil para verificar la segmentación o la búsqueda de hosts que puedan enrutar a la subred o a Internet necesarias. Adecuado para pruebas internas de penetración, donde es necesario verificar rápidamente la existencia de rutas no autorizadas o rutas a otras redes locales internas.
Pros:
- Fácil de usar y personalizar.
mitmproxy
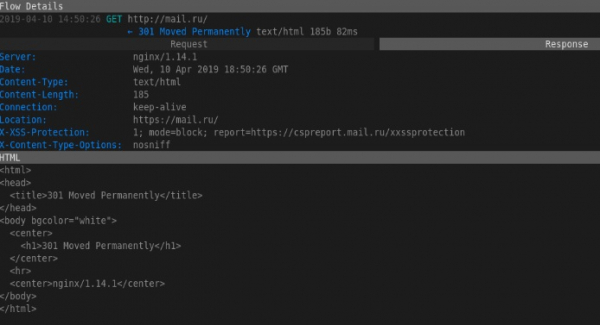
— herramienta de código abierto para el análisis de tráfico protegido por SSL/TLS. mitmproxy es útil para interceptar y modificar tráfico protegido, con ciertas advertencias; la herramienta no lleva a cabo ataques para descifrar SSL/TLS. Se utiliza cuando es necesario interceptar y registrar cambios en el tráfico protegido por SSL/TLS. Consiste en Mitmproxy — para el proxy de tráfico, mitmdump — similar a tcpdump, pero para tráfico HTTP(S), y mitmweb — interfaz web para Mitmproxy.
Pros:
- Funciona con varios protocolos y también soporta la modificación de varios formatos, desde HTML hasta Protobuf;
- API para Python — permite escribir scripts para tareas personalizadas;
- Puede operar en modo proxy transparente con interceptación de tráfico.
Desventajas:
- El formato de volcado no es compatible con nada — es difícil usar grep; hay que escribir scripts.
SIET
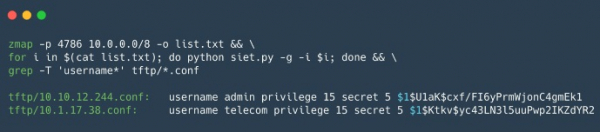
— herramienta para explotar las capacidades del protocolo Cisco Smart Install. Permite obtener y modificar la configuración, así como tomar control sobre el dispositivo Cisco. Si lograste obtener la configuración del dispositivo Cisco, puedes verificarla con , esta herramienta es útil para el análisis de seguridad de la configuración de dispositivos Cisco.
Pros:
El uso del protocolo Cisco Smart Install permite:
- Cambiar la dirección del servidor tftp en el dispositivo cliente enviando un solo paquete TCP corrupto;
- Copiar el archivo de configuración del dispositivo;
- Reemplazar la configuración del dispositivo, por ejemplo, añadiendo un nuevo usuario;
- Actualizar la imagen de iOS en el dispositivo;
- Ejecutar un conjunto arbitrario de comandos en el dispositivo. Esta es una nueva función, que solo funciona en versiones 3.6.0E y 15.2 (2) E de iOS;
Desventajas:
- Funciona con un número limitado de dispositivos Cisco, también se necesita una IP "blanca" para recibir respuesta del dispositivo, o debe estar en la misma red que el dispositivo;
yersinia
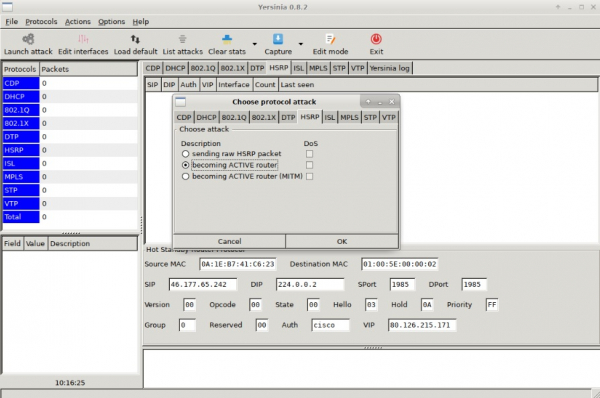
— framework para ataques L2, creado para explotar fallas de seguridad en varios protocolos de red L2.
Pros:
- Permite llevar a cabo ataques en protocolos STP, CDP, DTP, DHCP, HSRP, VTP y otros.
Desventajas:
- No es la interfaz más amigable.
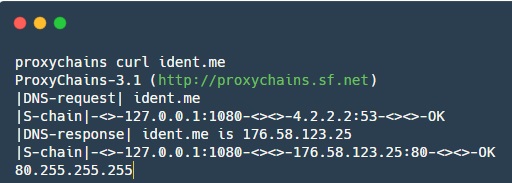
proxychains
— herramienta que permite redirigir el tráfico de la aplicación a través de un proxy SOCKS especificado.
Pros:
- Ayuda a redirigir el tráfico de algunas aplicaciones que por defecto no funcionan con proxies;
En este artículo, hemos revisado brevemente las ventajas y desventajas de las herramientas principales para la prueba de penetración de redes internas. Mantente atento a las actualizaciones, planeamos publicar más recopilaciones en el futuro: Web, bases de datos, aplicaciones móviles; también escribiremos sobre esto.
¡Comparte tus utilidades favoritas en los comentarios!
Fuente: habr.com
