

Hoy en día, la cuestión de la seguridad de la información (en adelante, SI) de las empresas es una de las más relevantes en el mundo. Y no es de extrañar, ya que en muchos países se están endureciendo los requisitos para las organizaciones que almacenan y procesan datos personales. Actualmente, la legislación rusa exige conservar una parte significativa del flujo documental en formato papel. Sin embargo, hay una notable tendencia hacia la digitalización: muchas empresas ya almacenan una gran cantidad de información confidencial tanto en formato digital como en documentos en papel.
Según los resultados del centro de análisis Anti-Malware, el 86% de los encuestados señaló que durante el año al menos una vez tuvieron que resolver incidentes tras ciberataques o como resultado de violaciones de los reglamentos establecidos por los usuarios. Como resultado, la atención prioritaria a la seguridad de la información en los negocios se ha vuelto una necesidad.
Actualmente, la seguridad de la información corporativa no solo es un conjunto de medios técnicos, como antivirus o firewalls, sino que es un enfoque integral para manejar los activos de la empresa en general y la información en particular. Las empresas abordan estos problemas de diferentes maneras. Hoy nos gustaría hablar sobre la implementación de la norma internacional ISO 27001 como solución a estos problemas. Para las empresas en el mercado ruso, tener un certificado de este tipo facilita la interacción con clientes y socios extranjeros que tienen altos requisitos en este aspecto. La ISO 27001 se aplica ampliamente en Occidente y abarca los requisitos en el ámbito de la SI, que deben ser cubiertos por las soluciones técnicas utilizadas, y también ayudar a construir procesos de negocio. Así, esta norma puede convertirse en su ventaja competitiva y punto de conexión con empresas extranjeras.
Esta certificación del Sistema de Gestión de Seguridad de la Información (en adelante, SGSI) ha recopilado las mejores prácticas para el diseño de un SGSI y, lo que es igualmente importante, ha considerado la posibilidad de elegir medios de gestión para asegurar el funcionamiento del sistema, así como los requisitos para la provisión tecnológica de seguridad y hasta el proceso de gestión del personal en la empresa. Es crucial entender que las fallas técnicas son solo una parte del problema. En cuestiones de seguridad de la información, el factor humano juega un papel enorme, cuyo exclusión o minimización resulta significativamente más complicado.
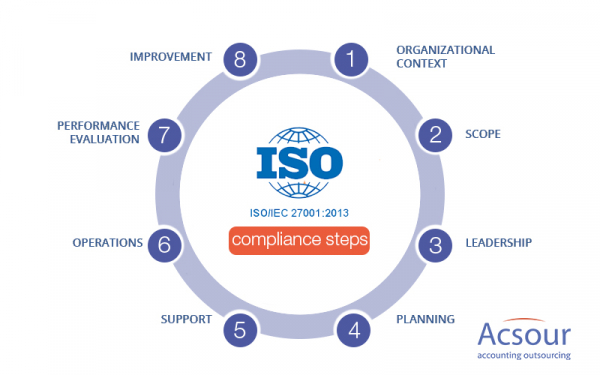
Si su empresa está considerando obtener la certificación bajo la norma ISO 27001, es posible que ya haya intentado encontrar un camino fácil para lograrlo. Lamentamos decepcionarle: no hay atajos aquí. Sin embargo, hay ciertos pasos que pueden ayudar a preparar a la organización para los requisitos internacionales de seguridad de la información:
1. Obtenga el apoyo de la dirección
Puede parecer obvio, pero en la práctica este aspecto a menudo se pasa por alto. De hecho, esta es una de las principales razones por las que muchos proyectos de implementación de la norma ISO 27001 fracasan. Sin la comprensión de la importancia del proyecto de implementación del estándar, la dirección no proporcionará ni suficientes recursos humanos, ni un presupuesto adecuado para la certificación.
2. Desarrolle un plan de preparación para la certificación
La preparación para la certificación ISO 27001 es una tarea integral, que incluye diferentes tipos de trabajo, requiere la participación de un gran número de personas y puede durar meses (o incluso años). Por lo tanto, es muy importante elaborar un plan de proyecto detallado: asignar recursos, tiempo y la participación de personas en tareas estrictamente definidas y controlar el cumplimiento de los plazos; de lo contrario, puede que nunca complete el trabajo.
3. Defina el perímetro de certificación
Si tiene una organización grande con actividades diversificadas, probablemente tenga sentido certificar bajo ISO 27001 solo una parte del negocio de la empresa, lo que reducirá significativamente los riesgos de su proyecto, así como su plazo y costo.
4. Desarrolle una política de seguridad de la información
Uno de los documentos más importantes es la Política de Seguridad de la Información de la empresa. Este documento debe reflejar los objetivos de su empresa en materia de seguridad de la información y los principios fundamentales de gestión de la seguridad de la información que deben ser cumplidos por todos los empleados. La tarea de este documento es definir lo que la dirección de la empresa quiere lograr en el ámbito de la seguridad de la información, así como cómo se llevará a cabo y se controlará.
5. Defina la metodología de evaluación de riesgos
Una de las tareas más difíciles es definir las reglas de evaluación y gestión de riesgos. Es importante entender qué riesgos la empresa puede considerar aceptables y cuáles requieren acciones inmediatas para reducirlos. Sin estas reglas, el SGAI no funcionará.
Además, es importante recordar la adecuación de las medidas propuestas para reducir los riesgos. Pero no se debe exagerar en el proceso de optimización, ya que esto también puede implicar grandes costos de tiempo o financieros, o simplemente pueden ser inviables. Se recomienda, al desarrollar medidas para reducir riesgos, seguir el principio de 'mínima suficiencia'.
6. Gestione los riesgos de acuerdo con la metodología aprobada
La siguiente etapa es aplicar de manera coherente la metodología de gestión de riesgos, es decir, su evaluación y tratamiento. Este proceso debe llevarse a cabo de manera regular y con gran cuidado. Manteniendo el registro de riesgos de seguridad de la información actualizado, podrá distribuir eficazmente los recursos de la empresa y prevenir incidentes graves.
7. Planifique el tratamiento de riesgos
Los riesgos que superen el nivel aceptable para su empresa deben incluirse en el plan de tratamiento de riesgos. Este plan debe registrar las acciones destinadas a reducir los riesgos, así como las personas responsables y los plazos.
8. Complete el documento sobre aplicabilidad
Este es un documento clave que será revisado por los especialistas del organismo certificador durante la auditoría. Debe describir qué mecanismos de control en el área de seguridad de la información son aplicables a las actividades de su empresa.
9. Defina cómo se medirá la efectividad de las medidas de gestión de seguridad de la información
Cualquier acción debe tener un resultado que conduzca al cumplimiento de los objetivos establecidos. Por lo tanto, es importante definir claramente qué parámetros se utilizarán para medir el logro de los objetivos, tanto para todo el sistema de gestión de seguridad de la información como para cada mecanismo de control seleccionado del Anexo de aplicabilidad.
10. Implemente medidas de control de seguridad de la información
Y solo después de implementar todos los pasos anteriores, se debe proceder a la implementación de las medidas de control de seguridad de la información aplicables del Anexo de aplicabilidad. La mayor dificultad aquí, por supuesto, será la implementación de una forma completamente nueva de actuar en muchos procesos de su organización. Las personas suelen resistirse a nuevas políticas y procedimientos, así que preste atención al siguiente punto.
11. Implemente programas de capacitación para empleados
Todos los puntos mencionados anteriormente serán inútiles si sus empleados no comprenden la importancia del proyecto y no actúan de acuerdo con las políticas de seguridad de la información. Si desea que su personal cumpla con todas las nuevas reglas, primero debe explicarles por qué son necesarias y luego llevar a cabo una capacitación sobre el sistema de gestión de seguridad de la información, destacando todas las políticas importantes que los empleados deben tener en cuenta en su trabajo diario. La falta de capacitación del personal es una razón común de la falla de un proyecto de ISO 27001.
12. Mantenga los procesos del sistema de gestión de seguridad de la información
En esta etapa, la ISO 27001 se convierte en una rutina diaria en su organización. Para confirmar la implementación de las medidas de control de seguridad de la información de acuerdo con el estándar, los auditores necesitarán proporcionar registros: evidencia del funcionamiento real de los mecanismos de control. Pero, en primer lugar, los registros deben ayudarle a rastrear si sus empleados (y proveedores) están cumpliendo con sus tareas de acuerdo con las reglas aprobadas.
13. Monitoree el sistema de gestión de seguridad de la información
¿Qué está pasando con su sistema de gestión de seguridad de la información? ¿Cuántos incidentes tiene y de qué tipo son? ¿Se están siguiendo adecuadamente todos los procedimientos? Con estas preguntas, debe verificar si la empresa está alcanzando los objetivos en materia de seguridad de la información. Si no, debe elaborar un plan de corrección.
14. Realice auditorías internas del sistema de gestión de seguridad de la información
El objetivo de la auditoría interna es identificar las discrepancias entre los procesos reales en la empresa y las políticas aprobadas en materia de seguridad de la información. En su mayoría, se trata de verificar hasta qué punto sus empleados cumplen con las reglas. Este es un punto muy importante, ya que si no supervisa el trabajo de su personal, la organización puede sufrir daños (intencionados o no). Sin embargo, la tarea aquí no es encontrar culpables y aplicar sanciones disciplinarias por el incumplimiento de las políticas, sino corregir la situación y prevenir problemas futuros.
15. Organice un análisis por parte de la dirección
La dirección no debe configurar su cortafuegos, pero debe estar al tanto de lo que sucede en el SGSI: por ejemplo, si todos cumplen con sus deberes y si el SGSI está logrando los resultados deseados. Con base en esto, la dirección debe tomar decisiones clave para mejorar el SGSI y los procesos internos de negocio.
16. Implemente un sistema de acciones correctivas y preventivas
Al igual que cualquier estándar ISO 27001 requiere "mejora continua": corrección y prevención sistemática de no conformidades en el sistema de gestión de la seguridad de la información. A través de acciones correctivas y preventivas se puede corregir una no conformidad y evitar su reaparición en el futuro.
Para concluir, cabe decir que en realidad obtener la certificación es mucho más difícil de lo que se describe en diversas fuentes. Una prueba de ello es que en Rusia hasta la fecha solo han obtenido la certificación de conformidad. Mientras que en el extranjero, este es uno de los estándares más populares, que responde a las crecientes demandas del negocio en el campo de la seguridad de la información. Esta alta demanda de implementación se debe no solo al aumento y la complejidad de los tipos de amenazas, sino también a los requisitos legales y a los clientes que requieren la completa confidencialidad de sus datos.
A pesar de que la certificación del SGSI es una tarea compleja, el propio hecho de cumplir con los requisitos del estándar internacional ISO/IEC 27001 puede proporcionar una ventaja competitiva significativa en el mercado global. Esperamos que nuestro artículo haya brindado una comprensión inicial de los pasos clave en la preparación de la empresa para la certificación.
Fuente: habr.com
