

En febrero publicamos el artículo «No solo VPN. Guía sobre cómo protegerse y proteger sus datos». nos impulsó a escribir una continuación del artículo. Esta parte es una fuente de información bastante autónoma, pero aún así recomendamos leer ambos posts.
La nueva publicación se centra en la seguridad de los datos (mensajes, fotos, videos, todo eso) en las aplicaciones de mensajería y en los propios dispositivos utilizados para trabajar con las aplicaciones.
Aplicaciones de mensajería
Telegram
Ya en octubre de 2018, un estudiante de primer año del Wake Technical College, Nathaniel Sachi, logró descubrir que la aplicación de mensajería Telegram guardaba mensajes y archivos multimedia en el disco local de la computadora en texto sin formato.
El estudiante pudo acceder a sus propios mensajes, incluidos textos y fotos. Para ello, examinó las bases de datos de la aplicación almacenadas en el HDD. Resultó que los datos eran difíciles de leer, pero no estaban encriptados. Y se puede acceder a ellos incluso si el usuario ha configurado una contraseña para la aplicación.
En los datos recuperados se encontraron nombres y números de teléfono de los contactos, que se pueden vincular si se desea. La información de los chats privados también se almacena en texto sin formato.
Más tarde, Durov afirmó que esto no es un problema, ya que si un atacante tiene acceso al PC del usuario, podrá obtener las claves de encriptación y descifrar toda la conversación sin problemas. Pero muchos expertos en seguridad de la información sostienen que, sin embargo, esto es grave.
Además, Telegram resultó ser vulnerable a ataques de robo de claves, lo que un usuario de Habr. Se puede romper el código local de la contraseña de cualquier longitud y complejidad.
Hasta donde se sabe, esta aplicación de mensajería también almacena datos en el disco de la computadora en texto sin formato. Por lo tanto, si un atacante tiene acceso al dispositivo del usuario, todos los datos también están expuestos.
Pero hay un problema más global. Actualmente, todas las copias de seguridad de WhatsApp que se instalan en dispositivos con Android OS se almacenan en Google Drive, lo cual fue acordado por Google y Facebook el año pasado. Pero las copias de seguridad de las conversaciones, archivos multimedia y similares . Por lo que se puede inferir, los empleados de las agencias de seguridad de EE. UU. , por lo tanto, existe la posibilidad de que las autoridades puedan revisar cualquier dato almacenado.
Se pueden cifrar los datos, pero ambas compañías no lo hacen. Probablemente, simplemente porque las copias de seguridad sin cifrado pueden ser fácilmente transferidas y utilizadas por los propios usuarios. Lo más probable es que la falta de cifrado no se deba a que sea difícil de implementar técnicamente: por el contrario, proteger las copias de seguridad se puede hacer sin ningún esfuerzo. El problema es que Google tiene sus propias razones para trabajar con WhatsApp; la compañía, supuestamente, y los utiliza para mostrar anuncios personalizados. Si Facebook de repente implementara el cifrado para las copias de seguridad de WhatsApp, Google perdería inmediatamente el interés en tal asociación, perdiendo una valiosa fuente de datos sobre las preferencias de los usuarios de WhatsApp. Esto, por supuesto, es solo una suposición, pero es bastante probable en el mundo del marketing de alta tecnología.
En cuanto a WhatsApp para iOS, las copias de seguridad se guardan en la nube de iCloud. Pero aquí la información también se almacena de forma no cifrada, como se menciona incluso en la configuración de la aplicación. Solo la propia corporación sabe si Apple analiza estos datos o no. Sin embargo, los de Cupertino no tienen una red publicitaria como Google, por lo que se puede suponer que la probabilidad de que analicen los datos personales de los usuarios de WhatsApp es significativamente menor.
Todo lo dicho se puede formular de la siguiente manera: sí, no solo usted tiene acceso a su conversación de WhatsApp.
TikTok y otros mensajeros
Este servicio de intercambio de videos cortos pudo hacerse muy popular rápidamente. Los desarrolladores prometieron garantizar la total seguridad de los datos de sus usuarios. Resultó que el servicio utilizaba estos datos sin notificar a los usuarios. Peor aún: el servicio recopilaba datos personales de niños menores de 13 años sin el consentimiento de los padres. Información personal de menores, incluidos nombres, correos electrónicos, números de teléfono, fotos y videos, se volvió accesible públicamente.
El servicio con varios millones de dólares, los reguladores también exigieron eliminar todos los videos grabados por niños menores de 13 años. TikTok cumplió. Sin embargo, otros mensajeros y servicios utilizan los datos personales de los usuarios para sus propios fines, por lo que no se puede estar seguro de su seguridad.
Esta lista podría continuar indefinidamente: la mayoría de los mensajeros tiene alguna vulnerabilidad que permite a los atacantes espiar a los usuarios ( — Viber, aunque parece que ya lo han solucionado) o robar sus datos. Además, prácticamente todas las aplicaciones del top 5 almacenan datos de usuarios en un formato no seguro en el disco duro de la computadora o en la memoria del teléfono. Y esto sin mencionar a los servicios de inteligencia de varios países que pueden acceder a los datos de los usuarios gracias a la legislación. Skype, VKontakte, TamTam y otros proporcionan cualquier información sobre cualquier usuario a solicitud de las autoridades (por ejemplo, en Rusia).
¿Buena protección a nivel de protocolo? No hay problema, hackeamos el dispositivo
Hace unos años entre Apple y el gobierno de EE.UU. La corporación se negaba a desbloquear un teléfono inteligente cifrado que estaba involucrado en el caso de los atentados en San Bernardino. En ese momento, parecía un verdadero problema: los datos estaban bien protegidos, y hackear el teléfono inteligente era o imposible o muy difícil.
Ahora la situación es diferente. Por ejemplo, la empresa israelí Cellebrite vende a entidades legales de Rusia y otros países un sistema de software y hardware que permite hackear todos los modelos de iPhone y Android. El año pasado se con información relativamente detallada sobre este tema.
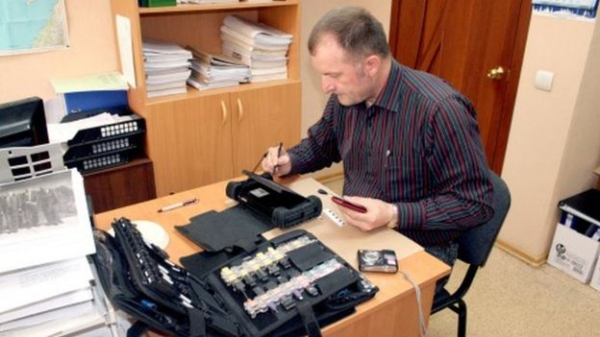
El investigador criminal de Magadán, Popov, hackea un teléfono inteligente utilizando la misma tecnología que el FBI de EE.UU. Fuente: BBC
El dispositivo cuesta relativamente poco según estándares gubernamentales. Por UFED Touch2, la gestión del SKR de Volgogrado pagó 800 mil rublos, la de Khabarovsk — 1.2 millones de rublos. En 2017, Alexander Bastrykin, jefe del Comité de Investigación de Rusia, confirmó que su agencia de la empresa israelí.
También está adquiriendo tales dispositivos Sberbank, aunque no para llevar a cabo investigaciones, sino para combatir virus en dispositivos con sistema operativo Android. «En caso de sospecha de infección en dispositivos móviles con código malicioso desconocido y tras obtener el consentimiento obligatorio de los propietarios de los teléfonos infectados, se realizará un análisis para buscar nuevos virus que aparecen y se modifican constantemente, utilizando diversas herramientas, incluida UFED Touch2», en la empresa.
Los estadounidenses también tienen tecnologías que permiten hackear cualquier smartphone. La empresa Grayshift promete hackear 300 smartphones por 15 mil dólares estadounidenses (50 dólares por unidad frente a 1500 de Cellbrite).
Es muy probable que dispositivos similares existan también en manos de cibercriminales. Estos dispositivos se perfeccionan constantemente; disminuye su tamaño y aumenta su rendimiento.
Ahora estamos hablando de teléfonos relativamente conocidos de grandes fabricantes que se preocupan por la protección de los datos de sus usuarios. Si se trata de empresas menos conocidas o de organizaciones de nombre genérico, en ese caso, los datos se extraen sin problemas. El modo HS-USB funciona incluso cuando el gestor de arranque está bloqueado. Los modos de servicio, por regla general, son una 'puerta trasera' a través de la cual se pueden extraer datos. Si no es posible, se puede conectar al puerto JTAG o incluso extraer el chip eMMC, insertándolo luego en un adaptador económico. Si los datos no están cifrados, se puede extraer del teléfono incluyendo los marcadores de autenticación que permiten el acceso a los almacenes en la nube y otros servicios.
Si alguien tiene acceso personal a un smartphone con información importante, se puede hackear fácilmente, sin importar lo que digan los fabricantes.
Es evidente que todo lo mencionado no se aplica solo a smartphones, sino también a computadoras y laptops con diversos sistemas operativos. Si no se recurre a medidas de protección avanzadas y se conforma uno con métodos ordinarios como una contraseña y un nombre de usuario, los datos seguirán en peligro. Un hacker experimentado, con acceso físico al dispositivo, podrá obtener prácticamente cualquier información; es solo cuestión de tiempo.
¿Qué se debe hacer?
En Habr, se ha mencionado la cuestión de la seguridad de los datos en los dispositivos personales en varias ocasiones, por lo que no vamos a reinventar la rueda. Solo mencionaremos los métodos principales que reducen la probabilidad de que terceros accedan a tus datos:
- Es obligatorio utilizar cifrado de datos tanto en smartphones como en PC. Diferentes sistemas operativos a menudo ofrecen buenas herramientas por defecto. Un ejemplo es la de un contenedor criptográfico en Mac OS utilizando las herramientas del sistema.
- Configura contraseñas en todas partes, incluida la historial de mensajes en Telegram y otras aplicaciones de mensajería. Naturalmente, las contraseñas deben ser complejas.
- La autenticación de dos factores — sí, puede ser incómodo, pero si la seguridad es la prioridad, hay que aceptar esta incomodidad.
- Controlar la seguridad física de tus dispositivos. ¿Llevar la PC corporativa a una cafetería y olvidarla allí? Clásico. Las normas de seguridad, incluida la corporativa, están escritas con las lágrimas de las víctimas de su propia imprudencia.
Analicemos en los comentarios tus métodos que permiten reducir la probabilidad de que se acceda a los datos al obtener acceso a un dispositivo físico. Los métodos propuestos los añadiremos luego al artículo o los publicaremos en nuestro , donde escribimos regularmente sobre seguridad, trucos para utilizar y la censura en internet.
Fuente: habr.com
