

Este artículo es una continuación , dedicado a las características de configuración del equipo Palo Alto Networks . Aquí queremos hablar sobre la configuración de IPSec Site-to-Site VPN en el equipo Palo Alto Networks y sobre una posible variante de configuración para conectar múltiples proveedores de internet.
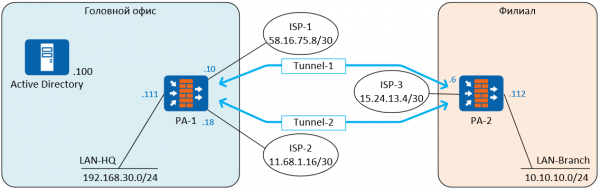
Para la demostración se utilizará un esquema estándar de conexión de la oficina principal a la sucursal. Para asegurar una conexión de internet resistente a fallos, en la oficina principal se utiliza la conexión simultánea de dos proveedores: ISP-1 y ISP-2. La sucursal tiene conexión solo a un proveedor, ISP-3. Se establecen dos túneles entre los cortafuegos PA-1 y PA-2. Los túneles funcionan en modo Active-Standby, Tunnel-1 está activo, Tunnel-2 comenzará a transmitir tráfico si Tunnel-1 falla. Tunnel-1 utiliza la conexión al proveedor de internet ISP-1, Tunnel-2 utiliza la conexión al proveedor de internet ISP-2. Todas las direcciones IP se generan al azar con fines demostrativos y no tienen relación con la realidad.
Para construir un Site-to-Site VPN se utilizará IPSec — un conjunto de protocolos para garantizar la protección de los datos transmitidos a través del protocolo IP. IPSec funcionará utilizando el protocolo de seguridad ESP (Encapsulating Security Payload), lo que garantizará el cifrado de los datos transmitidos.
En IPSec incluye IKE (Internet Key Exchange) — un protocolo encargado de negociar SA (security associations), parámetros de seguridad utilizados para proteger los datos transmitidos. Los cortafuegos PAN soportan IKEv1 y IKEv2.
En IKEv1 La conexión VPN se construye en dos fases: IKEv1 Fase 1 (túnel IKE) y IKEv1 Fase 2 (túnel IPSec), de esta manera, se crean dos túneles, uno de los cuales sirve para intercambiar información de control entre los cortafuegos, y el otro para transmitir tráfico. En IKEv1 Fase 1 existen dos modos de operación — modo principal y modo agresivo. El modo agresivo utiliza menos mensajes y funciona más rápido, pero no soporta la protección de la identidad del par.
IKEv2 sustituyó a IKEv1, y en comparación con IKEv1 su mayor ventaja es que requiere menos ancho de banda y un acuerdo SA más rápido. En IKEv2 se utilizan menos mensajes de control (solo 4), se soporta el protocolo EAP, MOBIKE y se agregó un mecanismo de verificación de disponibilidad del par con el que se crea el túnel — Liveness Check, que reemplaza la detección de par muerto en IKEv1. Si la verificación no se realiza, entonces IKEv2 puede restablecer el túnel y luego restaurarlo automáticamente en la primera oportunidad. Para más detalles sobre las diferencias, se puede .
Si el túnel se establece entre firewalls de diferentes fabricantes, puede haber errores en la implementación IKEv2, y para la compatibilidad con dicho equipo existe la posibilidad de utilizar IKEv1. En otros casos, es mejor aplicar IKEv2.
Etapas de configuración:
• Configuración de dos proveedores de Internet en modo ActiveStandby
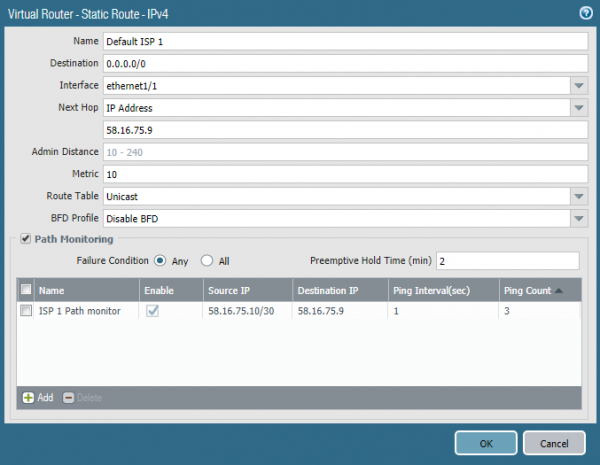
Hay varias formas de implementar esta función. Una de ellas consiste en utilizar el mecanismo de Path Monitoring, disponible a partir de la versión PAN-OS 8.0.0. En este ejemplo se utiliza la versión 8.0.16. Esta función es similar a IP SLA en los routers Cisco. En el parámetro de la ruta estática predeterminada, se configura el envío de paquetes ping a una dirección IP específica desde una dirección de origen determinada. En este caso, la interfaz ethernet1/1 hace ping a la puerta de enlace por defecto cada segundo. Si no hay respuesta durante tres pings consecutivos, la ruta se considera no operativa y se elimina de la tabla de rutas. Se configura la misma ruta hacia el segundo proveedor de Internet, pero con una métrica mayor (él es el de respaldo). Una vez que la primera ruta se elimine de la tabla, el firewall comenzará a enviar tráfico a través de la segunda ruta — Fail-Over. Cuando el primer proveedor comience a responder a los pings, su ruta volverá a la tabla y reemplazará a la segunda debido a una mejor métrica — Fail-Back. El proceso Fail-Over tarda unos segundos, dependiendo de los intervalos configurados, pero, en cualquier caso, el proceso no es instantáneo y durante este tiempo se pierde tráfico. Fail-Back ocurre sin pérdida de tráfico. Existe la posibilidad de hacerlo Fail-Over más rápido, mediante BFD, si el proveedor de Internet ofrece tal posibilidad. BFD es compatible a partir del modelo PA-3000 Series y VM-100. Como dirección para el ping, es mejor indicar no la puerta de enlace del proveedor, sino una dirección pública siempre accesible.
• Creación de la interfaz de túnel
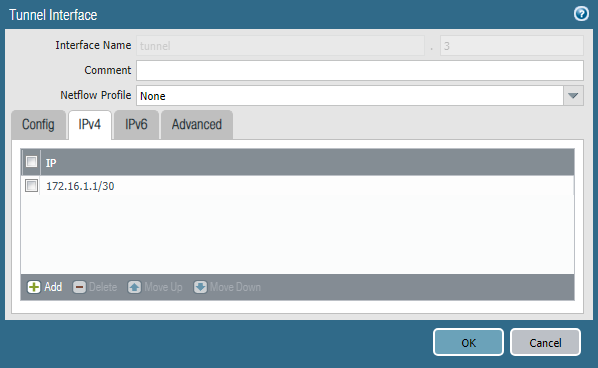
El tráfico dentro del túnel se transmite a través de interfaces virtuales especiales. En cada una de ellas debe configurarse una dirección IP de la red de tránsito. En este ejemplo, para Tunnel-1 se utilizará el subred 172.16.1.0/30, y para Tunnel-2 — el subred 172.16.2.0/30.
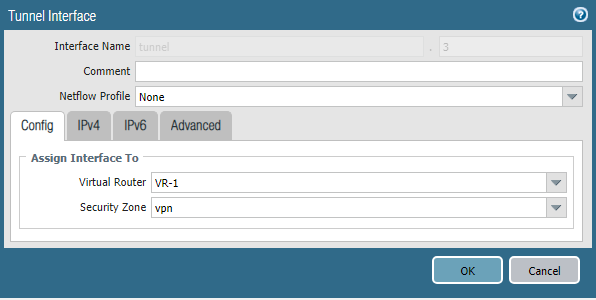
La interfaz de túnel se crea en la sección Network -> Interfaces -> Tunnel. Es necesario especificar un enrutador virtual y una zona de seguridad, así como la dirección IP de la red de transporte correspondiente. El número de interfaz puede ser cualquier uno.
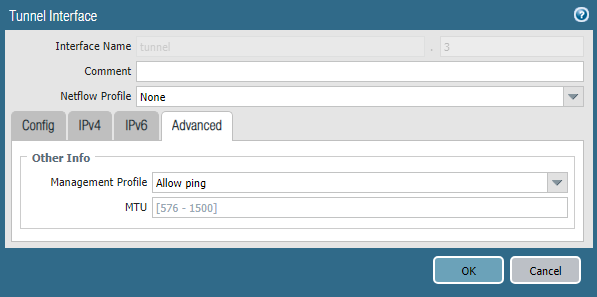
En la sección Avanzado se puede especificar Perfil de Gestión, que permitirá ping en esta interfaz, lo que puede ser útil para pruebas.
• Configuración del Perfil IKE
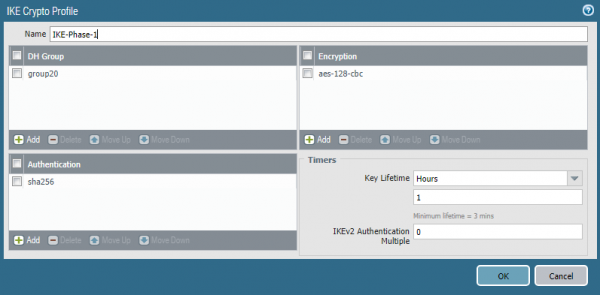
Perfil IKE se encarga de la primera etapa de creación de la conexión VPN, aquí se especifican los parámetros del túnel Fase 1 de IKE. El perfil se crea en la sección Red -> Perfiles de Red -> Criptografía IKE. Es necesario especificar el algoritmo de cifrado, hash, el grupo de Diffie-Hellman y la duración de las claves. En términos generales, cuanto más complejos son los algoritmos, peor es el rendimiento; deben elegirse en función de los requisitos específicos de seguridad. Sin embargo, no se recomienda en absoluto aplicar un grupo de Diffie-Hellman menor a 14 para proteger información sensible. Esto se debe a la vulnerabilidad del protocolo, que solo se puede mitigar utilizando tamaños de módulo de 2048 bits o más, o algoritmos de criptografía elíptica, que se utilizan en los grupos 19, 20, 21, 24. Estos algoritmos tienen un mejor rendimiento en comparación con la criptografía tradicional. . Y .
• Configuración del Perfil IPSec
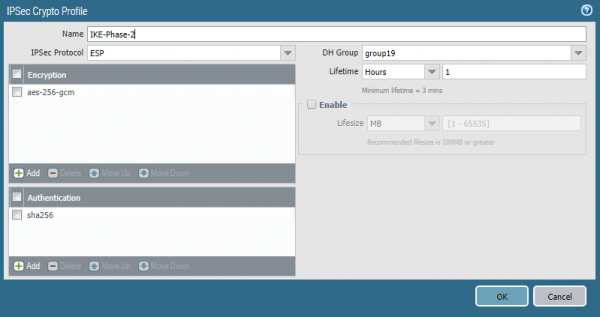
La segunda etapa de creación de la conexión VPN es el túnel IPSec. Los parámetros SA para este se configuran en Red -> Perfiles de Red -> Perfil de Criptografía IPSec. Aquí se necesita especificar el protocolo IPSec — AH o ESP, así como los parámetros SA — algoritmos de hash, cifrado, grupos de Diffie-Hellman y duración de las claves. Los parámetros SA en el Perfil de Criptografía IKE y el Perfil de Criptografía IPSec pueden no coincidir.
• Configuración del Gateway IKE
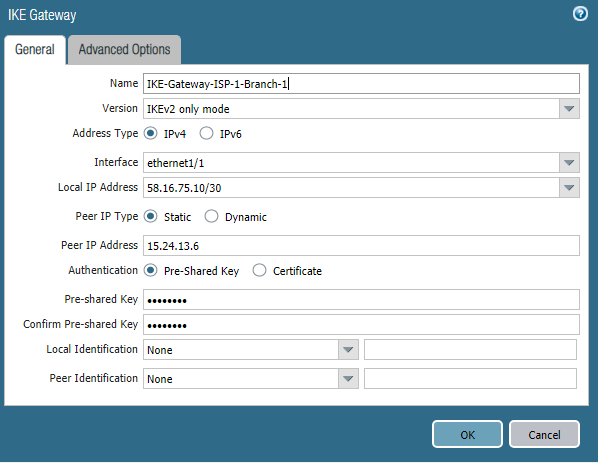
Gateway IKE es un objeto que representa el enrutador o firewall con el cual se establece el túnel VPN. Para cada túnel, se debe crear uno propio Gateway IKE. En este caso, se crean dos túneles, uno a través de cada proveedor de internet. Se especifica la interfaz de salida correspondiente y su dirección IP, la dirección IP del par, y la clave compartida. Como alternativa a la clave compartida, se pueden utilizar certificados.
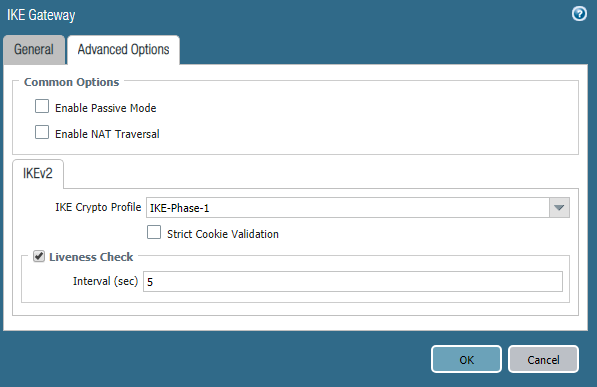
Aquí se especifica el Perfil de Criptografía IKE. Los parámetros del segundo objeto Gateway IKE son análogos, excepto por las direcciones IP. Si el firewall de Palo Alto Networks está detrás de un enrutador NAT, se debe habilitar el mecanismo NAT Traversal.
• Configuración del Túnel IPSec
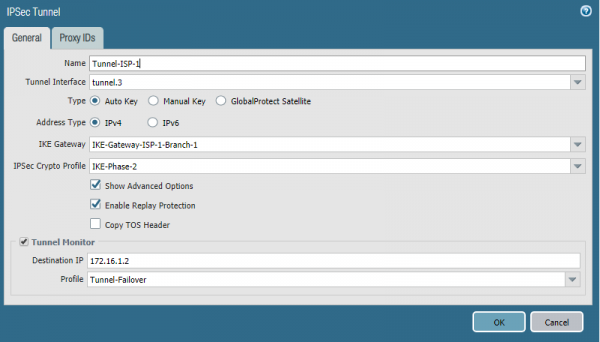
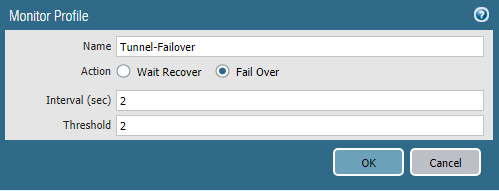
Túnel IPSec — es un objeto que especifica los parámetros del túnel IPSec, como indica su nombre. Aquí se debe especificar la interfaz de túnel y los objetos creados anteriormente. Gateway IKE, Perfil de Criptografía IPSec. Para habilitar el conmutador automático de rutas al túnel de respaldo, se debe activar Monitor de Túnel. Este es un mecanismo que verifica si el par está activo mediante tráfico ICMP. Como dirección de destino, se debe especificar la dirección IP de la interfaz de túnel del par con el que se establece el túnel. En el perfil se especifican los temporizadores y la acción a tomar en caso de pérdida de conexión. Esperar Recuperación – esperar hasta que la conexión se restablezca, Conmutación por Fallo — enviar el tráfico por otra ruta, si está disponible. La configuración del segundo túnel es completamente análoga, se especifica la segunda interfaz de túnel y el Gateway IKE.
• Configuración de Enrutamiento
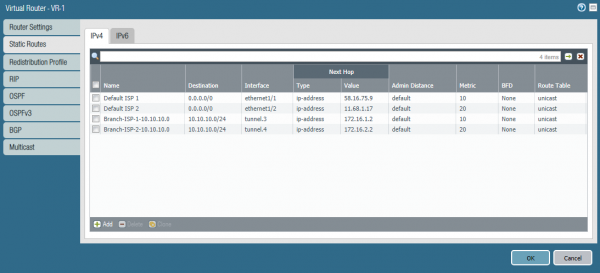
En este ejemplo se utiliza enrutamiento estático. En el cortafuegos PA-1, además de las dos rutas predeterminadas, se deben especificar dos rutas a la subred 10.10.10.0/24 en la sucursal. Una ruta utiliza Tunnel-1 y la otra Tunnel-2. La ruta a través de Tunnel-1 es la principal, ya que tiene una métrica menor. No se utiliza un mecanismo Path Monitoring para estas rutas. El conmutador es controlado por Monitor de Túnel.
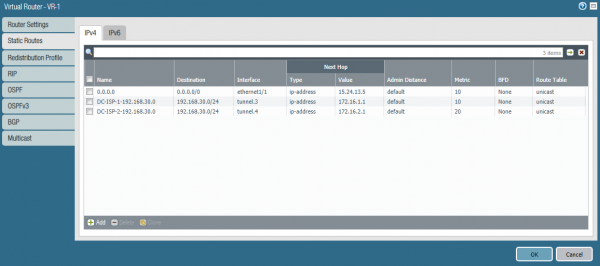
Rutas similares para la subred 192.168.30.0/24 deben configurarse en PA-2.
• Configuración de Reglas de Red
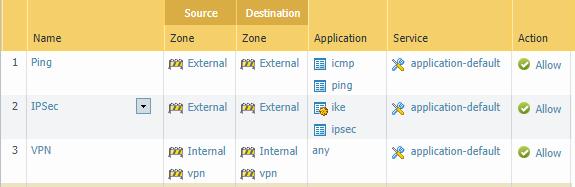
Para que el túnel funcione, se necesitan tres reglas:
- Para funcionar Monitor de Ruta permitir ICMP en las interfaces externas.
- Para IPSec permitir aplicaciones ike y ipsec en las interfaces externas.
- Permitir tráfico entre subredes internas y las interfaces de túnel.
Conclusión
En este artículo se discutió la configuración de una conexión a Internet resistente y VPN de Sitio a Sitio. Esperamos que la información haya sido útil y que el lector haya obtenido una comprensión de las tecnologías utilizadas en Palo Alto Networks. Si tiene preguntas sobre la configuración o sugerencias para temas de futuros artículos, hágalos en los comentarios, estaremos encantados de responder.
Fuente: habr.com
