

El spoiler del título del informe «El número de casos de uso de la autenticación fuerte ha aumentado debido a las amenazas de nuevos riesgos y requisitos regulatorios».
La empresa de investigación «Javelin Strategy & Research» ha publicado el informe «El Estado de la Autenticación Fuerte 2019» (). Este informe indica qué porcentaje de empresas estadounidenses y europeas utilizan contraseñas (y por qué las contraseñas están siendo cada vez menos utilizadas); por qué está aumentando tan rápidamente el uso de la autenticación de dos factores basada en tokens criptográficos; y por qué los códigos de un solo uso enviados por SMS son inseguros.
A todos los interesados en el presente, pasado y futuro de la autenticación en empresas y aplicaciones de usuarios, bienvenidos.
Del traductor
Lamentablemente, el lenguaje en el que está escrito este informe es bastante «seco» y formal. Y el uso quintuple de la palabra «autenticación» en una sola oración corta no es un fallo (o falta de capacidad) del traductor, sino un capricho de los autores. Al traducir entre dos opciones: ofrecer a los lectores un texto más cercano al original o uno más interesante, a veces elegí la primera, a veces la segunda. Pero tengan paciencia, queridos lectores, el contenido del informe vale la pena.
Se han eliminado algunos fragmentos poco significativos e innecesarios para la narrativa, de lo contrario, la mayoría no podría soportar todo el texto. Aquellos que deseen leer el informe «sin censura» pueden hacerlo en el idioma original, siguiendo el enlace.
Desafortunadamente, los autores no siempre son cuidadosos con la terminología. Así, a veces llaman a las contraseñas de un solo uso (One Time Password - OTP) «contraseñas» y otras veces «códigos». Con los métodos de autenticación es aún peor. No siempre es fácil para un lector no preparado darse cuenta de que «autenticación con claves criptográficas» y «autenticación fuerte» son lo mismo. He tratado de unificar los términos tanto como sea posible; además, en el mismo informe hay un fragmento con sus descripciones.
Sin embargo, se recomienda encarecidamente leer el informe, ya que contiene resultados de investigación únicos y conclusiones correctas.
Todas las cifras y hechos se presentan sin ningún cambio, y si no estás de acuerdo con ellos, es mejor discutir con los autores del informe que con el traductor. Mis comentarios (diseñados como citas y marcados en el texto en cursiva) son mi juicio crítico, y estaré encantado de debatir sobre cada uno de ellos (y sobre la calidad de la traducción).
Reseña
En la actualidad, los canales digitales de comunicación con los clientes son más importantes que nunca para las empresas. Además, dentro de la empresa, la comunicación entre empleados está más orientada hacia el entorno digital que en cualquier otro momento. Y la seguridad de estas interacciones depende del método de autenticación de usuarios elegido. Los delincuentes aprovechan una autenticación débil para realizar hackeos masivos de cuentas de usuarios. En respuesta, las autoridades reguladoras están endureciendo los estándares para obligar a las empresas a proteger mejor las cuentas y los datos de los usuarios.
Las amenazas relacionadas con la autenticación no se limitan a las aplicaciones de consumo; los delincuentes también pueden acceder a aplicaciones que operan dentro de las empresas. Esta operación les permite hacerse pasar por usuarios corporativos. Los delincuentes pueden robar datos y realizar otras actividades fraudulentas utilizando puntos de acceso con autenticación débil. Afortunadamente, hay medidas para combatir esto. Una autenticación rigurosa puede reducir significativamente el riesgo de ataques por parte de delincuentes, tanto en aplicaciones de consumo como en sistemas empresariales.
Este estudio analiza: cómo las empresas implementan la autenticación para proteger aplicaciones de usuarios y sistemas empresariales; los factores que consideran al elegir una solución de autenticación; el papel que juega la autenticación rigurosa en sus organizaciones; los beneficios que obtienen estas organizaciones.
Currículum
Conclusiones Principales
Desde 2017, ha aumentado drásticamente el porcentaje de uso de autenticación rigurosa. Con el aumento de las vulnerabilidades que afectan a las soluciones de autenticación tradicionales, las organizaciones están fortaleciendo sus capacidades de autenticación mediante autenticación rigurosa. El número de organizaciones que utilizan autenticación multifactor con criptografía (MFA) se ha triplicado desde 2017 en aplicaciones de consumo y ha aumentado casi un 50% en aplicaciones empresariales. El crecimiento más rápido se observa en la autenticación móvil debido a la creciente disponibilidad de la autenticación biométrica.
Aquí vemos una ilustración del dicho «cuando el trueno no suena, el hombre no se cruza». Cuando los expertos advertían sobre la inseguridad de las contraseñas, nadie se apresuró a implementar la autenticación de dos factores. En cuanto los hackers comenzaron a robar contraseñas, la gente empezó a adoptar la autenticación de dos factores.
Sin embargo, los particulares son mucho más activos en la implementación de 2FA. En primer lugar, es más fácil para ellos calmar sus miedos, confiando en la autenticación biométrica integrada en los smartphones, que en realidad es bastante poco fiable. A las organizaciones les resulta necesario gastar en la adquisición de tokens y llevar a cabo trabajos (que en realidad son bastante simples) para su implementación. En segundo lugar, casi todos han oído hablar de las filtraciones de contraseñas de servicios como Facebook y Dropbox, pero los directores de TI de estas organizaciones no compartirán historias sobre cómo les robaron contraseñas (y qué pasó después) bajo ninguna circunstancia.
Aquellos que no utilizan autenticación estricta subestiman su riesgo para el negocio y los clientes. Algunas organizaciones que actualmente no emplean autenticación estricta tienden a considerar los nombres de usuario y contraseñas como uno de los métodos de autenticación de usuarios más efectivos y fáciles de usar. Otras no ven el valor de los activos digitales que poseen. Es importante tener en cuenta que a los ciberdelincuentes les interesa cualquier información de consumo y empresarial. Dos tercios de las empresas que utilizan solo contraseñas para autenticar a sus empleados lo hacen porque creen que las contraseñas son lo suficientemente buenas para el tipo de información que protegen.
Sin embargo, las contraseñas están en camino de «morir». En el último año, la dependencia de las contraseñas ha disminuido significativamente, tanto para aplicaciones de consumo como corporativas (del 44% al 31% y del 56% al 47%, respectivamente), ya que las organizaciones amplían el uso de MFA tradicional y autenticación estricta.
Sin embargo, si se evalúa la situación en su conjunto, sigue predominando el uso de métodos de autenticación vulnerables. Aproximadamente una cuarta parte de las organizaciones emplea SMS OTP (código de un solo uso) junto con preguntas secretas para la autenticación de usuarios. Como resultado, se deben implementar medidas de seguridad adicionales para protegerse de las vulnerabilidades, lo que incrementa los costos. Métodos de autenticación mucho más seguros, como las claves criptográficas de hardware, se utilizan mucho menos, en alrededor del 5% de las organizaciones.
El entorno normativo en evolución promete acelerar la implementación de autenticación estricta para aplicaciones de consumidores. Con la introducción de PSD2, así como nuevas regulaciones de protección de datos en la UE y en varios estados de EE. UU., como California, las empresas sienten que la presión está aumentando. Casi el 70% de las empresas están de acuerdo en que enfrentan una fuerte presión regulatoria para garantizar autenticación estricta para sus clientes. Más de la mitad de las empresas creen que en unos pocos años sus métodos de autenticación no serán suficientes para cumplir con los estándares normativos.
Se nota claramente la diferencia en los enfoques de los legisladores rusos y anglosajones respecto a la protección de los datos personales de los usuarios de programas y servicios. Los rusos dicen: queridos propietarios de servicios, hagan lo que quieran y como quieran, pero si su administrador filtra la base de datos, los castigaremos. En el extranjero dicen: deben implementar un conjunto de medidas que no permitirá prevengan la filtración de la base de datos. Por eso allí se están implementando requisitos para la existencia de una estricta autenticación de dos factores.
Sin embargo, no está garantizado que nuestra máquina legislativa no se despierte un día y tome en cuenta la experiencia occidental. En ese momento, resultará que todos tendrán que implementar 2FA, cumpliendo con los estándares criptográficos rusos, y además de manera urgente.
Establecer una base confiable de autenticación permite a las empresas centrarse menos en cumplir con los requisitos normativos y más en satisfacer las necesidades de los clientes. Para las organizaciones que aún utilizan contraseñas simples o reciben códigos por SMS, el factor más importante al elegir un método de autenticación es el cumplimiento de las normativas. En cambio, aquellas empresas que ya utilizan autenticación estricta pueden centrarse en elegir métodos de autenticación que aumenten la lealtad del cliente.
Al elegir un método de autenticación corporativa dentro de la empresa, los requisitos de los reguladores ya no son un factor significativo. En este caso, la simplicidad de integración (32%) y el costo (26%) son mucho más importantes.
En la era del phishing, los delincuentes pueden utilizar el correo electrónico corporativo para fraudes, con el fin de obtener engañosamente acceso a datos, cuentas (con los derechos de acceso correspondientes) e incluso para convencer a los empleados de realizar una transferencia de dinero a su cuenta. Por lo tanto, las cuentas de correo corporativo y portales deben estar especialmente bien protegidos.
Google ha reforzado su protección implementando autenticación estricta. Hace más de dos años, Google publicó un informe sobre la implementación de la autenticación de dos factores basada en claves de seguridad criptográficas según el estándar FIDO U2F, informando sobre resultados impresionantes. Según la empresa, no se realizó ningún ataque de phishing contra más de 85,000 empleados.
Recomendaciones
Implemente autenticación estricta para aplicaciones móviles y en línea. La autenticación multifactor basada en claves criptográficas protege mucho mejor contra intrusiones que los métodos tradicionales de MFA. Además, el uso de claves criptográficas es mucho más conveniente, ya que no se necesita utilizar ni transmitir información adicional: contraseñas, códigos de un solo uso o datos biométricos del dispositivo del usuario al servidor de autenticación. Además, la estandarización de protocolos de autenticación permite implementar nuevos métodos de autenticación más fácilmente a medida que aparecen, reduciendo costos de uso y protegiendo contra esquemas de fraude más complejos.
Prepárese para el ocaso de las contraseñas de un solo uso (OTP). Las vulnerabilidades inherentes a la OTP se están volviendo cada vez más evidentes, en un contexto donde los ciberdelincuentes utilizan ingeniería social, clonación de teléfonos inteligentes y malware para comprometer estos métodos de autenticación. Y si bien la OTP tiene ciertas ventajas en términos de accesibilidad universal para todos los usuarios, no lo es en términos de seguridad.
No se puede pasar por alto que recibir códigos por SMS o notificaciones push, así como generar códigos mediante aplicaciones para teléfonos inteligentes, es el uso de las mismas contraseñas de un solo uso (OTP) que se nos advierte que debemos prepararnos para su ocaso. Desde un punto de vista técnico, la solución es muy correcta, porque raramente un estafador no intenta obtener una contraseña de un solo uso de un usuario confiado. Pero creo que los fabricantes de tales sistemas se aferrarán a la tecnología moribunda hasta el último momento.
Utilice la autenticación estricta como una herramienta de marketing para aumentar la confianza de los clientes. La autenticación estricta no solo puede mejorar la verdadera seguridad de su negocio. Informar a los clientes de que su empresa utiliza autenticación estricta puede reforzar la percepción pública de la seguridad de este negocio, un factor importante cuando hay una demanda significativa de métodos de autenticación confiables.
Realice un inventario exhaustivo y evalúe la importancia de los datos corporativos y protégelos de acuerdo a su importancia. Incluso los datos de bajo riesgo, como la información de contacto de los clientes (no, de verdad, el informe dice "low-risk", es muy extraño que subestimen la importancia de esta información), pueden proporcionar un valor significativo a los estafadores y causar problemas a la empresa.
Utilice autenticación estricta en la empresa. Varios sistemas son los objetivos más atractivos para los delincuentes. Estos incluyen sistemas internos y conectados a Internet, como un programa de contabilidad o un almacenamiento de datos corporativos. La autenticación estricta evita que los delincuentes obtengan acceso no autorizado y también permite identificar con precisión quién de los empleados llevó a cabo actividades maliciosas.
¿Qué es la autenticación estricta?
Al utilizar la autenticación estricta, se emplean múltiples métodos o factores para verificar la identidad del usuario:
- Factor de conocimiento: un secreto compartido entre el usuario y el sujeto de autenticación (por ejemplo, contraseñas, respuestas a preguntas secretas, etc.)
- Factor de posesión: un dispositivo que solo posee el usuario (por ejemplo, un dispositivo móvil, una clave criptográfica, etc.)
- Factor de inherencia: características físicas (a menudo biométricas) del usuario (por ejemplo, huellas dactilares, patrón del iris del ojo, voz, comportamiento, etc.)
La necesidad de debilitar múltiples factores aumenta significativamente la probabilidad de fracaso para los atacantes, ya que evadir o engañar a diferentes factores requiere el uso de varios tipos de tácticas de hacking, para cada factor por separado.
Por ejemplo, con 2FA "contraseña + smartphone", un atacante podría autenticarse al espiar la contraseña del usuario y crear una copia exacta del software de su smartphone. Esto es mucho más complicado que simplemente robar la contraseña.
Pero si para 2FA se utiliza una contraseña y un token criptográfico, la opción de copia no funciona aquí: duplicar el token es imposible. El estafador tendría que robar el token del usuario sin ser detectado. Si el usuario se da cuenta de la falta del token a tiempo y notifica al administrador, el token será bloqueado y los esfuerzos del estafador serán en vano. Por eso, para el factor de posesión, se deben utilizar dispositivos especializados y seguros (tokens), y no dispositivos de uso general (smartphones).
El uso de los tres factores hará que este método de autenticación sea bastante costoso al implementarse y bastante incómodo de usar. Por lo tanto, normalmente se utilizan dos de los tres factores.
Los principios de la autenticación de dos factores se describen con más detalle , en el apartado “Cómo funciona la autenticación de dos factores”.
Es importante señalar que al menos uno de los factores de autenticación aplicados en la autenticación estricta debe utilizar criptografía basada en clave pública.
La autenticación estricta ofrece una protección mucho más sólida que la autenticación de un solo factor basada en contraseñas clásicas y el MFA tradicional. Las contraseñas pueden ser espiadas o interceptadas mediante keyloggers, sitios phishing o ataques basados en ingeniería social (donde la víctima engañada proporciona su contraseña). Además, el propietario de la contraseña no tendrá conocimiento de que ha sido robada. El MFA tradicional (que incluye códigos OTP, vinculación a un smartphone o tarjeta SIM), también puede ser vulnerado con bastante facilidad, ya que no se basa en criptografía de clave pública.De hecho, hay numerosos ejemplos donde los estafadores, utilizando técnicas de ingeniería social, han convencido a los usuarios de que les proporcionen una contraseña de un solo uso.).
Afortunadamente, desde el año pasado, el uso de autenticación estricta y MFA tradicional ha ido en aumento tanto en aplicaciones de consumidores como en corporativas. La adopción de autenticación estricta en aplicaciones de consumidores ha crecido de manera especialmente rápida. Si en 2017 solo el 5% de las empresas la utilizaban, en 2018 ese número se triplicó, alcanzando el 16%. Esto se puede explicar por la creciente disponibilidad de tokens que soportan algoritmos de criptografía de clave pública (Public Key Cryptography - PKC). Además, la presión creciente de los reguladores europeos tras la adopción de nuevas normas de protección de datos, como PSD2 y GDPR, ha tenido un fuerte efecto incluso más allá de Europa.incluyendo en Rusia.).
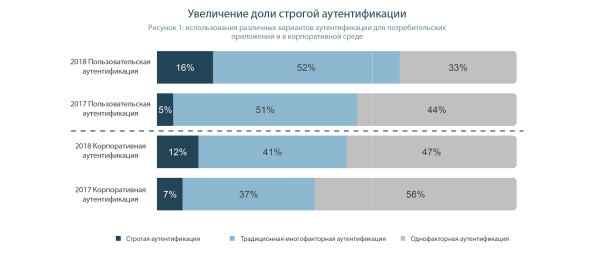
Veamos estos números con más detalle. Como podemos ver, el porcentaje de particulares que utilizan autenticación multifactor ha aumentado en un impresionante 11% en un año. Esto claramente ha sido a costa de quienes confían en las contraseñas, ya que no ha cambiado el número de aquellos que creen en la seguridad de las notificaciones Push, SMS y la biometría.
Sin embargo, la situación con la autenticación de dos factores para aplicaciones corporativas no es tan positiva. En primer lugar, según el informe, solo el 5% de los empleados han sido migrados de la autenticación con contraseña a tokens. En segundo lugar, el número de quienes utilizan alternativas de MFA en entornos corporativos ha crecido un 4%.
Intentaré hacer de analista y daré mi interpretación. En el centro del mundo digital de los usuarios individuales está el smartphone. Por lo tanto, no es sorprendente que la mayoría utilice las capacidades que les ofrece el dispositivo: autenticación biométrica, notificaciones SMS y Push, así como contraseñas temporales generadas por aplicaciones en el mismo smartphone. La gente generalmente no piensa en la seguridad y confiabilidad al usar las herramientas que tienen a su disposición.
Es por eso que el porcentaje de usuarios de factores de autenticación tradicionales y primitivos sigue siendo el mismo. Sin embargo, aquellos que antes usaban contraseñas entienden cuánto riesgo corren y al elegir un nuevo factor de autenticación se decantan por la opción más nueva y segura: el token criptográfico.
En cuanto al mercado corporativo, es importante entender en qué sistema se lleva a cabo la autenticación. Si se implementa el acceso a un dominio de Windows, se utilizan tokens criptográficos. Las capacidades de su uso para la autenticación de dos factores ya están incorporadas tanto en Windows como en Linux, y realizar alternativas resulta prolongado y complicado. Así que ahí tienes una migración del 5% de contraseñas a tokens.
La implementación de la autenticación de dos factores en un sistema de información corporativa depende en gran medida de la calificación de los desarrolladores. A los desarrolladores les resulta mucho más fácil tomar módulos listos para la generación de contraseñas temporales que adentrarse en el funcionamiento de algoritmos criptográficos. Como resultado, incluso aplicaciones increíblemente críticas para la seguridad, como sistemas de Inicio de Sesión Único o Gestión de Acceso Privilegiado, utilizan OTP como segundo factor.
Numerosas vulnerabilidades en los métodos tradicionales de autenticación
A pesar de que muchas organizaciones siguen dependiendo de sistemas obsoletos de un solo factor, las vulnerabilidades en la autenticación multifactor tradicional se están volviendo cada vez más evidentes. Las contraseñas temporales, que suelen tener de seis a ocho caracteres y se envían por SMS, siguen siendo la forma más común de autenticación (por supuesto, además del factor de conocimiento de contraseña). Y cuando en la prensa popular se mencionan las palabras 'autenticación de dos factores' o 'verificación en dos pasos', casi siempre se refieren a la autenticación mediante contraseñas temporales enviadas por SMS.
Aquí el autor se equivoca un poco. La entrega de contraseñas temporales a través de SMS nunca se consideró autenticación de dos factores. Este es, en esencia, el segundo paso de la autenticación de dos pasos, donde el primer paso es introducir el nombre de usuario y la contraseña.
En 2016, el Instituto Nacional de Estándares y Tecnología (NIST) actualizó sus reglas de autenticación para excluir el uso de contraseñas temporales enviadas a través de SMS. Sin embargo, estas reglas fueron significativamente suavizadas tras las protestas de la industria.
Así que, sigamos el hilo. El regulador estadounidense reconoce acertadamente que la tecnología obsoleta no puede garantizar la seguridad de los usuarios e introduce nuevos estándares. Estándares diseñados para proteger a los usuarios en línea y en aplicaciones móviles (incluidas las bancarias). La industria calcula cuánto dinero tendrá que gastar en la compra de tokens criptográficos realmente seguros, en la reestructuración de aplicaciones, en el despliegue de la infraestructura de claves públicas y se pone a la defensiva. Por un lado, se convencía a los usuarios de la fiabilidad de las contraseñas temporales, y por otro lado, se llevaban a cabo ataques contra el NIST. Como resultado, se debilitó el estándar y el número de hackeos y robos de contraseñas (y dinero de aplicaciones bancarias) aumentó drásticamente. Pero la industria no tuvo que desembolsar dinero.
Desde entonces, las debilidades inherentes al SMS OTP se han vuelto más evidentes. Los estafadores utilizan diversos métodos para comprometer los mensajes SMS:
- Duplicación de la tarjeta SIM. Los delincuentes crean una copia de la SIM (ya sea con la ayuda de empleados de la operadora móvil o por su cuenta, utilizando software y hardware especializado). Como resultado, el delincuente recibe un SMS con la contraseña temporal. En un caso particularmente conocido, los hackers incluso lograron comprometer la cuenta de AT&T del inversor en criptomonedas Michael Terpin y robar casi 24 millones de dólares en criptomonedas. Como resultado, Terpin afirmó que AT&T era responsable debido a las débiles medidas de verificación, que llevaron a la duplicación de la tarjeta SIM.
Increíble lógica. Entonces, ¿realmente solo AT&T es el culpable? No, la culpa del operador móvil radica en que los vendedores en la tienda de telefonía emitieron un duplicado de la tarjeta SIM, eso es indiscutible. ¿Y qué pasa con el sistema de autenticación de la bolsa de criptomonedas? ¿Por qué no utilizaron tokens criptográficos seguros? ¿Era escaso el dinero para la implementación? ¿Y Michael no es culpable? ¿Por qué no insistió en cambiar el mecanismo de autenticación o usó solo aquellas bolsas que implementan la autenticación de dos factores basada en tokens criptográficos?
La implementación de métodos de autenticación realmente seguros se retrasa precisamente porque antes de la violación, los usuarios muestran una sorprendente negligencia, y después, culpan a cualquier cosa y a cualquier persona por sus desgracias, excepto a las antiguas y "porosas" tecnologías de autenticación.
- Malware. Una de las primeras funciones de los malware móviles fue interceptar y enviar mensajes de texto a los atacantes. Además, los ataques "hombre en el navegador" y "hombre en el medio" pueden interceptar contraseñas de un solo uso cuando se ingresan en computadoras portátiles o de escritorio infectadas.
Cuando la aplicación de Sberbank en su smartphone parpadea con un ícono verde en la barra de estado, también está buscando "malware" en su teléfono. El objetivo de esta actividad es convertir un entorno de ejecución no confiable de un smartphone típico en uno, al menos de alguna manera, confiable.
Por cierto, el smartphone, como un dispositivo absolutamente no confiable, en el que puede ejecutarse cualquier cosa, es otra razón para usar para la autenticación solamente tokens de hardware, que son seguros y libres de virus y troyanos. - Ingeniería social. Cuando los estafadores saben que la víctima tiene activada la contraseña de un solo uso por SMS, pueden contactar directamente a la víctima haciéndose pasar por una organización de confianza, como su banco o cooperativa de crédito, para engañar a la víctima y hacer que proporcione el código que acaba de recibir.
He lidiado personalmente con este tipo de estafa en varias ocasiones, por ejemplo, al intentar vender algo en un popular mercado de pulgas en línea. Disfruté burlándome de un estafador que intentó engañarme. Sin embargo, lamentablemente, leo regularmente en las noticias sobre otra víctima de estafadores que "no pensó" y proporcionó un código de confirmación, perdiendo así una gran suma de dinero. Todo esto porque al banco simplemente no le interesa implementar tokens criptográficos en sus aplicaciones. Si algo sale mal, los clientes "son los culpables".
Aunque los métodos alternativos de entrega de contraseñas de un solo uso pueden mitigar algunas vulnerabilidades en este método de autenticación, otras vulnerabilidades permanecen. Las aplicaciones autónomas para la generación de códigos son la mejor protección contra la interceptación, ya que incluso el software malicioso prácticamente no puede interactuar directamente con el generador de código (¿en serio? ¿el autor del informe se olvidó del control remoto?), pero los OTP aún pueden ser interceptados al ingresarlos en el navegador (por ejemplo, utilizando un keylogger), a través de una aplicación móvil hackeada, y también pueden ser obtenidos directamente del usuario mediante ingeniería social.
El uso de múltiples herramientas de evaluación de riesgos, como el reconocimiento de dispositivos (detectando intentos de realizar operaciones desde dispositivos que no pertenecen al usuario legítimo), geolocalización (un usuario que estaba en Moscú intenta realizar una operación desde Novosibirsk) y análisis de comportamiento, es crucial para remediar vulnerabilidades, pero ninguna solución es una panacea. Cada situación y tipo de datos requieren una evaluación cuidadosa de los riesgos y la elección de cuál tecnología de autenticación debe ser utilizada.
Ninguna solución de autenticación es una panacea.
Figura 2. Tabla de opciones de autenticación
| Autenticación | Factor | Descripción | Vulnerabilidades clave |
| Contraseña o PIN | Conocimiento | Un valor fijo que puede incluir letras, números y una serie de otros caracteres | Puede ser interceptado, visto, robado, adivinado o crackeado. |
| Autenticación basada en conocimiento | Conocimiento | Preguntas cuyas respuestas solo puede conocer el usuario legítimo | Pueden ser interceptadas, adivinadas o adquiridas mediante métodos de ingeniería social. |
| OTP de hardware () | Posesión | Dispositivo especial que genera contraseñas de un solo uso | El código puede ser interceptado y repetido, o el dispositivo podría ser robado |
| OTP de software | Posesión | Aplicación (móvil, accesible a través del navegador, o que envía códigos por correo electrónico) que genera contraseñas de un solo uso | El código puede ser interceptado y repetido, o el dispositivo podría ser robado |
| SMS OTP | Posesión | Contraseña de un solo uso entregada a través de un mensaje de texto SMS | El código puede ser interceptado y repetido, o el teléfono inteligente o la tarjeta SIM pueden ser robados, o la tarjeta SIM puede ser duplicada |
| Tarjetas inteligentes () | Posesión | Tarjeta que contiene un chip criptográfico y memoria segura con claves, que utiliza para autenticación la infraestructura de clave pública | Puede ser robada físicamente (pero el atacante no podrá utilizar el dispositivo sin conocer el código PIN; en caso de varios intentos fallidos de ingreso, el dispositivo se bloqueará) |
| Claves de seguridad — tokens (, ) | Posesión | Dispositivo con interfaz USB que contiene un chip criptográfico y memoria segura con claves, que usa para autenticación la infraestructura de clave pública | Puede ser robado físicamente (pero el atacante no podrá utilizar el dispositivo sin conocer el código PIN; en caso de varios intentos fallidos de ingreso, el dispositivo se bloqueará) |
| Vinculación al dispositivo | Posesión | Proceso que crea un perfil, a menudo utilizando JavaScript, o mediante marcadores como cookies y Flash Shared Objects para garantizar que se usa un dispositivo específico | Los marcadores pueden ser robados (copiados), también las características del dispositivo legítimo pueden ser simuladas por el atacante en su dispositivo |
| El comportamiento | Inalterabilidad | Se analiza cómo el usuario interactúa con el dispositivo o programa | El comportamiento puede ser simulado |
| Huellas dactilares | Inalterabilidad | Las huellas dactilares guardadas se comparan con las leídas de forma óptica o electrónica | La imagen puede ser robada y utilizada para la autenticación |
| Escaneo de ojos | Inalterabilidad | Se comparan las características del ojo, como el patrón del iris, con nuevos escaneos obtenidos de forma óptica | La imagen puede ser robada y utilizada para la autenticación |
| Reconocimiento facial | Inalterabilidad | Se comparan las características faciales con nuevos escaneos obtenidos de forma óptica | La imagen puede ser robada y utilizada para la autenticación |
| Reconocimiento de voz | Inalterabilidad | Se comparan las características de la muestra de voz grabada con nuevas muestras. | La grabación puede ser robada y utilizada para autenticación, o emulada. |
En la segunda parte de la publicación, nos espera lo más interesante: cifras y hechos en los que se basan las conclusiones y recomendaciones presentadas en la primera parte. Se examinará por separado la autenticación en aplicaciones de usuario y en sistemas corporativos.
¡Hasta luego!
Fuente: habr.com
