

Si después de ZombieLoad es similar a los ataques anteriores por 'canales laterales' (inglés: side-channel attack), que obligan a los procesadores Intel a abrir el acceso a información potencialmente confidencial que normalmente está aislada y solo es accesible para las aplicaciones que la utilizan. Investigadores de seguridad han informado anteriormente que esta vulnerabilidad está presente en la mayoría de los chips Intel y puede ser utilizada en Windows, MacOS y Linux.
Intel, por su parte, no está de acuerdo con la evaluación de la gravedad del riesgo de ZombieLoad. La compañía incluso decidió darle a ZombieLoad otro nombre: Microarchitectural Data Sampling (MDS) o Muestreo de Datos Microarquitectónico. Admitamos que suena mucho menos aterrador que la referencia a unos zombis.
"La vulnerabilidad MDS se basa en la muestreo de datos que se filtran desde pequeñas estructuras en la CPU durante la ejecución local de un canal lateral especulativo", explican en la compañía. "La explotación práctica de MDS es un asunto muy complicado. La vulnerabilidad en sí misma no proporciona al atacante una manera de seleccionar los datos que desea obtener."
"MDS ya ha sido mitigada a nivel de hardware en muchos de nuestros últimos procesadores Intel Core de 8ª y 9ª generación, así como en la familia de procesadores Intel Xeon Scalable de segunda generación", dice el comunicado de la compañía. "Para otros productos afectados, las medidas de mitigación del riesgo están disponibles a través de actualizaciones de microcódigo junto con las actualizaciones del sistema operativo y del software del hipervisor que están disponibles desde hoy. Hemos proporcionado
más información en nuestro sitio web y seguimos instando a todos a mantener sus sistemas actualizados, ya que esta es una de las mejores formas de garantizar la seguridad.
Los representantes de Intel también señalaron que el grupo de investigación ZombieLoad trabajó con la empresa y otros expertos de la industria de PC para corregir la vulnerabilidad antes de que se hiciera pública. "Nos gustaría expresar nuestro agradecimiento a los investigadores que trabajaron con nosotros y a nuestros socios de la industria por su contribución a la solución coordinada de este problema".
¿Y qué hay de Hyper-Threading?
Intel declaró que desactivar Hyper-Threading no es la única ni la opción obligatoria para los usuarios de PC. De hecho, según Intel, cada cliente decide por sí mismo qué hacer. Si no puedes garantizar la seguridad del software que tienes instalado, entonces sí, probablemente desactivar Hyper-Threading sea una buena idea. Sin embargo, si el software proviene únicamente de la tienda de Microsoft, del departamento de TI o simplemente está instalado desde fuentes que consideras confiables, probablemente puedas dejar Hyper-Threading activado. Todo realmente depende de cuán preocupado estés por tu seguridad.
"Dado que los factores varían significativamente entre diferentes clientes, Intel no recomienda desactivar Hyper-Threading, ya que es importante entender que esta no es la única forma de protegerse contra MDS y no garantiza protección por sí sola", se indica en la declaración de la compañía.
Al mismo tiempo, las reacciones de los fabricantes de sistemas operativos varían entre sí.
Google lanzó una actualización para Chrome OS que por defecto desactiva Hyper-Threading en Chromebook. Las personas que deseen volver a activar la tecnología de subprocesos múltiples pueden hacerlo por sí mismas, según la compañía.
Apple lanzó una actualización para MacOS Mojave y señaló que los clientes de la compañía, especialmente aquellos que son muy exigentes con la seguridad, pueden desactivar Hyper-Threading por sí mismos.
Microsoft declaró que ha lanzado parches para su software para reducir la probabilidad de explotación de MDS, pero también señaló que los clientes deben obtener actualizaciones de firmware adicionales de sus fabricantes de PC.
Dado que la mayoría de los proveedores de sistemas operativos han decidido mantener habilitado el Hyper-Threading, la amenaza de ZombieLoad parece no ser tan grave como se pensaba hace un día. Además, hasta ahora no hay ningún caso conocido de explotación de la vulnerabilidad en un ataque real.
El uso de parches sin desactivar la tecnología Hyper-Threading prácticamente no reduce el rendimiento de los procesadores Intel.
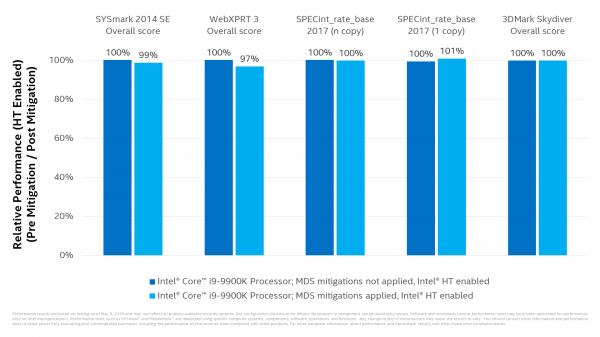
Pero no lo creerás si miras los de Intel sobre el impacto de los parches de seguridad en el rendimiento con el Hyper-Threading desactivado. La compañía afirma que las correcciones de seguridad junto con la desactivación del Hyper-Threading tienen un impacto sospechosamente pequeño en el rendimiento.
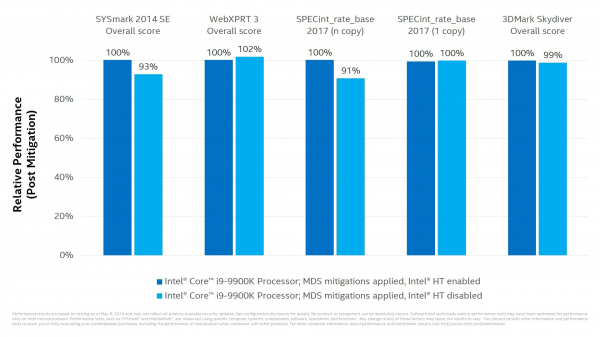
El portal no está de acuerdo en absoluto con la opinión de Intel de que desactivar el Hyper-Threading no es un problema significativo, aunque Intel demuestra en su documento que el rendimiento no ha cambiado prácticamente. El problema radica en la artificialidad de las pruebas de Intel con el Hyper-Threading desactivado, ya que la compañía no probó cargas de trabajo multihilo específicas. Si Intel hubiera realizado pruebas con Blender, Cinebench u otras benchmarks diseñadas para procesadores multinúcleo y multihilo, veríamos inmediatamente un fuerte descenso en el rendimiento.
Para subrayar lo importante que es la tecnología Hyper-Threading, basta con mirar los procesadores Intel i9-9900K de $500 y i7-9700K de $375, cuya principal diferencia radica precisamente en el soporte de Hyper-Threading. Desactivar el Hyper-Threading en los procesadores Intel es un golpe devastador para todos aquellos a quienes les importa el rendimiento multihilo.
Pero hay buenas noticias para quienes utilizan los últimos procesadores Intel. Según ha declarado la compañía, muchos de sus últimos procesadores de octava y novena generación ya cuentan con correcciones de microcódigo hardware, por lo que los propietarios de un i9-9900K no tienen ninguna razón para desactivar el Hyper-Threading. El riesgo de ZombieLoad, evidentemente, es mayor para los procesadores más antiguos. Los propietarios de estos sistemas tendrán que confiar en las actualizaciones del sistema operativo y del software, así como en el funcionamiento de las soluciones antivirus que utilicen, para reducir el riesgo de infección por código malicioso. También recordamos que, hasta el momento, no se conoce ninguna ataque que utilice ZombieLoad.
Fuente: 3dnews.ru
