

La empresa Intel sobre la ampliación del alcance de la distribución , anteriormente posicionada como una solución especializada para la aislamiento de contenedores. La nueva edición permite utilizar la distribución en sistemas de desarrolladores como un entorno de usuario. Por defecto, se ofrece el escritorio GNOME, pero están disponibles opcionalmente KDE Plasma, Xfce, LXQt, Awesome e i3.
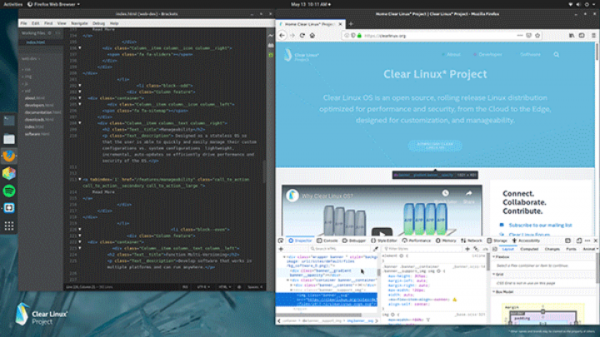
La distribución Clear Linux proporciona un estricto aislamiento de aplicaciones mediante contenedores, separados utilizando virtualización completa. La parte base de la distribución contiene solo un conjunto mínimo de herramientas para ejecutar contenedores y se actualiza de manera atómica. Todas las aplicaciones están empaquetadas en paquetes Flatpak o conjuntos (Bundle), que se ejecutan en contenedores separados.
La edición para desarrolladores, además de preparar conjuntos con aplicaciones gráficas y de usuario, se distingue por la ampliación de soporte de hardware, la integración de un sistema de depuración basado en FUSE, la adición de un nuevo instalador y el inicio de , que ofrece conjuntos para desplegar entornos para desarrollo utilizando diversos lenguajes y tecnologías.
Se proporciona un conjunto base separado , que incluye herramientas de compilación basadas en versiones recientes de LLVM y GCC con optimizaciones para los chips Intel (componentes específicos para infraestructuras de contenedores están separados en el conjunto ). También se han añadido conjuntos preconfigurados para el despliegue de sistemas de aprendizaje automático (Deep Learning Reference Stack basado en Intel DL Boost con optimizaciones para Intel Xeon Scalable) y análisis de grandes volúmenes de datos (Data Analytics Reference Stack basado en Apache Hadoop y Apache Spark).
Características de Clear Linux:
- Modelo binario de entrega de la distribución. La actualización del sistema puede realizarse en dos modos: aplicando parches al sistema en funcionamiento y actualización completa del sistema mediante la instalación de una nueva imagen en un nuevo snapshot de Btrfs y reemplazando el snapshot activo por el nuevo;
- Agrupación de paquetes en conjuntos (), que forman una funcionalidad completa, independientemente de cuántos componentes de software la integren. El bundle y la imagen del entorno del sistema se crean a partir del repositorio de paquetes RPM, pero se entregan sin dividirse en paquetes. Dentro de los contenedores se ejecuta una copia optimizada de Clear Linux, que contiene los conjuntos necesarios (bundle) para ejecutar la aplicación objetivo;
- Un sistema eficiente de instalación de actualizaciones, integrado en la parte base de la distribución y que garantiza la entrega acelerada de actualizaciones para corregir problemas críticos y vulnerabilidades. La actualización en Clear Linux incluye solo los datos que realmente han cambiado, por lo que las correcciones típicas de vulnerabilidades y errores ocupan solo unos pocos kilobytes y se instalan casi instantáneamente;
- Un único sistema de versionado: la versión de la distribución representa el estado y las versiones de todos sus componentes, lo que resulta útil para crear configuraciones reproducibles y rastrear cambios a nivel de archivos en los componentes de la distribución. Cambiar/actualizar cualquier parte del sistema siempre resulta en un cambio en la versión general de toda la distribución (mientras que en las distribuciones convencionales solo se aumenta el número de versión de un paquete específico, en Clear Linux se incrementa la versión de la propia distribución);
- Enfoque stateless para la definición de configuraciones, que implica que diferentes clases de configuraciones están separadas (las configuraciones del sistema operativo, del usuario y del sistema se almacenan por separado), el sistema no mantiene su estado (stateless) y después de la instalación no contiene ninguna configuración en el directorio /etc, sino que genera configuraciones sobre la marcha según las plantillas especificadas al inicio. Para restablecer las configuraciones del sistema a sus valores predeterminados, simplemente se puede eliminar /etc y /var;
- virtualización completa (KVM) para ejecutar contenedores, lo que permite garantizar un alto nivel de seguridad. El tiempo de inicio de los contenedores no se desvía significativamente de los sistemas tradicionales de aislamiento de contenedores (namespaces, cgroups) y es aceptable para iniciar contenedores de aplicaciones bajo demanda (el tiempo de inicio del entorno virtual es de aproximadamente 200 ms, y el consumo adicional de memoria es de 18-20 MB por contenedor). Para reducir el consumo de memoria se utiliza un mecanismo (acceso directo al sistema de archivos eludiendo la caché de página sin utilizar el nivel de dispositivos de bloques), y para la deduplicación de áreas de memoria idénticas se aplica la tecnología (Memoria Compartida del Núcleo), que permite organizar el uso compartido de recursos del sistema anfitrión y conectar a diferentes sistemas invitados un patrón común del entorno del sistema.
Fuente: opennet.ru
