

Recientemente, la empresa de investigación «Javelin Strategy & Research» publicó el informe «The State of Strong Authentication 2019». Sus creadores recopilaron información sobre qué métodos de autenticación se utilizan en el entorno corporativo y en aplicaciones de usuario, y también hicieron conclusiones interesantes sobre el futuro de la autenticación fuerte.
La traducción de la primera parte con las conclusiones de los autores del informe, ya . Ahora les presentamos la segunda parte, con datos y gráficos.
Del traductor
No voy a copiar completamente todo el bloque homónimo de la primera parte, pero sí reproduciré un párrafo.
Todas las cifras y hechos se presentan sin ningún cambio, y si no estás de acuerdo con ellos, es mejor discutir con los autores del informe que con el traductor. Mis comentarios (diseñados como citas y marcados en el texto en cursiva) son mi juicio crítico, y estaré encantado de debatir sobre cada uno de ellos (y sobre la calidad de la traducción).
Autenticación del usuario
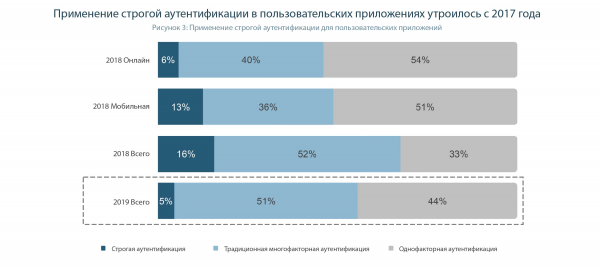
Desde 2017, el uso de la autenticación fuerte en aplicaciones de usuario ha crecido drásticamente, principalmente debido a la disponibilidad de métodos criptográficos de autenticación en dispositivos móviles, aunque un porcentaje ligeramente menor de empresas utiliza autenticación fuerte para aplicaciones web.
En general, el porcentaje de empresas que utilizan autenticación fuerte en sus negocios se ha triplicado, pasando del 5% en 2017 al 16% en 2018 (figura 3).
Las capacidades de utilizar autenticación fuerte para aplicaciones web aún son limitadas (debido a que solo las versiones más recientes de algunos navegadores admiten la interacción con tokens criptográficos, aunque este problema se está resolviendo mediante la instalación de software adicional, como ), por lo que muchas empresas utilizan métodos alternativos para la autenticación en línea, como programas móviles que generan contraseñas de un solo uso.
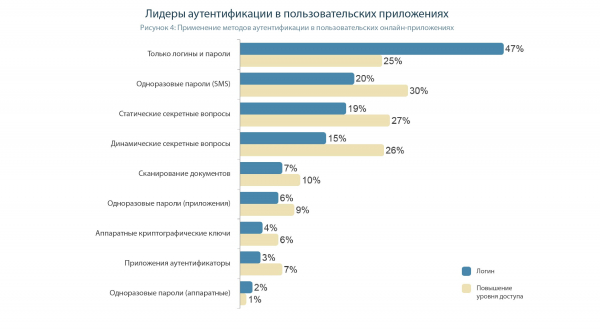
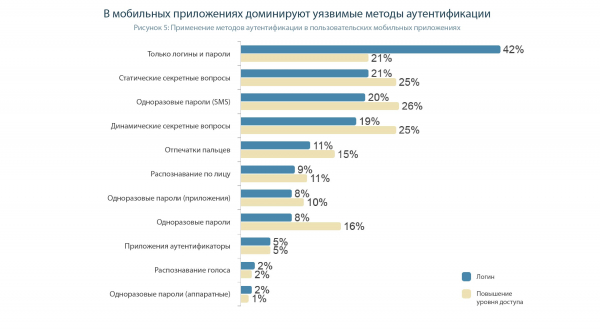
Las claves criptográficas de hardware (nos referimos aquí solo a las que cumplen con los estándares FIDO), como las ofrecidas por Google, Feitian, One Span y Yubico, pueden utilizarse para la autenticación fuerte sin necesidad de instalar software adicional en computadoras de escritorio y computadoras portátiles (ya que la mayoría de los navegadores admiten el estándar WebAuthn de FIDO), pero solo el 3% de las empresas utiliza esta opción para iniciar sesión sus usuarios.
Comparación de tokens criptográficos (como ) y claves secretas que operan según los estándares FIDO, va más allá del alcance de este informe y de mis comentarios sobre él. En resumen, ambos tipos de tokens utilizan algoritmos y principios de funcionamiento similares. Actualmente, los tokens FIDO son mejor soportados por los fabricantes de navegadores, aunque la situación cambiará a medida que más navegadores comiencen a admitir . Sin embargo, los tokens criptográficos clásicos están protegidos por un PIN, pueden firmar documentos electrónicos y ser utilizados para autenticación de dos factores en Windows (cualquier versión), Linux y Mac OS X, cuentan con API para diversos lenguajes de programación que permiten implementar 2FA y ECP en aplicaciones de escritorio, móviles y web, y los tokens producidos en Rusia soportan los algoritmos rusos GOST. En cualquier caso, un token criptográfico, independientemente del estándar al que se ajuste, es el método de autenticación más confiable y conveniente.
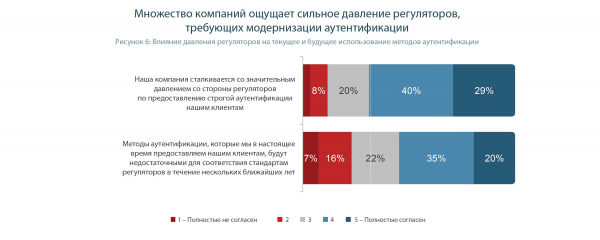
Además de la seguridad: otros beneficios de la autenticación estricta
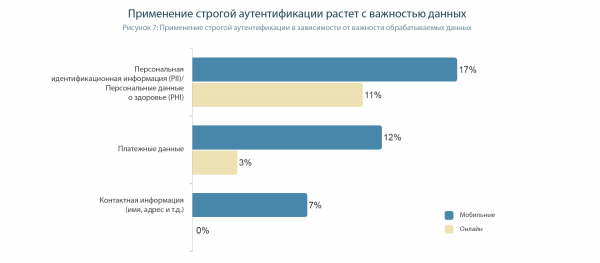
No es sorprendente que la aplicación de la autenticación estricta esté estrechamente relacionada con la importancia de los datos que las empresas almacenan. Las empresas que manejan información personal confidencial (Personally Identifiable Information — PII), como números de seguro social o información personal de salud (Personal Health Information — PHI), enfrentan la mayor presión legal y normativa. Estas empresas son las más agresivas en adoptar la autenticación estricta. La presión sobre los negocios aumenta debido a las expectativas de los clientes, quienes desean saber que las organizaciones en las que confían sus datos más confidenciales utilizan métodos de autenticación seguros. Las organizaciones que procesan PII o PHI sensible usan autenticación estricta más del doble de veces que las que solo almacenan información de contacto de los usuarios (figura 7).
Lamentablemente, las empresas aún no quieren implementar métodos confiables de autenticación. Casi un tercio de los responsables de decisiones empresariales consideran que las contraseñas son el método más efectivo de autenticación, de todos los enumerados en la figura 9, y el 43% opina que las contraseñas son el método más sencillo de autenticación.
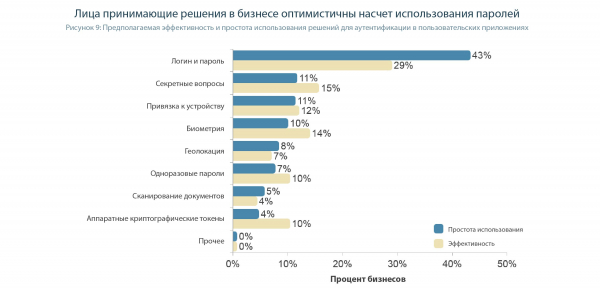
Este diagrama nos demuestra que los desarrolladores de aplicaciones empresariales en todo el mundo son iguales… No ven beneficios en la implementación de mecanismos avanzados de protección del acceso a las cuentas y comparten los mismos conceptos erróneos. Y solo las acciones de los reguladores pueden cambiar la situación.
No hablemos de las contraseñas. Pero, ¿en qué hay que creer para pensar que las preguntas de seguridad son más seguras que los tokens criptográficos? La efectividad de las preguntas de seguridad, que son básicamente adivinadas, se estima en un 15%, mientras que la de los tokens no vulnerables, en solo un 10%. Al menos deberían ver la película 'Ilusión de engaño', que aunque sea en forma alegórica, muestra lo fácil que es para los magos obtener todas las respuestas necesarias de un empresario estafador y dejarlo sin dinero.
Y otro hecho que dice mucho sobre la cualificación de quienes se encargan de los mecanismos de seguridad en las aplicaciones de usuario. Para ellos, el proceso de ingreso de la contraseña es una operación más simple que la autenticación mediante un token criptográfico. Aunque, ¿qué puede ser más sencillo que conectar un token al puerto USB e ingresar un código PIN simple?
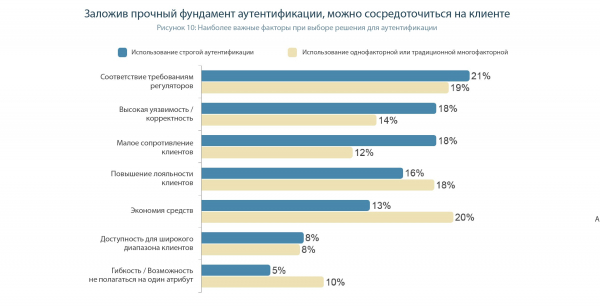
Es importante señalar que la implementación de una autenticación estricta permite a las empresas dejar de preocuparse por los métodos de autenticación y las reglas necesarias para bloquear esquemas fraudulentos, satisfaciendo así las necesidades reales de sus clientes.
Mientras que el cumplimiento de las normativas es una prioridad razonable tanto para las empresas que usan autenticación estricta como para las que no, las compañías que ya utilizan autenticación estricta con mucha más probabilidad dirán que aumentar la lealtad del cliente es el indicador más importante que consideran al evaluar el método de autenticación. (18% frente a 12%) (figura 10).
Autenticación corporativa
Desde 2017, la implementación de la autenticación fuerte en las empresas ha ido en aumento, aunque a un ritmo algo más modesto que en las aplicaciones de consumo. La proporción de empresas que utilizan autenticación fuerte aumentó del 7% en 2017 al 12% en 2018. A diferencia de las aplicaciones para usuarios, en el entorno corporativo, el uso de métodos de autenticación sin contraseña es algo más común en aplicaciones web que en dispositivos móviles. Aproximadamente la mitad de las empresas informa que utilizan solo nombres de usuario y contraseñas para autenticar a sus usuarios al iniciar sesión, y uno de cada cinco (22%) también se basa exclusivamente en contraseñas para la autenticación secundaria al acceder a datos especialmente sensibles.es decir, el usuario inicia sesión en la aplicación utilizando un método de autenticación más sencillo, y si desea acceder a datos críticos, realiza un segundo procedimiento de autenticación, generalmente utilizando un método más seguro.).
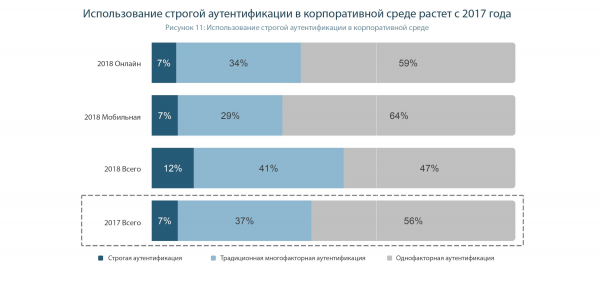
Es importante entender que el informe no considera el uso de tokens criptográficos para la autenticación de dos factores en los sistemas operativos Windows, Linux y Mac OS X. En la actualidad, esto constituye el uso más extendido de 2FA. (Desafortunadamente, los tokens creados bajo los estándares FIDO solo pueden implementar 2FA para Windows 10).
Además, mientras que la implementación de 2FA en aplicaciones en línea y móviles requiere un conjunto de medidas que incluyen la modificación de estas aplicaciones, para implementar 2FA en Windows, simplemente se necesita configurar PKI (por ejemplo, basado en Microsoft Certification Server) y políticas de autenticación en AD.
Y dado que la protección del inicio de sesión en un PC de trabajo y en el dominio es un elemento clave en la protección de los datos corporativos, cada vez son más las implementaciones de la autenticación de dos factores.
Los dos métodos de autenticación más comunes para iniciar sesión son las contraseñas de un solo uso proporcionadas a través de una aplicación separada (13% de las empresas) y las contraseñas de un solo uso entregadas por SMS (12%). A pesar de que el porcentaje de uso de ambos métodos es bastante similar, las OTP SMS se utilizan con mayor frecuencia para elevar el nivel de autorización (en el 24% de las empresas). (Figura 12).
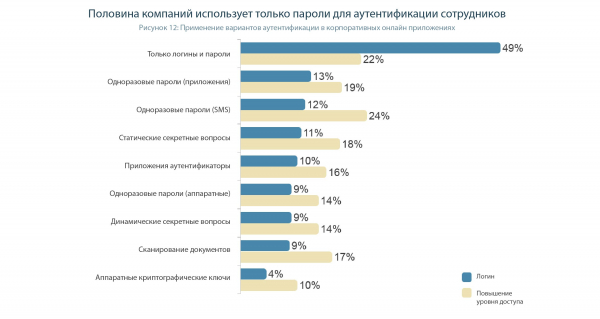
El aumento del uso de la autenticación estricta en las empresas probablemente se puede explicar por la mayor disponibilidad de implementaciones de métodos criptográficos de autenticación en las plataformas de gestión de identidades empresariales (en términos simples, los sistemas corporativos SSO e IAM han aprendido a utilizar tokens).
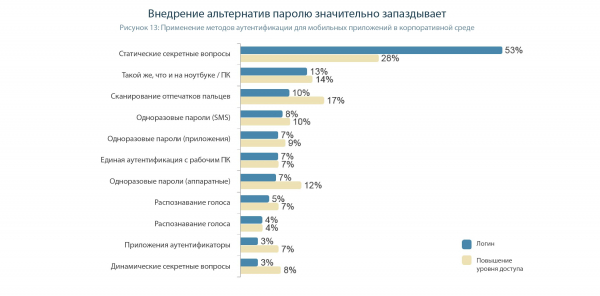
Para la autenticación móvil de empleados y contratistas, las empresas dependen en mayor medida de las contraseñas que en la autenticación de aplicaciones de consumo. Más de la mitad (53%) de las empresas utilizan contraseñas para autenticar el acceso de los usuarios a los datos de la empresa a través de dispositivos móviles (ver figura 13).
En el caso de los dispositivos móviles, podría creerse en el gran poder de la biometría si no fuera por la cantidad de casos de falsificación de huellas dactilares, voces, rostros e incluso iris. Una búsqueda en un motor de búsqueda mostrará que simplemente no existe un método de autenticación biométrica confiable. Por supuesto, existen sensores realmente precisos, pero son bastante caros y grandes, y no se instalan en los teléfonos inteligentes.
Por lo tanto, el único método de 2FA funcional en dispositivos móviles es el uso de tokens criptográficos que se conectan al teléfono inteligente a través de interfaces NFC, Bluetooth y USB Type-C.
La protección de los datos financieros de la empresa es la principal razón para invertir en autenticación sin contraseña (44%), con el crecimiento más rápido desde 2017 (un aumento de ocho puntos porcentuales). A continuación se encuentra la protección de la propiedad intelectual (40%) y los datos de recursos humanos (39%). Y es fácil entender por qué: no solo se reconoce ampliamente el valor de estos tipos de datos, sino que además son manejados por un número relativamente reducido de empleados. Es decir, los costos de implementación no son tan altos, y solo se necesita capacitar a un pequeño grupo de personas para que manejan un sistema de autenticación más complejo. Por el contrario, los tipos de datos y dispositivos a los que accede la mayoría de los empleados siguen estando protegidos exclusivamente por contraseñas. Los documentos de los empleados, las estaciones de trabajo y los portales de correo electrónico corporativo son las áreas de mayor riesgo, dado que solo una cuarta parte de las empresas protege estos activos mediante autenticación sin contraseña (ver figura 14).
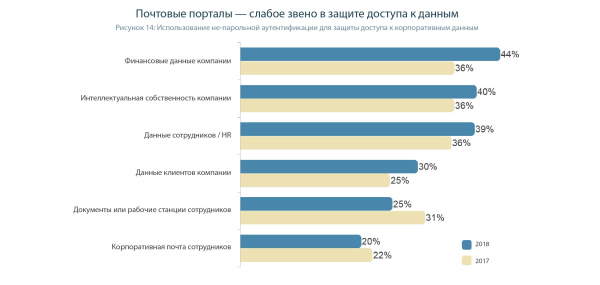
En general, el correo electrónico corporativo es una herramienta bastante peligrosa y 'porosa', cuyo grado de peligro potencial es subestimado por la mayoría de los directores de TI. A diario, los empleados reciben decenas de correos, por lo que no sería sorprendente que al menos uno de ellos sea de phishing (es decir, fraudulento). Este correo estará diseñado al estilo de los correos de la empresa, por lo que el empleado, sin sospechar, hará clic en el enlace de este mensaje. Y después, puede pasar cualquier cosa, como la descarga de un virus en la máquina atacada o el robo de contraseñas (incluyendo mediante ingeniería social, al ingresar en un formulario de autenticación falso creado por el criminal).
Para que cosas como estas no sucedan, los correos electrónicos deben estar firmados. De esta manera, se podrá identificar inmediatamente qué correo fue creado por un empleado legítimo y cuál por un delincuente. En Outlook/Exchange, por ejemplo, la firma electrónica basada en tokens criptográficos se activa de manera bastante rápida y sencilla y puede ser utilizada junto con la autenticación de dos factores en PC y dominios de Windows.
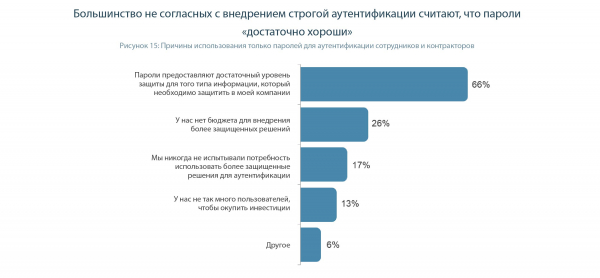
Entre los directivos que confían exclusivamente en la autenticación por contraseña dentro de la empresa, dos tercios (66%) lo hacen porque consideran que las contraseñas ofrecen suficiente seguridad para el tipo de información que su empresa debe proteger (ver figura 15).
Sin embargo, los métodos de autenticación estricta se están volviendo cada vez más comunes. En parte, esto se debe a que su disponibilidad está aumentando. Cada vez más sistemas de gestión de identidades y accesos (IAM), navegadores y sistemas operativos soportan la autenticación mediante tokens criptográficos.
La autenticación estricta también tiene otra ventaja. Dado que la contraseña ya no se utiliza (sustituida por un simple código PIN), ya no hay solicitudes de empleados pidiendo cambiar una contraseña olvidada. Esto, a su vez, reduce la carga sobre el departamento de TI de la empresa.
Resultados y conclusiones
- Los directores a menudo no cuentan con los conocimientos necesarios para evaluar la efectividad real de las diferentes opciones de autenticación. Están acostumbrados a confiar en métodos de seguridad obsoletos como las contraseñas y las preguntas de seguridad simplemente porque 'antes funcionaban'.
- Los usuarios poseen aún menos de estos conocimientos en menor medida, para ellos lo principal es simplicidad y conveniencia. Aún no tienen motivos para elegir soluciones más seguras.
- Los desarrolladores de aplicaciones de usuario a menudo no tienen razones, para implementar la autenticación de dos factores en lugar de la contraseña. La competencia en el nivel de protección en las aplicaciones de usuario no está presente.
- Toda la responsabilidad por el hackeo se traslada al usuario. Si le diste una contraseña de un solo uso a un atacante, eres culpable. Si tu contraseña fue interceptada o espiada, eres culpable. No exigiste al desarrollador que utilizara métodos de autenticación confiables en el producto, eres culpable.
- El regulador correcto debería exigir primero a las empresas la implementación de soluciones que bloqueen las filtraciones de datos (en particular la autenticación de dos factores), y no castigar por una filtración de datos ya ocurrida. Algunos desarrolladores de software intentan vender a los consumidores soluciones antiguas y no especialmente confiables
- en un empaque atractivo de un producto "innovador". Por ejemplo, autenticación mediante vinculación a un smartphone específico o el uso de biometría. Como se señala en el informe, realmente confiable puede ser solo una solución basada en autenticación estricta, es decir, tokens criptográficos. El mismo token criptográfico se puede utilizar para una serie de tareas
- : para autenticación estricta en el sistema operativo de la empresa, en la aplicación corporativa y de usuario, parafirma electrónica de transacciones financieras (importante para aplicaciones bancarias), documentos y correos electrónicos. 🥇¿Qué pasará con la autenticación y las contraseñas? La segunda parte del informe Javelin "Estado de la autenticación estricta" | ProHoster электронной подписи финансовых транзакций (важно для банковских приложений), документов и электронной почты.
Fuente: habr.com
