

Los hackers pro-gubernamentales iraníes tienen grandes problemas. Durante toda la primavera, desconocidos publicaron en Telegram «filtraciones secretas» — información sobre grupos APT relacionados con el gobierno iraní — OilRig y MuddyWater — sus herramientas, víctimas y conexiones. Pero no sobre todas. En abril, especialistas de Group-IB descubrieron la filtración de direcciones de correo electrónico de la corporación turca ASELSAN A.Ş, dedicada a la fabricación de radios tácticas militares y sistemas electrónicos de defensa para las fuerzas armadas de Turquía. Anastasia Tikhonova, líder del grupo de investigación de amenazas complejas de Group-IB, y Nikita Rostovtsev, analista junior de Group-IB, describieron el desarrollo del ataque a ASELSAN A.Ş y encontraron a un posible participante MuddyWater.
Exposición a través de Telegram
La «filtración» de los grupos APT iraníes comenzó cuando alguien llamado Lab Dookhtegan los códigos fuente de seis herramientas APT34 (también conocidas como OilRig y HelixKitten), revelando las direcciones IP y dominios involucrados en las operaciones, así como datos sobre 66 víctimas de los hackers, entre las que se encontraban las empresas Etihad Airways y Emirates National Oil. Además, Lab Dookhtegan «filtró» información sobre operaciones pasadas del grupo y datos sobre empleados del Ministerio de Información y Seguridad Nacional de Irán, que supuestamente están relacionados con las operaciones del grupo. OilRig es un grupo APT relacionado con Irán que existe desde aproximadamente 2014 y se dirige a organizaciones gubernamentales, financieras y militares, así como a empresas energéticas y de telecomunicaciones en el Medio Oriente y China.
Después de la exposición de OilRig, las «filtraciones» continuaron — en la dark web y en Telegram apareció información sobre las actividades de otro grupo pro-gubernamental iraní — MuddyWater. Sin embargo, a diferencia de la primera filtración, esta vez no se publicaron códigos fuente, sino volcado de datos, que incluyen capturas de pantalla de los códigos fuente, servidores de control, así como direcciones IP de víctimas pasadas de los hackers. Esta vez, los hackers Green Leakers se hicieron responsables de la filtración sobre MuddyWater. Poseen varios canales de Telegram y sitios en la dark web, donde promocionan y venden datos relacionados con las operaciones de MuddyWater.
Ciberespías de Oriente Medio
MuddyWater — es un grupo que ha estado activo desde 2017 en países de Oriente Medio. Por ejemplo, como señalan los expertos de Group-IB, entre febrero y abril de 2019, los hackers llevaron a cabo una serie de campañas de phishing dirigidas a organizaciones gubernamentales, educativas, empresas financieras, de telecomunicaciones y de defensa en Turquía, Irán, Afganistán, Irak y Azerbaiyán.
Los miembros del grupo utilizan un backdoor desarrollado internamente basado en PowerShell, conocido como POWERSTATS. Puede:
- recopilar información sobre cuentas locales y de dominio, servidores de archivos disponibles, direcciones IP internas y externas, nombre y arquitectura del sistema operativo;
- realizar ejecución remota de código;
- cargar y descargar archivos a través de C&C;
- detectar la presencia de herramientas de depuración utilizadas para analizar archivos maliciosos;
- desactivar el sistema si se detectan programas para el análisis de archivos maliciosos;
- eliminar archivos de discos locales;
- tomar capturas de pantalla;
- deshabilitar las medidas de seguridad de los productos de Microsoft Office.
En un momento, los delincuentes cometieron un error y los investigadores de la empresa ReaQta lograron obtener la dirección IP final, que estaba en Teherán. Dada las metas atacadas por el grupo y sus tareas relacionadas con el ciberespionaje, los expertos supusieron que el grupo representa los intereses del gobierno iraní.
Índices de ataquesC&C:
- gladiyator[.]tk
- 94.23.148[.]194
- 192.95.21[.]28
- 46.105.84[.]146
- 185.162.235[.]182
Archivos:
- 09aabd2613d339d90ddbd4b7c09195a9
- cfa845995b851aacdf40b8e6a5b87ba7
- a61b268e9bc9b7e6c9125cdbfb1c422a
- f12bab5541a7d8ef4bbca81f6fc835a3
- a066f5b93f4ac85e9adfe5ff3b10bc28
- 8a004e93d7ee3b26d94156768bc0839d
- 0638adf8fb4095d60fbef190a759aa9e
- eed599981c097944fa143e7d7f7e17b1
- 21aebece73549b3c4355a6060df410e9
- 5c6148619abb10bb3789dcfb32f759a6
Turquía en la mira
El 10 de abril de 2019, los expertos de Group-IB descubrieron una filtración de direcciones de correo electrónico de la empresa turca ASELSAN A.Ş, la principal empresa de electrónica militar en Turquía. Entre sus productos se encuentran radares y sistemas de guerra electrónica, electroóptica, avionica, sistemas no tripulados, terrestres, navales y de armas, así como sistemas de defensa aérea.
Al estudiar una de las nuevas muestras del malware POWERSTATS, los expertos de Group-IB establecieron que el grupo de delincuentes MuddyWater utilizó como documento señuelo un acuerdo de licencia entre Koç Savunma, una empresa productora de soluciones en tecnologías de la información y defensa, y el centro de investigación en ciberseguridad y tecnologías avanzadas Tubitak Bilgem. Como persona de contacto de Koç Savunma, se indicó a Tahir Taner Tımış, quien ocupó el cargo de Program Manager en Koç Bilgi ve Savunma Teknolojileri A.Ş. desde septiembre de 2013 hasta diciembre de 2018. Posteriormente, comenzó a trabajar en ASELSAN A.Ş.
Ejemplo de documento señuelo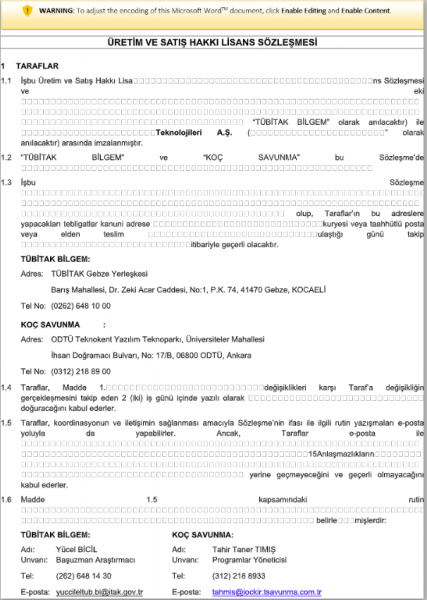
Después de que el usuario activa los macros maliciosos, se descarga un backdoor POWERSTATS en la computadora de la víctima.
Gracias a los metadatos de este documento señuelo (MD5: 0638adf8fb4095d60fbef190a759aa9e) los investigadores pudieron encontrar tres muestras adicionales que contienen valores idénticos, entre los que se incluyen la fecha y la hora de creación, el nombre de usuario y la lista de macros contenidas:
- ListOfHackedEmails.doc (eed599981c097944fa143e7d7f7e17b1)
- asd.doc (21aebece73549b3c4355a6060df410e9)
- F35-Specifications.doc (5c6148619abb10bb3789dcfb32f759a6)
Captura de pantalla de los metadatos idénticos de varios documentos señuelo 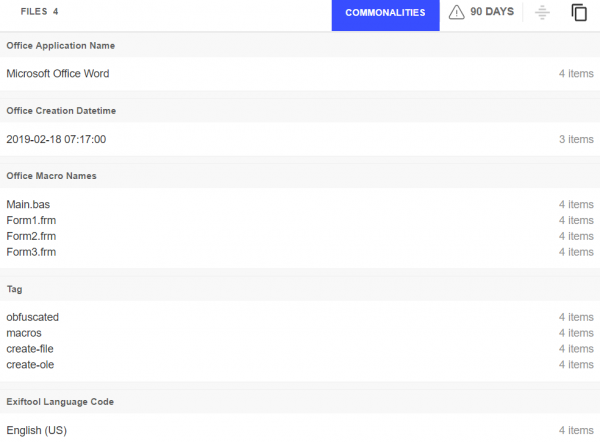
Uno de los documentos descubiertos con el nombre ListOfHackedEmails.doc contiene una lista de 34 direcciones de correo electrónico pertenecientes al dominio @aselsan.com.tr.
Los especialistas de Group-IB verificaron las direcciones de correo electrónico en filtraciones disponibles públicamente y encontraron que 28 de ellas habían sido comprometidas en filtraciones previamente detectadas. La revisión de una combinación de filtraciones disponibles mostró aproximadamente 400 inicios de sesión únicos relacionados con este dominio y sus contraseñas. Es posible que los delincuentes hayan utilizado estos datos de acceso público para atacar a la empresa ASELSAN A.Ş.
Captura de pantalla del documento ListOfHackedEmails.doc 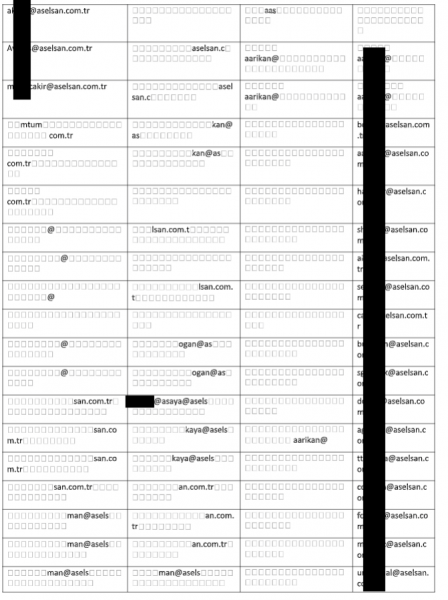
Captura de pantalla de la lista de más de 450 pares de usuario-contraseña descubiertos en filtraciones públicas 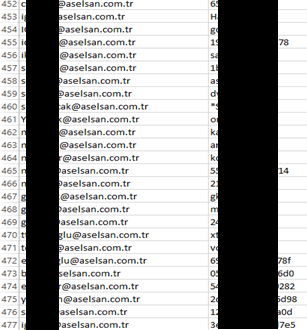
Entre las muestras descubiertas también hubo un documento titulado F35-Specifications.doc, que se refiere al caza F-35. El documento señuelo contiene la especificación de los cazas multifuncionales F-35 con las características de los aviones y su precio. La temática de este documento señuelo se relaciona directamente con la negativa de EE.UU. a entregar F-35 después de la compra por parte de Turquía de los sistemas S-400 y la amenaza de transferir a Rusia información sobre el F-35 Lightning II.
Todos los datos obtenidos indicaban que el objetivo principal de los ciberataques MuddyWater eran las organizaciones ubicadas en Turquía.
¿Quiénes son Gladiyator_CRK y Nima Nikjoo?
Anteriormente, en marzo de 2019, se descubrieron documentos maliciosos creados por un usuario de Windows bajo el seudónimo Gladiyator_CRK. Estos documentos también propagaban un backdoor llamado POWERSTATS y se conectaban a un servidor C&C con un nombre similar. gladiyator[.]tk.
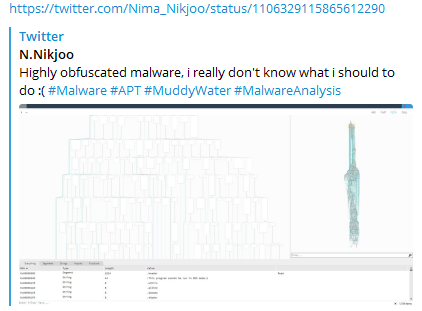
Posiblemente, esto se hizo después de que el 14 de marzo de 2019 el usuario Nima Nikjoo publicara en Twitter una entrada en la que intenta decodificar código ofuscado relacionado con MuddyWater. En los comentarios a este tweet, el investigador dijo que no podía compartir los indicadores de compromiso de este malware, ya que esta información es confidencial. Desafortunadamente, la publicación ya ha sido eliminada, pero quedaron rastros en la web:
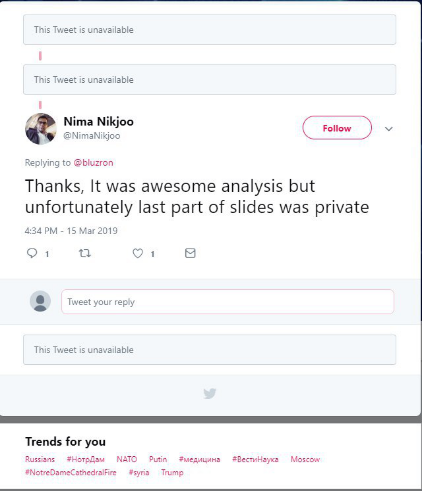
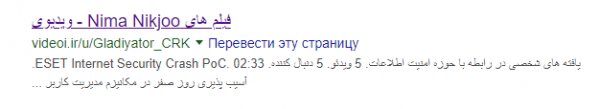
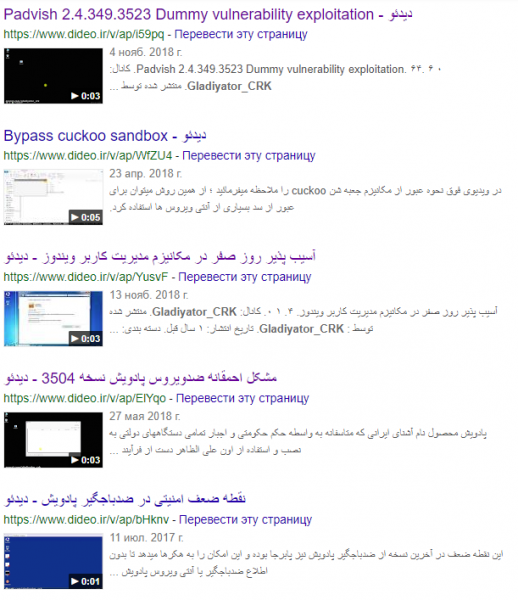
Nima Nikjoo es el propietario del perfil Gladiyator_CRK en las plataformas de video iraníes dideo.ir y videoi.ir. En este sitio muestra PoC de exploits para desactivar software antivirus de diferentes proveedores y eludir sandboxes. Se describe a sí mismo como un especialista en seguridad de red, así como ingeniero inverso y analista de malware, que trabaja en MTN Irancell, una empresa de telecomunicaciones iraní.
Captura de pantalla de videos guardados en los resultados de búsqueda de Google:
Más tarde, el 19 de marzo de 2019, el usuario Nima Nikjoo en la red social Twitter cambió su apodo a Malware Fighter, además de eliminar publicaciones y comentarios relacionados. El perfil Gladiyator_CRK en la plataforma de videos dideo.ir también fue eliminado, al igual que en YouTube, y el perfil fue renombrado a N Tabrizi. Sin embargo, casi un mes después (el 16 de abril de 2019) la cuenta de Twitter volvió a usar el nombre Nima Nikjoo.
Durante la investigación, los especialistas de Group-IB descubrieron que Nima Nikjoo ya había sido mencionado en relación con actividades cibercriminales. En agosto de 2014, el blog Iran Khabarestan publicó información sobre personas asociadas con el grupo cibercriminal Iranian Nasr Institute. En uno de los estudios de FireEye se mencionaba que Nasr Institute era un contratista de APT33 y también participó en ataques DDoS contra bancos estadounidenses entre 2011 y 2013 como parte de una campaña llamada Operación Ababil.
En este mismo blog se mencionó a Nima Nikju-Nikjoo, quien estaba desarrollando malware para espiar a los iraníes, y su dirección de correo electrónico: gladiyator_cracker@yahoo[.]com.
Captura de pantalla de los datos relacionados con los cibercriminales del Instituto Nasr iraní:
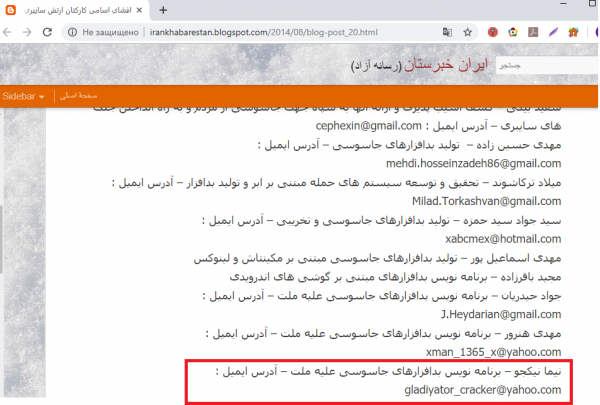
Traducción del texto destacado al ruso: Nima Nikjoo — Desarrollador de software espía — Dirección de correo electrónico:.
Como se puede ver en esta información, la dirección de correo electrónico está relacionada con la utilizada en los ataques y los usuarios Gladiyator_CRK y Nima Nikjoo.
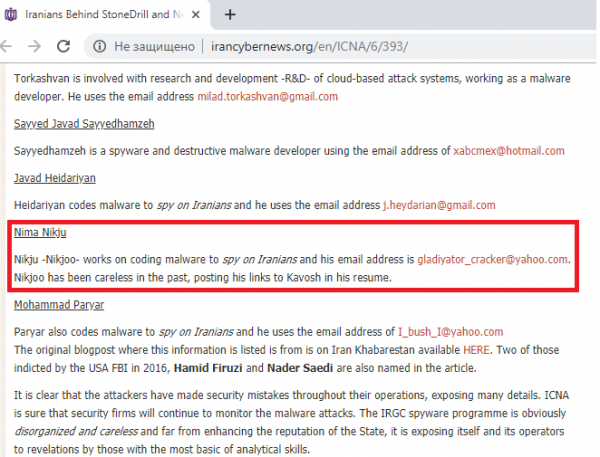
Además, en un artículo del 15 de junio de 2017 se mencionó que Nikjoo fue algo descuidado al publicar enlaces a la empresa Kavosh Security Center en su currículum. Hay , que la organización Kavosh Security Center es apoyada por el estado iraní para financiar a hackers pro-gubernamentales.
Información sobre la empresa en la que trabajó Nima Nikjoo:
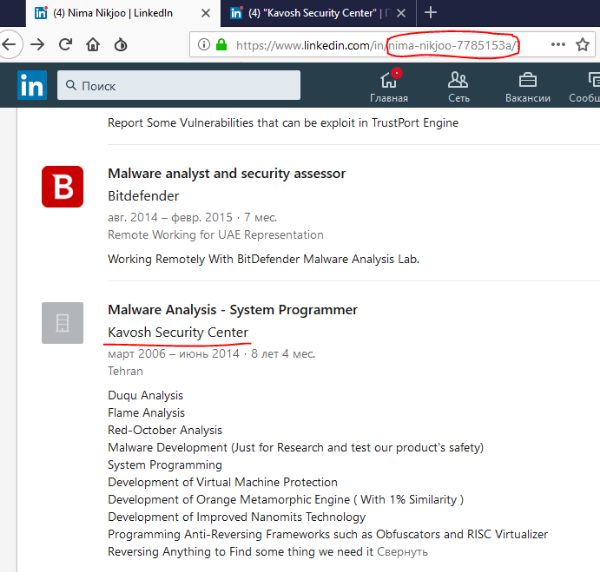
En el perfil de LinkedIn del usuario de Twitter Nima Nikjoo, su primer lugar de trabajo es mencionado como Kavosh Security Center, donde trabajó desde 2006 hasta 2014. Durante su tiempo allí, estudió varios tipos de malware y también trabajó en ingeniería inversa y ofuscación.
Información sobre la empresa en la que trabajó Nima Nikjoo, en LinkedIn:
MuddyWater y la sobreestimación de sí mismos
Curiosamente, el grupo MuddyWater monitorea de cerca todos los informes y declaraciones de expertos en seguridad informática que se publican sobre ellos, e incluso inicialmente dejaban pistas falsas para desviar a los investigadores. Por ejemplo, sus primeros ataques confundieron a los expertos, ya que se descubrió el uso de DNS Messenger, que generalmente se asociaba con el grupo FIN7. En otros ataques, insertaron cadenas en chino en el código.
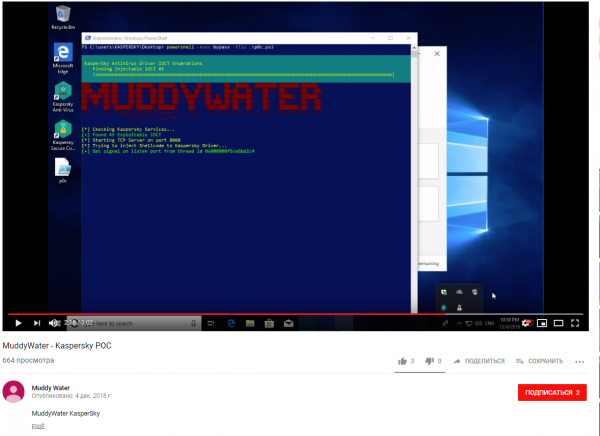
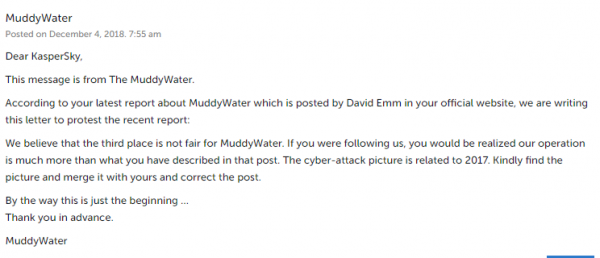
Además, al grupo le encanta dejar mensajes a los investigadores. Por ejemplo, no les gustó que 'Kaspersky Lab' colocara a MuddyWater en el tercer lugar de su clasificación de amenazas del año. En ese momento, alguien —presumiblemente el grupo MuddyWater— subió a YouTube un PoC de un exploit que deshabilitaba el antivirus 'LK'. También dejaron un comentario debajo del artículo.
Capturas de pantalla del video que desactiva el antivirus de 'Kaspersky Lab' y el comentario debajo de él:
Aún es complicado llegar a una conclusión definitiva sobre la implicación de «Nima Nikjoo». Los expertos de Group-IB están considerando dos versiones. Nima Nikjoo podría ser, de hecho, un hacker del grupo MuddyWater, quien se hizo visible debido a su descuido y su alta actividad en la red. La segunda opción es que otros miembros del grupo lo hayan “expuesto” intencionadamente para desviar las sospechas de sí mismos. En cualquier caso, Group-IB continúa su investigación y informará sobre sus resultados.
En cuanto a los APT iraníes, después de una serie de filtraciones y revelaciones, probablemente enfrentarán un serio «examen de conciencia»: los hackers se verán obligados a modificar su arsenal significativamente, limpiar sus huellas y buscar posibles «topos» entre ellos. Los expertos no descartaron que incluso tomen un tiempo fuera, pero después de un breve descanso, los ataques de los APT iraníes continuaron.
Fuente: habr.com
