

Imagen:
Los ataques DoS son una de las amenazas más significativas a la seguridad de la información en la actualidad. Existen decenas de botnets que los delincuentes alquilan para llevar a cabo tales ataques.
Investigadores de la Universidad de San Diego llevaron a cabo un estudio para determinar en qué medida el uso de proxies ayuda a reducir el efecto negativo de los ataques DoS; a continuación, presentamos los principales puntos de este trabajo.
Introducción: el proxy como herramienta para combatir el DoS
Investigadores de diferentes países realizan experimentos similares periódicamente, pero su problema común radica en la falta de recursos para modelar ataques realistas. Las pruebas en pequeños entornos no permiten responder a preguntas sobre cuán efectivamente los proxies pueden contrarrestar un ataque en redes complejas, qué parámetros juegan un papel clave en minimizar el daño, etc.
Para el experimento, los científicos crearon un modelo de una aplicación web típica, como un servicio de comercio electrónico. Funciona a través de un clúster de servidores, los usuarios están distribuidos en diferentes ubicaciones geográficas y acceden al servicio a través de Internet. En este modelo, Internet actúa como un medio de comunicación entre el servicio y los usuarios: así funcionan los servicios web, desde los motores de búsqueda hasta las herramientas de banca en línea.
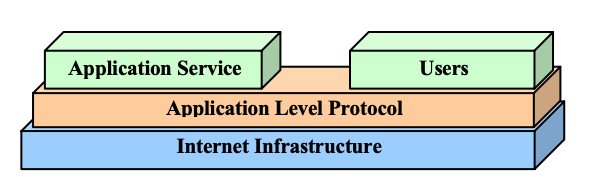
Los ataques DoS hacen imposible la interacción normal entre el servicio y los usuarios. Hay dos tipos de DoS: ataques a nivel de aplicación y ataques a nivel de infraestructura. En el segundo caso, los delincuentes atacan directamente la red y los hosts donde se ejecuta el servicio (por ejemplo, saturando toda la capacidad de la red con tráfico flood). En el caso de los ataques a nivel de aplicación, el objetivo del delincuente es la interfaz de interacción con los usuarios: para ello, envían una enorme cantidad de solicitudes con el fin de provocar la caída de la aplicación. El experimento descrito se centró en ataques a nivel de infraestructura.
Las redes de proxy son una de las herramientas para minimizar el daño de los ataques DoS. En caso de utilizar proxies, todas las solicitudes del usuario al servicio y las respuestas a éstas se envían no directamente, sino a través de servidores intermedios. Tanto el usuario como la aplicación «no se ven» entre sí directamente, solo tienen acceso a las direcciones de los proxies. Como resultado, atacar la aplicación directamente es imposible. En la frontera de la red se encuentran los llamados edge proxy: proxies externos con direcciones IP accesibles, a los cuales se realiza la conexión inicialmente.
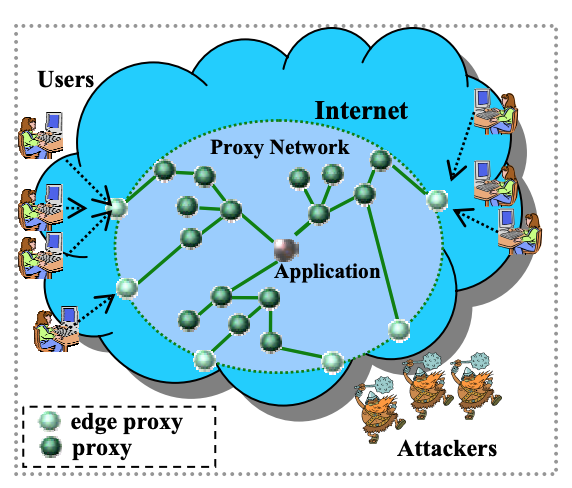
Para contrarrestar con éxito un ataque DoS, la red de proxy debe tener dos capacidades clave. Primero, dicha red intermedia debe actuar como intermediaria, lo que significa que solo se puede «acceder» a la aplicación a través de ella. Esto excluye la posibilidad de un ataque directo al servicio. En segundo lugar, la red de proxy debe ser capaz de permitir a los usuarios seguir interactuando con la aplicación incluso en medio de un ataque.
Infraestructura del experimento
En el transcurso del estudio se utilizaron cuatro componentes clave:
- implementación de la red de proxy;
- servidor web Apache;
- herramienta para pruebas web ;
- herramienta para llevar a cabo ataques .
La simulación se llevó a cabo en el entorno MicroGrid, que puede utilizarse para simular redes con 20,000 enrutadores, comparable a las redes de operadores de Tier-1.
Una red típica de Trinoo consiste en un conjunto de hosts comprometidos, en los que se ejecuta un demonio del programa. También hay un software controlador para supervisar la red y dirigir los ataques DoS. Al recibir una lista de direcciones IP, el demonio de Trinoo envía paquetes UDP a los objetivos en el momento programado.
En el curso del experimento se utilizaron dos clústeres. El simulador MicroGrid operaba en un clúster de Xeon Linux de 16 nodos (servidores de 2.4GHz con 1 gigabyte de memoria en cada máquina), conectados a través de un concentrador Ethernet de 1 Gbps. Otros componentes de software se ubicaron en un clúster de 24 nodos (450MHz PII Linux-cthdths con 1 GB de memoria en cada máquina), unidos por un concentrador Ethernet de 100Mbps. Los dos clústeres estaban conectados por un canal de 1Gbps.
La red de proxies está alojada en un grupo de 1000 hosts. Los proxies Edge están distribuidos uniformemente por todo el grupo de recursos. Los proxies para trabajar con la aplicación están ubicados en hosts que están más cerca de su infraestructura. El resto de los proxies están distribuidos uniformemente entre los proxies de borde y los proxies para la aplicación.
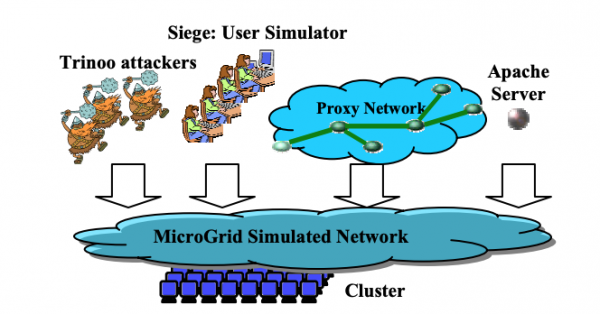
Red para simulación
Para estudiar la eficacia de los proxies como herramienta para contrarrestar ataques DoS, los investigadores midieron la productividad de la aplicación bajo diferentes escenarios de ataques externos. En total, la red de proxies contaba con 192 proxies (64 de ellos eran de borde). Para realizar el ataque, se creó una red Trinoo que incluía 100 demonios. Cada uno de los demonios tenía un canal de 100 Mbps. Esto corresponde a un botnet compuesto por 10,000 enrutadores domésticos.
Se midió el impacto de un ataque DoS en la aplicación y la red de proxies. En la configuración experimental, la aplicación tenía un canal de internet de 250 Mbps, mientras que cada proxy de borde tenía 100 Mbps.
Resultados del experimento
Los resultados del análisis revelaron que un ataque de 250 Mbps aumenta significativamente el tiempo de respuesta de la aplicación (aproximadamente diez veces), lo que hace que su uso sea imposible. Sin embargo, al utilizar la red de proxies, el ataque no tiene un impacto significativo en la velocidad y no empeora la experiencia del usuario. Esto ocurre porque los proxies de borde difuminan el efecto del ataque, y el volumen total de recursos de la red de proxies es mayor que el de la propia aplicación.
Según las estadísticas, si la potencia del ataque no supera 6.0 Gbps (considerando que la capacidad total de los canales de los proxies de borde es de solo 6.4 Gbps), el 95% de los usuarios no experimentan una disminución perceptible en el rendimiento. Sin embargo, en el caso de un ataque muy potente que supere los 6.4 Gbps, incluso el uso de la red de proxies no evitaría la degradación del nivel de servicio para los usuarios finales.
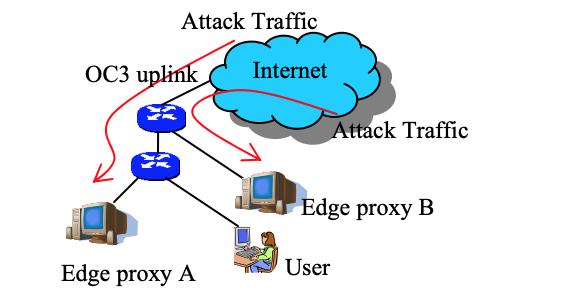
En el caso de ataques concentrados, cuando su potencia se centra en un conjunto aleatorio de proxies de borde. En este caso, el ataque satura parte de la red de proxies, por lo que una parte significativa de los usuarios notará una caída en el rendimiento.
Conclusiones
Los resultados del experimento indican que las redes proxy pueden mejorar el rendimiento de las aplicaciones TCP y proporcionar un nivel de servicio familiar para los usuarios, incluso en caso de ataques DoS. Según los datos obtenidos, las redes proxy resultan ser una forma efectiva de minimizar las consecuencias de los ataques, ya que más del 90% de los usuarios durante el experimento no sintieron una disminución en la calidad del servicio. Además, los investigadores descubrieron que al aumentar el tamaño de la red proxy, la magnitud de los ataques DoS que puede manejar aumenta casi linealmente. Por lo tanto, cuanto más grande sea la red, más eficaz será en la lucha contra los ataques DoS.
Enlaces y materiales útiles de :
Fuente: habr.com
