

Las cajas de metal llenas de dinero que se encuentran en las calles de la ciudad no pueden evitar atraer la atención de quienes buscan ganancias rápidas. Y si antes se utilizaban métodos puramente físicos para vaciar los cajeros automáticos, ahora se emplean trucos cada vez más ingeniosos relacionados con las computadoras. Actualmente, el más relevante de ellos es la «caja negra» con una placa de microcomputadora en su interior. De cómo funciona, hablaremos en este artículo.
Jefe de la Asociación Internacional de Fabricantes de Cajeros Automáticos (ATMIA) Las «cajas negras» como la amenaza más peligrosa para los cajeros automáticos.
Un cajero automático típico es un conjunto de componentes electromecánicos listos, ubicados en una única carcasa. Los fabricantes de cajeros automáticos construyen sus creaciones de hierro a partir de un dispositivo de dispensación de billetes, un lector de tarjetas y otros componentes, ya diseñados por proveedores externos. Una especie de LEGO para adultos. Los componentes listos se instalan en la carcasa del cajero automático, que generalmente consta de dos compartimentos: el compartimento superior («cámara» o «zona de servicio») y el compartimento inferior (caja fuerte). Todos los componentes electromecánicos están conectados a través de puertos USB y COM a la unidad central, que en este caso actúa como host. En los modelos más antiguos de cajeros automáticos también se pueden encontrar conexiones a través del bus SDC.
Evolución del carding de cajeros automáticos
Los cajeros automáticos con grandes sumas de dinero en su interior, invariablemente, atraen a los carders. Al principio, los carders explotaban solo los defectos físicos brutales de la seguridad de los cajeros automáticos: utilizaban skimmers y shimmers para robar datos de bandas magnéticas; teclados falsos y cámaras para observar los PIN; e incluso cajeros automáticos falsos.
Luego, cuando los cajeros automáticos comenzaron a equiparse con software estandarizado que operaba bajo estándares unificados, como XFS (eXtensions for Financial Services), los carders empezaron a atacar los cajeros automáticos con virus informáticos.
Entre ellos se encuentran Trojan.Skimmer, Backdoor.Win32.Skimer, Ploutus, ATMii y otros muchos malware nombrados y sin nombre, que los carders instalan en el host del cajero automático a través de un pen drive de arranque o mediante el puerto TCP de control remoto.
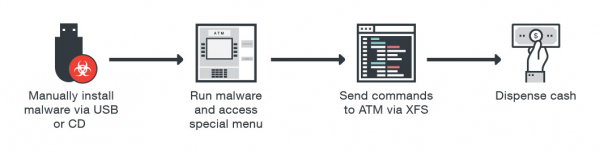
El proceso de infección del cajero automático
Al apoderarse del subsistema XFS, el malware puede enviar comandos al dispositivo dispensador de billetes sin autorización. O puede enviar comandos al lector de tarjetas: leer/escribir la banda magnética de la tarjeta bancaria e incluso extraer el historial de transacciones almacenado en el chip de la tarjeta EMV. La EPP (Encrypting PIN Pad; teclado PIN encriptado) merece una atención especial. Se considera que el PIN ingresado en este no puede ser interceptado. Sin embargo, XFS permite utilizar el teclado EPP en dos modos: 1) modo abierto (para ingresar varios parámetros numéricos, como el monto a cobrar); 2) modo seguro (en este se cambia el EPP cuando es necesario ingresar el PIN o la clave de cifrado). Esta peculiaridad de XFS permite al carder llevar a cabo un ataque MiTM: interceptar el comando de activación del modo seguro, que se envía desde el host al EPP, y luego informar al teclado EPP que la operación debe continuar en modo abierto. En respuesta a este mensaje, el EPP envía las teclas presionadas en texto claro.
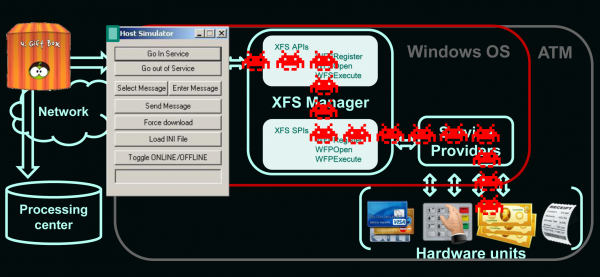
El principio de funcionamiento de la "caja negra"
En los últimos años, Europol, los malware para cajeros automáticos han evolucionado notablemente. Ahora los carders no necesitan tener acceso físico al cajero automático para infectarlo. Pueden infectar los cajeros automáticos mediante ataques de red remotos, utilizando para ello la red corporativa del banco. Group IB, en 2016 en más de 10 países de Europa, los cajeros automáticos fueron objeto de ataques remotos.
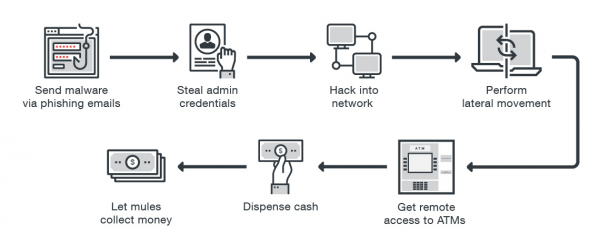
Ataque a cajero automático a través de acceso remoto
Los antivirus, la restricción de actualizaciones de firmware, el bloqueo de puertos USB y el cifrado del disco duro protegen hasta cierto punto al cajero automático de ataques virales de carders. Pero, ¿qué pasa si el carder no ataca al host, sino que se conecta directamente a la periferia (a través de RS232 o USB) – al lector de tarjetas, al PIN pad o al dispensador de efectivo?
Primer contacto con la "caja negra"
Hoy en día, los carders técnicamente capacitados , utilizando para el robo de efectivo de los cajeros automáticos los llamados "cajas negras", microordenadores de placa única programados específicamente, similares a Raspberry Pi. Las "cajas negras" vacían los cajeros automáticos de manera completa, de una forma completamente mágica (desde el punto de vista de los banqueros). Los carders conectan su dispositivo mágico directamente a la máquina dispensadora de billetes para extraer todo el dinero disponible. Este tipo de ataque elude todas las medidas de seguridad de software desplegadas en el host del cajero automático (antivirus, control de integridad, cifrado completo del disco, etc.).
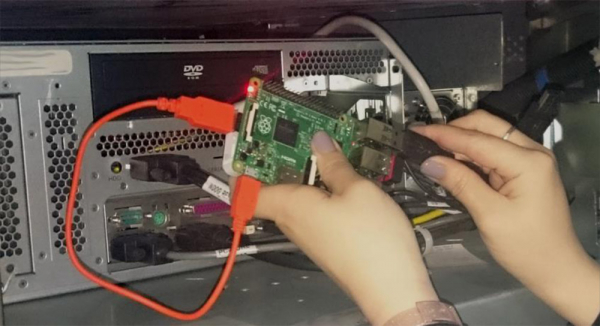
"Caja negra" basada en Raspberry Pi
Los principales fabricantes de cajeros automáticos y las agencias gubernamentales de inteligencia, al enfrentar varias implementaciones de la "caja negra", , que estos ingeniosos ordenadores hacen que los cajeros automáticos expulsen todo el efectivo disponible; 40 billetes cada 20 segundos. Además, las agencias de inteligencia advierten que los carders a menudo apuntan a los cajeros automáticos en farmacias, centros comerciales; y también a los cajeros automáticos que atienden a automovilistas "en movimiento".
Para no ser detectados por las cámaras, los carders más cautelosos llevan consigo a un socio que no sea demasiado valioso, un mula. Y para que este no pueda apropiarse de la "caja negra", utilizan . Eliminan de la "caja negra" la funcionalidad clave y conectan un smartphone que utilizan como canal para la transmisión remota de comandos a la "caja negra" recortada, a través del protocolo IP.
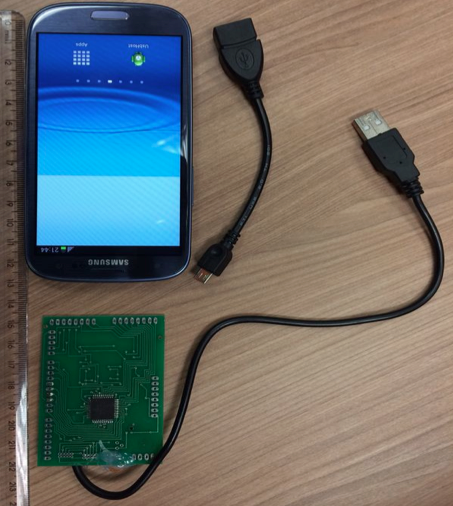
Modificación de la "caja negra", activada a través del acceso remoto
¿Cómo se ve esto desde el punto de vista de los banqueros? En las grabaciones de las cámaras de vigilancia ocurre lo siguiente: una persona abre el compartimento superior (zona de servicio), conecta la "caja mágica" al cajero automático, cierra el compartimento superior y se va. Un poco después, varias personas, que parecen ser clientes normales, se acercan al cajero automático y retiran enormes cantidades de dinero. Luego, el carder regresa y saca su pequeño dispositivo mágico del cajero automático. Generalmente, el hecho del ataque al cajero automático con la "caja negra" se descubre solo después de unos días: cuando la caja fuerte vacía y el registro de retiros de efectivo no coinciden. Como resultado, a los empleados del banco solo les queda .
Análisis de las comunicaciones de los cajeros automáticos
Como se mencionó anteriormente, la interacción entre la unidad central y los dispositivos periféricos se realiza a través de USB, RS232 o SDC. El carder se conecta directamente al puerto del dispositivo periférico y le envía comandos, eludiendo así al host. Esto es bastante sencillo, ya que las interfaces estándar no requieren controladores específicos. Y los protocolos propietarios, mediante los cuales los periféricos y el host interactúan, no requieren autorización (pues el dispositivo se encuentra dentro de una zona de confianza); por lo tanto, estos protocolos no seguros, por los cuales el periférico y el host interactúan, son fáciles de interceptar y vulnerables a ataques de reproducción.
Por lo tanto, los carders pueden utilizar un analizador de tráfico de software o hardware, conectándolo directamente al puerto de un dispositivo periférico específico (por ejemplo, a un lector de tarjetas) para recopilar los datos transmitidos. Al utilizar el analizador de tráfico, el carder descubre todos los detalles técnicos sobre el funcionamiento del cajero automático, incluidas funciones no documentadas de su periferia (por ejemplo, la función de actualización del firmware del dispositivo periférico). Como resultado, el carder obtiene control total sobre el cajero automático. Sin embargo, detectar la presencia del analizador de tráfico es bastante difícil.
El control directo sobre el dispositivo de dispensación de billetes significa que los casetes del cajero automático pueden ser vaciados sin ningún registro en los logs, que normalmente son generados por el software implementado en el host. Para aquellos que no están familiarizados con la arquitectura de hardware y software del cajero automático, esto realmente puede parecer magia.
¿De dónde vienen las "cajas negras"?
Los proveedores de cajeros automáticos y subcontratistas desarrollan herramientas de depuración para diagnosticar la parte hardware del cajero automático, incluida la electro-mecánica responsable del retiro de efectivo. Entre estas herramientas se encuentran: , . En la imagen de abajo se presentan algunas otras herramientas de diagnóstico.
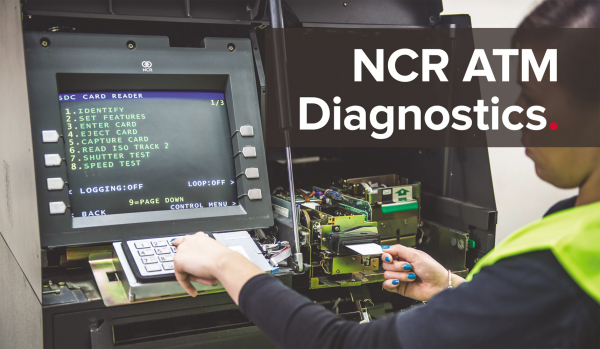
Panel de control de ATMDesk
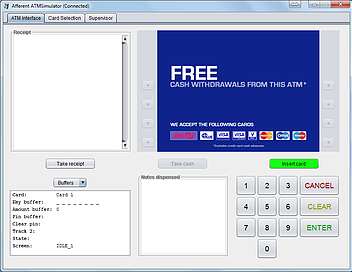
Panel de control de RapidFire ATM XFS
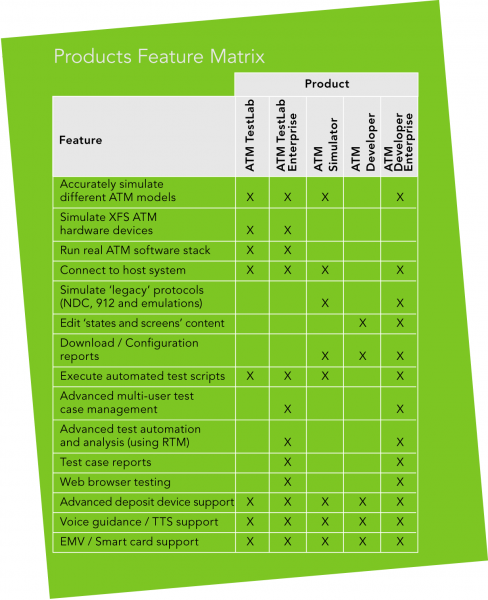
Características comparativas de varias herramientas de diagnóstico
El acceso a estas herramientas generalmente está restringido por tokens personalizados, y funcionan solo cuando la puerta de la caja fuerte del cajero automático está abierta. Sin embargo, al simplemente reemplazar algunos bytes en el código binario de la herramienta, los carders Probar el retiro de efectivo de manera elusiva a las verificaciones establecidas por el fabricante de la herramienta. Los carders instalan estas herramientas modificadas en su computadora portátil o microcomputadora de placa única, que luego conectan directamente al dispositivo de dispensación de billetes para la extracción no autorizada de efectivo.
La 'última milla' y un centro de procesamiento falso.
La interacción directa con el periférico, sin comunicación con el host, es solo uno de los métodos efectivos del carding. Otros métodos se basan en el hecho de que tenemos una amplia variedad de interfaces de red a través de las cuales el cajero automático se conecta con el mundo exterior. Desde X.25 hasta Ethernet y telecomunicaciones. Muchos cajeros automáticos pueden ser identificados y localizados a través del servicio Shodan (la instrucción más concisa para su uso se presenta ), para un ataque posterior, que aprovecha una configuración de seguridad vulnerable, la pereza del administrador y las comunicaciones vulnerables entre diferentes departamentos del banco.
La 'última milla' de la comunicación entre el cajero automático y el centro de procesamiento está llena de diversas tecnologías que pueden servir como punto de entrada para el carder. La interacción puede realizarse a través de métodos de conexión por cable (línea telefónica o Ethernet) o inalámbricos (Wi-Fi, telecomunicaciones: CDMA, GSM, UMTS, LTE). Los mecanismos de seguridad pueden incluir: 1) medios de hardware o software para soportar VPN (tanto los estándares como los integrados en el sistema operativo, como los de fabricantes externos); 2) SSL/TLS (tanto específicos para el modelo del cajero automático como de fabricantes externos); 3) cifrado; 4) autenticación de mensajes.
Sin embargo , que para los bancos las tecnologías mencionadas son percepciones muy complejas, y por lo tanto no se esfuerzan por implementar una protección de red especial; o la implementan con errores. En el mejor de los casos, el cajero automático se conecta a un servidor VPN, y ya dentro de la red privada se conecta al centro de procesamiento. Además, incluso si los bancos logran implementar los mecanismos de seguridad mencionados anteriormente, el carder ya tiene ataques efectivos contra ellos. Por lo tanto, incluso si la seguridad cumple con los estándares PCI DSS, los cajeros automáticos siguen siendo vulnerables.
Uno de los requisitos principales de PCI DSS: todos los datos confidenciales que se transmiten a través de una red pública deben estar encriptados. Y de hecho, tenemos redes que fueron diseñadas desde el principio para que los datos estén completamente encriptados. Por lo tanto, existe la tentación de decir: "Tenemos datos encriptados porque usamos Wi-Fi y GSM". Sin embargo, muchas de estas redes no ofrecen la protección adecuada. Las redes móviles de todas las generaciones ya han sido hackeadas. De manera definitiva e irreversible. E incluso hay proveedores que ofrecen dispositivos para interceptar los datos transmitidos a través de ellas.
Por lo tanto, ya sea en una comunicación insegura, o en una red "privada" donde cada cajero automático se anuncia a otros cajeros automáticos, puede iniciarse un ataque MiTM de "centro de procesamiento falso", que llevará a que el carder tome control de los flujos de datos transmitidos entre el cajero automático y el centro de procesamiento.
potencialmente pueden afectar a miles de cajeros automáticos. En el camino hacia el auténtico centro de procesamiento, el carder inserta el suyo, falso. Este centro de procesamiento falso da órdenes al cajero automático para que dispense billetes. Al mismo tiempo, el carder configura su centro de procesamiento de tal manera que la entrega de efectivo ocurra independientemente de la tarjeta que se inserte en el cajero automático, incluso si su fecha de vencimiento ha caducado o si tiene un saldo cero. Lo importante es que el centro de procesamiento falso "reconozca" la tarjeta. Como centro de procesamiento falso puede ser una creación artesanal o un simulador de centro de procesamiento diseñado originalmente para depurar configuraciones de red (otro obsequio del "fabricante" a los carders).
En la siguiente imagen se muestra el volcado de comandos para dispensar 40 billetes desde la cuarta cassette, - enviados desde el centro de procesamiento falso y almacenados en los registros del software del cajero automático. Se ven casi reales.
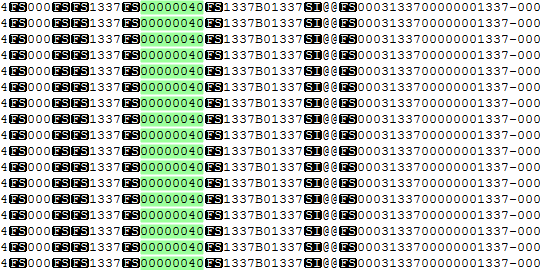
Volcado de comandos del centro de procesamiento falso
Fuente: habr.com
