

En muchos sistemas de TI existe la regla obligatoria de cambiar las contraseñas periódicamente. Este es, sin duda, el requisito más odiado y más inútil de las políticas de seguridad. Algunos usuarios, como truco, simplemente cambian el número al final.
Esta práctica causaba una gran cantidad de inconvenientes. Sin embargo, la gente tenía que soportarlo, ya que esto era por la seguridad. Ahora este consejo es completamente irrelevante. En mayo de 2019, incluso Microsoft finalmente eliminó el requisito de cambiar las contraseñas periódicamente del nivel básico de requisitos de seguridad para las versiones personales y de servidor de Windows 10: aquí está con la lista de cambios para la versión de Windows 10 v 1903 (presta atención a la frase Eliminando las políticas de expiración de contraseñas que requieren cambios periódicos de contraseña). Las propias reglas y políticas del sistema Windows 10 Version 1903 y Windows Server 2019 Security Baseline se han incluido en el paquete .
Puedes mostrar estos documentos a la dirección y decir: los tiempos han cambiado. El cambio obligatorio de contraseñas es un arcaísmo, ahora es prácticamente oficial. Incluso las auditorías de seguridad ya no verificarán este requisito (si se orientan en las reglas oficiales sobre la protección básica de computadoras con Windows).
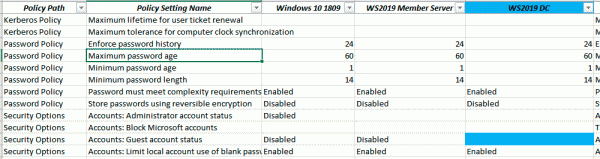
Fragmento de la lista de políticas de seguridad básicas de Windows 10 v1809 y cambios en 1903, donde las políticas correspondientes sobre la duración de las contraseñas ya no se aplican. Por cierto, en la nueva versión también se cancelan por defecto las cuentas de administrador y de invitado.
Microsoft explica de manera accesible en su blog por qué se deshizo de la regla de cambio obligatorio de contraseña: «La expiración periódica de la contraseña es una protección solo contra la probabilidad de que la contraseña (o su hash) sea robada durante su período de validez y utilizada por alguien no autorizado. Si la contraseña no ha sido robada, no tiene sentido cambiarla. Y si tienes pruebas de que la contraseña ha sido robada, evidentemente querrás actuar de inmediato, en vez de esperar a que expire para resolver el problema».
Microsoft explica que, en las condiciones actuales, es incorrecto protegerse contra el robo de contraseñas de esta manera: "Si se sabe que una contraseña va a ser robada, ¿cuántos días es un periodo de tiempo aceptable para permitir que el ladrón use esa contraseña robada? El valor por defecto es 42 días. ¿No parece ridículamente largo? En realidad, es un tiempo muy extenso, y, sin embargo, nuestra métrica base actual se estableció en 60 días — y antes estaba en 90 días — porque forzar un vencimiento frecuente trae sus propios problemas. Y si la contraseña no necesariamente va a ser robada, entonces adquieres esos problemas sin ningún beneficio. Además, si tus usuarios están dispuestos a intercambiar una contraseña por un dulce, ninguna política de expiración de contraseñas ayudará."
Alternativa
Microsoft señala que sus políticas de seguridad básicas están diseñadas para ser utilizadas por empresas bien gestionadas y que se preocupan por la seguridad. También están destinadas a servir como guía para los auditores. Si dicha organización ha implementado listas de contraseñas prohibidas, autenticación multifactor, detección de ataques de fuerza bruta y detección de intentos de inicio de sesión anómalos, ¿es necesario implementar un vencimiento periódico de contraseñas? ¿Y si no han implementado medidas de protección modernas, les ayudará el vencimiento de contraseñas?
La lógica de Microsoft es sorprendentemente convincente. Tenemos dos opciones:
- La empresa ha implementado medidas de protección modernas.
- Empresa no ha implementado medidas de protección modernas.
En el primer caso, el cambio periódico de contraseñas no ofrece beneficios adicionales.
En el segundo caso, el cambio periódico de contraseñas es inútil.
Por lo tanto, en lugar del vencimiento de contraseñas, se debe utilizar, en primer lugar, autenticación multifactor. Las medidas de protección adicionales se enumeran arriba: listas de contraseñas prohibidas, detección de fuerza bruta y otros intentos de inicio de sesión anómalos.
«El vencimiento periódico de contraseñas es una medida de protección antigua y obsoleta., - concluye Microsoft, - y no consideramos que para nuestro nivel básico de protección se deba aplicar ningún valor concreto. Al eliminarlo de nuestro nivel básico, las organizaciones pueden elegir lo que mejor se adapte a sus necesidades previstas, sin contradecir nuestras recomendaciones.
Salida
Si una empresa hoy obliga a los usuarios a cambiar sus contraseñas periódicamente, ¿qué puede pensar un observador externo?
- Dado: la empresa utiliza un mecanismo de seguridad arcaico.
- Suposición: la empresa no ha implementado mecanismos de seguridad modernos.
- Salida: estas contraseñas son más fáciles de obtener y utilizar.
Por lo tanto, el cambio periódico de contraseñas convierte a la empresa en un objetivo más atractivo para los ataques.
Fuente: habr.com
