

Saludos, queridos miembros de Habr y visitantes ocasionales. En esta serie de artículos se hablará sobre la creación de una red sencilla para una empresa que no es demasiado exigente con su infraestructura de TI, pero que al mismo tiempo necesita proporcionar a sus empleados una buena conexión a Internet, acceso a recursos de archivos compartidos, la capacidad de ofrecer acceso VPN a los lugares de trabajo y la conexión de un sistema de videovigilancia, al cual se podría acceder desde cualquier lugar del mundo. Es muy común para las pequeñas empresas experimentar un rápido crecimiento y, en consecuencia, reestructurar su red. En este artículo comenzaremos con una oficina de 15 puestos de trabajo y luego ampliaremos la red. Así que, si hay un tema que les interese, escriban en los comentarios, intentaremos incorporarlo al artículo. Supondré que el lector está familiarizado con los conceptos básicos de redes informáticas, pero proporcionaré enlaces a Wikipedia para todos los términos técnicos, si hay algo que no entienden, hagan clic y corrijan eso.
Entonces, empecemos. Cualquier red comienza con un reconocimiento del área y la obtención de los requisitos del cliente, que luego se traducirán en un pliego de condiciones. A menudo, el cliente no entiende del todo lo que quiere y qué necesita para ello, por lo tanto, es necesario guiarlo sobre lo que podemos hacer, pero ese trabajo corresponde más a un representante comercial; nosotros nos encargamos de la parte técnica, así que supongamos que hemos recibido los siguientes requisitos iniciales:
- 17 puestos de trabajo en PCs de escritorio
- Almacenamiento de red ()
- Sistema de videovigilancia utilizando y cámaras IP (8 unidades)
- Cobertura Wi-Fi en la oficina, con dos redes (interna y de invitados)
- Posibilidad de añadir impresoras de red (hasta 3 unidades)
- Perspectiva de abrir una segunda oficina en el otro extremo de la ciudad
Selección de equipos
No profundizaré en la selección del proveedor, ya que es una cuestión que genera debates seculares; nos limitaremos a que ya hemos decidido la marca, que es Cisco.
La base de la red es (router). Es importante evaluar nuestras necesidades, ya que planeamos expandir la red en el futuro. Adquirir un router con suficiente capacidad desde el principio ahorrará dinero al cliente durante la expansión, aunque será un poco más caro en la primera etapa. Cisco ofrece para el segmento de pequeñas empresas la serie Rvxxx, que incluye routers para oficinas en casa (RV1xx, que generalmente tienen un módulo Wi-Fi integrado), diseñados para conectar varias estaciones de trabajo y almacenamiento en red. Sin embargo, no nos interesan, ya que tienen capacidades VPN bastante limitadas y un ancho de banda reducido. También descartamos el módulo inalámbrico integrado, ya que se prevé que se ubique en un cuarto técnico en un rack, el Wi-Fi se organizará mediante AP (). Nuestro elección se centrará en el RV320, que es el modelo más básico de la serie superior. No necesitamos un gran número de puertos en el switch integrado, ya que contaremos con un switch separado para proporcionar suficiente cantidad de puertos. Entre las principales ventajas del router están su alto ancho de banda servidores (75 Mbps), la existencia de una licencia para 10 túneles VPN, y la capacidad de establecer un túnel VPN Site-2-site. Otro aspecto importante es la disponibilidad de un segundo puerto WAN para asegurar una conexión de respaldo a Internet.
Detrás del router hay . El parámetro más importante del switch es el conjunto de funciones que posee. Pero primero contemos los puertos. En nuestro caso, planeamos conectar al switch: 17 PC, 2 AP (puntos de acceso Wi-Fi), 8 cámaras IP, 1 NAS, 3 impresoras de red. A través de la aritmética obtenemos el número 31, correspondiente a la cantidad de dispositivos que se conectan inicialmente a la red, sumemos 2 (ya que planeamos expandir la red) y nos quedaremos con 48 puertos. Ahora sobre la funcionalidad: nuestro switch debería poder , preferiblemente todos los 4096, no sobrarán ranuras, ya que será posible conectar el switch en el otro extremo del edificio mediante fibra óptica, debería poder operar en bucle cerrado, lo que nos permitirá la redundancia de los enlaces (), además, los AP y las cámaras se alimentarán a través de par trenzado, por lo que debe existir (puede leer más sobre los protocolos en la wiki, los nombres son clicables). Demasiado complejo No necesitamos funcionalidad adicional, por lo que nuestra elección se detendrá en el Cisco SG250-50P, ya que cuenta con suficiente funcionalidad para nosotros y, al mismo tiempo, no incluye características innecesarias. Hablaremos de Wi-Fi en el siguiente artículo, ya que es un tema bastante amplio. Allí también nos detendremos en la elección de AP. No seleccionamos NAS ni cámaras, suponemos que eso lo manejan otras personas; nosotros solo nos interesamos en la red.
Planificación
Primero, definamos qué redes virtuales necesitamos (puedes leer sobre lo que son las redes virtuales VLAN en Wikipedia). Así que tenemos varios segmentos lógicos de la red:
- Estaciones de trabajo de los clientes (PC)
- Servidor (NAS)
- Videovigilancia
- Dispositivos invitados (WiFi)
Además, por cuestiones de buena práctica, moveremos la interfaz de gestión de dispositivos a una VLAN separada. Se pueden numerar las VLAN en cualquier orden, yo elegiré el siguiente:
- VLAN10 Gestión (MGMT)
- VLAN50 Servidor
- VLAN100 LAN+WiFi
- VLAN150 WiFi de visitantes (V-WiFi)
- VLAN200 CAM
Luego, elaboraremos un plan de IP, utilizaremos de 24 bits y la subred 192.168.x.x. Comencemos.
En el grupo reservado habrá direcciones que se configurarán estáticamente (impresoras, servidores, interfaces de gestión, etc., para los clientes se les asignará una dirección dinámica).
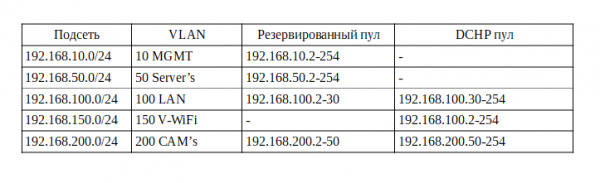
Aquí hemos estimado las IP, hay un par de puntos a los que me gustaría llamar la atención:
- No tiene sentido activar DHCP en la red de gestión, de la misma manera que en el servidor, ya que todas las direcciones se asignan manualmente al configurar el equipo. Algunos dejan un pequeño grupo DHCP para el caso de que se conecte nuevo equipo, para su configuración inicial, pero yo prefiero, y te aconsejo, configurar el equipo no en la sede del cliente, sino en mi escritorio, así que no hago este grupo.
- Algunos modelos de cámaras pueden requerir una dirección estática, pero consideramos que las cámaras las obtienen automáticamente.
- En la red local dejamos un grupo para impresoras, ya que el servicio de impresión en red no funciona de manera confiable con direcciones dinámicas.
Configuración del router
Finalmente, pasemos a la configuración. Tomamos un cable patch y nos conectamos a uno de los cuatro puertos LAN del router. Por defecto, el servidor DHCP está habilitado en el router y está disponible en la dirección 192.168.1.1. Se puede verificar esto con la herramienta de consola ipconfig, en cuya salida nuestro router será la puerta de enlace por defecto. Verifiquemos:
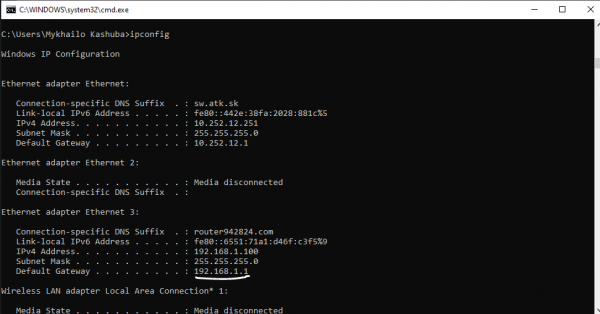
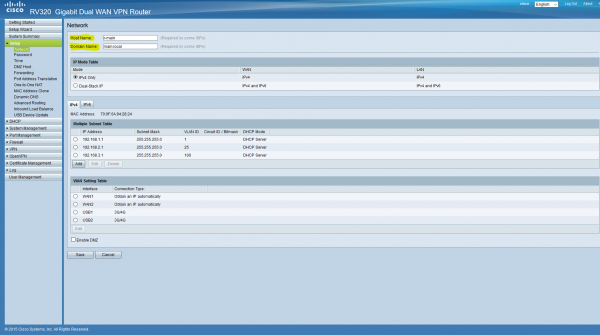
En el navegador, vamos a esta dirección, confirmamos la conexión no segura e iniciamos sesión con el usuario/contraseña cisco/cisco. Inmediatamente cambiamos la contraseña a una segura. Primero, vamos a la pestaña Setup, sección Network, aquí asignamos un nombre y un dominio para el enrutador.
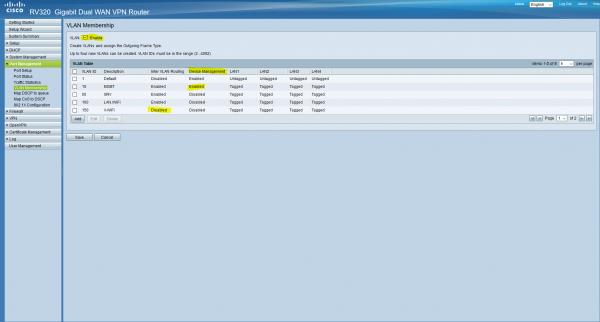
Ahora agregaremos VLANs a nuestro enrutador. Vamos a Port Management/VLAN Membership. Nos recibirá una tabla de VLANs configuradas por defecto.
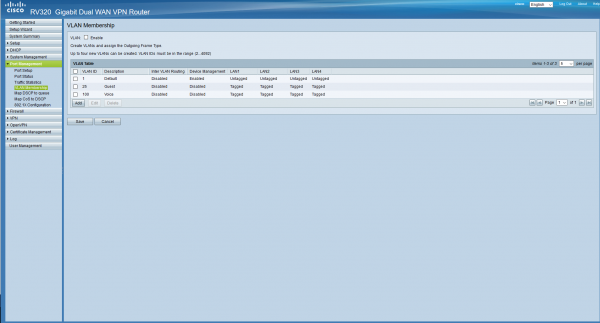
No las necesitamos, eliminaremos todas excepto la primera, ya que es la predeterminada y no se puede eliminar; aquí agregaremos las VLAN que habíamos planeado. No olvidemos marcar la casilla de arriba. También permitiremos la gestión de dispositivos solo desde la red de gestión, y permitiremos la ruta entre redes en todas partes, excepto en la red de invitados. Configuraremos los puertos un poco más adelante.
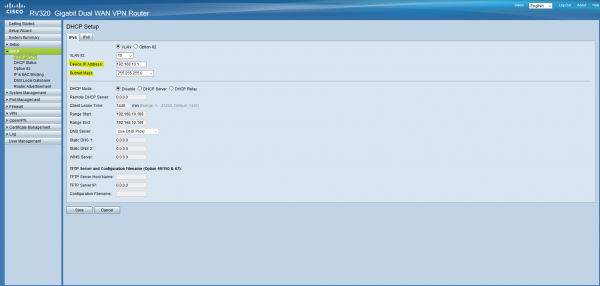
Ahora configuraremos los servidores DHCP de acuerdo con nuestra tabla. Para ello, vamos a DHCP/DHCP Setup.
Para las redes en las que DHCP estará desactivado, configuraremos solo la dirección del gateway, que será la primera en la subred (así como la máscara).
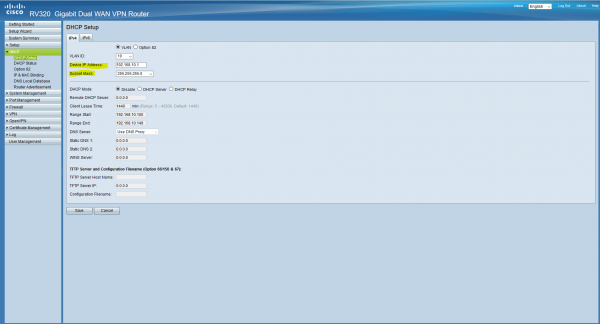
En las redes con DHCP, todo es bastante sencillo; también configuramos la dirección del gateway, abajo escribimos los pools y los DNS:
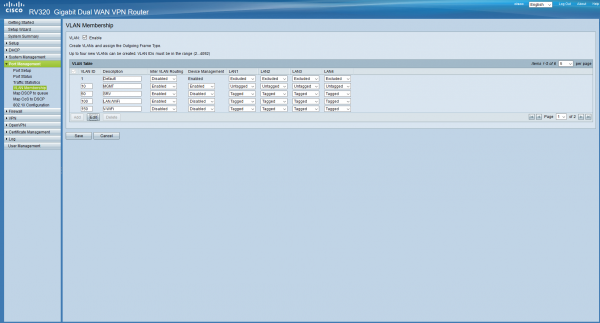
Con esto hemos resuelto el DHCP, ahora los clientes conectados a la red local recibirán una dirección automáticamente. Ahora configuraremos los puertos (los puertos se configuran según el estándar , el enlace es clicable, pueden revisarlo). Dado que se supone que todos los clientes estarán conectados a través de switches gestionables sin etiquetar (nativa), en todos los puertos habrá MGMT, esto significa que cualquier dispositivo conectado a este puerto caerá en esta red (más detalles aquí). Regresamos a Port Management/VLAN Membership y configuramos esto. VLAN1 la dejamos Excluded en todos los puertos, no la necesitamos.
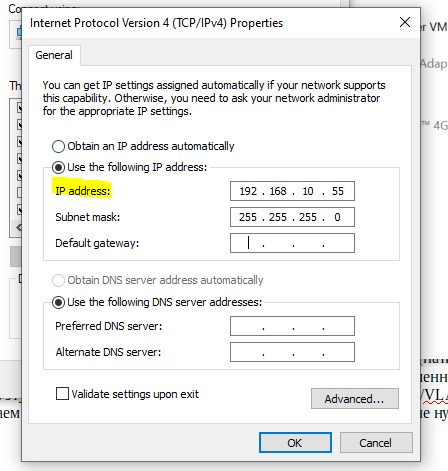
Ahora en nuestra tarjeta de red necesitamos configurar una dirección estática de la subred de gestión, ya que entramos en esta subred después de hacer clic en «guardar», y no hay servidores DHCP aquí. Vamos a la configuración del adaptador de red y configuramos la dirección. Después de esto, el enrutador estará disponible en la dirección 192.168.10.1.
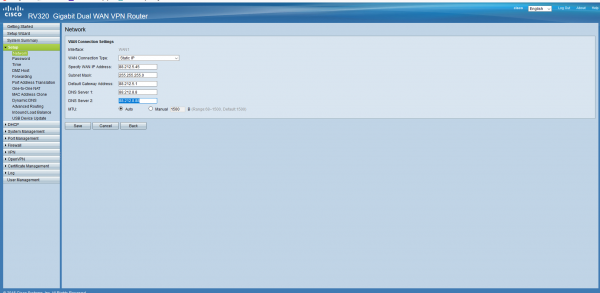
Configuraremos nuestra conexión a Internet. Supongamos que hemos recibido una dirección estática del proveedor. Vamos a Setup/Network, en la parte inferior marcamos WAN1, hacemos clic en Editar. Elegimos IP estática y configuramos nuestra dirección.
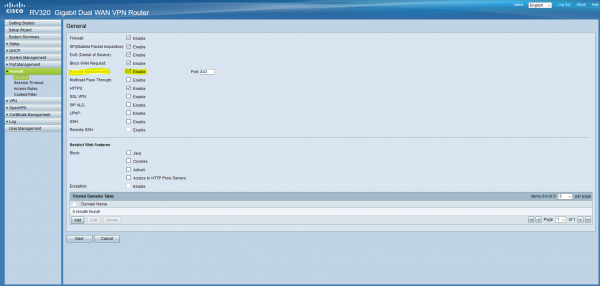
Y por último por hoy, configuraremos el acceso remoto. Para ello, vamos a Firewall/General y marcamos la casilla de Gestión Remota, configuramos el puerto según sea necesario.
Hasta hoy, eso es todo. Al final del artículo, tenemos un enrutador configurado de manera básica, a través del cual podemos acceder a Internet. La extensión del artículo es mayor de lo que había anticipado, así que en la próxima parte terminaremos la configuración del enrutador, levantaremos el VPN, configuraremos el cortafuegos y la registro, y también configuraremos el switch, y podremos poner en funcionamiento nuestra oficina. Espero que el artículo haya sido al menos un poco útil e informativo para usted. Escribo por primera vez, estaré muy agradecido por las críticas constructivas y preguntas, intentaré responder a todos y tomar en cuenta sus comentarios. También, como mencioné al principio, se agradecen sus ideas sobre qué más podría implementarse en la oficina y qué más configuraremos.
Mis contactos:
Telegram:
Skype/correo: kashuba@antik.sk
Añádanse, charlemos.
Fuente: habr.com
