

Desarrolladores de Firefox El plan de Firefox para etiquetar todas las páginas abiertas por HTTP con un indicador de conexión no segura. Se espera aplicar el cambio en la versión Firefox 70, programada para el 22 de octubre. En Chrome, el indicador que advierte sobre la instalación de una conexión no segura para las páginas abiertas por HTTP se muestra desde la versión
, propuesto en julio del año pasado.
En Firefox 70 también eliminar el botón «(i)» de la barra de direcciones, limitándose a mantener de forma permanente el indicador del nivel de seguridad de la conexión, que también permite evaluar el estado de los modos de bloqueo del código para rastrear movimientos. Para HTTP, se mostrará claramente un ícono de problemas de seguridad, que también se mostrará para FTP y en casos de problemas con los certificados:
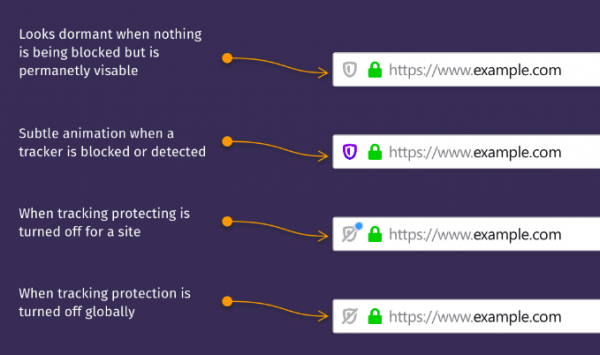
Se espera que la visualización del indicador de conexión no segura motive a los propietarios de sitios web a cambiar por defecto a HTTPS. Por el servicio Firefox Telemetry, la participación global de solicitudes de páginas por HTTPS es del 78.6%
(hace un año era 70.3%, hace dos años 59.7%), y en EE.UU. es del 87.6%. La autoridad certificadora sin fines de lucro Let’s Encrypt, controlada por la comunidad y que proporciona certificados de manera gratuita a todos los interesados, ha emitido 106 millones de certificados, abarcando alrededor de 174 millones de dominios (hace un año cubría 80 millones de dominios).
El cambio para etiquetar HTTP como no seguro es una continuación de los esfuerzos anteriores para forzar la transición a HTTPS en Firefox. Por ejemplo, desde la versión se añadió un indicador de problemas de seguridad en el navegador, que se muestra en caso de acceder a páginas que contienen formularios de autenticación sin utilizar HTTPS. También del acceso a nuevas API web — en las páginas abiertas fuera de un contexto seguro, se prohíbe la visualización de notificaciones del sistema a través de la API de Notificaciones, y en las solicitudes no seguras se bloquean las peticiones a la llamada getUserMedia() para acceder a fuentes de datos multimedia (por ejemplo, cámara y micrófono). En la configuración about:config también se añadió anteriormente un indicador «security.insecure_connection_icon.enabled», que permite activar opcionalmente la etiqueta de conexión no segura para HTTP.
Fuente: opennet.ru
