

Es posible que sepas qué es OSINT y hayas utilizado el motor de búsqueda Shodan, o ya estés utilizando una Plataforma de Inteligencia de Amenazas para priorizar los IOC de diferentes feeds. Pero a veces es necesario observar constantemente a tu empresa desde el exterior y obtener ayuda para mitigar los incidentes identificados. permite rastrear activos digitales la compañía y sus análisis ofrecen acciones concretas.
En esencia, Digital Shadows complementa de manera armoniosa un SOC existente o cierra por completo la funcionalidad de monitoreo del perímetro externo. La construcción del ecosistema ha estado en marcha desde 2011 y detrás de su funcionamiento se implementan muchas cosas interesantes. DS_ monitorea Internet, redes sociales y la darknet, identificando solo la información relevante de todo el flujo de datos.
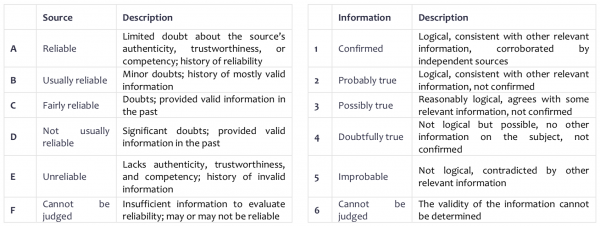
En su boletín semanal la empresa proporciona una tabla que puedes utilizar en tu vida cotidiana para evaluar la fuente y la información recibida. También puedes revisar la tabla al final del artículo.
Digital Shadows es capaz de detectar y apagar dominios de phishing, cuentas falsas en redes sociales; encontrar credenciales comprometidas de empleados y datos filtrados, identificar información sobre ciberataques inminentes a la empresa, monitorear constantemente el perímetro público de la organización y hasta analizar regularmente aplicaciones móviles en un sandbox.
Identificación de riesgos digitales
Cada empresa, en el transcurso de sus operaciones, acumula cadenas de relaciones con clientes y socios, y los datos que intenta proteger se vuelven cada vez más vulnerables, y su cantidad solo aumenta.
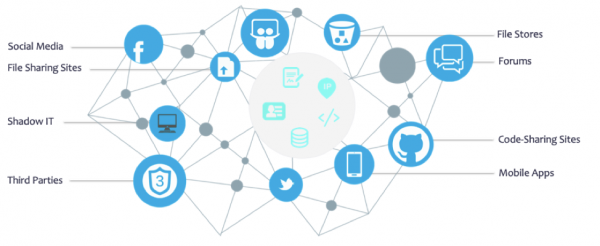
Para empezar a gestionar estos riesgos, la empresa debe comenzar a mirar más allá de su perímetro, controlarlo y obtener información oportuna sobre los cambios.
Detección de Pérdida de Datos (documentos sensibles, accesibles para empleados, información técnica, propiedad intelectual).
Imagina que tu propiedad intelectual se ha expuesto en Internet o que un código confidencial interno ha terminado accidentalmente en un repositorio de GitHub. Los ciberdelincuentes pueden utilizar estos datos para ejecutar ataques cibernéticos más específicos.
Seguridad de Marca en Línea (dominios de phishing y perfiles en redes sociales, software móvil que imita a la empresa).
Dado que ahora es difícil encontrar una empresa sin una red social o una plataforma similar para interactuar con clientes potenciales, los delincuentes intentan hacerse pasar por la marca de la empresa. Los ciberdelincuentes hacen esto registrando dominios falsos, cuentas de redes sociales y aplicaciones móviles. En caso de éxito de phishing o fraude, esto puede afectar los ingresos, la lealtad y la confianza de los clientes.
Reducción de la Superficie de Ataque (servicios vulnerables en el perímetro con Internet, puertos abiertos, certificados problemáticos).
A medida que crece la infraestructura de TI, también crece la superficie de ataque y la cantidad de objetos de información. Tarde o temprano, los sistemas internos pueden terminar accidentalmente publicados en el mundo externo, como por ejemplo, una base de datos.
DS_ notificará sobre problemas antes de que un atacante pueda aprovecharse de ellos, destacará los más prioritarios, los analistas recomendarán acciones a seguir y se podrá realizar una eliminación inmediata.
Interfaz de DS_
Se puede utilizar directamente la interfaz web de la solución o aprovechar la API.
Como se puede notar, el resumen analítico se presenta en forma de embudo, comenzando con la cantidad de menciones y finalizando con los incidentes reales obtenidos de diversas fuentes.
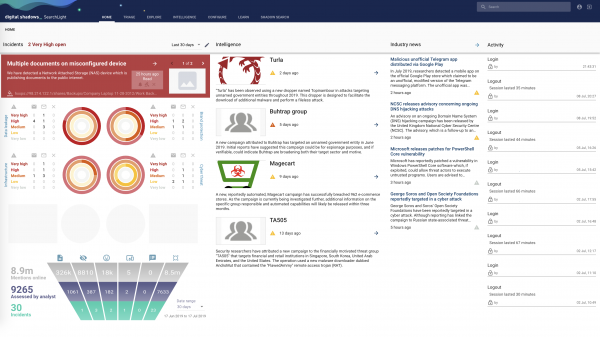
Muchos utilizan la solución como una enciclopedia con información sobre atacantes activos, campañas que llevan a cabo y eventos en el área de seguridad de la información.
Digital Shadows se puede integrar fácilmente en cualquier sistema externo. Se admiten tanto notificaciones como REST API para integrarse en su sistema. Se pueden mencionar IBM QRadar, ArcSight, Demisto, Anomali y .
Cómo gestionar los riesgos digitales: 4 pasos básicos
Paso 1: Identificación de activos críticos para el negocio
Este primer paso es, por supuesto, comprender lo que más le importa a la organización y lo que desea proteger.
Se puede dividir en categorías clave:
- Personas (clientes, empleados, socios, proveedores);
- Organizaciones (empresas relacionadas y de servicios, infraestructura compartida);
- Sistemas y aplicaciones críticas operativas (sitios web, portales, bases de datos con datos de clientes, sistemas de procesamiento de pagos, sistemas de acceso de empleados o aplicaciones ERP).
Al elaborar esta lista, se recomienda seguir una idea simple: los activos deben estar en torno a procesos empresariales críticos o funciones económicamente importantes de la compañía.
Normalmente se agregan cientos de recursos, incluyendo:
- nombres de empresas;
- marcas / señalizaciones comerciales;
- rangos de direcciones IP;
- dominios;
- enlaces a redes sociales;
- proveedores;
- aplicaciones móviles;
- números de patentes;
- marcas en documentos;
- identificadores DLP;
- firmas de correos electrónicos.
La adaptación del servicio a sus necesidades garantiza recibir solo alertas relevantes. Es un ciclo iterativo, y los usuarios del sistema agregarán activos a medida que surjan, como nuevos nombres de proyectos, fusiones y adquisiciones próximas o dominios web actualizados.
Paso 2: Comprender las amenazas potenciales
Para calcular los riesgos de la mejor manera, es necesario comprender las amenazas potenciales y los riesgos digitales de la empresa.
- Técnicas, tácticas y procedimientos de los infractores (TTP)
Marco de trabajo y otros ayudan a encontrar un terreno común entre la defensa y el ataque. La recopilación de información y la comprensión del comportamiento de una amplia gama de infractores proporciona un contexto muy útil en la defensa. Esto permite anticipar el siguiente paso en un ataque observado, o construir un concepto de defensa basado en . - Capacidades de los infractores
El atacante utilizará el eslabón más débil o el camino más corto. Diversos vectores de ataque y sus combinaciones: correo, web, recopilación pasiva de información, etc.
Paso 3: Monitoreo de apariciones no deseadas de activos digitales
Para identificar activos, es necesario rastrear regularmente una gran cantidad de fuentes, como:
- repositorios de Git;
- almacenamientos en la nube mal configurados;
- sitios de paste;
- redes sociales;
- foros criminales;
- Dark web.
Para empezar con algo, puede utilizar herramientas y técnicas gratuitas, clasificadas por nivel de dificultad en la guía ‘’.
Paso 4: Tomar medidas de protección
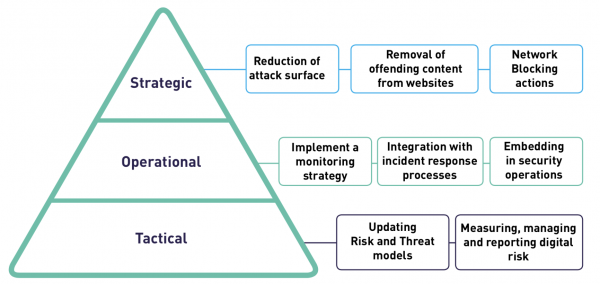
Después de recibir una notificación, es necesario tomar medidas concretas. Se pueden distinguir acciones Tácticas, Operativas y Estratégicas.
En Digital Shadows, cada alerta incluye acciones recomendadas. Si se trata de un dominio de phishing o una página en redes sociales, el estado de la mitigación se puede rastrear en la sección “Takedowns”.
Acceso al portal de demostración durante 7 días
Quiero aclarar de inmediato que esto no es una prueba completa, sino un acceso temporal al portal de demostración para familiarizarse con su interfaz y buscar información. La prueba completa contendrá datos relevantes para la empresa específica y requerirá la intervención de un analista.
El portal de demostración contendrá:
- ejemplos de alertas para dominios de phishing, credenciales expuestas y vulnerabilidades en la infraestructura;
- búsqueda en páginas de la darknet, foros criminales, feeds y mucho más;
- 200 perfiles de ciberamenazas, herramientas y campañas.
El acceso se puede obtener a través de esta .
Boletines semanales y pódcast
En el boletín semanal puedes recibir un resumen de la información operativa y los últimos eventos de la semana pasada. También puedes escuchar el pódcast .
Para evaluar la fuente Digital Shadows utilizando afirmaciones de calidad de dos matrices, evaluando la credibilidad de las fuentes y la veracidad de la información obtenida de ellas.
El artículo está basado en '’.
Si está interesado en la solución, puede contactarnos, a la empresa para el distribuidor Digital Shadows_. Simplemente escribe de forma libre a .
Autores: y .
Fuente: habr.com
