

Investigadores de la Universidad de Boston método de ataque
(CVE-2019-11728), realizar un escaneo de direcciones IP y puertos de red abiertos en la red interna del usuario, aislada de la red externa por un cortafuegos, o en el sistema actual (localhost). El ataque puede llevarse a cabo al abrir en el navegador una página diseñada específicamente. La técnica propuesta se basa en el uso del encabezado HTTP (HTTP Alternate Services, ). El problema se manifiesta en Firefox, Chrome y en navegadores basados en sus motores, incluyendo Tor Browser y Brave.
El encabezado Alt-Svc permite al servidor definir un método alternativo para acceder al sitio e instruir al navegador sobre la necesidad de redirigir la solicitud a un nuevo host, por ejemplo, para balanceo de carga. También es posible especificar el puerto de la red para el reenvío, como por ejemplo, 'Alt-Svc: http/1.1="other.example.com:443";ma=200' que instruye al cliente para que para obtener la página solicitada se conecte con el host other.example.org, utilizando el puerto de red 443 y el protocolo HTTP/1.1. El parámetro 'ma' establece el tiempo máximo de validez de la redirección. Además de HTTP/1.1, se admiten como protocolos HTTP/2-over-TLS (h2), HTTP/2-over plaintext (h2c), SPDY(spdy) y QUIC (quic), que utiliza UDP.
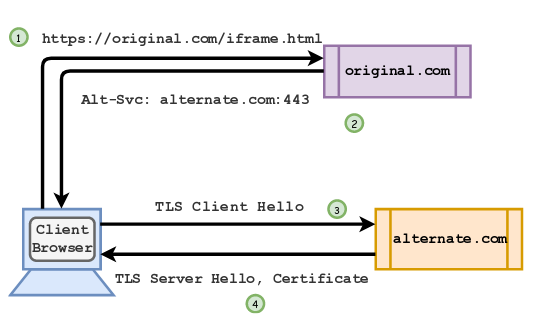
Para escanear direcciones, el sitio del atacante puede ir verificando secuencialmente las direcciones de interés en la red interna y los puertos de red, utilizando como indicativo el retraso entre solicitudes repetidas.
En caso de que el recurso redirigido no esté disponible, el navegador recibe de inmediato un paquete RST en respuesta y marca instantáneamente el servicio alternativo como no disponible y restablece el tiempo de vida configurado en la solicitud.
Si el puerto de red está abierto, se requiere más tiempo para completar la conexión (se intentará establecer una conexión con el intercambio apropiado de paquetes) y el navegador no responderá instantáneamente.
Para obtener información sobre la verificación, el atacante puede redirigir de inmediato al usuario a una segunda página, que en el encabezado Alt-Svc hará referencia a un host activo del atacante. Si el navegador del cliente envía una solicitud a esta página, se puede considerar que la redirección de la primera solicitud Alt-Svc ha fallado y que el host y el puerto verificados no están disponibles. Si no se envió una solicitud, significa que los datos de la primera redirección aún no han caducado y la conexión se estableció.
El método indicado también permite verificar los puertos de red que están en la lista negra del navegador, como los puertos de servidores de correo. Un ataque en funcionamiento está preparado utilizando la inserción de iframes en el tráfico de la víctima y aplicando el protocolo Alt-Svc HTTP/2 para Firefox y QUIC para escanear puertos UDP en Chrome. En Tor Browser, el ataque no puede aplicarse en el contexto de la red interna y localhost, pero es adecuado para organizar un escaneo encubierto de hosts externos a través del nodo de salida de Tor. El problema con el escaneo de puertos ya en Firefox 68.
El encabezado Alt-Svc también se puede aplicar:
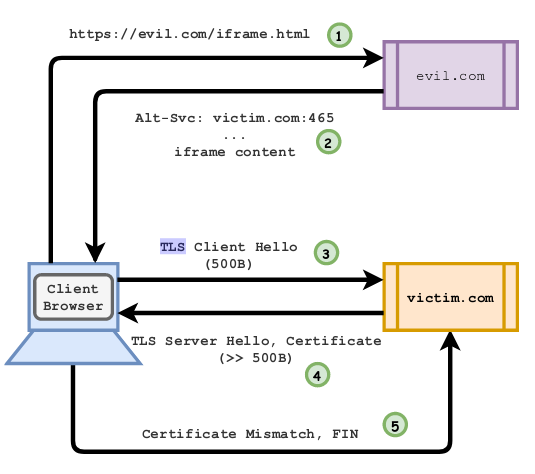
- Al organizar ataques DDoS. Por ejemplo, para TLS, el redireccionamiento puede proporcionar un nivel de amplificación de 60 veces, ya que la solicitud inicial del cliente ocupa 500 bytes, y la respuesta con el certificado es de alrededor de 30 KB. Generando solicitudes de este tipo en un bucle en múltiples sistemas cliente, se puede lograr el agotamiento de los recursos de red disponibles para el servidor;

- Para eludir los mecanismos de protección contra phishing y malware proporcionados por servicios como Safe Browsing (la redirección a un host malicioso no genera advertencia);
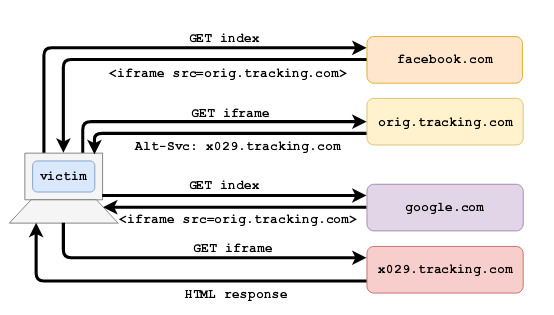
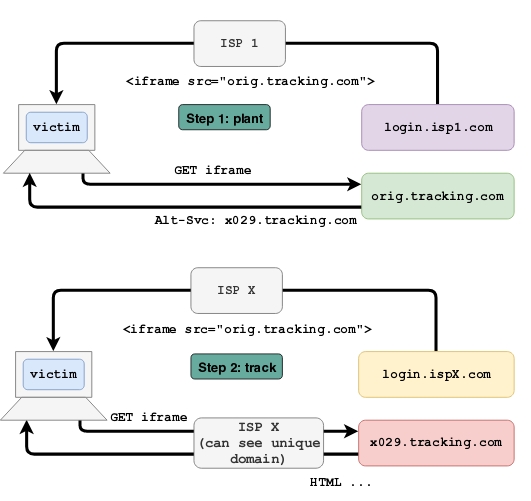
- Para organizar el seguimiento del movimiento del usuario. La esencia del método es la inserción de un iframe que referencia en Alt-Svc a un procesador externo de seguimiento de movimientos, cuya invocación se realiza sin importar la inclusión de herramientas de protección contra rastreadores. También es posible el seguimiento a nivel de proveedores mediante el uso en Alt-Svc de un identificador único (IP:puerto aleatorio como identificador) con su posterior análisis en el tráfico en tránsito;


- Para extraer información sobre el historial de movimientos. Insertando en su página un iframe con una solicitud de imagen de un sitio específico que utiliza Alt-Svc, y analizando el estado de Alt-Svc en el tráfico, un atacante con capacidad de análisis de tráfico en tránsito puede concluir que el usuario ya ha visitado el sitio indicado;
- Obfuscación de los registros del sistema de detección de intrusiones. A través de Alt-Svc, se puede generar una ola de solicitudes a sistemas maliciosos en nombre del usuario y crear una apariencia de ataques falsos para ocultar en el volumen general de información sobre el ataque real.
Fuente: opennet.ru
