

Todo lo que necesita un atacante es tiempo y motivación para infiltrarse en su red. Pero nuestro trabajo es evitar que lo haga o, al menos, dificultar al máximo su tarea. Debemos comenzar por identificar las debilidades en Active Directory (en adelante, AD) que un atacante podría utilizar para obtener acceso y moverse a través de la red sin ser detectado. Hoy en este artículo revisaremos los indicadores de riesgo que reflejan las vulnerabilidades en la ciberseguridad de su organización, tomando como ejemplo el panel de monitoreo de AD Varonis.
Los atacantes utilizan configuraciones específicas en el dominio
Los atacantes emplean muchos trucos y vulnerabilidades para infiltrarse en la red corporativa y obtener privilegios. Algunas de estas vulnerabilidades son parámetros de configuración del dominio que se pueden cambiar fácilmente una vez que se han identificado.
El panel de monitoreo de AD le alertará de inmediato si usted (o sus administradores de sistemas) no han cambiado la contraseña de KRBTGT en el último mes, o si alguien se ha autenticado con la cuenta de administrador integrada por defecto (Administrator). Estas dos cuentas proporcionan acceso ilimitado a su red: los atacantes intentarán acceder a ellas para sortear cualquier restricción en privilegios y permisos de acceso. Y, como resultado, obtener acceso a cualquier dato que les interese.
Por supuesto, puede identificar estas vulnerabilidades por su cuenta: por ejemplo, configurar un recordatorio en el calendario para revisarlas o ejecutar un script de PowerShell para recopilar esta información.
El panel de monitoreo de Varonis se actualiza automáticamente , para proporcionar una visión rápida y análisis de los indicadores clave que destacan las vulnerabilidades potenciales, para que pueda tomar medidas inmediatas para abordarlas.
3 indicadores clave de riesgo a nivel de dominio
A continuación se presentan una serie de widgets disponibles en el panel de monitoreo de Varonis, cuyo uso fortalecerá significativamente la protección de la red corporativa y la infraestructura de TI en general.
1. Número de dominios para los cuales la contraseña de la cuenta de Kerberos no ha sido cambiada en un tiempo significativo
La cuenta KRBTGT es una cuenta especial en AD que firma todos los . Los atacantes que obtienen acceso al controlador de dominio (DC) pueden usar esta cuenta para crear , lo que les otorgará acceso ilimitado a prácticamente cualquier sistema en la red corporativa. Hemos encontrado situaciones donde, tras obtener con éxito el Golden Ticket, un atacante tuvo acceso a la red de la organización durante dos años. Si la contraseña de la cuenta KRBTGT en su empresa no ha sido cambiada en los últimos cuarenta días, el widget le notificará sobre esto.
Cuarenta días es más que un tiempo suficiente para que un atacante obtenga acceso a la red. Sin embargo, si garantiza y estandariza el proceso de cambio de esta contraseña de manera regular, dificultará enormemente la tarea de infiltrarse en la red corporativa.
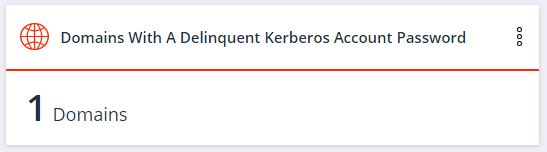
Recuerde que, de acuerdo con la implementación del protocolo Kerberos por parte de Microsoft, es necesario KRBTGT,
De ahora en adelante, este widget de AD recordará cuándo es el momento de cambiar nuevamente la contraseña KRBTGT para todos los dominios de su red.
2. Número de dominios en los que se ha utilizado recientemente la cuenta de administrador integrada (Administrator)
Según – se les proporciona a los administradores del sistema dos cuentas: la primera es para el uso diario y la segunda para tareas administrativas planificadas. Esto significa que nadie debe utilizar la cuenta de administrador por defecto.
La cuenta de administrador integrada se usa a menudo para simplificar el proceso de administración del sistema. Esto puede convertirse en un mal hábito, resultado del cual será el hackeo. Si esto ocurre en su organización, será difícil distinguir el uso adecuado de esta cuenta de un acceso potencialmente malicioso.
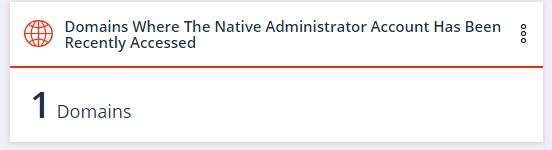
Si el widget muestra algo diferente de cero, significa que alguien está manejando incorrectamente las cuentas administrativas. En este caso, es necesario tomar medidas para corregir y restringir el acceso a la cuenta de administrador integrada.
Una vez que logre un valor cero en el widget y los administradores de sistema ya no utilicen esta cuenta para su trabajo, cualquier cambio posterior indicará un posible ciberataque.
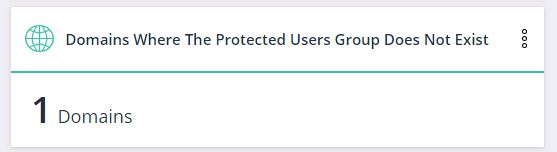
3. La cantidad de dominios en los que no hay un grupo de Usuarios Protegidos (Protected Users)
Las versiones antiguas de AD soportaban un tipo débil de cifrado: RC4. Los hackers rompieron RC4 hace años, y ahora para un atacante romper una cuenta que todavía use RC4 es una tarea bastante trivial. En la versión de Active Directory presentada en Windows Server 2012, se introdujo un nuevo tipo de grupo de usuarios llamado Grupo de Usuarios Protegidos (Protected Users). Este grupo proporciona herramientas adicionales de protección y evita la autenticación de usuarios utilizando cifrado RC4.
Este widget mostrará si falta tal grupo en algún dominio de la organización, para que pueda corregirlo, es decir, habilitar el grupo de usuarios protegidos y usarlo para proteger la infraestructura.
Objetivos fáciles para los atacantes
Las cuentas de usuario son el objetivo número uno para los atacantes, desde los primeros intentos de infiltración hasta la continua escalada de privilegios y el encubrimiento de sus acciones. Los atacantes buscan objetivos fáciles en su red utilizando comandos básicos de PowerShell, que a menudo son difíciles de detectar. Elimine de AD tantas de estas fáciles metas como sea posible.
Los atacantes buscan usuarios con contraseñas sin fecha de caducidad (o que no requieren contraseñas), cuentas tecnológicas que son administradores, y cuentas que utilizan cifrado antiguo RC4.
Cualquiera de estas cuentas es trivial de acceder o, por lo general, no está bajo monitoreo. Los atacantes pueden tomar control de estas cuentas y moverse libremente dentro de su infraestructura.
Una vez que los atacantes hayan penetrado el perímetro de seguridad, probablemente tendrán acceso a al menos una cuenta. ¿Podrá evitar que accedan a datos confidenciales antes de que descubra y neutralice el ataque?
El panel de control de Varonis AD señalará las cuentas de usuario vulnerables, para que pueda abordar los problemas con antelación. Cuanto más difícil sea penetrar en su red, mayores serán sus posibilidades de neutralizar al atacante antes de que cause daños graves.
4 indicadores clave de riesgo para cuentas de usuario
A continuación se presentan ejemplos de widgets en el panel de control de Varonis AD que indican las cuentas de usuario más vulnerables.
1. Número de usuarios activos con contraseñas que nunca caducan
Para cualquier atacante, acceder a una cuenta como esta siempre es una gran victoria. Dado que la contraseña nunca caduca, el atacante obtiene un punto de apoyo permanente dentro de la red que luego puede utilizar para o moverse dentro de la infraestructura.
Los atacantes tienen listas con millones de combinaciones de 'usuario-contraseña', que utilizan en ataques de inyección de credenciales, y la probabilidad de que
la combinación para un usuario con una contraseña 'eterna' esté en una de esas listas es mucho mayor que cero.
Las cuentas con contraseñas no caducadas son convenientes de administrar, pero no son seguras. Utilice este widget para encontrar todas las cuentas que tienen tales contraseñas. Cambie esta configuración y actualice la contraseña.
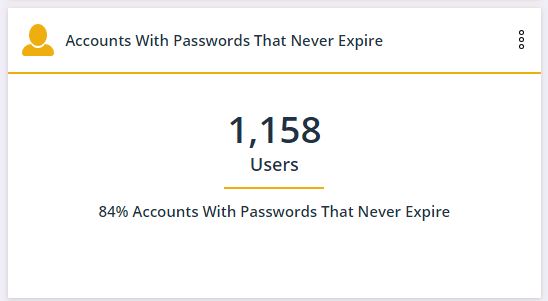
Una vez que el valor de este widget sea igual a cero, cualquier nueva cuenta creada con esa contraseña aparecerá en el panel de control.
2. Número de cuentas administrativas con SPN
SPN (Service Principal Name) es un identificador único de una instancia de servicio. Este widget muestra cuántas cuentas de servicio tienen derechos administrativos completos. El valor en el widget debe ser cero. SPN con derechos administrativos ocurre ya que proporcionar tales derechos es conveniente para los proveedores de software y administradores de aplicaciones, pero esto representa una amenaza de seguridad.
La provisión de una cuenta de servicio con derechos de administrador permite a un atacante obtener acceso completo a una cuenta que no está en uso. Esto significa que los atacantes con acceso a las cuentas SPN pueden actuar libremente dentro de la infraestructura y eludir la supervisión de sus acciones.
Este problema se puede resolver modificando los permisos de las cuentas de servicio. Dichas cuentas deben adherirse al principio de privilegios mínimos y tener solo el acceso que realmente necesitan para su funcionamiento.
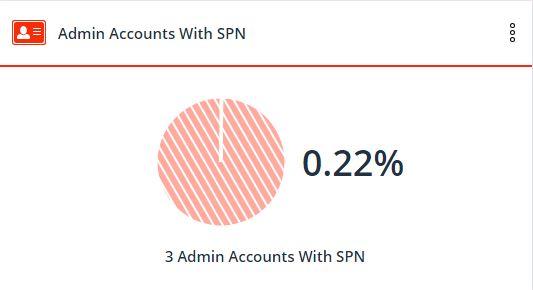
Con este widget, podrá detectar todos los SPN que tienen derechos de administrador, eliminar esos privilegios y, en el futuro, realizar un control de SPN siguiendo el mismo principio de acceso con privilegios mínimos.
Los nuevos SPN aparecerán en el panel de monitoreo, y podrá supervisar este proceso.
3. Número de usuarios que no requieren verificación previa de autenticidad Kerberos.
Idealmente, Kerberos cifra el ticket de autenticación con cifrado AES-256, que sigue siendo invulnerable hasta ahora.
Sin embargo, versiones anteriores de Kerberos utilizaron cifrado RC4, que ahora puede ser hackeado en cuestión de minutos. Este widget muestra qué cuentas de usuario aún utilizan RC4. Microsoft todavía admite RC4 por compatibilidad, pero eso no significa que deba usarlo en su AD.
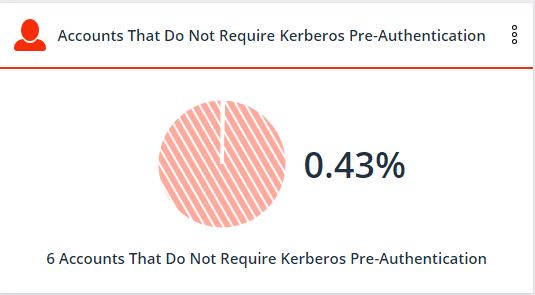
Una vez que haya detectado tales cuentas, debe desmarcar la opción 'no requiere autorización previa de Kerberos' en AD para que las cuentas utilicen un cifrado más complejo.
Detectar estas cuentas por sí mismo, sin el panel de monitoreo Varonis AD, lleva mucho tiempo. En realidad, estar informado a tiempo sobre todas las cuentas que han sido editadas para usar cifrado RC4 es una tarea aún más difícil.
Si el valor en el widget cambia, esto puede indicar acciones ilegales.
4. Número de usuarios sin contraseña
Los atacantes utilizan comandos básicos de PowerShell para leer de AD la bandera «PASSWD_NOTREQD», en las propiedades de la cuenta. Usar esta bandera significa que no hay requisitos para la existencia o complejidad de la contraseña.
¿Qué tan fácil es robar una cuenta con una contraseña simple o vacía? Y ahora imagina que una de estas cuentas es la de un administrador.
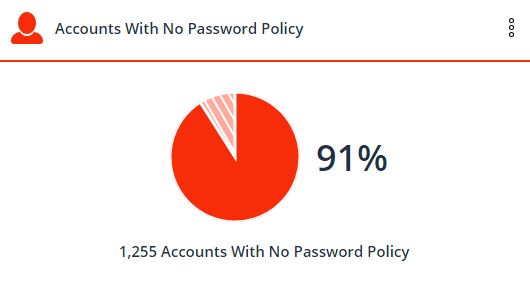
¿Qué pasa si uno de los miles de archivos confidenciales, accesibles para todos, es un próximo informe financiero?
Ignorar el requisito obligatorio de entrada de contraseña es otro atajo en la administración de sistemas que a menudo se ha utilizado en el pasado, pero que hoy es inaceptable e inseguro.
Solucione este problema actualizando las contraseñas de dichas cuentas.
Monitorear este widget en el futuro le ayudará a evitar la aparición de cuentas sin contraseña.
Varonis iguala las oportunidades
En el pasado, el trabajo de recopilar y analizar las métricas presentadas en el artículo tomaba muchas horas y requería un profundo conocimiento de PowerShell: los especialistas en seguridad tenían que asignar recursos para estas tareas cada semana o mes. Pero la recopilación y el procesamiento manual de esta información le dan a los atacantes una ventaja para infiltrar y robar datos.
Con usted gastará un día en desplegar el panel de monitoreo de AD y componentes adicionales, recopilando todas las vulnerabilidades discutidas y muchas más. Posteriormente, en el proceso de operación, el panel de monitoreo se actualizará automáticamente a medida que cambie el estado de la infraestructura.
Las ciberataques son siempre una carrera entre atacantes y defensores, en la que el objetivo del atacante es robar datos antes de que los especialistas en seguridad puedan cerrar el acceso a ellos. La detección temprana de atacantes y sus actividades ilegales, combinada con una sólida ciberdefensa, es clave para garantizar la seguridad de sus datos.
Fuente: habr.com
