

Hoy comenzaremos a estudiar enrutadores. Si has completado mi curso en video desde la lección uno hasta la diecisiete, ya has aprendido los fundamentos de los switches. Ahora pasamos al siguiente dispositivo: el enrutador. Como sabes de la lección anterior, uno de los temas del curso CCNA se llama así: Cisco Switching & Routing.
En esta serie no estudiaremos enrutadores Cisco, sino que examinaremos el concepto de enrutamiento en general. Tendremos tres temas. El primero es una revisión de lo que ya sabes sobre enrutadores y una conversación sobre cómo se puede aplicar junto con los conocimientos adquiridos en el proceso de estudio de switches. Debemos entender en qué consiste la colaboración entre switches y enrutadores.
A continuación, abordaremos qué es el enrutamiento, qué significa y cómo funciona, y luego pasaremos a los tipos de protocolos de enrutamiento. Hoy usaré una topología que ya has visto en lecciones anteriores.
Hemos revisado cómo se mueven los datos a través de la red y cómo se lleva a cabo el apretón de manos de tres pasos de TCP. El primer mensaje enviado a través de la red es un paquete SYN. Veamos cómo sucede el apretón de manos de tres pasos cuando una computadora con la dirección IP 10.1.1.10 quiere conectarse a un servidor 30.1.1.10, es decir, intenta establecer una conexión FTP.
Para iniciar la conexión, la computadora crea un puerto de origen con un número aleatorio 25113. Si has olvidado cómo ocurre esto, te recomiendo que revises las lecciones en video anteriores que tratan este tema.
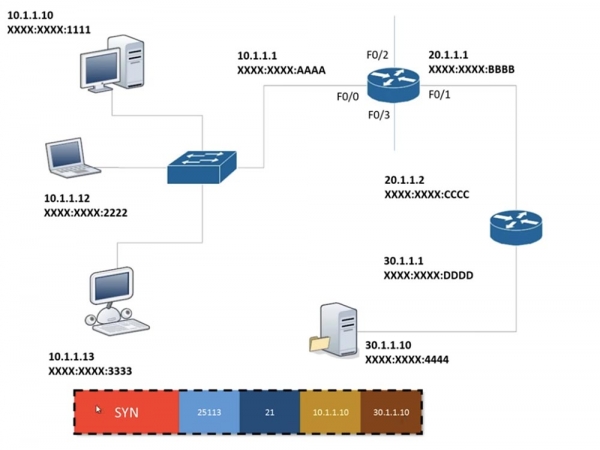
Luego, coloca en el frame el número del puerto de destino, ya que sabe que debe conectarse al puerto 21, y luego añade la información de la tercera capa del modelo OSI, es decir, su propia dirección IP y la dirección IP del destino. Los datos, resaltados con líneas punteadas, no cambian hasta que alcanzan el punto final. Al llegar al servidor, tampoco cambian, pero el servidor añade al frame la información de la segunda capa, es decir, la dirección MAC. Esto es porque los switches sólo procesan la información de la segunda capa del modelo OSI. En este escenario, el enrutador es el único dispositivo de red que considera la información de la tercera capa; por supuesto, la computadora también trabaja con esta información. Así que, el switch trabaja solo con la información de la segunda capa, mientras que el enrutador trabaja con la tercera.
El switch conoce la dirección MAC de origen XXXX:XXXX:1111 y quiere conocer la dirección MAC del servidor al que se está conectando la computadora. Compara la dirección IP de origen con la dirección de destino, entiende que estos dispositivos están en diferentes subredes y decide usar la puerta de enlace para salir a la otra subred.
A menudo me preguntan quién decide cuál debe ser la dirección IP de la puerta de enlace. Primero, lo decide el administrador de la red, que crea la red y proporciona una dirección IP a cada dispositivo. Como administrador, puede asignar al enrutador cualquier dirección dentro del rango de direcciones permitidas de su subred. Generalmente, esta es la primera o última dirección válida, pero no hay reglas estrictas sobre su asignación. En nuestro caso, el administrador asignó la dirección de la puerta de enlace, o enrutador, 10.1.1.1 y la asignó al puerto F0/0.
Cuando configuras una red en una computadora con una dirección IP estática 10.1.1.10, asignas una máscara de subred 255.255.255.0 y una puerta de enlace predeterminada 10.1.1.1. Si no estás utilizando una dirección estática, la computadora utiliza DHCP, que asigna una dirección dinámica. Independientemente de qué dirección IP utilice la computadora, estática o dinámica, debe haber una dirección de puerta de enlace para salir a otra red.
Así, la computadora 10.1.1.10 sabe que debe enviar un marco al enrutador 10.1.1.1. Esta transmisión ocurre dentro de la red local, donde la dirección IP no tiene importancia; aquí solo importa la dirección MAC. Supongamos que la computadora nunca ha contactado antes con el enrutador y no conoce su dirección MAC, por lo que primero debe enviar una solicitud ARP, preguntando a todos los dispositivos de la subred: "hey, ¿quién de ustedes tiene la dirección 10.1.1.1? ¡Por favor, díganme su dirección MAC!". Dado que ARP es un mensaje de difusión, llega a todos los puertos de todos los dispositivos, incluido el enrutador.
El ordenador 10.1.1.12, al recibir ARP, piensa: «no, mi dirección no es 10.1.1.1», y descarta la solicitud, lo mismo hace el ordenador 10.1.1.13. El router, al recibir la solicitud, entiende que se está preguntando por él, y envía la dirección MAC del puerto F0/0 – ya que todos los puertos tienen direcciones MAC diferentes – al ordenador 10.1.1.10. Ahora, sabiendo la dirección del gateway XXXX:AAAA, que en este caso es la dirección de destino, el ordenador la agrega al final del marco dirigido al servidor. Junto con esto establece el encabezado del marco FCS/CRC, que representa un mecanismo de verificación de errores de transmisión.
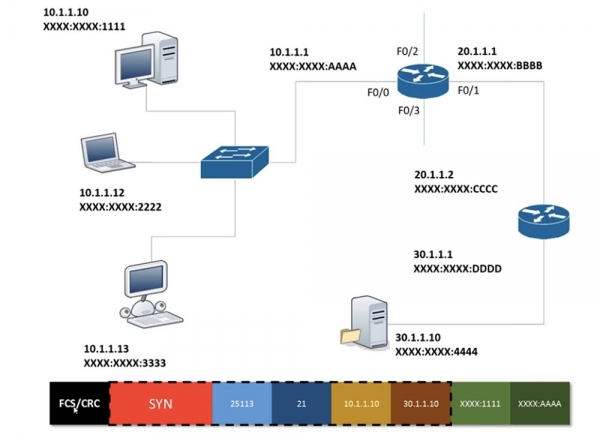
Después de esto, el marco del ordenador 10.1.1.10 se envía a través de cables al router 10.1.1.1. Al recibir el marco, el router elimina FCS/CRC, utilizando el mismo algoritmo para la verificación que el ordenador. Los datos no son más que un conjunto de ceros y unos. Si los datos están dañados, es decir, 1 se convierte en 0 o 0 se convierte en 1, o hay una fuga de datos, que a menudo ocurre al utilizar un hub, el dispositivo debe volver a enviar el marco.
Si la verificación FCS/CRC es exitosa, el router observa las direcciones MAC de origen y destino y las elimina, ya que son información de nivel 2, y pasa al cuerpo del marco, que contiene información de nivel 3. A partir de esta información, descubre que los datos que contiene el marco están destinados a un dispositivo con dirección IP 30.1.1.10.
El router de alguna manera sabe dónde se encuentra este dispositivo. No discutimos este tema cuando analizamos el funcionamiento de los switches, así que lo consideraremos ahora. El router tiene 4 puertos, por lo que le añadí algunas conexiones más. Entonces, ¿cómo sabe el router que los datos para el dispositivo con la dirección IP 30.1.1.10 deben enviarse a través del puerto F0/1? ¿Por qué no los envía a través del puerto F0/3 o F0/2?
La cuestión es que el router trabaja con una tabla de enrutamiento. Cada router tiene tal tabla que le permite decidir a través de qué puerto transmitir un marco específico.
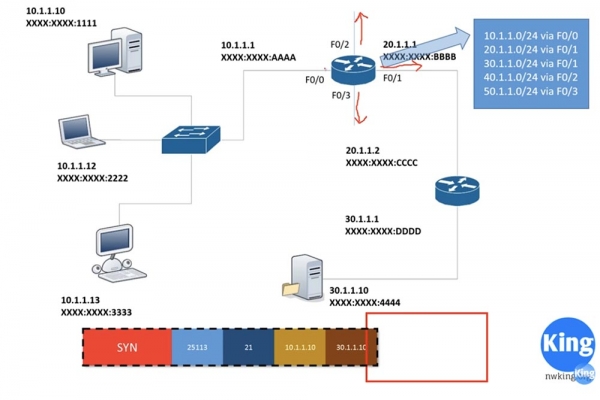
En este caso, el puerto F0/0 está configurado con la dirección IP 10.1.1.1 y esto significa que está conectado a la red 10.1.1.10/24. De manera similar, el puerto F0/1 está configurado con la dirección 20.1.1.1, es decir, está conectado a la red 20.1.1.0/24. El enrutador conoce ambas redes porque están directamente conectadas a sus puertos. Así, la información de que el tráfico para la red 10.1.1.0/24 debe pasar a través del puerto F0/0, y para la red 20.1.1.0/24 a través del puerto F0/1, se conoce por defecto. ¿De dónde sabe entonces el enrutador por qué puertos trabajar con las otras redes?
Vemos que la red 40.1.1.0/24 está conectada al puerto F0/2, la red 50.1.1.0/24 al puerto F0/3, y la red 30.1.1.0/24 conecta el segundo enrutador con el servidor. El segundo enrutador también tiene una tabla de enrutamiento que indica que la red 30. está conectada a su puerto, lo llamaremos 0/1, y está conectado al primer enrutador a través del puerto 0/0. Este enrutador sabe que su puerto 0/0 está conectado a la red 20. y que su puerto 0/1 está conectado a la red 30. y no sabe nada más.
De manera similar, el primer enrutador conoce las redes 40. y 50. conectadas a los puertos 0/2 y 0/3, pero no sabe nada de la red 30. El protocolo de enrutamiento proporciona a los enrutadores la información que no tienen por defecto. El mecanismo mediante el cual estos enrutadores interactúan entre sí es la base del enrutamiento, y existe enrutamiento dinámico y estático.
El enrutamiento estático implica que al primer enrutador se le da información: si necesita comunicarse con la red 30.1.1.0/24, debe usar el puerto F0/1. Sin embargo, cuando el segundo enrutador recibe tráfico del servidor destinado a la computadora 10.1.1.10, no sabe qué hacer con él, porque su tabla de enrutamiento solo contiene información sobre las redes 30. y 20. Por lo tanto, también es necesario configurar el enrutador estático: si recibe tráfico para la red 10., debe enviarlo a través del puerto 0/0.
El problema del enrutamiento estático es que debo configurar manualmente el primer enrutador para trabajar con la red 30. y el segundo enrutador para trabajar con la red 10. Esto es fácil si solo tengo 2 enrutadores, pero cuando tengo 10 enrutadores, la configuración del enrutamiento estático toma mucho tiempo. En este caso, tiene sentido utilizar enrutamiento dinámico.
Así, tras recibir el marco del ordenador, el primer enrutador consulta su tabla de enrutamiento y decide enviarlo a través del puerto F0/1. Al hacerlo, añade a la trama la dirección MAC de origen XXXX.BBBB y la dirección MAC de destino XXXX.CCCC.
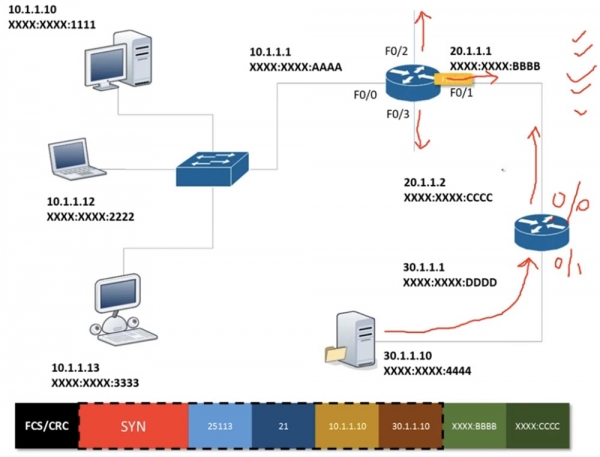
Al recibir este marco, el segundo enrutador "corta" las direcciones MAC correspondientes a la capa 2 del modelo OSI y pasa a la información de la capa 3. Observa que la dirección IP de destino 30.1.1.10 pertenece a la misma red que el puerto 0/1 del enrutador, añade la dirección MAC de origen y la dirección MAC del dispositivo de destino y envía el marco al servidor.
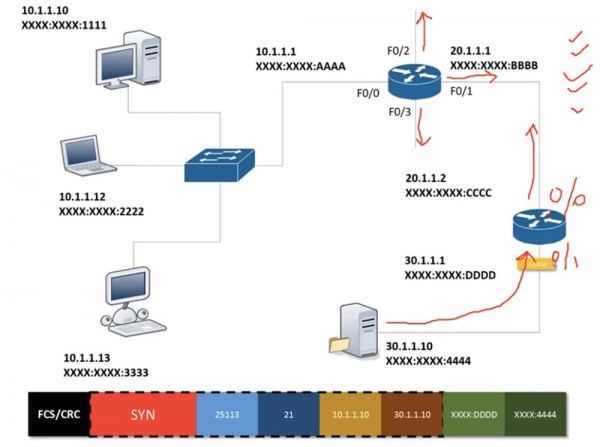
Como mencioné anteriormente, luego se repite un proceso similar en la dirección opuesta, es decir, se lleva a cabo la segunda etapa del apretón de manos, en la que el servidor envía de vuelta un mensaje SYN ACK. Antes de esto, descarta toda la información innecesaria y deja solo el paquete SYN.
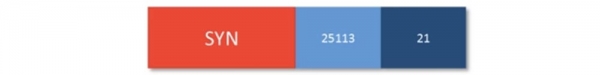
Al recibir este paquete, el segundo enrutador analiza la información recibida, la complementa y la envía más allá.
Entonces, en las lecciones anteriores, estudiamos cómo funciona un switch, y ahora hemos aprendido cómo funcionan los enrutadores. Respondamos a la pregunta de qué es el enrutamiento en un sentido global. Supongamos que te encuentras con un cartel de tráfico en una rotonda. Ves que la primera salida lleva a la base de la Real Fuerza Aérea Fairfax, la segunda al aeropuerto y la tercera hacia el sur. Si eliges la cuarta salida, llegarás a un callejón sin salida y, a través de la quinta, podrás atravesar el centro de la ciudad hacia el castillo de Brecksby.
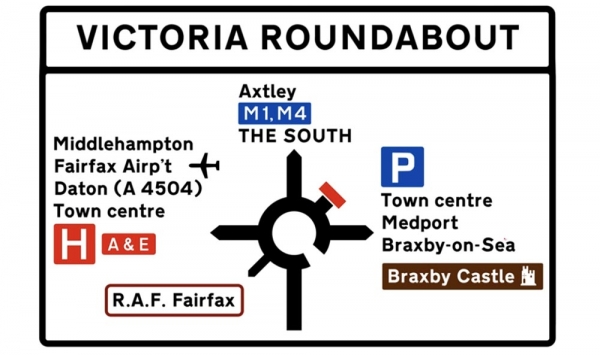
En general, el enrutamiento es lo que obliga al enrutador a tomar decisiones sobre hacia dónde dirigir el tráfico. En este caso, tú, como conductor, debes tomar una decisión sobre qué salida de la rotonda utilizar. En las redes, los enrutadores tienen que tomar decisiones sobre a dónde enviar paquetes o tramas. Debes entender que el enrutamiento permite crear tablas sobre la base de las cuales los enrutadores toman estas decisiones.
Como mencioné, hay enrutamiento estático y dinámico. Vamos a considerar el enrutamiento estático, para lo cual dibujaré 3 dispositivos conectados entre sí, donde el primero y el tercero están conectados a redes. Supongamos que una red 10.1.1.0 quiere conectarse con la red 40.1.1.0, y entre los enrutadores hay redes 20.1.1.0 y 30.1.1.0.
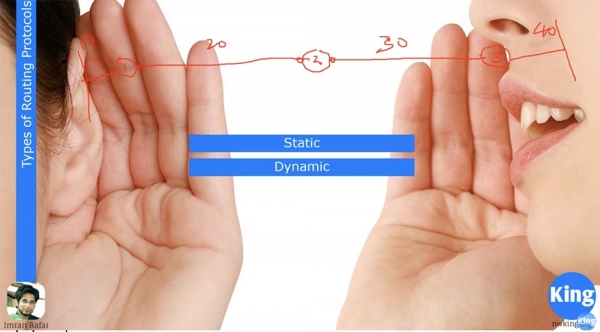
En este caso, los puertos de los routers deben pertenecer a diferentes subredes. El router 1, por defecto, solo conoce las redes 10. y 20., y no sabe nada de las otras redes. El router 2 conoce solo las redes 20. y 30., ya que están conectadas a él, mientras que el router 3 conoce solo las redes 30. y 40. Si la red 10. quiere comunicarse con la red 40., debo informar al router 1 sobre la red 30. y que, si desea transmitir un paquete a la red 40., debe utilizar la interfaz de la red 20. y enviar el paquete por esta misma red 20.
Al segundo router debo asignarle 2 rutas: si quiere transmitir un paquete de la red 40. a la red 10., debe usar el puerto de la red 20., y para enviar un paquete de la red 10. a la red 40. – el puerto de la red 30. De manera similar, debo proporcionar al router 3 información sobre las redes 10. y 20.
Si tienes pequeñas redes, configurar la ruta estática es muy fácil. Sin embargo, a medida que la red crece, surgen más problemas con la ruta estática. Imagina que has creado una nueva conexión que conecta directamente el primer y el tercer router. En ese caso, el protocolo de enrutamiento dinámico actualizará automáticamente la tabla de enrutamiento del router 1, indicando lo siguiente: «¡si necesitas comunicarte con el router 3, utiliza la ruta directa»!
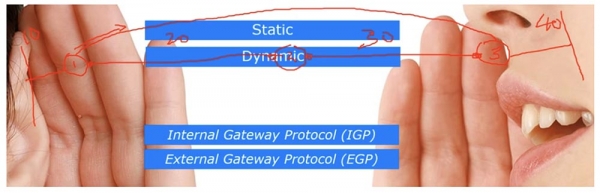
Existen dos tipos de protocolos de enrutamiento: el protocolo de puerta de enlace interna IGP y el protocolo de puerta de enlace externa EGP. El primer protocolo trabaja con un sistema autónomo separado, conocido como dominio de enrutamiento. Imagina que tienes una pequeña organización con solo 5 routers. Si hablamos solo de la comunicación entre estos routers, nos referimos a IGP, pero si utilizas tu red para conectarte a Internet, como lo hacen los proveedores de servicios de Internet, entonces usas EGP.
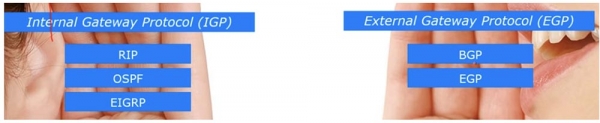
IGP utiliza 3 protocolos populares: RIP, OSPF y EIGRP. El programa de estudios de CCNA menciona solo los dos últimos protocolos, porque RIP está obsoleto. Es el más sencillo de los protocolos de enrutamiento, que todavía se utiliza en algunos casos, pero no proporciona la seguridad de red necesaria. Esta es una de las razones por las que Cisco excluyó RIP del curso. Sin embargo, aún te hablaré de él, porque su estudio ayuda a entender los fundamentos del enrutamiento.
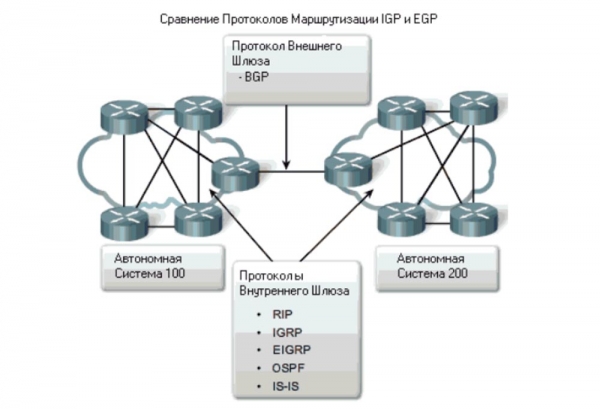
La clasificación de los protocolos EGP utiliza dos protocolos: BGP y el propio protocolo EGP. En el curso de CCNA, solo examinaremos BGP, OSPF y EIGRP. Puedes considerar la explicación de RIP como información adicional, que se reflejará en uno de los videos didácticos.
Existen otros 2 tipos de protocolos de enrutamiento: protocolos de vector de distancia y protocolos de enrutamiento de estado de enlace.
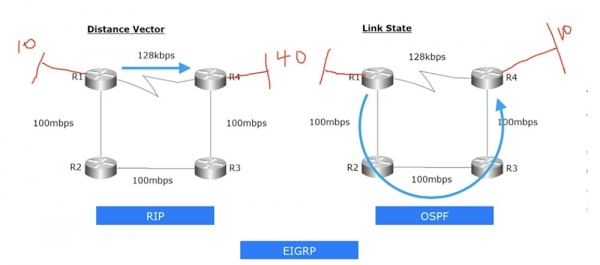
El primer protocolo considera vectores de distancia y dirección. Por ejemplo, puedo establecer una conexión directamente entre el enrutador R1 y R4, o puedo conectar a través de R1-R2-R3-R4. Si hablamos de protocolos de enrutamiento que utilizan el método de vector de distancia, en este caso, la conexión siempre se realizará por la ruta más corta. No importa que esta conexión tenga una velocidad mínima. En nuestro caso, es de 128 kbit/s, que es mucho más lento que la conexión por la ruta R1-R2-R3-R4, donde la velocidad es de 100 Mbit/s.
Consideremos el protocolo de vector de distancia RIP. Dibujaré frente al enrutador R1 la red 10., y detrás del enrutador R4 – la red 40. Supongamos que hay muchas computadoras en estas redes. Si quiero establecer una conexión entre la red 10. R1 y la red 40. R4, asignaré a R1 un enrutamiento estático que diga: «si se necesita conectarse a la red 40., use la conexión directa al enrutador R4». Debo configurar RIP manualmente en los 4 enrutadores. Entonces, la tabla de enrutamiento de R1 informará automáticamente que si la red 10. desea comunicarse con la red 40., se debe usar la conexión directa R1-R4. Incluso si el desvío resulta ser más rápido, el protocolo de vector de distancia todavía elegirá el camino más corto con la menor distancia de transmisión.
OSPF es un protocolo de enrutamiento de estado de enlace que siempre observa el estado de las secciones de la red. En este caso, evalúa la velocidad de los canales, y si detecta que la velocidad de transmisión de tráfico por el canal R1-R4 es muy baja, elige la ruta de mayor velocidad R1-R2-R3-R4, incluso si su longitud supera la del camino más corto. Así, si configuro el protocolo OSPF en todos los enrutadores, al intentar conectar la red 40. con la red 10., el tráfico se enviará por la ruta R1-R2-R3-R4. Por lo tanto, RIP es un protocolo de vector de distancia, mientras que OSPF es un protocolo de enrutamiento de estado de enlace.
Hay otro protocolo: EIGRP, un protocolo de enrutamiento propietario de Cisco. En cuanto a los dispositivos de red de otros fabricantes, como Juniper, no son compatibles con EIGRP. Es un excelente protocolo de enrutamiento que es mucho más eficiente que RIP y OSPF, pero solo se puede utilizar en redes basadas en dispositivos de Cisco. Más adelante, hablaré en detalle sobre por qué este protocolo es tan bueno. Por ahora, cabe destacar que EIGRP combina características de protocolos de vector de distancia y protocolos de enrutamiento de estado de enlace, siendo un protocolo híbrido.
En el próximo video tutorial, nos enfocaremos en los routers de Cisco; les hablaré un poco sobre el sistema operativo Cisco IOS, que está diseñado tanto para switches como para routers. Espero que en las lecciones del día 19 o 20 comencemos un estudio detallado de los protocolos de enrutamiento, y mostraré cómo configurar routers Cisco con ejemplos de pequeñas redes.
Gracias por seguir con nosotros. ¿Te gustan nuestros artículos? ¿Quieres ver más material interesante? Apóyanos realizando un pedido o recomendándonos a tus conocidos, 30% de descuento para los usuarios de Habr en una alternativa única a los servidores de nivel de entrada, que hemos diseñado para usted: (disponibles opciones con RAID1 y RAID10, hasta 24 núcleos y hasta 40GB DDR4).
¿Dell R730xd a la mitad de precio? Solo aquí ¡en los Países Bajos! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — ¡desde $99! Lee sobre cómo
Fuente: habr.com
