

He estado pensando que sería genial cubrir los eventos de conferencias internacionales. No solo en un resumen general, sino también contando sobre las presentaciones más interesantes. Les presento nuestra primera lista caliente de los diez mejores.
1. En espera de un tándem de ataques IoT y ransomware.
En 2016, observamos un rápido crecimiento de los ataques de ransomware. No habíamos recuperado de estos ataques cuando una nueva ola de ataques DDoS, utilizando IoT, nos azotó. En esta presentación, el autor proporciona una descripción paso a paso de cómo ocurre un ataque de ransomware. Cómo funciona el ransomware y qué debe hacer un investigador en cada etapa, para contrarrestar el ransomware.
Se basa en metodologías probadas. Luego, el presentador arroja luz sobre cómo IoT se utilizan en ataques DDoS: explica qué papel desempeñan los malware auxiliares (para ayudar en la realización del ataque DDoS por el ejército IoT). También habla sobre cómo la combinación de ransomware y ataques IoT puede representar una gran amenaza en los próximos años. El presentador es autor de los libros "Malware, Rootkits & Botnets: a Beginner’s Guide", "Advanced Malware Analysis", "Hacking Exposed: Malware & Rootkits Secrets & Solutions", por lo que habla con conocimiento.
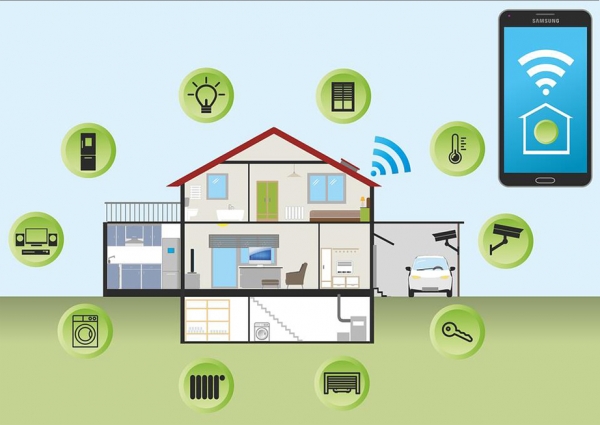
2. "Abre la boca, di 0x41414141": Ataque a la ciberinfraestructura médica.
El equipo médico conectado a Internet es una realidad clínica cada vez más común. Este equipo es un recurso valioso para el personal médico al automatizar gran parte de la rutina. Sin embargo, contiene numerosas vulnerabilidades, tanto de software como de hardware, que abren un amplio campo de acción para un posible atacante. En la presentación, el ponente comparte su experiencia personal en la realización de pruebas de penetración en la ciberinfraestructura médica y también explica cómo los atacantes comprometen el equipo médico.
El ponente describe: 1) cómo los atacantes explotan protocolos de comunicación propietarios, 2) cómo encuentran vulnerabilidades en servicios en red, 3) cómo comprometen sistemas de soporte vital, 4) cómo explotan interfaces de depuración de hardware y buses de datos, 5) cómo atacan principales interfaces inalámbricas y tecnologías inalámbricas propietarias específicas, 6) cómo penetran en sistemas de información médica y luego leen y editan: información personal sobre la salud del paciente; registros médicos que normalmente están ocultos incluso para el paciente; 7) cómo interrumpen el sistema de comunicación que el equipo médico utiliza para intercambiar información y órdenes de servicio; 8) cómo restringen el acceso del personal médico al equipo o incluso lo bloquean por completo.
Durante sus pruebas de penetración, el ponente descubrió numerosos problemas en el equipo médico. Entre ellos: 1) criptografía débil, 2) posibilidad de manipulación de datos, 3) posibilidad de cambio remoto del equipo, 4) vulnerabilidades en protocolos propietarios, 5) acceso no autorizado a bases de datos, 6) credenciales inalterables programadas de forma rígida. Además, hay otra información sensible almacenada ya sea en el firmware del equipo o en los binarios del sistema; 7) susceptibilidad del equipo médico a ataques DoS remotos.
Después de conocer el informe, queda claro que la ciberseguridad del sector médico hoy en día es un caso clínico que necesita terapia intensiva.
3. Un exploit mordaz en el pico de la brocheta de publicidad contextual
Cada día, millones de personas acceden a las redes sociales: por trabajo, por entretenimiento o simplemente porque sí. Detrás de las redes sociales hay plataformas de anuncios invisibles para el visitante común, responsables de entregar publicidad contextual relevante a los usuarios. Las plataformas de anuncios son fáciles de usar y muy efectivas. Por eso, son muy solicitadas por los anunciantes.
Además de la posibilidad de alcanzar una amplia audiencia, lo que es muy beneficioso para los negocios, las plataformas de anuncios también permiten afinar el enfoque del targeting, hasta llegar a una persona específica. De hecho, la funcionalidad de las plataformas análogas modernas permite incluso elegir en cuál de los numerosos dispositivos de esa persona en particular se mostrará la publicidad.
Así, las plataformas de anuncios modernas permiten a los anunciantes llegar a cualquier persona, en cualquier parte del mundo. Pero esta capacidad también puede ser utilizada por delincuentes, como una puerta de entrada a la red donde se encuentra su víctima pretendida. El ponente demuestra cómo un anunciante malintencionado puede aprovechar una plataforma de anuncios para un targeting altamente específico de su campaña de phishing, diseñada para entregar un exploit personalizado a una persona concreta.
4. Cómo los verdaderos hackers evitan la publicidad dirigida
Usamos muchos servicios computarizados diferentes en nuestra vida cotidiana. Y nos resulta difícil renunciar a ellos, incluso cuando de repente descubrimos que nos están espiando de forma total. Tan total, que rastrean cada uno de nuestros movimientos y cada pulsación de tecla.
El ponente explica claramente cómo los modernos especialistas en marketing utilizan una amplia variedad de métodos esotéricos de targeting. Nosotros sobre la paranoia móvil, sobre el espionaje total. Y muchos lectores tomaron lo escrito como una broma inofensiva, pero del informe presentado se muestra que los modernos especialistas en marketing ya están utilizando estas tecnologías para vigilarnos.
Bueno, no hay mucho que hacer, la industria de la publicidad contextual, que alimenta esta vigilancia total, avanza a pasos agigantados. Hasta el punto en que las plataformas de anuncios modernas pueden rastrear no solo la actividad en línea de una persona (presiones de teclas, movimientos del ratón, etc.), sino también sus características fisiológicas (cómo presionamos las teclas y movemos el ratón). Así, los modernos medios de vigilancia de las plataformas de anuncios, integrados en servicios de los que no podemos imaginar nuestra vida, no solo se infiltran bajo nuestra ropa interior, sino que incluso llegan a nuestra piel. Si no podemos renunciar a estos servicios excesivamente observadores, ¿por qué no intentar al menos bombardearlos con información inútil?
El informe presenta un dispositivo original (un bot de software y hardware) que permite: 1) inyectar balizas Bluetooth; 2) enmascarar los datos recolectados de los sensores a bordo del vehículo; 3) falsificar los parámetros de identificación del móvil; 4) enmascarar el patrón de pulsaciones de dedos (en el teclado, el ratón y la pantalla táctil). Toda esta información, como se sabe, se utiliza para la segmentación de publicidad en dispositivos móviles.
En la demostración se observa que tras el lanzamiento del dispositivo original, el sistema de vigilancia enloquece; la información que recoge se vuelve tan ruidosa e imprecisa que nuestros observadores ya no pueden sacar provecho de ella. Como una buena broma, el ponente demuestra cómo, gracias al dispositivo presentado, el "sistema de vigilancia" comienza a confundir a un hacker de 32 años con una niña de 12 años que ama locamente los caballos.
5. 20 años de hackeo en MMORPG: mejores gráficos, mismos exploits
El tema del hackeo de MMORPG se ha discutido en DEF CON durante 20 años. Rindiendo homenaje al aniversario, el ponente describe los momentos más emblemáticos de estas discusiones. Además, habla sobre sus aventuras en la caza furtiva en juegos en línea. Comenzando con Ultima Online (en 1997) y los años siguientes: Dark Age of Camelot, Anarchy Online, Asherons Call 2, ShadowBane, Lineage II, Final Fantasy XI/XIV, World of Warcraft. Incluyendo algunos representantes recientes: Guild Wars 2 y Elder Scrolls Online. ¡Y esta es solo una parte del currículum del ponente!
El informe presenta detalles técnicos sobre la creación de exploits para MMORPG que ayudan a acumular dinero virtual, relevantes para casi todos los MMORPG. El presentador describe brevemente la eterna lucha entre los cazadores furtivos (fabricantes de exploits) y la "guardia de pesca"; y el estado técnico actual de esta carrera armamentista.
Explica la metodología de análisis detallado de paquetes y cómo configurar exploits para que en el servidor no se detecte la actividad de caza furtiva. También presenta un exploit reciente que en el momento del informe tenía ventaja sobre la "guardia de pesca", en esta carrera armamentista.
6. Hackearemos robots antes de que Skynet llegue
Los robots son un tema actual. En un futuro cercano, estarán en todas partes: en misiones militares, en operaciones quirúrgicas, en la construcción de rascacielos; como asistentes de compradores en tiendas; personal hospitalario; asistentes de negocios, parejas sexuales; chefs domésticos y miembros de pleno derecho de la familia.
A medida que el ecosistema robótico se expande y la influencia de los robots en nuestra sociedad y economía crece rápidamente, estos comienzan a representar una amenaza significativa para personas, animales y empresas. En esencia, los robots son computadoras con brazos, piernas y ruedas. Y en las actuales realidades de ciberseguridad, son computadoras vulnerables con brazos, piernas y ruedas.
Las vulnerabilidades de software y hardware de los robots modernos permiten a un delincuente utilizar las capacidades físicas del robot para causar daños a la propiedad o financieros; o incluso, accidental o intencionadamente, crear una amenaza para la vida humana. Las amenazas potenciales para todo lo que se encuentre cerca de los robots aumentan exponencialmente con el tiempo. Y se incrementan en contextos que la industria de la seguridad informática establecida nunca antes había contemplado.
En sus investigaciones recientes, el conferencista descubrió numerosas vulnerabilidades críticas en robots domésticos, corporativos e industriales de fabricantes conocidos. En el informe, revela los detalles técnicos de las amenazas actuales y explica cómo los atacantes pueden comprometer diversos componentes del ecosistema robótico, con demostraciones de exploits en acción.
Entre los problemas detectados por el conferencista en el ecosistema de robots se encuentran: 1) comunicaciones inseguras; 2) posibilidad de daño en la memoria; 3) vulnerabilidades que permiten la ejecución remota de código (RCE); 4) posibilidad de comprometer la integridad del sistema de archivos; 5) problemas de autorización y, en algunos casos, ausencia total de la misma; 6) criptografía débil; 7) problemas con la actualización del firmware; 8) problemas relacionados con la privacidad; 9) capacidades no documentadas (también vulnerables a RCE, etc.); 10) configuración débil por defecto; 11) frameworks de código abierto vulnerables para el control de robots y bibliotecas de software.
El conferencista presenta demostraciones en vivo de diversos escenarios de hacking relacionados con el ciberespionaje, amenazas internas, daños a la propiedad, etc. Al describir escenarios realistas que pueden observarse en la naturaleza, el conferencista explica cómo la inseguridad de la tecnología robótica moderna puede llevar a hackeos. Explica por qué los robots comprometidos son incluso más peligrosos que cualquier otra tecnología comprometida.
El conferencista también señala que los proyectos de investigación en estado bruto pasan a producción antes de que se resuelvan las cuestiones de seguridad. Como siempre, el marketing gana. Es urgente corregir esta situación poco saludable. Hasta que Skynet no llegue. Aunque... La siguiente presentación sugiere que Skynet ya ha llegado.
7. Militarización del aprendizaje automático
Arriesgándose a ser visto como un científico loco, el ponente se siente complacido con su "nuevo y diabólico invento", presentando con orgullo a DeepHack: una IA hacker de código abierto. Este bot es un hacker autoaprendiz que se especializa en el hacking de aplicaciones web. Su base es una red neuronal que aprende mediante un enfoque de "pruebas y errores". DeepHack muestra una inquietante indiferencia hacia las posibles consecuencias humanas de sus errores.
Utilizando un solo algoritmo universal, aprende a explotar una variedad de vulnerabilidades. DeepHack abre la puerta al reino de la IA hacker, cuya variedad de representantes ya se puede esperar en un futuro cercano. En este sentido, el ponente describe orgullosamente a su bot como "el principio del fin".
El ponente cree que las herramientas de hacking basadas en IA que aparecerán pronto, tras DeepHack, representan una tecnología fundamentalmente nueva que tanto los defensores cibernéticos como los atacantes tendrán que adoptar. Garantiza que el próximo año cada uno de nosotros estará escribiendo sus propias herramientas de hacking con aprendizaje automático o intentará desesperadamente defenderse de ellas. No hay un tercer camino.
Además, ya sea en broma o en serio, el ponente afirma: "Ya no es solo prerrogativa de genios diabólicos, la inevitable distopía de la IA está disponible para todos hoy. Así que únete a nosotros y te mostraremos cómo puedes participar en la aniquilación de la humanidad creando tu propio sistema militarizado de aprendizaje automático. Claro, a menos que los visitantes del futuro no nos impidan hacerlo".
8. Recordar todo: la implantación de contraseñas en la memoria cognitiva
¿Qué es la memoria cognitiva? ¿Cómo se puede "implantar" una contraseña allí? ¿Es seguro realmente? ¿Y para qué sirven esas artimañas? La idea es que al emplear el enfoque descrito, no podrás revelar tus contraseñas, incluso bajo coacción; manteniendo al mismo tiempo la capacidad de autorizarte en el sistema.
El informe comienza explicando qué es la memoria cognitiva. Luego se explica la diferencia entre la memoria explícita e implícita. A continuación, se analizan los conceptos de conciencia e inconsciencia. También se explica qué es en realidad esta entidad llamada conciencia. Se describe cómo nuestra memoria codifica, almacena y recupera información. Se detallan las limitaciones de la memoria humana. Así como la manera en la que nuestra memoria se entrena. Y el informe concluye con una narración sobre las investigaciones modernas de la memoria cognitiva humana, en el contexto de cómo se pueden implementar contraseñas en ella.
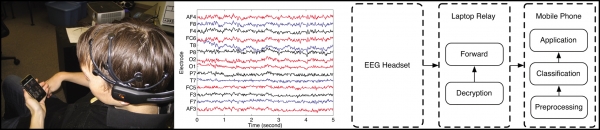
La ambiciosa declaración presentada en el encabezado de su presentación, el ponente no la llevó a una solución completa, pero presentó varios estudios interesantes que están en las etapas iniciales para abordar el problema planteado. En particular, los estudios de la Universidad de Stanford, cuyo tema es el mismo. Y un proyecto de desarrollo de una interfaz hombre-máquina para personas con discapacidades visuales, con conexión directa al cerebro. También, el ponente se refiere a un estudio de científicos alemanes, que lograron establecer una conexión algorítmica entre las señales eléctricas del cerebro y las frases verbales; el dispositivo que desarrollaron permite escribir texto simplemente pensando en ello. Otro estudio interesante al que se refiere el ponente es el neuroteléfono, una interfaz entre el cerebro y el teléfono móvil, mediante un auricular EEG inalámbrico (Colegio de Dartmouth, EE. UU.).
Como ya se ha señalado, la ambiciosa declaración presentada en el encabezado de su presentación, el ponente no la llevó a una solución completa. Sin embargo, el ponente señala que, a pesar de que aún no existe tecnología para implantar contraseñas en la memoria cognitiva, ya hay malware que intenta extraerlas.
9. Y el niño preguntó: «¿De verdad crees que los ciberataques a la red eléctrica solo pueden llevarlos a cabo hackers gubernamentales?»
El funcionamiento ininterrumpido de la electricidad es de suma importancia en nuestra vida cotidiana. Nuestra dependencia de la electricidad se hace especialmente evidente cuando se corta, incluso por un breve periodo. Hoy en día, se considera que los ciberataques a la red eléctrica son extremadamente complejos y sólo accesibles para los hackers gubernamentales.
El ponente desafía esta opinión arraigada y presenta una descripción detallada del ataque a la red eléctrica, cuyo costo es asequible incluso para hackers no gubernamentales. Muestra información recopilada de Internet que será útil para modelar y analizar la red eléctrica objetivo. También explica cómo se puede utilizar esta información para modelar ataques a las redes eléctricas en todo el mundo.
El informe también demuestra una vulnerabilidad crítica que el ponente ha encontrado en los productos General Electric Multilin, que se utilizan ampliamente en el sector energético. El ponente describe cómo comprometió completamente el algoritmo de cifrado utilizado en estos sistemas. Este algoritmo se emplea en los productos General Electric Multilin para la comunicación segura de subsistemas internos y para gestionar esos subsistemas, incluida la autorización de usuarios y el acceso a operaciones privilegiadas.
Al conocer los códigos de acceso (como resultado de la compromisión del algoritmo de cifrado), un atacante puede desactivar completamente el dispositivo y apagar la electricidad en sectores específicos de la red eléctrica; bloquear a los operadores. Además, el ponente muestra una técnica para leer a distancia las huellas digitales que deja el equipo vulnerable a un ciberataque.
10. Internet ya sabe que estoy embarazada
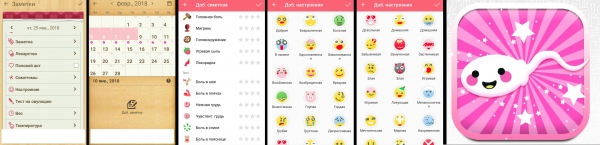
La salud femenina es un gran negocio. Hay una gran cantidad de aplicaciones de Android en el mercado que ayudan a las mujeres a rastrear su ciclo mensual, saber cuándo hay mayor probabilidad de concepción o seguir el estado del embarazo. Estas aplicaciones animan a las mujeres a registrar los detalles más íntimos de su vida, como el estado de ánimo, la actividad sexual, la actividad física, los síntomas físicos, el aumento de peso y mucho más.
¿Pero cuán confidenciales y seguros son estas aplicaciones? Si una aplicación almacena detalles tan íntimos de nuestra vida personal, sería bueno que no compartiera esos datos con nadie más; por ejemplo, con una empresa asociada (que se dedica a la publicidad dirigida, etc.) o con un socio/padre malintencionado.
El ponente presenta los resultados de su análisis de ciberseguridad de más de diez aplicaciones que pronostican la probabilidad de concepción y rastrean el curso del embarazo. Descubrió que en la mayoría de estas aplicaciones hay graves problemas de ciberseguridad en general y de privacidad en particular.
Fuente: habr.com
