

Hoy vamos a estudiar el protocolo IPv6. La versión anterior del curso CCNA no requería un conocimiento detallado de este protocolo, sin embargo, en la tercera versión 200-125 su estudio profundo es obligatorio para aprobar el examen. El protocolo IPv6 fue desarrollado hace bastante tiempo, pero durante mucho tiempo no se utilizó ampliamente. Es muy importante para el futuro desarrollo de Internet, ya que está diseñado para solucionar las deficiencias del protocolo IPv4, que es muy común.
Dado que el protocolo IPv6 es un tema bastante amplio, lo he dividido en dos lecciones en video: Día 24 y Día 25. El primer día lo dedicaremos a los conceptos básicos, y en el segundo veremos la configuración de direcciones IP según el protocolo IPv6 para dispositivos Cisco. Hoy, como de costumbre, abordaremos tres temas: la necesidad de IPv6, el formato de direcciones IPv6 y los tipos de direcciones IPv6.
Hasta ahora en nuestras lecciones hemos utilizado direcciones IP según el protocolo v4, y te has acostumbrado a que se ven bastante simples. Cuando viste la dirección mostrada en esta diapositiva, entendías perfectamente de qué se trataba.
Sin embargo, las direcciones IP v6 se ven completamente diferentes. Si no estás familiarizado con el principio de creación de direcciones en esta versión del protocolo de Internet, lo primero que te sorprenderá es que una dirección IP de este tipo ocupa mucho espacio. En la cuarta versión del protocolo teníamos solo 4 números decimales, y era todo muy sencillo, pero imagina que debes decirle al misterioso Sr. X su nueva dirección IP del tipo 2001:0db8:85a3:0000:0000:8a2e:0370:7334.
Pero no te preocupes, al final de esta lección en video estaremos en una posición mucho mejor. Primero, veamos por qué surgió la necesidad de utilizar IPv6.
Hoy en día, la mayoría de las personas utilizan IPv4 y están bastante satisfechas. ¿Por qué, entonces, fue necesario migrar a una nueva versión? En primer lugar, las direcciones IP de la versión 4 consisten en 32 bits. Esto permite crear aproximadamente 4 mil millones de direcciones en Internet, lo que significa que el número exacto de direcciones IP es 2^32. En el momento de la creación de IPv4, los desarrolladores creían que tal cantidad de direcciones era más que suficiente. Si recuerdas, las direcciones de esta versión se dividen en 5 clases: las clases activas A, B, C y las clases reservadas D (multicast) y E (investigación). Así, aunque el número de direcciones IP funcionales era solo del 75% de 4 mil millones, los creadores del protocolo estaban convencidos de que serían suficientes para toda la humanidad. Sin embargo, debido al rápido desarrollo de Internet, cada año se empezó a sentir la escasez de direcciones IP disponibles, y si no fuera por el uso de la tecnología NAT, las direcciones IPv4 disponibles se habrían agotado hace tiempo. De hecho, NAT se convirtió en el salvador de este protocolo de Internet. Por eso surgió la necesidad de crear una nueva versión del protocolo de Internet, libre de las deficiencias de la versión 4. Puedes preguntarte por qué se pasó de la cuarta versión a la sexta de inmediato. Esto se debe a que la versión 5, al igual que las versiones 1, 2 y 3, eran experimentales.
Así que, las direcciones IP v6 tienen un espacio de dirección de 128 bits. ¿Cuánto crees que ha aumentado la cantidad de direcciones IP posibles? Probablemente dirás: "¡cuatro veces!". Pero no es así, porque 234 ya es cuatro veces más que 232. Así que el valor 2128 es increíblemente grande: es igual a 340282366920938463463374607431768211456. Esta es la cantidad de direcciones IP disponibles bajo el protocolo IPv6. Esto significa que puedes asignar una dirección IP a cualquier cosa que desees: tu automóvil, teléfono, reloj inteligente. Un ser humano moderno puede tener una laptop, varios smartphones, un reloj inteligente, una casa inteligente — un televisor conectado a Internet, una lavadora conectada a la red, toda una casa conectada a la red. Tal cantidad de direcciones permite realizar el concepto de "internet de las cosas", apoyado por Cisco. Esto significa que en tu vida todas las cosas están conectadas a Internet y todas necesitan su propia dirección IP. Con IPv6 ¡esto es posible! Cada persona en la Tierra puede usar millones de direcciones de esta versión para sus dispositivos y aún sobrarán muchas. No podemos predecir cómo evolucionarán las tecnologías, sin embargo, podemos esperar que la humanidad no llegue al tiempo en el que solo quede una computadora en la Tierra. Se puede suponer que IPv6 existirá durante mucho, mucho tiempo. Veamos qué representa el formato de la dirección IP de la sexta versión.
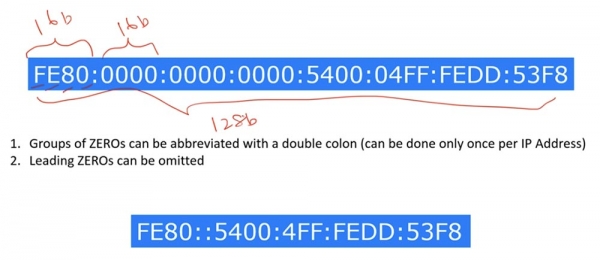
Estas direcciones se representan en 8 grupos de números hexadecimales. Esto significa que cada carácter de la dirección tiene una longitud de 4 bits, por lo que cada grupo de 4 caracteres consiste en 16 bits, y la dirección completa tiene una longitud de 128 bits. Cada grupo de 4 caracteres se separa del siguiente grupo por dos puntos, a diferencia de las direcciones IPv4, donde los grupos se separaban por puntos, porque el punto es la forma decimal de representar los números. Dado que recordar una dirección así no es fácil, existen varias reglas que permiten acortarla. La primera regla indica que los grupos compuestos solo por ceros pueden ser reemplazados por dos puntos dobles. Tal operación solo se puede hacer en cada dirección IP una vez. Veamos qué significa esto.
Como puede ver, en el ejemplo proporcionado de la dirección hay tres grupos de 4 ceros. El número total de dos puntos que separan estos grupos 0000:0000:0000 es 2. Por lo tanto, si se utiliza un doble dos puntos ::, eso significará que en ese lugar de la dirección se encuentran grupos de ceros. ¿Cómo saber cuántos grupos de ceros representa este doble dos puntos? Si miramos la forma abreviada de la dirección, podemos contar 5 grupos de 4 caracteres. Pero como sabemos que la dirección completa consta de 8 grupos, esto significa que el doble dos puntos representa 3 grupos de 4 ceros. Esta es la primera regla de la forma abreviada de la dirección.
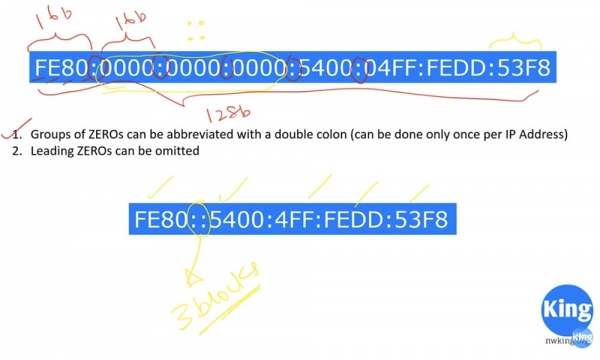
La segunda regla establece que se pueden omitir los ceros iniciales en cada grupo de caracteres. Por ejemplo, el 6.º grupo de la forma completa de la dirección se ve como 04FF, y su forma abreviada se verá como 4FF, porque hemos omitido el cero inicial. Por lo tanto, la notación 4FF no es más que 04FF.
Siguiendo estas reglas, se puede abreviar cualquier dirección IP. Sin embargo, incluso después de la abreviatura, esta dirección no parece realmente corta. Más adelante, veremos qué se puede hacer al respecto, pero por ahora simplemente recuerde estas 2 reglas.
Analicemos qué representan los encabezados de las direcciones de las versiones IPv4 e IPv6.
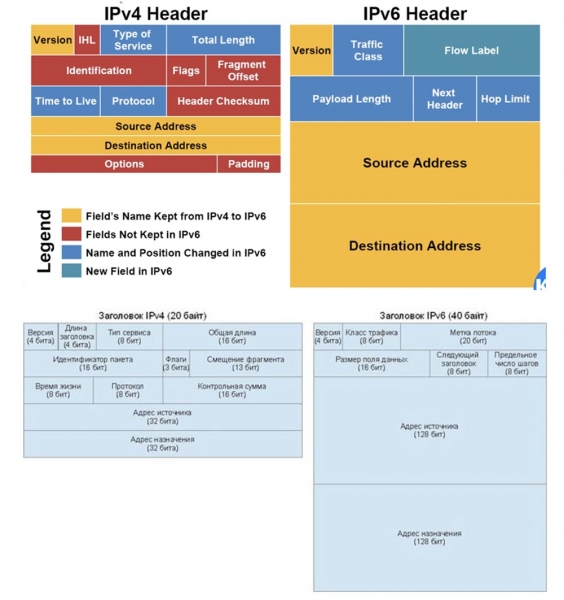
Esta imagen, que tomé de Internet, explica muy bien la diferencia entre los dos encabezados. Como puede ver, el encabezado de la dirección IPv4 es mucho más complejo y contiene más información que el encabezado de IPv6. Si el encabezado es complejo, el enrutador dedica más tiempo a procesarlo para tomar decisiones de enrutamiento, por lo que al utilizar direcciones IP más simples de la sexta versión, los enrutadores funcionan de manera más eficiente. Esta es la razón por la que IPv6 es mucho mejor que IPv4.
La longitud del encabezado de IPv4 de 0 a 31 bits ocupa 32 bits. Sin contar la última línea de Opciones y Relleno, la dirección IP de la versión 4 es una dirección de 20 bytes, es decir, su tamaño mínimo es de 20 bytes. La longitud de la dirección de la sexta versión no tiene un tamaño mínimo, y tal dirección tiene una longitud fija de 40 bytes.
En la cabecera de IPv4, primero aparece la versión y luego se indica la longitud de la cabecera IHL. Por defecto, esto es 20 bytes, pero si se incluyen información adicional en la cabecera, llamadas Opciones, puede tener una mayor longitud. Si utilizas Wireshark, puedes leer el valor de la Versión, que es 4, y el valor de IHL, que es 5, lo que significa cinco bloques verticales de 4 bytes (32 bits) cada uno, sin contar el bloque de Opciones.
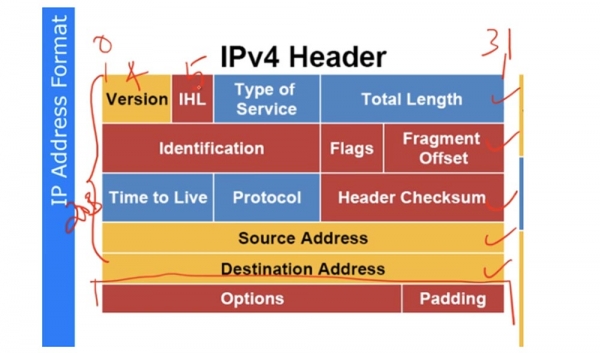
El campo de servicio Tipo de Servicio indica la naturaleza del paquete – por ejemplo, si es un paquete de voz o un paquete de datos, porque el tráfico de voz tiene prioridad sobre otros tipos de tráfico. En resumen, este campo indica la prioridad del tráfico. La longitud total Longitud Total es la suma de la longitud de la cabecera de 20 bytes más la longitud de la carga útil, que son los datos transmitidos. Si es de 50 bytes, la longitud total será de 70 bytes. La identificación del paquete Identificación se utiliza para verificar la integridad del paquete, utilizando el parámetro de suma de comprobación de la cabecera Header Checksum. Si el paquete se fragmenta en 5 partes, cada una debe tener el mismo identificador – el desplazamiento del fragmento Fragment Offset, que puede tener un valor de 0 a 4, y cada fragmento del paquete debe tener el mismo valor de desplazamiento. Las flags muestran si se permite el desplazamiento de los fragmentos. Si no deseas que haya fragmentación de los datos, estableces la flag DF – no fragmentar. Existe una flag MF – más fragmento. Esto significa que si el primer paquete se fragmenta en 5 partes, para el segundo paquete se establecerá 0, lo que indica – ¡no más fragmentos! A su vez, el último fragmento del primer paquete será marcado como 4, para que el dispositivo receptor pueda ensamblar fácilmente el paquete, es decir, aplicar la desfagmentación.
Observa los colores utilizados en esta diapositiva. Las áreas marcadas en rojo son los campos que fueron excluidos de la cabecera de IPv6. En azul se muestran los parámetros que pasaron de la cuarta a la sexta versión del protocolo en una forma modificada. Los campos amarillos permanecieron sin cambios en ambas versiones. En verde se muestra el campo que apareció por primera vez solo en IPv6.
Los campos Identification, Flags, Fragment Offset y Header Checksum han sido excluidos porque en las condiciones modernas de transmisión de datos no hay fragmentación y no se requiere la verificación de la suma de control. Hace muchos años, con la transmisión de datos lenta, la fragmentación era un fenómeno bastante común, pero hoy en día se utiliza ampliamente Ethernet estándar IEEE 802.3 con un tamaño MTU de 1500 bytes, y la fragmentación ya no se presenta.
TTL, o tiempo de vida del paquete, es un contador que se decrementa; cuando el tiempo de vida alcanza 0, el paquete es descartado. De hecho, esto es la cantidad máxima de saltos que puede realizar en esta red. El campo Protocol indica qué protocolo, TCP o UDP, se está utilizando en la red.
Header Checksum es un parámetro obsoleto, por lo que se ha excluido en la nueva versión del protocolo. Luego se encuentran los campos de dirección de origen de 32 bits y de dirección de destino de 32 bits. Si tenemos alguna información en la línea Options, entonces el valor de IHL cambia de 5 a 6, indicando que hay un campo adicional en el encabezado.
En el encabezado de IPv6 también se utiliza la versión Version, y la clase de tráfico Traffic Class corresponde al campo Type of Service en el encabezado de IPv4. El Flow Label es similar a Traffic Class y se utiliza para simplificar el enrutamiento de un flujo homogéneo de paquetes. Payload Length indica la longitud de la carga útil, o el tamaño del campo de datos que se encuentra debajo del encabezado. La longitud del encabezado mismo es de 40 bytes y es constante, por lo que no se menciona en ningún lugar.
El campo Next Header indica qué tipo de encabezado tendrá el siguiente paquete. Esta es una función muy útil que define el tipo del siguiente protocolo de transporte, como TCP, UDP, etc., y que será muy requerida en las tecnologías de transmisión de datos futuras. Incluso si utiliza su propio protocolo, podrá saber qué protocolo será el siguiente.
El número máximo de saltos, o Hop Limit, es análogo al TTL en el encabezado IPv4, y es un mecanismo para evitar bucles de enrutamiento. Luego se encuentran los campos de dirección de origen de 128 bits y de dirección de destino de 128 bits. Todo el encabezado tiene un tamaño de 40 bytes. Como he mencionado, IPv6 es mucho más simple que IPv4 y es mucho más eficiente para que el enrutador tome decisiones de enrutamiento.
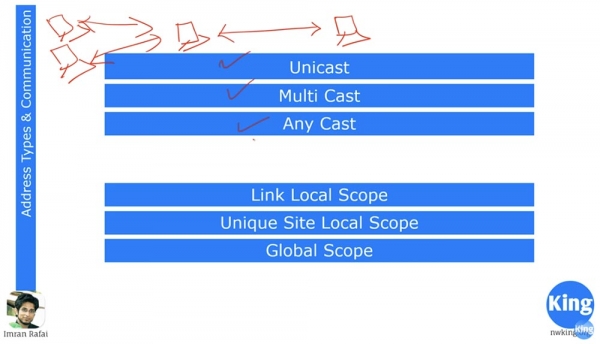
Analicemos los tipos de direcciones IPv6. Sabemos que unicast es una transmisión dirigida, donde un dispositivo está vinculado directamente a otro y ambos pueden comunicarse solo entre sí. Multicast, por otro lado, representa una transmisión de difusión, lo que significa que varios dispositivos pueden conectarse simultáneamente a un único dispositivo, que a su vez puede mantener la comunicación con varios dispositivos al mismo tiempo. En este sentido, multicast es similar a una estación de radio cuyos señales se transmiten por todas partes. Si deseas escuchar una estación específica, debes sintonizar tu radio en una frecuencia determinada. Si recuerdas el video sobre el protocolo RIP, sabrás que este protocolo utiliza el dominio de difusión 255.255.255.255 para enviar actualizaciones, al que están conectadas todas las subredes. Sin embargo, estas actualizaciones solo las recibirán aquellos dispositivos que usen el protocolo RIP.
Otro tipo de transmisión que no se encontraba en IPv4 se llama Anycast. Se utiliza cuando tienes múltiples dispositivos con la misma dirección IP y permite enviar paquetes al destinatario más cercano de un grupo de receptores.
En el caso de Internet, donde tenemos redes CDN, se puede citar el ejemplo del servicio YouTube. Este servicio es utilizado por muchas personas en diferentes partes del mundo, pero no significa que todos estén conectados directamente al servidor de la empresa en California. El servicio YouTube tiene múltiples servidores en todo el mundo; por ejemplo, el servidor de mi YouTube en India está ubicado en Singapur. De manera similar, el protocolo IPv6 tiene un mecanismo incorporado para realizar transmisión a través de la tecnología CDN utilizando una estructura de red geográficamente distribuida, es decir, utiliza Anycast.
Como habrás notado, aquí falta otro tipo de difusión, Broadcast, porque el protocolo IPv6 no lo utiliza. Sin embargo, Multicast en este protocolo funciona de manera similar a Broadcast en IPv4, solo que de una manera más eficiente.
La sexta versión del protocolo utiliza tres tipos de direcciones: Link Local, Unique Site Local y Global. Recordemos que en IPv4 una interfaz tiene solo una dirección IP. Supongamos que tenemos dos enrutadores conectados entre sí, de modo que cada una de las interfaces de conexión tendrá solo una dirección IP. Al utilizar IPv6, cada interfaz recibe automáticamente una dirección IP del tipo Link Local. Estas direcciones comienzan con FE80::/64.
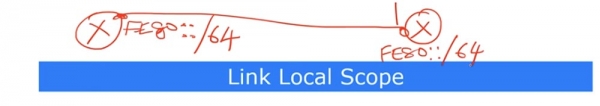
Estas direcciones IP se utilizan solo para conexiones locales. Las personas que trabajan con Windows conocen direcciones similares del tipo 169.254.X.X, que son direcciones configuradas automáticamente a través del protocolo IPv4.
Si un ordenador se comunica con un servidor DHCP para obtener una dirección IP, pero por alguna razón no puede conectarse, los dispositivos de Microsoft tienen un mecanismo que permite al ordenador asignarse una dirección IP a sí mismo. Esta dirección será aproximadamente: 169.254.1.1. Una situación similar ocurrirá si tenemos un ordenador, un switch y un enrutador. Supongamos que el enrutador no recibió una dirección IP del servidor DHCP y se autoasignó la misma dirección IP 169.254.1.1. Después, enviará a través del switch una solicitud ARP de broadcast en la red preguntando si algún dispositivo de red tiene esa dirección. Al recibir la solicitud, el ordenador responderá: “Sí, ¡tengo la misma dirección IP!”, tras lo cual el enrutador se asignará una nueva dirección aleatoria, por ejemplo, 169.254.10.10, y volverá a enviar una solicitud ARP por la red.
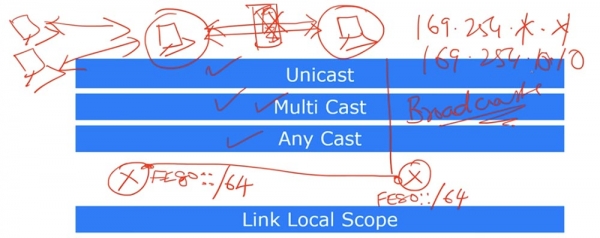
Si nadie informa que tiene la misma dirección, mantendrá la dirección 169.254.10.10 para sí mismo. De esta manera, los dispositivos en la red local pueden no utilizar en absoluto el servidor DHCP, aprovechando el mecanismo de autoasignación de direcciones IP para comunicarse entre sí. Esta es la esencia de la autoconfiguración de direcciones IP, que hemos encontrado muchas veces, pero nunca hemos utilizado.
De manera similar, en el protocolo IPv6 hay un mecanismo para asignar direcciones IP locales Link Local, que comienzan con FE80::. La barra 64 significa la división entre las direcciones de red y las direcciones de host. Los primeros 64 representan la red y los segundos 64 el host.
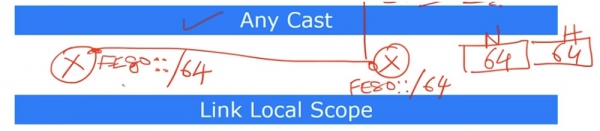
FE80:: significa direcciones del tipo FE80.0.0.0/, donde después de la barra está la parte de las direcciones del host. Estas direcciones son diferentes para nuestro dispositivo y la interfaz conectada a él, y se configuran automáticamente. En este caso, la parte del host utiliza la dirección MAC. Como se sabe, la dirección MAC es una dirección IP de 48 bits, compuesta por 6 bloques de 2 números hexadecimales. Este sistema es utilizado por Microsoft, mientras que Cisco usa 3 bloques de 4 números hexadecimales.
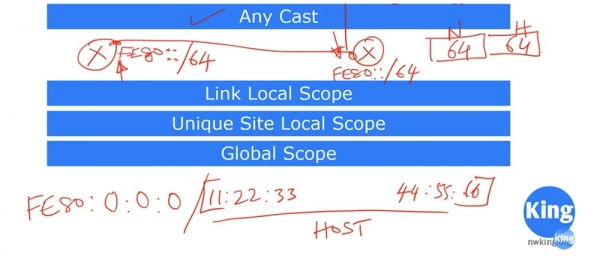
En nuestro ejemplo, utilizaremos una secuencia de Microsoft como 11:22:33:44:55:66. ¿Cómo se asigna la dirección MAC de un dispositivo? Esta secuencia de números en la dirección del host, que representa la dirección MAC, se divide en dos partes: a la izquierda hay tres grupos 11:22:33, a la derecha tres grupos 44:55:66, y entre ellos se añade FF y FE. Así se crea un bloque de 64 bits de la dirección IP del host.
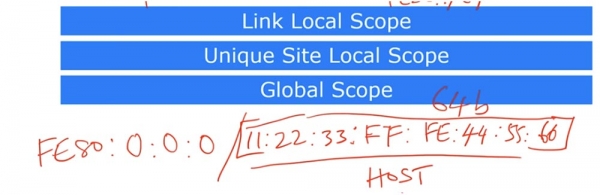
Como se sabe, una secuencia como 11:22:33:44:55:66 representa una dirección MAC, única para cada dispositivo. Al establecer FF:FE entre los dos grupos de números de la dirección MAC, obtenemos una dirección IP única para este dispositivo. De esta manera se crea una dirección IP de tipo Local Link, que se utiliza solo para establecer comunicación entre vecinos sin configuración especial y sin servidores específicos. Esta dirección IP puede usarse solo dentro de un segmento de red y no puede ser utilizada para comunicación externa fuera de dicho segmento.
El siguiente tipo de dirección es el Unique Site Local Scope, que corresponde a las direcciones IP privadas del protocolo IPv4 tipo 10.0.0.0/8, 172.16.0.0/12 y 192.168.0.0/16. La razón por la que se utilizan direcciones IP privadas internas y públicas externas es la tecnología NAT, de la que hemos hablado en lecciones anteriores. Unique Site Local Scope es una tecnología que crea direcciones IP internas. Puedes decir: “Imran, has mencionado que cada dispositivo puede tener su propia dirección IP, por eso pasamos a IPv6”, y estarás completamente en lo correcto. Pero algunas personas prefieren utilizar la noción de direcciones IP internas por razones de seguridad. En este caso, NAT se utiliza como un cortafuegos, y los dispositivos externos no pueden comunicarse arbitrariamente con los dispositivos ubicados dentro de la red, porque tienen direcciones IP locales que no están accesibles desde la red externa de Internet. Sin embargo, NAT genera muchos problemas relacionados con VPN, como con el protocolo ESP. Para garantizar la seguridad, el protocolo IPv4 utilizó IPSec, pero el protocolo IPv6 tiene un mecanismo de seguridad incorporado, por lo que la comunicación entre direcciones IP internas y externas se establece de manera muy sencilla.
Para esto, IPv6 tiene dos tipos diferentes de direcciones: si las direcciones Unique Local corresponden a las direcciones IP internas de IPv4, las direcciones Global corresponden a las direcciones externas de IPv4. Muchas personas prefieren no usar direcciones de tipo Unique Local en absoluto, mientras que otras no pueden prescindir de ellas, por lo que este es un tema constante de debate. Creo que obtendrás mucho más beneficio si solo utilizas direcciones IP externas, principalmente en lo que respecta a la movilidad. Por ejemplo, mi dispositivo tendrá la misma dirección IP sin importar dónde me encuentre: ya sea en Bangalore o en Nueva York, así que puedo usar cualquiera de mis dispositivos en cualquier parte del mundo sin problemas.
Como ya mencioné, IPv6 tiene un mecanismo de seguridad integrado que permite crear un túnel VPN seguro entre el lugar donde se encuentra tu oficina y tus dispositivos. Antes necesitábamos un mecanismo externo para crear dicho túnel VPN, pero en IPv6 esto es un estándar incorporado.
Dado que hoy hemos discutido suficientes temas, voy a interrumpir nuestra lección para continuar la discusión sobre la sexta versión del protocolo de Internet IP en el próximo video. Como tarea, les pido que estudien bien qué es el sistema de numeración hexadecimal, porque para entender IPv6 es muy importante comprender la conversión entre el sistema binario y el hexadecimal y viceversa. Por ejemplo, deben saber que 1111=F, y así sucesivamente, solo consulten Google para aclararlo. En la próxima lección de video, intentaré practicar esa conversión con ustedes. Les recomiendo que revisen el video de hoy varias veces para que no queden dudas sobre los temas tratados.
Gracias por seguir con nosotros. ¿Te gustan nuestros artículos? ¿Quieres ver más material interesante? Apóyanos realizando un pedido o recomendándonos a tus conocidos, 30% de descuento para los usuarios de Habr en una alternativa única a los servidores de nivel de entrada, que hemos diseñado para usted: (disponibles opciones con RAID1 y RAID10, hasta 24 núcleos y hasta 40GB DDR4).
¿Dell R730xd a la mitad de precio? Solo aquí ¡en los Países Bajos! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — ¡desde $99! Lee sobre cómo
Fuente: habr.com
