

Un grupo de investigadores de la Universidad Libre de Ámsterdam y de la Escuela Politécnica Federal de Zúrich ha desarrollado una técnica de ataque de red (Network Cache ATtack), que permite, utilizando métodos de análisis de datos a través de canales secundarios, determinar de forma remota las teclas que presiona el usuario durante una sesión SSH. El problema se presenta solo en servidores que utilizan tecnologías (Remote direct memory access) y (Data-Direct I/O).
La empresa Intel , lo que hace que el ataque sea difícil de llevar a cabo en la práctica, ya que requiere que el atacante tenga acceso a la red local, condiciones estériles y una organización de la conexión entre hosts usando tecnologías RDMA y DDIO, que normalmente se aplican en redes aisladas, como aquellas que funcionan en clústeres de computación. Se le ha asignado un nivel de riesgo bajo a este problema (CVSS 2.6, ) y se recomienda no incluir DDIO y RDMA en redes locales donde no se asegure un perímetro de seguridad y se permitan clientes no confiables. DDIO se usa en procesadores de servidor Intel desde 2012 (Intel Xeon E5, E7 y SP). Los sistemas basados en procesadores AMD y de otros fabricantes no están afectados por el problema, ya que no soportan la retención de datos transmitidos por la red en la caché de la CPU.
El método utilizado para el ataque es similar a la vulnerabilidad "" que permite modificar el contenido de bits individuales en la RAM mediante la manipulación de paquetes de red en sistemas con RDMA. Este nuevo problema es consecuencia de los esfuerzos por minimizar las latencias al utilizar el mecanismo DDIO, que permite la interacción directa de la tarjeta de red y otros dispositivos periféricos con la caché del procesador (durante el procesamiento de paquetes de la tarjeta de red, los datos se almacenan en la caché y se extraen de ella, sin acceder a la memoria).
Gracias a DDIO, los datos generados durante actividades de red maliciosas también llegan a la caché del procesador. El ataque NetCAT se basa en el hecho de que las tarjetas de red almacenan datos de manera activa y la velocidad de procesamiento de paquetes en redes locales modernas es suficiente para influir en el llenado de la caché y determinar la presencia o ausencia de datos en la caché a través del análisis de las latencias en la transmisión de datos.
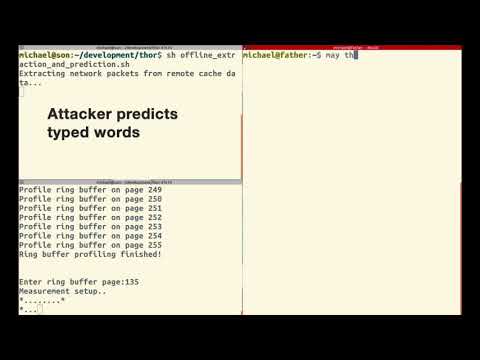
Al utilizar sesiones interactivas, como a través de SSH, el paquete de red se envía inmediatamente después de presionar la tecla, es decir, los retrasos entre los paquetes están correlacionados con los retrasos entre las pulsaciones de teclas. Usando métodos de análisis estadístico y considerando que los retrasos entre las pulsaciones suelen depender de la posición de la tecla en el teclado, se puede recrear con cierta probabilidad la información ingresada. Por ejemplo, la mayoría de las personas tienden a escribir 's' después de 'a' mucho más rápido que 'g' después de 's'.
La información que se asienta en la caché del procesador también permite determinar el tiempo exacto de los paquetes enviados por la tarjeta de red al procesar conexiones como SSH. Generando un cierto flujo de tráfico, un atacante puede determinar el momento en que aparecen nuevos datos en la caché, relacionados con una actividad particular en el sistema. Para analizar el contenido de la caché se utiliza el método , que implica llenar la caché con un conjunto de valores de referencia y medir el tiempo de acceso a ellos durante el nuevo llenado para determinar cambios.
No se excluye la aplicación de la técnica propuesta para determinar no solo las pulsaciones de teclas, sino también otros tipos de datos confidenciales que se asientan en la caché del CPU. Potencialmente, el ataque puede llevarse a cabo incluso con RDMA desactivado, pero sin RDMA su efectividad disminuye y la ejecución se complica significativamente. También es posible utilizar DDIO para establecer un canal de comunicación encubierto, que se utilice para transmitir datos después de la comprometida del servidor, eludiendo los sistemas de seguridad.
Fuente: opennet.ru
