

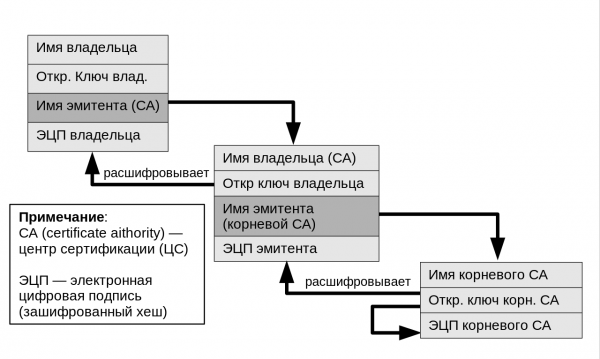
Cadena de confianza. CC BY-SA 4.0
La inspección de tráfico SSL (desencriptación de SSL/TLS, análisis SSL o DPI) se está convirtiendo en un tema cada vez más candente en el sector corporativo. La idea de desencriptar tráfico parece contradecir el mismo concepto de la criptografía. Sin embargo, es un hecho: cada vez más empresas utilizan tecnologías DPI, justificando esto por la necesidad de verificar el contenido en busca de malware, filtraciones de datos, etc.
Bueno, si se acepta como hecho que es necesario implementar dicha tecnología, al menos se deben considerar formas de hacerlo de la manera más segura y bien gestionada posible. No deberíamos confiar, por ejemplo, en los certificados que te proporciona el proveedor del sistema DPI.
Hay un aspecto de la implementación del que no todos son conscientes. De hecho, muchos realmente se sorprenden al oír hablar de él. Es un centro de certificación privado (CA). Este genera certificados para desencriptar y volver a encriptar el tráfico.
En lugar de depender de certificados autofirmados o certificados de dispositivos DPI, puedes usar un CA dedicado de un centro de certificación externo, como GlobalSign. Pero primero, hagamos un pequeño repaso sobre el problema mismo.
¿Qué es la inspección SSL y por qué se utiliza?
Cada vez más sitios web públicos están migrando a HTTPS. Por ejemplo, según , a principios de septiembre de 2019, la proporción de tráfico cifrado en Rusia alcanzó el 83%.
Desafortunadamente, los delincuentes también utilizan cada vez más el cifrado de tráfico, especialmente dado que Let’s Encrypt distribuye miles de certificados SSL gratuitos de manera automatizada. Así, HTTPS se utiliza de manera generalizada, y el candado en la barra de direcciones del navegador ha dejado de ser un indicador confiable de seguridad.
Desde esas posiciones, los fabricantes de soluciones DPI promueven sus productos. Se insertan entre los usuarios finales (es decir, tus empleados, que navegan por páginas web) y la Internet, filtrando el tráfico malicioso. Hasta la fecha, existe una variedad de estos productos en el mercado, pero los procesos son esencialmente los mismos. El tráfico HTTPS pasa por un dispositivo de inspección, donde se desencripta y se verifica en busca de malware.
Después de completar la verificación, el dispositivo crea una nueva sesión SSL con el cliente final para descifrar y volver a cifrar el contenido.
Cómo funciona el proceso de descifrado/re-cifrado
Para que el dispositivo de inspección SSL descifre y vuelva a cifrar los paquetes antes de enviarlos a los usuarios finales, debe ser capaz de emitir certificados SSL sobre la marcha. Esto significa que debe tener un certificado de la CA instalado.
Es importante para la empresa (o cualquier persona intermedia) que estos certificados SSL sean confiables en los navegadores (es decir, que no generen advertencias alarmantes como las que se muestran a continuación). Por lo tanto, la cadena de CA (o jerarquía) debe estar en el almacén de confianza del navegador. Dado que estos certificados no son emitidos por autoridades de certificación públicas y confiables, es necesario transferir manualmente la jerarquía de CA a todos los clientes finales.
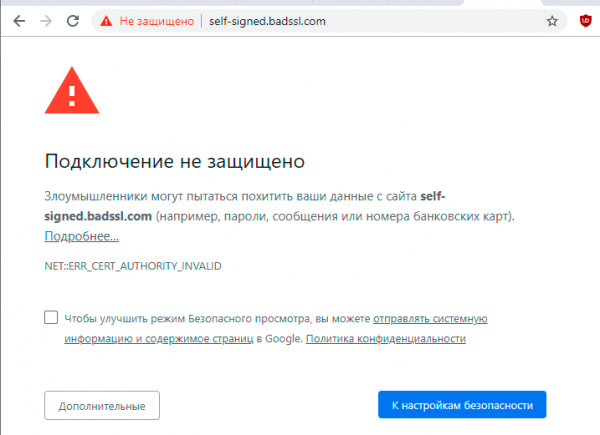
Mensaje de advertencia para un certificado autofirmado en Chrome. Fuente:
En computadoras con Windows, se puede utilizar Active Directory y políticas de grupo, pero para dispositivos móviles el proceso es más complicado.
La situación se complica aún más si es necesario mantener en un entorno corporativo otros certificados raíz, como los de Microsoft o basados en OpenSSL. Además, la protección y gestión de claves secretas es crucial para que ninguna de las claves expire inesperadamente.
La mejor opción: un certificado raíz privado y dedicado de una CA externa
Si la gestión de múltiples raíces o certificados autofirmados no es atractiva, hay otra opción: confiar en una CA externa. En este caso, los certificados son emitidos por una autoridad certificadora privada que está vinculada en la cadena de confianza a una CA raíz privada y dedicada, creada específicamente para la empresa.
Arquitectura simplificada para certificados raíz de clientes dedicados
Esta configuración elimina algunos de los problemas mencionados anteriormente: al menos reduce la cantidad de raíces que hay que gestionar. Aquí se puede utilizar un único centro de raíz privado para todas las necesidades internas de PKI con cualquier número de centros de certificación intermedios. Por ejemplo, en el diagrama anterior se muestra una jerarquía multinivel en la que uno de los centros de certificación intermedios se usa para verificar/desencriptar SSL, y otro para computadoras internas (portátiles, servidores, computadoras de escritorio, etc.).
En este esquema no es necesario alojar una CA en todos los clientes, ya que la CA de nivel superior se aloja en GlobalSign, lo que resuelve los problemas de protección de la clave privada y de caducidad.
Otra ventaja de este enfoque es la posibilidad de revocar un certificado de autoridad de SSL por cualquier motivo. En su lugar, simplemente se crea uno nuevo, que se vincula a su raíz privada original y se puede utilizar de inmediato.
A pesar de toda la controversia, las empresas están adoptando cada vez más la inspección de tráfico SSL como parte de la infraestructura privada o interna de PKI. Otras aplicaciones de PKI privada incluyen la emisión de certificados para la autenticación de dispositivos o usuarios, SSL para servidores internos, así como diferentes configuraciones que no están permitidas en certificados públicos de confianza según los requisitos del CA/Browser Forum.
Los navegadores se resisten
Es importante notar que los desarrolladores de navegadores están tratando de oponerse a esta tendencia y proteger a los usuarios finales de ataques MiTM. Por ejemplo, hace unos días Mozilla anunció que implementará por defecto el protocolo DoH (DNS-over-HTTPS) en una de las siguientes versiones del navegador Firefox. El protocolo DoH oculta las solicitudes DNS del sistema DPI, dificultando la inspección SSL.
Sobre planes similares, el 10 de septiembre de 2019 la empresa Google para el navegador Chrome.
Solo los usuarios registrados pueden participar en la encuesta. , por favor.
¿Cree usted que la empresa tiene derecho a inspeccionar el tráfico SSL de sus empleados?
Sí, con su consentimiento
No, preguntar por ese consentimiento es ilegal y/o poco ético
Votaron 122 usuarios. 15 usuarios se abstuvieron.
Fuente: habr.com
