

En la última década, además de los métodos de extracción de secretos o la realización de otras acciones no autorizadas, los atacantes han comenzado a utilizar fugas de datos involuntarias y manipulación del proceso de ejecución de programas a través de canales secundarios.
Los métodos tradicionales de ataque pueden ser costosos en términos de conocimiento, tiempo y potencia computacional. Los ataques por canales secundarios, por otro lado, pueden ser más fáciles de implementar y no destructivos, ya que revelan o gestionan propiedades físicas disponibles durante el funcionamiento normal.
Mediante métodos estadísticos de procesamiento de mediciones de canales secundarios o introduciendo fallos en los canales cerrados del chip, un atacante puede acceder a sus secretos en pocas horas.
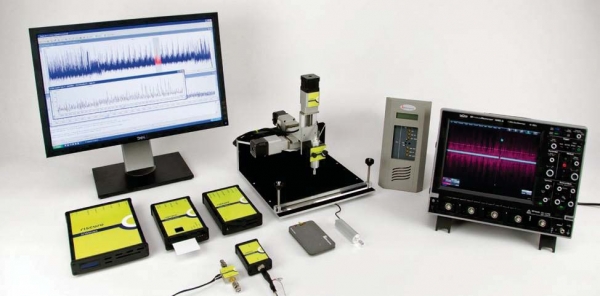
Cada año se emiten más de 5,000 millones de tarjetas inteligentes, y aparecen nuevas tecnologías criptográficas integradas en los mercados, por lo que la necesidad de garantizar la seguridad tanto de los negocios como de la vida privada está aumentando.
En los Países Bajos, la compañía Riscure ha creado el sistema Inspector, que proporciona a los laboratorios de investigación y a los fabricantes nuevas herramientas altamente eficientes para la detección de amenazas para garantizar la seguridad.
El sistema Inspector de Riscure admite varios métodos de análisis de canales secundarios (SCA), como el análisis de consumo de energía (SPA/DPA), sincronización, radiofrecuencia, así como análisis electromagnético (EMA) y ataques de perturbación (FI), tales como fallos de voltaje, fallos de impulsos de reloj y manipulaciones mediante láser. Las funciones integradas del sistema admiten numerosos algoritmos criptográficos, protocolos de aplicación, interfaces y dispositivos de medición.
El sistema le permite ampliar e implementar nuevos métodos y sus propias aplicaciones para la detección de vulnerabilidades.
El sistema de análisis de canales secundarios Inspector SCA incluye:
- el trazador de consumo de energía Power Tracer;
- instalación de sondeo electromagnético EM Probe Station;
- generador de disparo icWaves;
- filtro CleanWave;
- sonda de corriente Current Probe.
Entre las principales "ventajas" se destacan las siguientes:
- Es una herramienta integrada única para el análisis de canales secundarios y pruebas mediante la introducción de fallos;
- Inspector cumple con los requisitos de pruebas por canales secundarios, certificados por EMVco y CMVP según criterios generales;
- Es un entorno abierto que incluye el código fuente de los módulos, permitiendo modificar los métodos existentes e incluir nuevos métodos de prueba que el usuario puede desarrollar para Inspector;
- El software y hardware integrados y estables incluyen recolección de datos de alta velocidad a través de millones de trazas;
- El ciclo de lanzamiento de software de seis meses permite a los usuarios estar al tanto de los últimos métodos de pruebas de canales secundarios en campo.
Inspector se lanza en varias versiones en una única plataforma:
- Inspector SCA ofrece todas las opciones necesarias para realizar análisis de canales secundarios DPA y EMA.
- Inspector FI ofrece funcionalidades completas para introducir fallos (ataques de perturbación) así como análisis diferencial de fallos (DFA).
- Inspector Core y SP (procesamiento de señales) ofrece funcionalidades básicas de SCA, implementadas en módulos separados, para proporcionar un paquete de software accesible para la recolección de datos o procesamiento posterior.
Inspector SCA
Después de obtener los resultados de medición, se dispone de varios métodos de procesamiento de señales para generar múltiples trazas con alto nivel de señal y bajo nivel de ruido. Se han desarrollado funciones de procesamiento de señales que consideran las sutiles diferencias entre el procesamiento de señales de trazas electromagnéticas, trazas de consumo de energía y trazas de RF. Poderosas herramientas gráficas en Inspector permiten a los usuarios realizar análisis temporales o verificar trazas, por ejemplo, en busca de vulnerabilidades SPA.
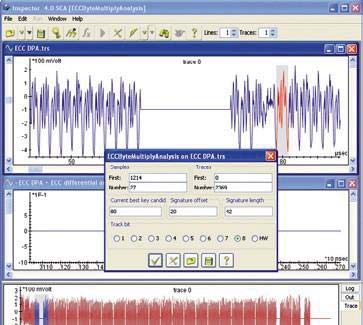
Ejecutar DPA al implementar ECC
Para muchas implementaciones de seguridad que se consideran resistentes a SPA en la actualidad, el enfoque principal en las pruebas generalmente se centra en métodos diferenciales de pruebas (es decir, DPA/CPA). Con este fin, Inspector ofrece una amplia gama de métodos configurables relacionados con una gran cantidad de algoritmos criptográficos y algoritmos ampliamente utilizados como (3)DES, AES, RSA y ECC.
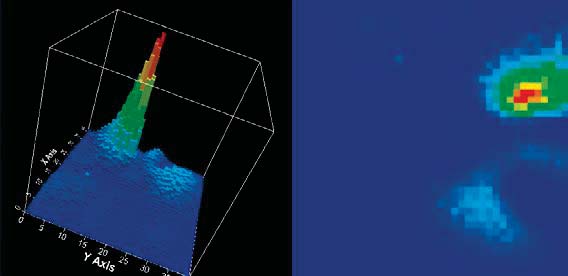
Radiación EM de un chip para encontrar la mejor ubicación en la implementación de DEMA
Características clave
- Esta solución combina el análisis de consumo de energía (SPA/DPA/CPA), métodos electromagnéticos (SEMA/DEMA/EMA-RF) y métodos de prueba sin contacto (RFA).
- La velocidad de recopilación de datos se ve significativamente aumentada por la estrecha integración del osciloscopio con Inspector.
- Para prevenir el jitter de los pulsos de reloj y la aleatorización, se utilizan métodos avanzados de alineación.
- El usuario puede configurar módulos de criptoanálisis que admiten ataques primarios y ataques de alto orden en todos los algoritmos principales, como (3)DES, AES, RSA y ECC.
- Se utiliza un soporte ampliado para algoritmos específicos de diversos ámbitos, incluyendo SEED, MISTY1, DSA, así como Camellia.
Hardware
Además de la estación de trabajo PC, Inspector utiliza hardware optimizado para la recopilación de datos de canales laterales y señales:
- Rastreador de consumo de energía (Power Tracer) para SPA / DPA / CPA en tarjetas inteligentes.
- Estación de sondeo EM (EM Probe station) para SEMA / DEMA / EMA RF.
- Sonda de corriente (Current Probe) para SPA / DPA / CPA en dispositivos integrados.
- Filtro CleanWave con Micropross MP300 TCL1/2 para RFA y EMA de RF.
- Osciloscopio compatible con IVI.
Los objetos evaluados a menudo requieren mediciones, conmutaciones y control de hardware necesarios para ejecutar SCA. El flexible gestor de hardware de Inspector, un entorno de desarrollo abierto y amplias opciones de interfaz proporcionan una base sólida para mediciones de alta calidad utilizando el equipo del usuario.
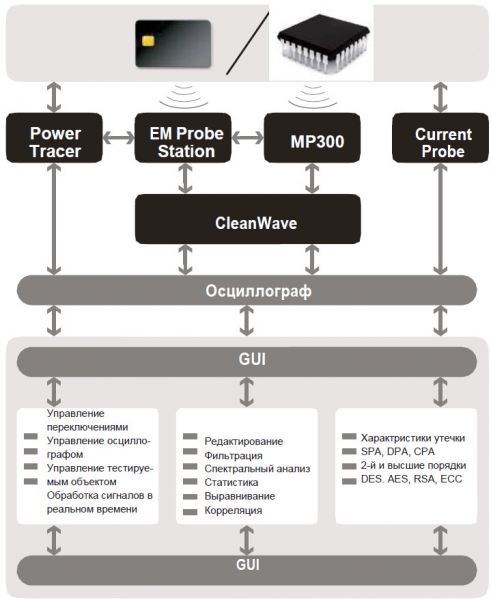
Inspector SCA
El ingeniero líder en seguridad interna Joh John Connor se expresa sobre el sistema:
“Inspector ha cambiado fundamentalmente la forma en que evaluamos la resistencia de nuestros productos a los ataques diferenciales. DPA. Su fortaleza radica en que integra procesos de recolección y análisis que nos permiten evaluar rápidamente la eficacia de nuevos proyectos de hardware criptográfico. Además, su excelente interfaz gráfica permite al usuario visualizar las firmas de consumo energético según los datos discretos recopilados, ya sea de forma individual o simultánea, lo que resulta invaluable al preparar los datos para DPA durante un ataque, mientras que sus poderosas bibliotecas analíticas respaldan los algoritmos comerciales de cifrado más utilizados. Las actualizaciones de software y tecnologías en tiempo real, respaldadas por Riscure, nos ayudan a mantener la seguridad de nuestros productos.
Inspector FI
Inspector FI – inyección de fallos – ofrece un amplio conjunto de funciones para realizar pruebas mediante inyección de fallos en tecnologías de tarjetas inteligentes y dispositivos integrados. Los métodos de prueba admitidos incluyen fallos de pulsos de reloj, fallos de voltaje y ataques ópticos utilizando equipos láser. Los ataques de inyección de fallos, también conocidos como ataques por perturbación, modifican el comportamiento del chip, provocando una falla que puede ser utilizada.
Con Inspector FI, los usuarios pueden probar si es posible extraer una clave provocando fallos en las operaciones criptográficas del chip, eludir verificaciones como la autenticación o el estado del ciclo de vida, o alterar el proceso de ejecución del programa en el chip.
Amplias opciones configurables
Inspector FI incluye un gran número de parámetros configurables para controlar a través de software las perturbaciones y conmutaciones, como picos de diferentes duraciones, repetición de pulsos y cambios en el nivel de voltaje. El software presenta los resultados mostrando el comportamiento esperado, los reinicios de la tarjeta y el comportamiento inesperado, junto con un registro detallado. Los módulos de ataque DFA están disponibles para los principales algoritmos de cifrado. Usando 'maestro', los usuarios también pueden crear un programa de perturbación personalizado con API.
Características clave
- Precisión y sincronización no paralelas y fácilmente reproducibles para todo el hardware de inyección de fallos (glitching).
- Escenarios de diseño de ataques, utilizando un potente sistema de comandos y entornos de desarrollo integrados (IDE) Inspector.
- Amplias opciones de configuración de Inspector para pruebas automatizadas mediante fallos.
- Equipos láser para multi-glitching con retroalimentación y cara frontal de la tarjeta, fabricados a medida del usuario para pruebas mediante fallos.
- Módulos DFA para implementaciones de algoritmos de cifrado populares, incluyendo RSA, AES y 3DES.
- La actualización a un láser multipunto permite interactuar con el chip simultáneamente en varios lugares.
- La sincronización dependiente de operaciones, utilizando el generador de disparos icWaves, puede prevenir la aplicación de contramedidas y evitar la pérdida de la muestra.
Hardware
Inspector FI puede usarse con los siguientes componentes de hardware para llevar a cabo ataques:
- VC Glitcher con amplificador de fallos adicional.
- Estación con láser de diodo con actualización multipunto adicional.
- PicoScope 5203 o un osciloscopio compatible con IVI.
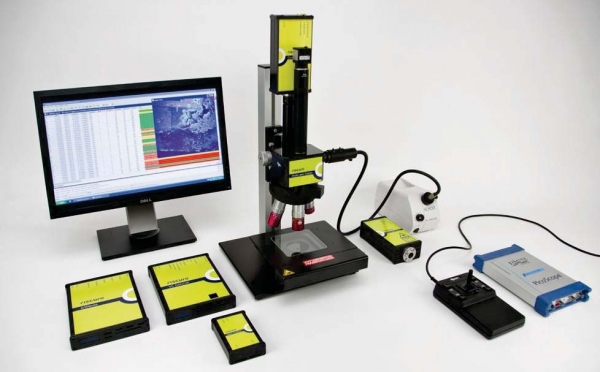
Inspector FI con generador de fallos VC Glitcher, generador de disparos icWaves, amplificador de fallos Glitch Amplifier y estación láser.
El generador VC Glitcher forma el núcleo de la arquitectura de fallos del sistema Inspector. Usando la tecnología FPGA de alta velocidad, se pueden generar fallos de solo dos nanosegundos. El hardware cuenta con una interfaz de programación amigable. Un programa de fallos creado por el usuario se carga en FPGA antes de la ejecución de la prueba. VC Glitcher incluye un circuito integrado para introducir fallos por tensión y fallos de pulsos de reloj, así como una salida de canal para controlar la estación láser.
La estación con láser de diodo consiste en un conjunto especial de potentes láseres de diodo con óptica hecha a medida, que es controlada rápida y flexiblemente por VC Glitcher. El equipo eleva las pruebas ópticas a un nuevo nivel, proporcionando fallos múltiples y efectivos, control preciso del consumo de energía y una respuesta rápida y predecible para alternar pulsos.
Gracias a la actualización de la estación con láser de diodo a una versión multipunto, varias áreas del chip pueden ser probadas utilizando diferentes parámetros de sincronización y voltaje de alimentación.
Arranque basado en señales utilizando un generador de pulsos icWaves
El jitter de los pulsos de reloj, las interrupciones aleatorias del proceso y la duración del proceso dependiente de datos requieren un cambio flexible de fallos y la recopilación de datos de canal lateral. El generador icWaves del sistema Inspector genera un pulso de activación en respuesta a la detección en tiempo real de diferencias en la alimentación del chip o la señal EM. El dispositivo incluye un filtro de banda estrecha especial para asegurar la detección de coincidencias con el modelo incluso en señales ruidosas.
La trazabilidad de referencia utilizada para la coincidencia con el modelo dentro del dispositivo basado en FPGA puede ser modificada utilizando las funciones de procesamiento de señales del Inspector. La tarjeta inteligente que detectó la introducción de un fallo puede iniciar un mecanismo de protección para eliminar datos secretos o bloquear la tarjeta. El componente icWaves también puede ser utilizado para iniciar el apagado de la tarjeta cada vez que el consumo de energía o el perfil EM se desvían del funcionamiento estándar.
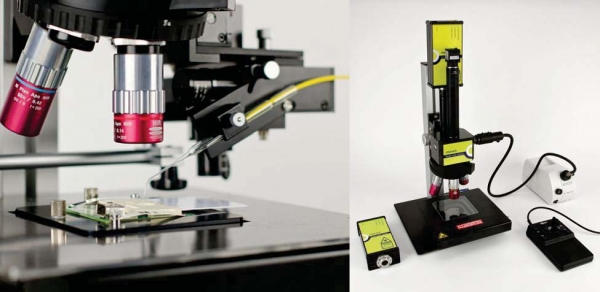
Estación láser Laser Station (LS) con opción de acceso multipunto,
con microscopio y mesa de coordenadas
Entorno de desarrollo integrado (IDE)
El entorno de desarrollo Inspector está diseñado para proporcionar la máxima flexibilidad al usuario que aplica SCA y FI para cualquier propósito.
- API abierta: simplifica la implementación de nuevos módulos
- Código fuente: cada módulo viene con su código fuente, lo que permite que los módulos se adapten a las necesidades del usuario o se utilicen como base para la creación de nuevos módulos
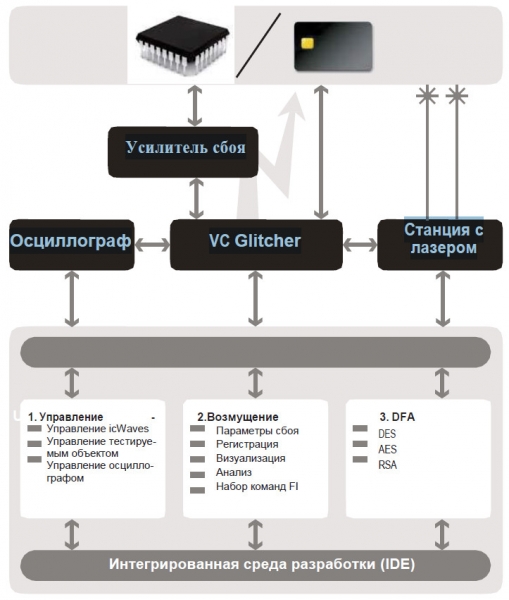
Inspector FI
El Inspector combina la inyección de fallos y los métodos de análisis de canal lateral en un solo paquete de alto rendimiento.
Ejemplo de análisis de comportamiento de fallo:
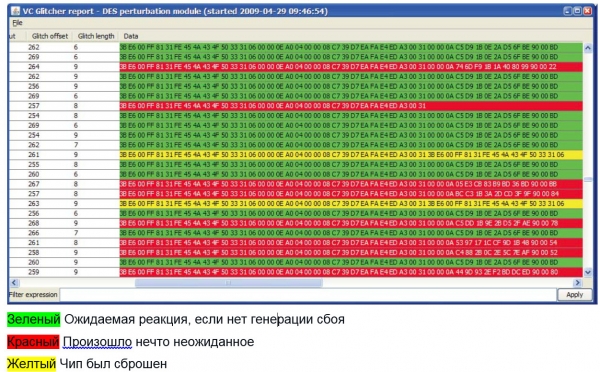
El área de ataques por canal lateral se desarrolla rápidamente, y nuevos resultados de investigación se publican cada año, se vuelven de conocimiento público o hacen obligatoria la certificación de circuitos y estándares. El Inspector permite a los usuarios mantenerse al tanto de los nuevos desarrollos y actualizaciones regulares de software que implementan nuevos métodos.
Fuente: habr.com
