

El 26 de julio de 2019, la empresa Google reducir el tiempo máximo de validez de los certificados de servidor SSL/TLS de los actuales 825 días a 397 días (aproximadamente 13 meses), es decir, aproximadamente a la mitad. Google considera que solo la automatización completa de las acciones con los certificados permitirá eliminar los problemas actuales de seguridad, que a menudo se explican por el factor humano. Por lo tanto, en ideal, se debe aspirar a la emisión automatizada de certificados de corta duración.
La cuestión fue sometida a votación en la organización CA/Browser Forum (CABF), que establece los requisitos para los certificados SSL/TLS, incluido el tiempo máximo de validez.
Y el 10 de septiembre : los miembros del consorcio votaron contra la propuesta.
Resultados
Votación de los editores de certificados
A favor (11 votos): Amazon, Buypass, Certigna (DHIMYOTIS), certSIGN, Sectigo (anteriormente Comodo CA), eMudhra, Kamu SM, Let’s Encrypt, Logius, PKIoverheid, SHECA, SSL.com
En contra (20): Camerfirma, Certum (Asseco), CFCA, Chunghwa Telecom, Comsign, D-TRUST, DarkMatter, Entrust Datacard, Firmaprofesional, GDCA, GlobalSign, GoDaddy, Izenpe, Network Solutions, OATI, SECOM, SwissSign, TWCA, TrustCor, SecureTrust (anteriormente Trustwave)
Abstenciones (2): HARICA, TurkTrust
Votación de los consumidores de certificados
A favor (7): Apple, Cisco, Google, Microsoft, Mozilla, Opera, 360
En contra: 0
Abstenido: 0
Según las reglas del CA/Browser Forum, para tomar una decisión positiva, dos tercios de los editores de certificados deben votar a favor y el 50% más un voto entre los consumidores.
Los representantes de Digicert por perder la votación, donde habrían dado su voto a favor de reducir el tiempo de validez de los certificados. Señalan que para algunos clientes, la reducción del tiempo de validez puede representar un problema, pero a largo plazo, esto ofrece ventajas para la seguridad.
De cualquier manera, la industria aún no está lista para reducir el tiempo de validez de los certificados y pasar completamente a soluciones automatizadas. Los propios centros de certificación pueden ofrecer tales servicios, pero muchos clientes aún no han implementado la automatización. Por lo tanto, la reducción del plazo a 397 días se pospone por el momento. Pero la cuestión sigue abierta.
Ahora Google puede intentar implementar el estándar "forzosamente", como ocurrió con el protocolo . Más aún, ya que también está respaldado por otros desarrolladores: Apple, Microsoft, Mozilla y Opera.
Recordemos que la automatización completa es uno de los principios en los que se basa el funcionamiento de la autoridad de certificación sin fines de lucro Let’s Encrypt. Esta emite certificados gratuitos a todos los interesados, pero el tiempo máximo de vida del certificado está limitado a 90 días. Los tiempos de vida cortos de los certificados tienen :
- la limitación del daño por claves comprometidas y certificados emitidos incorrectamente, ya que se utilizan durante un período de tiempo más corto;
- Los certificados de corta duración supportan y fomentan la automatización, que es absolutamente necesaria para facilitar el uso de HTTPS. Si vamos a migrar toda la World Wide Web a HTTPS, no se puede esperar una actualización manual de los certificados por parte del administrador de cada sitio existente. Una vez que la emisión y renovación de certificados se automatice por completo, los tiempos de vida más cortos de los certificados se volverán más cómodos y prácticos.
mostró que el 73,7% de los encuestados "más bien apoyan" la reducción de la duración de los certificados.
En cuanto a ocultar el logotipo EV para los certificados SSL en la barra de direcciones, sobre este asunto el consorcio no votó, ya que el tema de la UI de los navegadores es completamente competencia de los desarrolladores. En septiembre-octubre saldrán nuevas versiones de Chrome 77 y Firefox 70, que quitarán a los certificados EV un lugar especial en la barra de direcciones del navegador. Así es como se ve el cambio en la versión de escritorio de Firefox 70:
Antes:

Será:
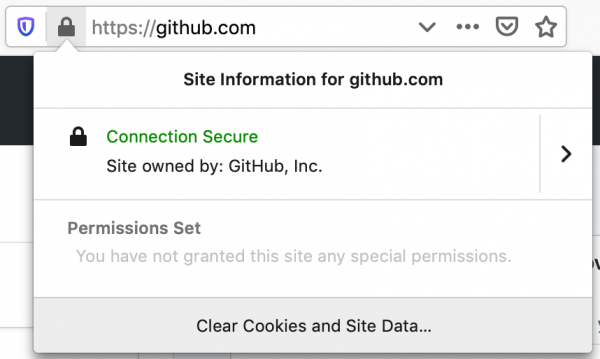
Según el experto en seguridad Troy Hunt, la eliminación de la información EV de la barra de direcciones de los navegadores .
Fuente: habr.com
