

Cuando se habla de MDM, que significa Mobile Device Management, todos parecen imaginar de inmediato un kill-switch que destruye de forma remota un teléfono perdido por orden del empleado de seguridad. No, en general eso también existe, solo que sin efectos pirotécnicos. Pero hay un montón de otras tareas rutinarias que con MDM se realizan de manera mucho más sencilla y menos dolorosa.
Los negocios buscan optimizar y unificar procesos. Y si antes un nuevo empleado tenía que acudir a un misterioso sótano lleno de cables y bombillas, donde sabios ancianos de ojos rojos ayudaban a configurar el correo corporativo en su Blackberry, ahora MDM se ha convertido en todo un ecosistema que permite realizar estas tareas con un par de clics. Hablaremos sobre seguridad, la ‘Coca-Cola’ de pepino y grosella y las diferencias entre MDM, MAM, EMM y UEM. Y también sobre cómo conseguir un trabajo vendiendo empanadas de forma remota.
Viernes en el bar
Incluso las personas más responsables a veces se relajan. Y, como suele pasar, olvidan mochilas, laptops y teléfonos móviles en cafés y bares. El mayor problema es que la pérdida de estos dispositivos puede convertirse en un gran dolor de cabeza para el departamento de seguridad, si contienen información sensible para la empresa. Los empleados de Apple se han destacado por perder, al menos, dos veces. , y luego — . Sí, la mayoría de los teléfonos móviles ahora vienen con cifrado de fábrica, pero las laptops corporativas no siempre se configuran con cifrado de disco duro por defecto.
Además, han comenzado a surgir amenazas como el robo dirigido de dispositivos corporativos para obtener datos valiosos. El teléfono está cifrado, todo es lo más seguro posible y todo eso. Pero, ¿notó la cámara de vigilancia debajo de la cual desbloqueó su teléfono antes de que lo robaran? Dada la posible valía de los datos en un dispositivo corporativo, tales modelos de amenaza se han vuelto bastante reales.
En general, la gente es bastante olvidadiza. Muchas empresas en Estados Unidos han tenido que comenzar a considerar las laptops como artículos desechables que inevitablemente serán olvidados en bares, hoteles o aeropuertos. Hay datos que indican que, en los mismos aeropuertos de Estados Unidos, cada semana, de las cuales al menos la mitad contiene información confidencial sin ningún tipo de protección.
Todo esto ha provocado que los encargados de la seguridad se llenen de canas y llevó al desarrollo inicialmente del MDM (Gestión de Dispositivos Móviles). Luego surgió la necesidad de gestionar el ciclo de vida de las aplicaciones móviles en dispositivos controlados, y aparecieron soluciones MAM (Gestión de Aplicaciones Móviles). Hace unos años, comenzaron a unificarse bajo el nombre común de EMM (Gestión de Movilidad Empresarial): un sistema único para la gestión de dispositivos móviles. El apogeo de toda esta centralización son las soluciones UEM (Gestión Unificada de Puntos Finales).
Cariño, hemos comprado un zoológico
Los primeros en aparecer fueron los proveedores que ofrecían soluciones para la gestión centralizada de dispositivos móviles. Una de las empresas más conocidas, Blackberry, sigue viva y se encuentra bien. Incluso en Rusia tiene presencia y vende sus productos, principalmente para el sector bancario. SAP y varias empresas más pequeñas como Good Technology, que luego fue comprada por Blackberry, también entraron en este mercado. En ese mismo momento, la popularidad del concepto BYOD (Trae tu propio dispositivo) estaba en aumento, ya que las empresas intentaban ahorrar permitiendo que los empleados llevaran sus propios dispositivos personales al trabajo.
Sin embargo, rápidamente se hizo evidente que el soporte técnico y la seguridad de la información ya estaban temblando ante solicitudes como "¿Cómo configuro MS Exchange en mi Arch Linux?" y "Necesito un VPN directo a un repositorio Git privado y a una base de datos de productos desde mi MacBook". Sin soluciones centralizadas, todo el ahorro en BYOD se convertía en una pesadilla en términos de mantenimiento de todo el zoológico. Las empresas necesitaban que toda la gestión fuera automática, flexible y segura.
En el comercio minorista, la historia se desarrolló de manera un poco diferente. Hace unos 10 años, las empresas de repente se dieron cuenta de que existían dispositivos móviles. Antes, los empleados trabajaban frente a monitores de tubos catódicos, mientras un hombre con barba, vestido con un suéter, se encargaba de que todo funcionara. Con la llegada de smartphones completos, las funciones de los raros dispositivos de mano ahora podían ser transferidas a dispositivos seriales comunes y económicos. Al mismo tiempo, surgió la comprensión de que había que gestionar este zoológico, ya que hay muchas plataformas, y todas son diferentes: Blackberry, iOS, Android, y luego—Windows Phone. En una gran empresa, cualquier movimiento manual es un disparo a uno mismo en el pie. Este proceso consume valiosas horas de trabajo del departamento de TI y de soporte.
Los proveedores en un principio ofrecían productos MDM separados para cada plataforma. Era bastante común que solo se gestionaran smartphones en iOS o Android. Una vez que se resolvieron más o menos los problemas con los smartphones, se dio cuenta de que también había que gestionar los terminales de recolección de datos en el almacén. Al mismo tiempo, necesitas enviar a un nuevo empleado al almacén para que simplemente escanee los códigos de barras de las cajas necesarias y registre esos datos en la base de datos. Si tus almacenes están repartidos por todo el país, el soporte se volvía bastante complicado. Tienes que conectar cada dispositivo a Wi-Fi, instalar la aplicación y asegurar el acceso a la base de datos. Con los MDM modernos, o más precisamente, los EMM, tomas a un administrador, le das una consola de gestión y configuras miles de dispositivos con escenarios predefinidos desde un solo lugar.
Terminales en McDonald's
En el comercio minorista se observa una tendencia interesante: el alejamiento de las cajas y puntos de venta fijos. Antes, si a alguien en M.Video le gustaba una tetera, tenía que llamar a un vendedor y caminar con él a través de todo el salón hasta el terminal fijo. En el camino, el cliente podía olvidar diez veces por qué iba y cambiar de opinión. Se perdía ese efecto de compra impulsiva. Ahora, las soluciones MDM permiten que el vendedor se acerque de inmediato con un terminal POS y realice el pago. El sistema integra y configura los terminales del almacén y los vendedores desde una consola de control. En su momento, una de las primeras empresas en cambiar el modelo de caja tradicional fue McDonald's, con sus paneles interactivos de autoservicio y los empleados con terminales móviles que tomaban pedidos en medio de la fila.
Burger King también ha comenzado a desarrollar su ecosistema, añadiendo una aplicación que permite realizar pedidos de forma remota, para que se preparen con antelación. Todo esto se unía en una red armónica con quioscos interactivos gestionados y terminales móviles para el personal.
El cajero de uno mismo
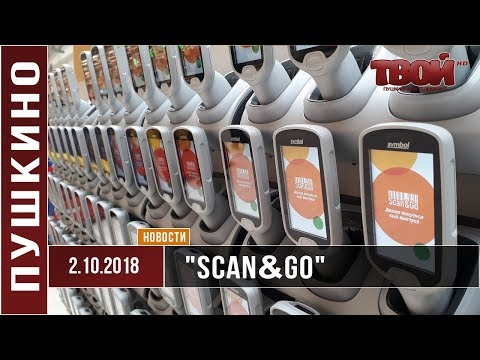
Muchos hipermercados están reduciendo la carga de trabajo de los cajeros mediante la instalación de cajas de autoservicio. 'Globus' fue más allá. Ofrecen a la entrada tomar un terminal Scan&Go con escáner integrado, con el que simplemente escaneas todos los productos en el lugar, los empaquetas y sales tras realizar el pago. No es necesario deshacer las compras empaquetadas en la caja. Todos los terminales también son gestionados de forma centralizada e integrados tanto con los almacenes como con otros sistemas. Algunas empresas están probando soluciones similares, integradas en los carritos.
Mil sabores
Una canción aparte son las máquinas expendedoras. Al igual que con ellas, es necesario actualizar el firmware, supervisar el stock de café quemado y leche en polvo. De hecho, hay que sincronizar todo esto con los terminales del personal de servicio. Entre las grandes empresas, Coca-Cola se destacó al anunciar un premio de $10,000 por la receta más original de bebida. En otras palabras, permitió a los usuarios mezclar las combinaciones más extravagantes en sus máquinas de marca. Como resultado, aparecieron opciones de cola con jengibre y limón sin azúcar y de "Sprite" de vainilla y durazno. Aún no han llegado al sabor de cera de oído, como en los caramelos Bertie Bott's Every Flavour Beans, pero están muy decididos. Toda la telemetría y la popularidad de cada combinación se rastrea meticulosamente. Todo esto también se integra con las aplicaciones móviles de los usuarios.
Estamos esperando nuevos sabores.
Vendemos empanadas.
Todo lo interesante de los sistemas MDM/UEM es que puede escalar rápidamente su negocio incorporando nuevos empleados de forma remota. Puede organizar fácilmente la venta de empanadas en otra ciudad con una integración completa a sus sistemas en dos clics. Se verá aproximadamente así.
A un empleado le traen un nuevo dispositivo. Dentro de la caja hay un papel con un código de barras. Escaneamos, el dispositivo se activa, se registra en el MDM, toma el firmware, lo aplica y se reinicia. El usuario introduce sus datos o un token de un solo uso. Eso es todo. Ahora tiene un nuevo empleado que tiene acceso al correo corporativo, datos sobre existencias en el almacén, las aplicaciones necesarias y la integración con el terminal de pago móvil. La persona llega al almacén, recoge el producto y lo lleva a los clientes directos, aceptando el pago con ese mismo dispositivo. Casi como en las estrategias para contratar un par de nuevas unidades.
Cómo se ve esto
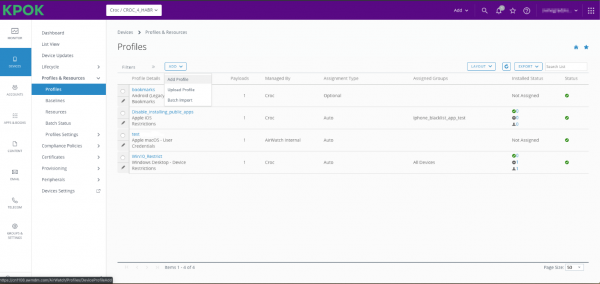
Uno de los sistemas UEM más funcionales del mercado es VMware Workspace ONE UEM (anteriormente AirWatch). Permite integrarse prácticamente con y con ChromeOS. Hasta Symbian estuvo disponible hasta hace poco. Además, Workspace ONE es compatible con Apple TV.
Otra ventaja importante. Apple permite que solo dos MDM, incluyendo Workspace ONE, puedan explorar el API antes del lanzamiento de una nueva versión de iOS. A todos los demás, en el mejor de los casos, les dan un mes, y a ellos, dos.
Simplemente estableces los escenarios de uso necesarios, conectas el dispositivo y luego funciona, por así decirlo, de manera automágica. Las políticas llegan, se aplican restricciones, se proporcionan los accesos necesarios a los recursos de red internos, se cargan las claves e instalas certificados. En unos minutos, el nuevo empleado tendrá un dispositivo completamente listo para trabajar, desde el cual fluye continuamente la telemetría necesaria. Hay una gran cantidad de escenarios, desde bloquear la cámara del teléfono en una geolocalización específica hasta SSO a través de huella dactilar o reconocimiento facial.
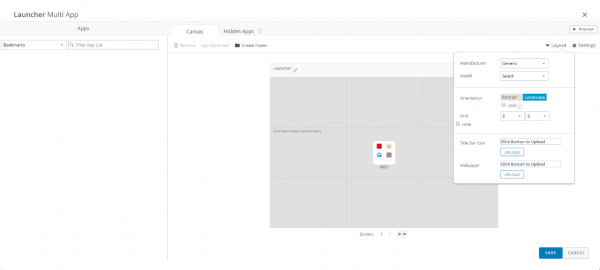
El administrador configura el lanzador con todas las aplicaciones que se enviarán al usuario.
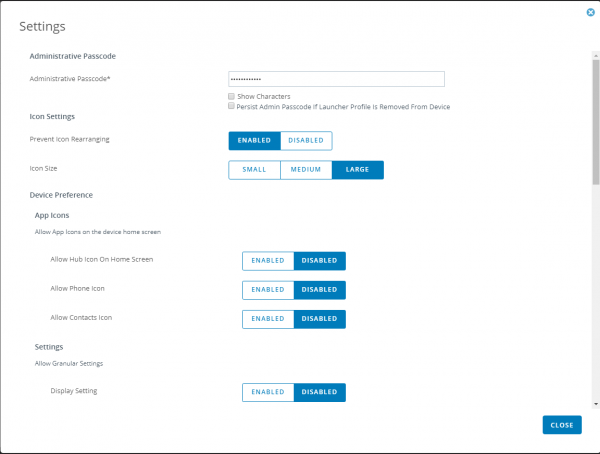
Asimismo, se pueden configurar de manera flexible todos los parámetros posibles e imposibles, como el tamaño de los íconos, la prohibición de moverlos, la prohibición del ícono de llamadas y de contactos. Esta funcionalidad es útil cuando se utiliza la plataforma Android como un menú interactivo en un restaurante y tareas similares.
Desde el lado del usuario, esto se ve aproximadamente así. 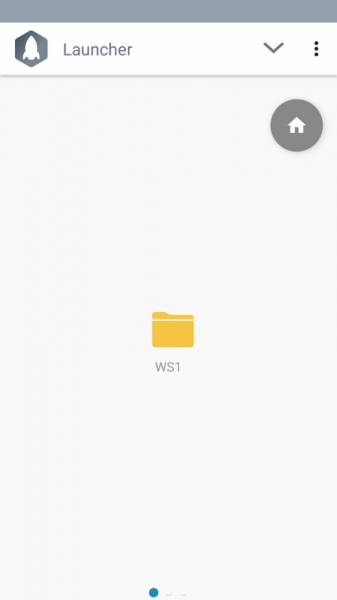
También hay soluciones interesantes de otros proveedores. Por ejemplo, EMM SafePhone del Instituto de Investigación SOKB proporciona soluciones certificadas para la transmisión segura de voz y mensajes con cifrado y posibilidad de grabación.
Dispositivos rooteados.
Un dolor de cabeza para la ciberseguridad son los teléfonos rooteados, donde el usuario tiene máximos derechos. No, subjetivamente es la opción ideal. Tu dispositivo debe darte plenos derechos de gestión. Desafortunadamente, esto va en contra de las tareas corporativas, que requieren que el usuario no pueda influir en el software corporativo. Por ejemplo, no debería poder acceder a la sección de memoria protegida con archivos o introducir un GPS falso.
Por lo tanto, todos los proveedores, de una manera u otra, tratan de detectar cualquier actividad sospechosa en el dispositivo gestionado y bloquear el acceso al detectar derechos de root o un firmware no estándar.
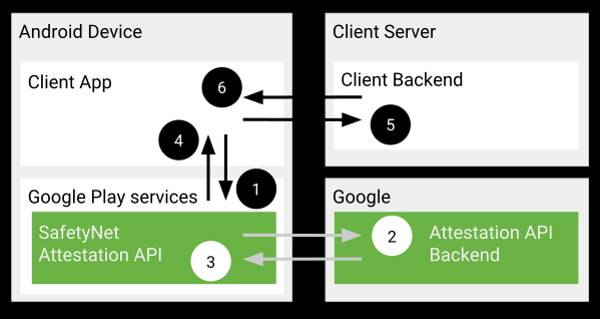
En Android, normalmente se confía en . De vez en cuando, el mismo Magisk permite eludir sus verificaciones, pero, por lo general, Google lo corrige muy rápidamente. Hasta donde sé, Google Pay aún no ha funcionado de nuevo en dispositivos rooteados después de la actualización de primavera.
En lugar de la salida
Si usted es una gran empresa, debe considerar la implementación de UEM/EMM/MDM. Las tendencias modernas indican que estos sistemas están encontrando cada vez más aplicaciones, desde iPads bloqueados como terminales en una confitería hasta grandes integraciones con bases de datos de almacén y terminales de mensajería. Un único punto de control y una rápida integración o cambio de rol de un empleado ofrecen grandes ventajas.
Mi correo electrónico es SVinogradskiy@croc.ru
Fuente: habr.com
