

No se puede confiar en los usuarios. En su mayoría, son perezosos y eligen la comodidad en lugar de la seguridad. Según las estadísticas, el 21% anota sus contraseñas de cuentas laborales en papel, el 50% utiliza las mismas contraseñas para servicios laborales y personales.
El entorno también es hostil. El 74% de las organizaciones permite llevar dispositivos personales al trabajo y conectarlos a la red corporativa. El 94% de los usuarios no puede distinguir un correo verdadero de uno de phishing, y el 11% ha hecho clic en archivos adjuntos.
Todos estos problemas son solucionados por la infraestructura corporativa de clave pública (PKI), que proporciona cifrado y autenticación de correos electrónicos, sustituyendo las contraseñas por certificados digitales. Esta infraestructura se puede implementar en Windows Server. De acuerdo con , el servicio Active Directory Certificate Services (AD CS) es un servidor que permite crear una PKI en su organización y utilizar criptografía de clave pública, certificados digitales y firmas digitales.
Pero la solución de Microsoft es bastante costosa.
El coste total de propiedad para un centro de certificación privado de Microsoft
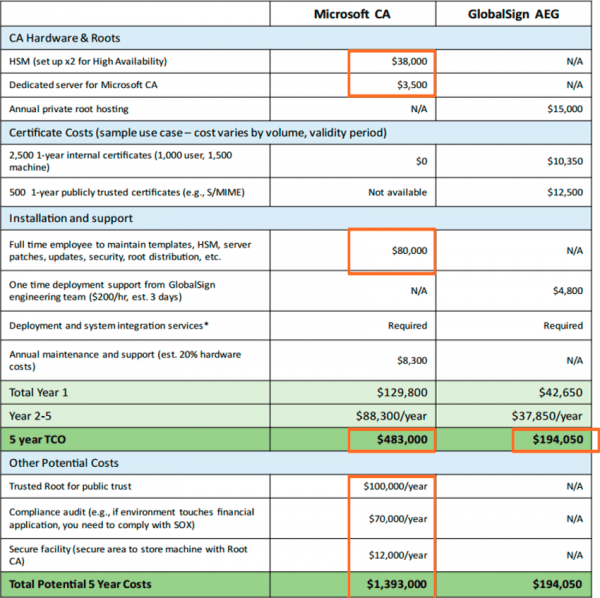
Comparación del coste de propiedad entre Microsoft CA y GlobalSign AEG.
En muchas situaciones, es más conveniente y barato crear un centro de certificación privado similar, pero con gestión externa. Este es precisamente el problema que resuelve el GlobalSign Auto Enrollment Gateway (AEG). Se eliminan varias partidas de gastos del coste total de propiedad (compra de hardware, costes de soporte, capacitación del personal, etc.). El ahorro puede superar .
Qué es AEG
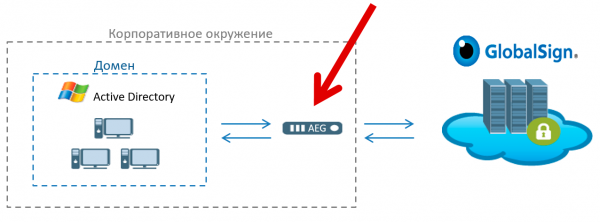
(AEG) es un servicio de software que actúa como un puente entre los servicios de certificados SaaS de GlobalSign y el entorno corporativo de Windows.
AEG se integra con Active Directory, permitiendo a las organizaciones automatizar el registro, la preparación y la gestión de certificados digitales de GlobalSign en el entorno de Windows. Al reemplazar los centros de certificación internos por los servicios de GlobalSign, las empresas aumentan la seguridad y reducen los costes de gestión de un complicado y caro centro de certificación interno de Microsoft.
Los servicios de certificación GlobalSign SaaS son una opción más fiable en comparación con los débiles y no gestionados certificados en la propia infraestructura. Eliminar la necesidad de gestionar un CA interno que consume muchos recursos reduce el coste total de propiedad de la PKI y también el riesgo de fallos del sistema.
El soporte para los protocolos SCEP y ACME amplía las capacidades de soporte más allá de Windows, incluyendo la emisión automatizada de certificados para servidores Linux, dispositivos móviles, de red y otros, así como computadoras Apple OSX registradas en Active Directory.
Mayor seguridad
Además del ahorro presupuestario, la gestión externa de PKI aumenta la seguridad del sistema. Como se señala en un estudio del Aberdeen Group, los certificados están convirtiéndose cada vez más en un blanco para los atacantes: estos utilizan con éxito vulnerabilidades conocidas, como certificados autofirmados poco fiables, cifrado débil y mecanismos de revocación engorrosos. Además, los atacantes han aprendido a realizar exploits más complejos, como la emisión fraudulenta de certificados de autoridades de certificación confiables y la falsificación de certificados para la firma de código.
«La mayoría de las empresas no gestionan adecuadamente los riesgos asociados con estos ataques y no están preparadas para reaccionar rápidamente ante un compromiso, — Derek E. Brink, vicepresidente y científico en seguridad informática de Aberdeen Group. — Al permitir que las empresas confíen los aspectos operativos de la gestión de certificados a expertos, mientras mantienen el control corporativo sobre políticas grupales en Active Directory, GlobalSign busca garantizar un crecimiento futuro en el uso de certificados, abordando problemas prácticos de seguridad y confianza en un modelo de implementación eficiente y económico».
Cómo funciona AEG
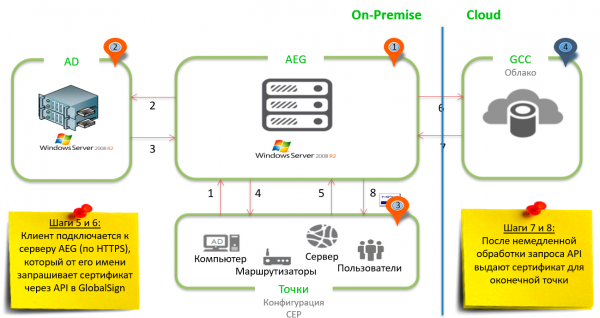
Un sistema típico con AEG incluye cuatro componentes clave para garantizar la entrega de los certificados correctos a los puntos de acceso correctos:
- Software AEG en un servidor Windows.
- Servidores de Active Directory o controladores de dominio que permiten a los administradores gestionar y almacenar información sobre recursos.
- Puntos finales: usuarios, dispositivos, servidores y estaciones de trabajo — prácticamente cualquier objeto que sea un 'consumidor' de certificados digitales.
- La autoridad de certificación de GlobalSign o GCC, que se encuentra en la cima de una plataforma de emisión y gestión de certificados confiable. Aquí se generan los certificados.
Tres de los cuatro componentes mostrados se encuentran en el entorno local del cliente, y el cuarto en la nube.
Primero, los puntos finales se configuran previamente mediante políticas de grupo: por ejemplo, verificando el certificado para la autenticación del usuario, solicitando S/MIME para el certificado, etc. — para la posterior conexión al servidor AEG. La conexión se realiza de forma segura a través de HTTPS.
El servidor AEG envía una solicitud a Active Directory a través de LDAP para obtener una lista de plantillas de certificados para estos puntos finales, y envía a los clientes dicha lista junto con la ubicación de la autoridad de certificación. Después de recibir estas reglas, los puntos finales se vuelven a conectar al servidor AEG, esta vez para solicitar los certificados reales. AEG, a su vez, crea una llamada a la API con los parámetros especificados y la envía al Centro de Certificación GlobalSign o GCC para su procesamiento.
Finalmente, la parte del servidor de GCC procesa las solicitudes, generalmente en cuestión de segundos, y envía una respuesta de API junto con el certificado, que será instalado en los puntos finales según la solicitud.
Todo el proceso dura unos segundos y se puede automatizar completamente configurando los puntos finales para que obtengan certificados automáticamente mediante políticas de grupo.
Características únicas de AEG
- Se puede registrar a través de la plataforma MDM.
- Desarrollado por ex-empleados del equipo de Microsoft Crypto.
- Solución 'sin cliente'.
- Implementación y gestión del ciclo de vida simplificadas.
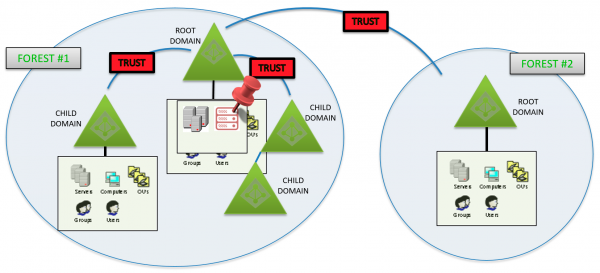
Ejemplos de arquitecturas
Por lo tanto, la gestión externa de PKI a través de la puerta de enlace GlobalSign AEG significa mayor seguridad, reducción de costos y disminución de riesgos. Otra ventaja es la escalabilidad sencilla y un aumento del rendimiento. Una gestión adecuada de PKI garantiza un largo tiempo de funcionamiento sin fallos, elimina la interrupción de operaciones críticas debido a certificados no válidos y ofrece a los empleados acceso remoto y seguro a las redes de la empresa.
admite una amplia gama de casos de uso que requieren autenticación de dos factores: desde clientes de grupos de trabajo remotos que acceden a la red a través de VPN y Wi-Fi, hasta acceso privilegiado a recursos altamente sensibles mediante tarjetas inteligentes.
GlobalSign - un líder mundial en la provisión de soluciones PKI en la nube y de gestión de identidad y acceso. Puede obtener más información sobre los productos con .
Fuente: habr.com
