

Zero Trust («confianza cero») es un modelo de seguridad desarrollado por el exanalista de Forrester en 2010. Desde entonces, el modelo de «confianza cero» se ha convertido en el concepto más popular en el ámbito de la ciberseguridad. Las recientes filtraciones masivas de datos solo confirman la necesidad de que las empresas presten más atención a la ciberseguridad, y el modelo de Zero Trust puede resultar ser el enfoque adecuado.
Zero Trust significa que no hay confianza en nadie, ni siquiera en los usuarios dentro del perímetro. El modelo implica que cada usuario o dispositivo debe autenticar su identidad cada vez que solicite acceso a cualquier recurso dentro o fuera de la red.
Siga leyendo si desea saber más sobre el concepto de seguridad Zero Trust.
Cómo funciona el concepto de Zero Trust
El concepto de Zero Trust ha evolucionado hacia un enfoque integral de ciberseguridad, que incluye varias tecnologías y procesos. El objetivo del modelo de «confianza cero» es proteger a la empresa de las amenazas modernas en ciberseguridad y de las filtraciones de datos, mientras se logra también el cumplimiento de las normativas legislativas sobre protección de datos y seguridad.
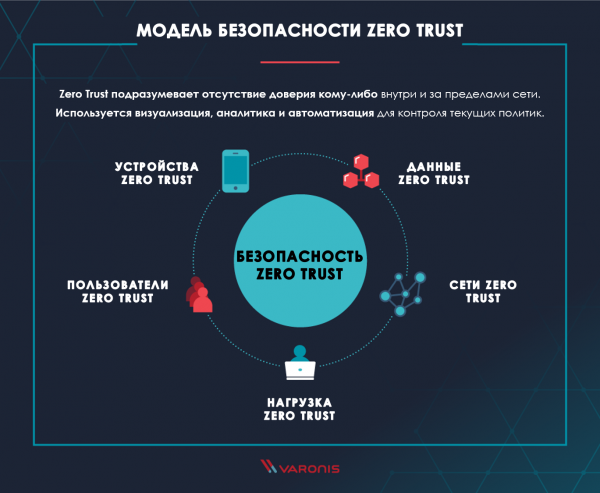
Analicemos las áreas clave del concepto de Zero Trust. Forrester recomienda a las organizaciones prestar atención a cada uno de los puntos para construir la mejor estrategia de «confianza cero».
Datos de Zero Trust: Sus datos son lo que los delincuentes intentan robar. Por lo tanto, es completamente lógico que la primera base del concepto de «confianza cero» se base en . Esto implica la necesidad de poder analizar, proteger, clasificar, rastrear y mantener la seguridad de sus datos corporativos.
Redes Zero Trust: Para robar información, los atacantes deben poder moverse dentro de la red, por lo que su tarea es hacer que este proceso sea lo más complicado posible. Segmente, aísle y controle sus redes con tecnologías modernas, como firewalls de nueva generación diseñados para tales fines.
Usuarios de Zero Trust: Las personas son el eslabón más débil en la estrategia de seguridad. Limite, controle y haga cumplir estrictamente los principios de acceso de los usuarios a los recursos dentro de la red y en Internet. Configure VPN, CASB (corredores de acceso seguro a la nube) y otras opciones de acceso para proteger a sus empleados.
Carga de Zero Trust: El término carga es utilizado por los representantes del departamento de servicio y control de infraestructura para referirse a todo el stack de aplicaciones y software backend que utilizan sus clientes para interactuar con el negocio. Las aplicaciones cliente no parcheadas son un vector de ataque común que debe protegerse. Considere todo el stack tecnológico, desde el hipervisor hasta el frontend web, como un vector de amenaza y protéjalo con herramientas que se alineen con la filosofía de 'cero confianza'.
Dispositivos Zero Trust: Con la proliferación del Internet de las Cosas (smartphones, smart TVs, cafeteras inteligentes, etc.), el número de dispositivos dentro de sus redes ha aumentado drásticamente en los últimos años. Estos dispositivos también son un potencial vector de ataque, por lo que deben ser segmentados y monitoreados, al igual que cualquier otra computadora en la red.
Visualización y analítica: Para implementar con éxito el principio de 'cero confianza', proporcione a su equipo de seguridad y respuesta a incidentes herramientas de visualización de todo lo que ocurre en su red, así como analíticas para comprender el significado de lo que sucede. y analítica son elementos clave en la lucha exitosa contra cualquier amenaza potencial en la red.
Automatización y gestión: ayuda a mantener la operatividad de todos sus sistemas bajo un modelo de 'cero confianza' y a monitorear la implementación de políticas de Zero Trust. Las personas simplemente no pueden seguir el volumen de eventos que se requiere para el principio de 'cero confianza'.
3 principios del modelo Zero Trust
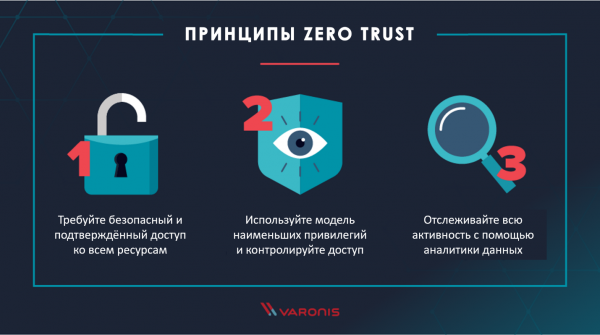
Exija acceso seguro y verificado a todos los recursos
El primer principio básico de la filosofía Zero Trust es todos los derechos de acceso a todos los recursos. Cada vez que un usuario accede a un recurso de archivo, aplicación o almacenamiento en la nube, es necesario realizar la reautenticación y autorización de dicho usuario para dicho recurso.
Debería considerar cada intento de acceso a su red como una amenaza hasta que se confirme lo contrario, independientemente de su modelo de hosting y de dónde provenga la conexión.
Utilice el modelo de menor privilegio y controle el acceso
es una paradigma de seguridad que limita los derechos de acceso de cada usuario al nivel necesario para llevar a cabo sus funciones laborales. Al restringir el acceso a cada empleado, se impide que un atacante obtenga acceso a una gran cantidad de datos mediante la compromisión de una sola cuenta.
desde cualquier lugar del mundo. Es la solución ideal para crear una oficina en la nube, donde todos los programas y datos de los empleados están en un entorno seguro , para lograr el menor privilegio y permitir a los propietarios de negocios gestionar sus propios permisos para los datos que controlan. Realice auditorías de derechos y membresías de grupos de manera regular.
Monitoree todo
Los principios de "cero confianza" implican el control y la verificación de todo. Registrar cada llamada de red, acceso a archivos o correos electrónicos para su análisis en busca de actividad maliciosa no es algo que una persona o un equipo completo pueda hacer. Por lo tanto, utilice sobre los registros recopilados para detectar amenazas en su red, como , malware o exfiltraciones de datos secretas.
Implementación del modelo de "cero confianza"
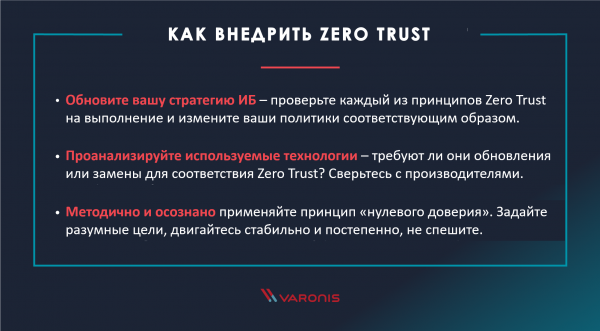
Identifiquemos algunas recomendaciones clave al implementar el modelo de "cero confianza":
- Actualice cada elemento de su estrategia de seguridad de la información para que cumpla con los principios de Zero Trust: Revise todas las partes de su estrategia actual para que se alineen con los principios de "cero confianza" descritos anteriormente y ajústelas según sea necesario.
- Analice la pila tecnológica utilizada y verifique si necesita actualizaciones o reemplazos para lograr Zero Trust: Verifique con los fabricantes de las tecnologías utilizadas sobre su cumplimiento con los principios de 'confianza cero'. Contacte a nuevos proveedores para buscar soluciones adicionales que puedan ser necesarias para implementar la estrategia de Zero Trust.
- Siga el principio de un enfoque metódico y consciente al implementar Zero Trust: establezca objetivos medibles y alcanzables. Asegúrese de que los nuevos proveedores de soluciones también cumplan con la estrategia seleccionada.
Modelo de Zero Trust: confíe en sus usuarios
El modelo de 'confianza cero' no se ajusta del todo a su nombre, pero la frase 'no confíe en nada, verifique todo' no suena tan bien. Realmente necesita confiar en sus usuarios, si (y eso es realmente una gran 'si') siempre y cuando hayan pasado un nivel adecuado de autorización y sus medios de monitoreo no hayan detectado nada sospechoso.
El principio de 'confianza cero' con Varonis
Al implementar el principio de Zero Trust, Varonis permite aplicar un enfoque centrado en la seguridad de los datos:
- Varonis escanea los derechos de acceso y la estructura de carpetas para lograr , asignando propietarios de datos comerciales y de gestión de derechos de acceso por los propios propietarios.
- Varonis analiza el contenido y detecta datos críticos con el objetivo de agregar un nivel adicional de seguridad y monitoreo a la información más importante, así como para cumplir con los requisitos legales.
- Varonis monitorea y analiza el acceso a archivos, la actividad en Active Directory, VPN, DNS, Proxy y correo electrónico para del comportamiento de cada usuario en su red.
compara la actividad actual con un modelo de comportamiento estándar para identificar acciones sospechosas y genera un incidente de seguridad con recomendaciones sobre los próximos pasos para cada una de las amenazas detectadas. - Varonis ofrece una base para monitoreo, clasificación, gestión de permisos y detección de amenazas, que es necesaria para implementar el principio de 'confianza cero' en su red.
¿Por qué elegir el modelo Zero Trust?
La estrategia de "confianza cero" proporciona un nivel de protección significativo contra filtraciones de datos y amenazas cibernéticas modernas. Lo único que necesitan los atacantes para infiltrarse en su red es tiempo y motivación. Ningún firewall o política de contraseñas los detendrá. Es necesario construir barreras internas y monitorear todo lo que sucede para identificar sus acciones durante un ataque.
Fuente: habr.com
