

Una hermosa noche de primavera, cuando no quería ir a casa, y el insaciable deseo de vivir y conocer me picaba y ardía como un hierro caliente, surgió la idea de hurgar en una atractiva característica del firewall llamada «Política IP DOS«.
Después de algunas caricias preliminares y leer el manual, lo configuré en modo Pasar y registrar, para ver realmente la salida y la dudosa utilidad de esta configuración.
Pasados un par de días (para que se acumulara la estadística, por supuesto, y no porque me hubiera olvidado), revisé los registros y, brincando en el lugar, aplaudí: se habían acumulado registros hasta lo que no se puede. Parecería que es muy simple: activa la política en modo de bloqueo de todos los que inundan, escanean, establecen sesiones half-open con prohibición por una hora y duerme tranquilo con el conocimiento de que la frontera está asegurada.
Pero en mi 34º año, el maximalismo juvenil ha pasado y en algún lugar de la nuca sonó una voz tenue: "¿Y si levantamos los párpados y miramos, qué direcciones ha reconocido nuestro querido firewall como maliciosos inundadores? Así, por pura curiosidad." Powershell y mis ojos se encuentran con letras familiares google.
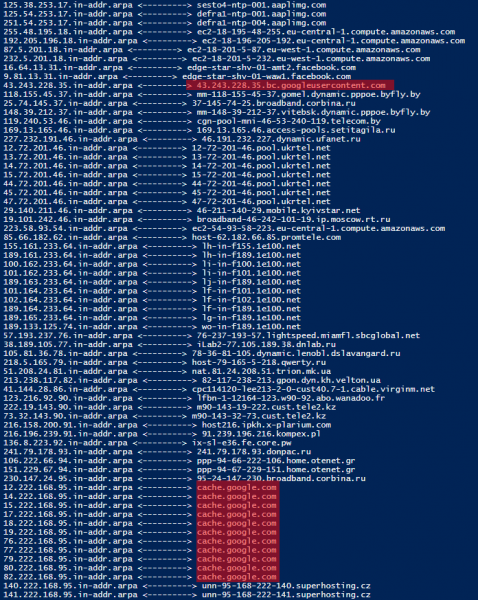
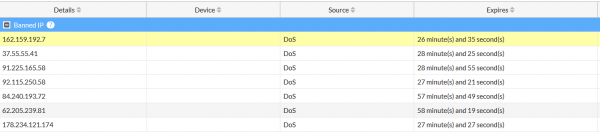
Frotando mis ojos, parpadeo durante cinco minutos para asegurarme de que no me lo estoy imaginando: efectivamente, en la lista de aquellos a quienes el firewall consideró como un malicioso inundador, el tipo de ataque es inundación UDP, direcciones que pertenecen a la corporación benévola.
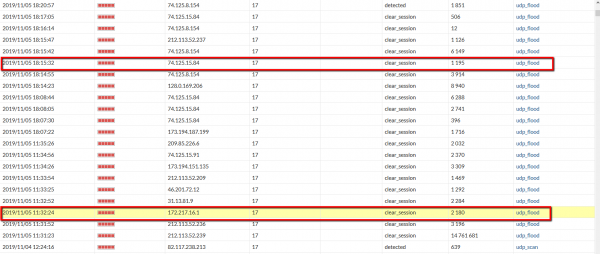
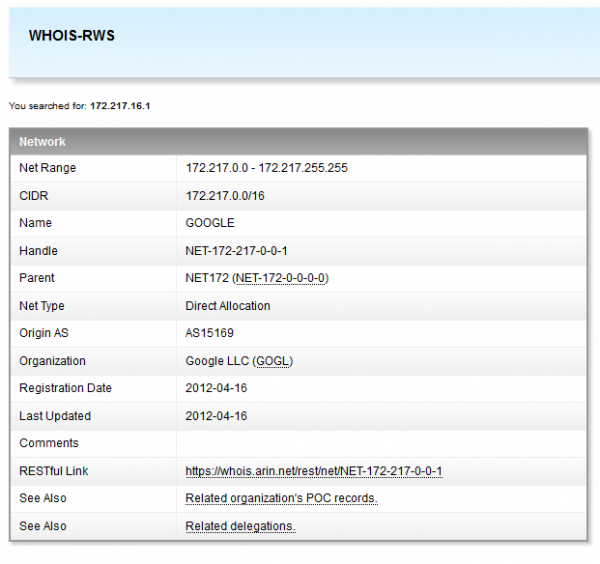
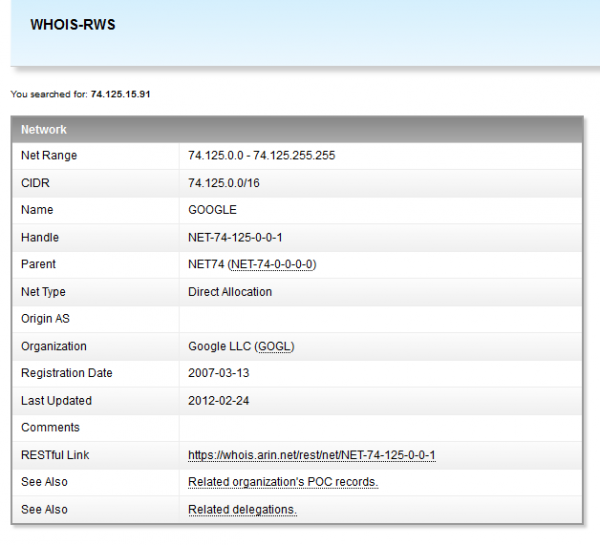
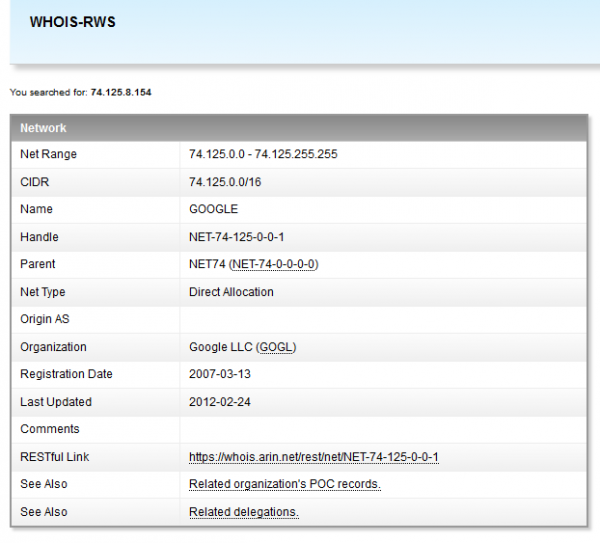
Me rasco la nuca, mientras configuro en la interfaz externa la captura de paquetes para un análisis posterior. En mi cabeza pasan pensamientos caleidoscópicos: "¿Cómo es posible que algo infectado esté en el dominio de Google? ¿Y fui yo quien lo descubrió? Esto es, esto es — recompensas, honores y una alfombra roja, y su propio casino con blackjack y, ya saben ..."
Descompongo el archivo obtenido Wireshark-.
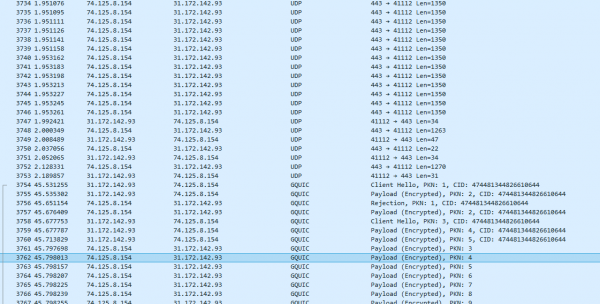
Sí, realmente desde una dirección en el dominio Google están disparando paquetes UDP desde el puerto 443 hacia un puerto aleatorio en mi dispositivo.
Pero, espera... Aquí el protocolo cambia de UDP en GQUIC.
Semión Semiónovich...
De inmediato recuerdo la presentación de HighLoad Alexander Tobol «UDP contra TCP o el futuro de la pila de red" ().
Por un lado, surge una ligera decepción — nada de laureles ni honores, buen señor. Por otro lado, el problema es claro, solo queda entender hacia dónde y cuánto escavar.
Un par de minutos hablando con la Corporación del Bien, y todo se pone en su lugar. En un intento por mejorar la velocidad de entrega de contenido, la empresa Google anunció en 2012 el protocolo QUIC, que permite eliminar gran parte de las desventajas de TCP (sí, sí, en estos artículos — y se habla de un enfoque completamente revolucionario, pero, seamos sinceros, se desea que las fotos de gatitos se carguen más rápido, en lugar de todas estas revoluciones de conciencia y progreso). Como lo mostró la investigación posterior, muchas organizaciones están haciendo la transición a este tipo de entrega de contenido.
El problema en mi caso y, creo, en el de muchos otros, es que hay demasiados paquetes en el camino, y el firewall los percibe como inundaciones.
Las opciones de solución resultaron ser pocas:
1. Agregar a la lista de excepciones para DoS Policy en el firewall un rango de direcciones Google. Solo pensar en el rango de posibles direcciones me hizo ponerme nervioso — se descartó la idea como absurda.
2. Aumentar el umbral de activación para udp flood policy — tampoco es conveniente, ¿y si algún verdadero malicioso se escapa?
3. Prohibir las conexiones de la red interna hacia UDP en 443 puertos externos.
Después de leer más sobre la implementación e integración QUIC en Google Chrome se tomó como acción el último enfoque. La cuestión es que, el que es querido por todos sin piedad (no entiendo por qué, es mejor que la descarada cara pelirroja Firefox-ovskaya reciba lo que ha consumido en gigabytes de RAM), Google Chrome intenta inicialmente establecer una conexión usando su esforzado QUIC, pero si el milagro no ocurre, regresa a los métodos probados como TLS, aunque se avergüenza enormemente de ello.
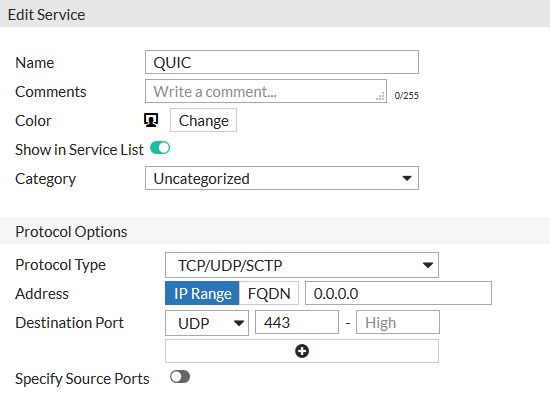
Creamos en el firewall un registro para el servicio QUIC:
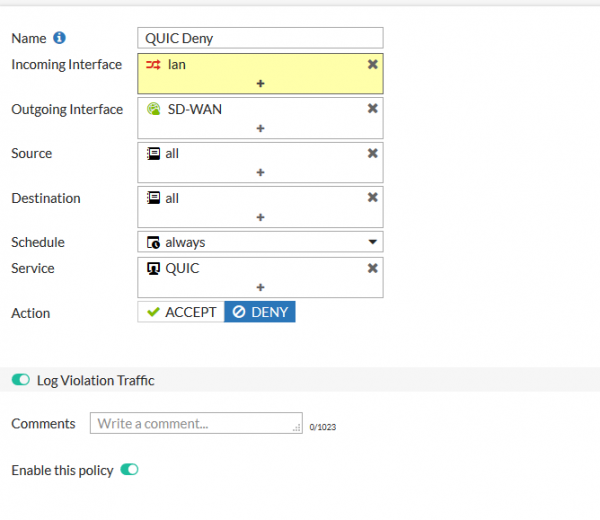
Configuramos una nueva regla y la colocamos en algún lugar más alto en la cadena.
Después de activar la regla en la lista de anomalías, todo está tranquilo, excepto por los verdaderos infractores.
Gracias a todos por su atención.
Recursos utilizados:
1.
2.
3.
4.
Fuente: habr.com
