

La transición a Kubernetes y las infraestructuras Linux en la transformación digital de las organizaciones lleva a que las aplicaciones se construyan cada vez más sobre la arquitectura de microservicios y, como consecuencia, se desarrollen muy a menudo esquemas complejos de enrutamiento de solicitudes entre servicios.
En Red Hat OpenShift Service Mesh, vamos más allá del enrutamiento tradicional y ofrecemos componentes para rastrear y visualizar tales solicitudes, con el fin de simplificar y hacer más confiable la interacción entre servicios. La introducción de un nivel lógico de control especial, conocido como malla de servicios , ayuda a simplificar la conexión, el control y la gestión operativa a nivel de cada aplicación individual desplegada en Red Hat OpenShift, la plataforma Kubernetes de nivel empresarial líder.
Red Hat OpenShift Service Mesh se ofrece como un operador de Kubernetes especializado, cuyas capacidades se pueden probar en Red Hat OpenShift 4. .
Mejor rastreo, enrutamiento y optimización de las comunicaciones a nivel de aplicaciones y servicios.
Usar solo equilibradores de carga de hardware, equipos de red especializados y otras soluciones similares, que se han vuelto norma en los entornos de TI modernos, hace que sea muy difícil, y a veces imposible, regular y gestionar de manera coherente y uniforme las comunicaciones a nivel de «service-to-service» que surgen entre aplicaciones y sus servicios. Con la aparición de un nivel adicional de gestión en la malla de servicios, las aplicaciones en contenedores pueden rastrear, enrutear y optimizar mejor sus comunicaciones con Kubernetes como núcleo de la plataforma. La malla de servicios ayuda a simplificar la gestión de cargas híbridas en múltiples ubicaciones y a controlar más detalladamente la ubicación de los datos. Con el lanzamiento de OpenShift Service Mesh, esperamos que este componente importante del stack de tecnologías de microservicios amplíe las capacidades de las organizaciones en la implementación de estrategias multicloud e híbridas.
OpenShift Service Mesh se basa en varios proyectos de código abierto, como Istio, Kiali y Jaeger, y permite programar la lógica de comunicación dentro de la arquitectura de aplicaciones de microservicios. Como resultado, los equipos de desarrollo pueden concentrarse completamente en la creación de aplicaciones y servicios que resuelvan problemas de negocio.
Facilitando la vida a los desarrolladores
, hasta la aparición del service mesh, gran parte del trabajo relacionado con la gestión de las complejas interacciones entre servicios recaía en los desarrolladores de aplicaciones. En estas condiciones, necesitan un conjunto completo de herramientas para gestionar el ciclo de vida de la aplicación, desde el control de los resultados del despliegue del código hasta la gestión del tráfico de las aplicaciones en producción. Para que una aplicación funcione con éxito, todos sus servicios deben interactuar correctamente entre sí. La trazabilidad permite al desarrollador rastrear cómo cada servicio interactúa con las demás funciones y ayuda a identificar cuellos de botella que generan retrasos innecesarios en el rendimiento real.
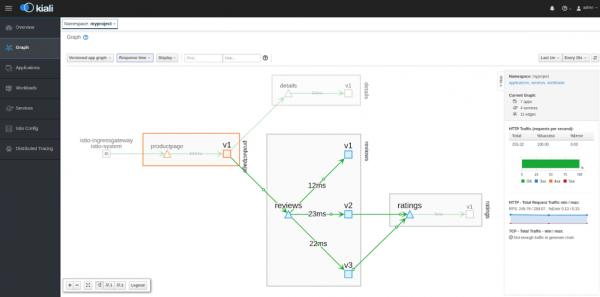
La capacidad de visualizar las conexiones entre todos los servicios y ver la topología de interacción también ayuda a comprender mejor la complicada red de interrelaciones entre servicios. Al combinar estas útiles funcionalidades dentro de OpenShift Service Mesh, Red Hat ofrece al desarrollador un conjunto ampliado de herramientas necesarias para el desarrollo y despliegue exitoso de microservicios en la nube.
Para facilitar la creación de un service mesh, nuestra solución permite implementar fácilmente este nivel de gestión dentro de una instancia de OpenShift existente mediante el operador de Kubernetes correspondiente. Este operador se encarga de las tareas de instalación, integración de red y gestión operativa de todos los componentes necesarios, lo que permite comenzar a utilizar la nueva red de service mesh para desplegar aplicaciones reales de inmediato.
La reducción del esfuerzo en la implementación y gestión de service mesh permite desarrollar y probar conceptos de aplicaciones más rápidamente, sin perder el control a medida que evolucionan. ¿Por qué esperar a que la gestión de las comunicaciones entre servicios se convierta en un verdadero problema? OpenShift Service Mesh proporciona fácilmente la escalabilidad necesaria incluso antes de que realmente la necesite.
La lista de ventajas que OpenShift Service Mesh ofrece a los usuarios de OpenShift incluye:
- Trazabilidad y monitoreo (Jaeger). La activación de service mesh con el fin de mejorar la gestionabilidad puede ir acompañada de una cierta disminución en el rendimiento, por lo que OpenShift Service Mesh es capaz de medir el nivel de rendimiento base para luego utilizar esos datos en la posterior optimización.
- Visualización (Kiali). Una representación visual del service mesh ayuda a entender la topología de la malla de servicios y la imagen general de la interacción entre servicios.
- Operador de Service Mesh para Kubernetes. Minimiza la necesidad de administración al gestionar aplicaciones, permitiendo automatizar tareas estándar como la instalación, el mantenimiento y la gestión del ciclo de vida del servicio. Al agregar lógica empresarial, se puede simplificar aún más la gestión y acelerar la introducción de nuevas funciones en producción. El operador de OpenShift Service Mesh despliega paquetes de Istio, Kiali y Jaeger junto con la lógica de configuración que implementa toda la funcionalidad requerida de inmediato.
- Soporte para múltiples interfaces de red (multus). OpenShift Service Mesh elimina las operaciones manuales y permite al desarrollador ejecutar código en modo de seguridad mejorada mediante SCC (Security Context Constraint). En particular, se proporciona mayor aislamiento de las cargas de trabajo en el clúster, por ejemplo, se puede especificar para un espacio de nombres qué cargas pueden ejecutarse en nombre de root y cuáles no. Como resultado, se logran combinar las ventajas de Istio tan solicitadas por los desarrolladores con las robustas medidas de seguridad necesarias para los administradores de clústeres.
- Integración con Red Hat 3scale API Management. Para desarrolladores o administradores de TI que necesitan una mayor seguridad en el acceso a las APIs de los servicios, OpenShift Service Mesh ofrece el componente Red Hat 3scale Istio Mixer Adapter, que, a diferencia de service mesh, permite controlar las comunicaciones entre servicios a nivel de API.
En cuanto al desarrollo futuro de las tecnologías de service mesh, a principios de este año Red Hat anunció su participación en un proyecto de la industria , que tiene como objetivo mejorar la interoperabilidad de las tecnologías mencionadas, ofrecidas por diferentes proveedores. La colaboración en este proyecto nos ayudará a ofrecer a los usuarios de Red Hat OpenShift una selección más amplia y flexible, acercándonos a una nueva era en la que podremos ofrecer a los desarrolladores un entorno de clase "NoOps".
Prueba OpenShift
Las tecnologías de service mesh ayudan a simplificar significativamente el uso de pilas de microservicios en la nube híbrida. Por ello, invitamos a todos los que utilizan activamente Kubernetes y contenedores, .
Fuente: habr.com
