

Organización sin fines de lucro con la participación de Google y otros patrocinadores el 5 de noviembre de 2019 iniciado hace varios años , que se describe como «el primer proyecto de código abierto para crear una arquitectura de chip abierta y de calidad con una raíz de confianza (RoT) a nivel de hardware».
OpenTitan, basado en la arquitectura RISC-V, es un chip de propósito especial diseñado para su instalación en servidores en centros de datos y en cualquier otro equipo donde se necesite garantizar la autenticidad del arranque, proteger el firmware de cambios y eliminar la posibilidad de rootkits: esto incluye placas base, tarjetas de red, enrutadores, dispositivos IoT, gadgets móviles, entre otros.
Por supuesto, existen módulos similares en los procesadores modernos. Por ejemplo, el módulo de hardware Intel Boot Guard actúa como raíz de confianza en los procesadores Intel. Verifica la autenticidad del UEFI BIOS antes de cargar el sistema operativo. Pero la pregunta es cuán confiables son las raíces de confianza propietarias dado que no tenemos garantías de que no haya fallas en el diseño y no hay manera de comprobarlo. Véase el artículo que describe cómo un error clonable en la producción de varios proveedores permite a un posible atacante utilizar esta tecnología para crear un rootkit oculto que no se puede eliminar (incluso con un programador) en el sistema.
La amenaza de compromiso del hardware en la cadena de suministro es sorprendentemente real: parece que cualquier aficionado a la electrónica , utilizando equipos que no cuestan más de 200 dólares. Algunos expertos sospechan que «organizaciones con presupuestos de cientos de millones de dólares podrían haber estado haciendo esto durante muchos años». Aunque no hay pruebas, teóricamente es posible.
«Si no puedes confiar en el cargador de arranque de hardware, el juego se acabó», — Gavin Ferris, miembro de la junta de lowRISC. — No importa lo que haga el sistema operativo: si para el momento en que arranca el sistema operativo ya has sido comprometido, el resto es cuestión de técnica. Ya has terminado».
Este es el problema que debe resolver la primera plataforma de hardware abierta de su tipo, OpenTitan (, , ). La transición desde soluciones propietarias permitirá transformar la «industria de RoT, torpe e imperfecta», según Google.
La propia empresa Google comenzó a desarrollar Titan, al descubrir el sistema operativo Minix integrado en los chips Intel Management Engine (ME). Este complejo sistema operativo ampliaba de manera impredecible e incontrolada la superficie de ataque. Google , pero fracasó.
¿Qué es la raíz de confianza?
Cada etapa del proceso de arranque del sistema verifica la autenticidad de la siguiente etapa, formando así una cadena de confianza.
La raíz de confianza (Root of Trust, RoT) es una autenticación a nivel de hardware que garantiza que la fuente de la primera instrucción ejecutable en la cadena de confianza no puede ser alterada. RoT es una protección básica contra rootkits. Es un paso clave en el proceso de arranque que participa en la activación del sistema, desde la BIOS hasta el sistema operativo y las aplicaciones. Debe verificar la autenticidad de cada siguiente etapa de arranque. Para ello, en cada etapa se utiliza un conjunto de claves con firma digital. Uno de los estándares más populares para la protección de claves a nivel de hardware es el TPM (Módulo de Plataforma Confiable, Trusted Platform Module).
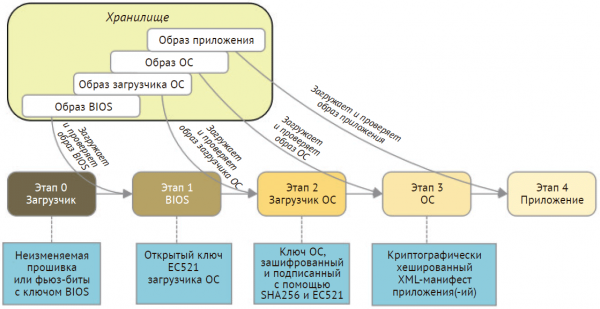
Establecimiento de la raíz de confianza. Arriba se presenta un arranque de cinco etapas que forma una cadena de confianza y comienza con el cargador, que se encuentra en memoria inmutable. En cada etapa se utiliza una clave pública, mediante la cual se autentica la autenticidad del siguiente componente cargado. Ilustración del libro de Perry Lee
RoT puede iniciarse de diversas maneras:
- arranque de la imagen y la clave raíz desde el firmware o memoria inmutable;
- almacenamiento de la clave raíz en memoria programable una sola vez utilizando bits de fusible;
- carga de código desde un área de memoria segura a un almacenamiento seguro.
En diferentes procesadores, la raíz de confianza se implementa de manera diferente. Intel y ARM
soportan las siguientes tecnologías:
- ARM TrustZone. ARM vende a los fabricantes de chips un bloque de silicio propietario que proporciona una raíz de confianza y otros mecanismos de seguridad. De esta manera, el microprocesador se separa del núcleo no seguro; ejecuta un Sistema Operativo de Confianza: un sistema operativo seguro con una interfaz de interacción claramente definida con componentes no seguros. Los recursos protegidos se encuentran en el núcleo de confianza y deben ser lo más livianos posible. La transición entre componentes de diferentes tipos se realiza mediante el cambio de contexto hardware, lo que elimina la necesidad de software seguro para la supervisión.
- Intel Boot Guard es un mecanismo hardware para verificar la autenticidad del bloque de arranque mediante medios criptográficos o a través de un proceso de medición. Para verificar el bloque de arranque, el fabricante debe generar una clave de 2048 bits, que consiste en dos partes: pública y privada. La clave pública se imprime en la placa a través de la 'detonación' de bits de fusible durante la producción. Estos bits son de un solo uso y no se pueden modificar. La parte privada de la clave genera una firma digital para autenticar el proceso de arranque.
La plataforma OpenTitan abre las partes clave de un sistema hardware-software, como se muestra en el diagrama a continuación.
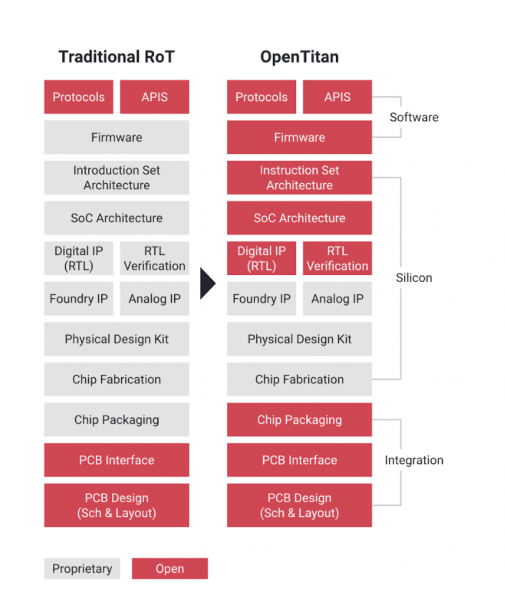
Plataforma OpenTitan
El desarrollo de la plataforma OpenTitan está bajo la dirección de la organización sin ánimo de lucro lowRISC. El equipo de ingenieros tiene su sede en Cambridge (Reino Unido), y el principal patrocinador es Google. Los socios fundadores incluyen la ETH de Zúrich, G+D Mobile Security, Nuvoton Technology y Western Digital.
Google del proyecto en el blog corporativo de Google Open Source. La compañía afirmó que OpenTitan busca 'proporcionar recomendaciones de diseño e integración de RoT de alta calidad para su uso en servidores de centros de datos, almacenamiento, dispositivos periféricos y mucho más'.
La raíz de confianza es el primer eslabón en la cadena de confianza en el nivel más bajo del módulo de computación de confianza, al que el sistema siempre confía plenamente.
RoT es crítico para aplicaciones, incluyendo infraestructuras de clave pública (PKI). Es la base del sistema de seguridad que subyace a un sistema complejo, como una aplicación IoT o un centro de datos. Por lo tanto, es comprensible por qué Google apoya este proyecto. Actualmente tiene 19 centros de datos en cinco continentes. Los centros de datos, los almacenes y las aplicaciones críticas representan una amplia superficie de ataque, y para proteger esta infraestructura, Google desarrolló inicialmente su propia raíz de confianza en el chip Titan.
para los centros de datos de Google fue presentado por primera vez en la conferencia Google Cloud Next. 'Nuestros servidores realizan una verificación criptográfica de cada paquete de software, y luego deciden si se debe conceder acceso a los recursos de la red. Titan se integra en este proceso y ofrece capas adicionales de protección', comentaron los representantes de Google en esa presentación.
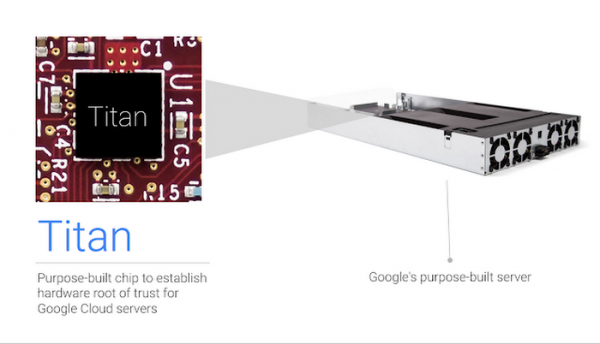
El chip Titan en el servidor de Google
La arquitectura Titan era propiedad de Google, pero ahora se está convirtiendo en de dominio público dentro del marco de un proyecto de código abierto.
La primera etapa del proyecto es crear un diseño lógico de RoT a nivel de chip, incluyendo un microprocesador de código abierto , procesadores criptográficos, un generador de números aleatorios hardware, jerarquías de claves y memoria para almacenamiento volátil y no volátil, mecanismos de protección, dispositivos de entrada/salida y procesos de arranque seguros.
Google dice que OpenTitan se basa en tres principios clave:
- cada uno tiene la oportunidad de verificar la plataforma y contribuir;
- mayor flexibilidad gracias a la apertura de un diseño lógicamente seguro, que no está bloqueado por las prohibiciones propietarias del proveedor;
- calidad, asegurada no solo por el propio diseño, sino también por el firmware de referencia y la documentación.
«Los actuales chips con raíces de confianza son muy propietarios. Aseguran seguridad, pero en realidad, tienes que confiar en eso y no puedes verificarlos tú mismo», dice Dominic Rizzo, un experto en seguridad del proyecto Google Titan. «Ahora, por primera vez, hay una oportunidad de proporcionar seguridad sin depender ciegamente de los diseñadores propietarios de las raíces de confianza. Así que la base no solo es sólida, se puede verificar».
Rizzo añadió que OpenTitan se puede considerar un «diseño radicalmente transparente, en comparación con la situación actual.»
Según los desarrolladores, OpenTitan no debería ser visto de ninguna manera como un producto terminado, ya que el desarrollo aún no ha conclido. Han hecho públicas las especificaciones y el diseño a mitad de desarrollo, para que todos puedan revisarlo, contribuir y mejorar el sistema antes del inicio de la producción.
Para comenzar la producción de los chips OpenTitan, es necesario presentar una solicitud y pasar la certificación. Al parecer, no se requieren regalías por licencias.
Fuente: habr.com
