

Así luce el centro de monitoreo del centro de datos NORD-2 ubicado en Moscú
Sobre las medidas que se toman para garantizar la seguridad de la información (SI), ya ha leído más de una vez. Cualquier IT profesional que se respete podría fácilmente mencionar de 5 a 10 reglas de SI. Cloud4Y propone hablar sobre la seguridad de la información en los centros de datos.
Al garantizar la seguridad de la información en un centro de datos, los objetos más 'protegidos' son:
- recursos de información (datos);
- procesos de recolección, procesamiento, almacenamiento y transmisión de información;
- usuarios del sistema y personal de soporte;
- infraestructura de información, que incluye medios técnicos y de software para el procesamiento, transmisión y visualización de información, incluyendo canales de intercambio de información, sistemas de protección de información y locales.
La zona de responsabilidad del centro de datos depende del modelo de servicios proporcionados (IaaS/PaaS/SaaS). Así es como se ve, mire la imagen a continuación:
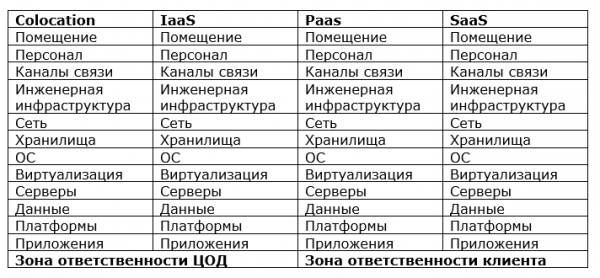
Ámbito de la política de seguridad del centro de datos dependiendo del modelo de servicios proporcionados
Una parte crucial del desarrollo de la política de seguridad de la información es la construcción de un modelo de amenazas y violaciones. ¿Qué puede convertirse en una amenaza para el centro de datos?
- Eventos adversos de carácter natural, tecno-genético y social
- Terroristas, elementos criminales, etc.
- Dependencia de proveedores, proveedores de servicios, socios y clientes
- Fallas, fallos, destrucciones, daños a medios de software y hardware
- Empleados del centro de datos que implementan amenazas a la SI utilizando derechos y poderes que les son legalmente otorgados (violadores internos de la SI)
- Empleados del centro de datos que implementan amenazas a la SI fuera de los derechos y poderes que les son legalmente otorgados, así como entidades que no pertenecen al personal del centro de datos pero que intentan acceder sin autorización y realizar acciones no permitidas (violadores externos de la SI)
- No conformidad con los requisitos de las autoridades supervisores y reguladoras, así como con la legislación vigente
El análisis de riesgos — la identificación de amenazas potenciales y la evaluación de la magnitud de las consecuencias de su materialización — ayudará a elegir adecuadamente las tareas prioritarias que deben ser abordadas por los especialistas en seguridad de la información del centro de datos, así como a planificar presupuestos para la compra de medios técnicos y de software.
La seguridad es un proceso continuo que incluye etapas de planificación, implementación y operación, monitoreo, análisis y mejora del sistema de gestión de seguridad de la información. Para crear sistemas de gestión de la seguridad de la información se utiliza un llamado «».
Una parte importante de las políticas de seguridad es la distribución de roles y responsabilidades del personal para su cumplimiento. Las políticas deben revisarse constantemente teniendo en cuenta los cambios en la legislación, las nuevas amenazas y los nuevos medios de protección. Y, por supuesto, se deben comunicar los requisitos de seguridad de la información al personal y llevar a cabo su formación.
Medidas organizativas
Algunos expertos son escépticos respecto a la seguridad 'en papel', considerando que las habilidades prácticas para enfrentar intentos de hacking son las más importantes. La experiencia real en la garantía de la seguridad de la información en los bancos dice lo contrario. Los especialistas en seguridad de la información pueden tener una excelente experiencia en la identificación y reducción de riesgos, pero si el personal del centro de datos no sigue sus indicaciones, todo será en vano.
La seguridad, en general, no genera ingresos, solo minimiza riesgos. Por lo tanto, se suele ver como un obstáculo y algo secundario. Y cuando los especialistas en seguridad empiezan a quejarse (con pleno derecho), a menudo surgen conflictos con el personal y los directores de las unidades operativas.
La existencia de estándares de la industria y requisitos de los reguladores ayuda a los expertos en seguridad a defender sus posiciones en las negociaciones con la dirección, y las políticas, regulaciones y procedimientos de seguridad de la información aprobados permiten exigir del personal el cumplimiento de los requisitos establecidos, apoyando la implementación de decisiones a menudo impopulares.
Protección de las instalaciones
Al proporcionar servicios en un centro de datos bajo el modelo de colocation, la seguridad física y el control de acceso al equipo del cliente se vuelven fundamentales. Para ello se utilizan divisiones (partes delimitadas de la sala) que están bajo vigilancia por video del cliente y a las que el personal del centro de datos tiene acceso restringido.
En los centros de computación gubernamentales con seguridad física, a finales del siglo pasado las cosas eran adecuadas. Había un régimen de acceso, control de acceso a las instalaciones, aunque sin computadoras ni cámaras, sistemas de extinción de incendios: en caso de incendio, se activaba automáticamente el freón en la sala de máquinas.
En la actualidad, la seguridad física se garantiza aún mejor. Los sistemas de control y gestión de acceso (SCADA) se han vuelto inteligentes, se han implementado métodos biométricos de restricción de acceso.
Los sistemas de extinción de incendios se han vuelto más seguros para el personal y el equipo, entre los cuales se destacan las instalaciones de inhibición, aislamiento, enfriamiento y el efecto hipóxico en el área de incendio. Junto con los sistemas obligatorios de protección contra incendios, en los centros de datos se utiliza a menudo un sistema de detección temprana de incendios de tipo aspirativo.
Para proteger los centros de datos de amenazas externas — incendios, explosiones, colapsos de estructuras, inundaciones, gases corrosivos — se han utilizado habitaciones y cajas fuertes de seguridad, en las que el equipo del servidor está protegido prácticamente de todos los factores externos dañinos.
El eslabón más débil — el ser humano
Los sistemas de videovigilancia 'inteligentes', los sensores de seguimiento volumétrico (acústicos, infrarrojos, ultrasónicos, microondas) y los SCADA han reducido los riesgos, pero no han solucionado todos los problemas. Estos medios no ayudarán, por ejemplo, cuando personas que tienen acceso correctamente otorgado al centro de datos lleven alguna herramienta y causen un imprevisto. Y, como suele suceder, un toque accidental traerá el máximo de problemas.
El uso indebido de los recursos del centro de datos por parte del personal, como la minería ilegal, puede afectar su funcionamiento. En estos casos, los sistemas de gestión de infraestructura del centro de datos (DCIM) pueden ser de ayuda.
El personal también requiere protección, ya que a menudo se le considera el eslabón más vulnerable en el sistema de seguridad. Los ataques dirigidos de delincuentes profesionales suelen comenzar con la aplicación de métodos de ingeniería social. A menudo, los sistemas más seguros caen o se comprometen después de que alguien presiona/descarga/hace algo en algún lugar. Estos riesgos pueden minimizarse formando al personal e implementando las mejores prácticas mundiales en el área de seguridad de la información.
Protección de la infraestructura ingenieril
Las amenazas tradicionales al funcionamiento de un centro de datos son los cortes de energía y las fallas en los sistemas de refrigeración. A estas amenazas ya se han acostumbrado y han aprendido a combatirlas.
Una nueva tendencia es la implementación generalizada de equipos "inteligentes" conectados en red: UPS gestionados, sistemas inteligentes de refrigeración y ventilación, diversos controladores y sensores conectados a sistemas de monitoreo. Al construir un modelo de amenazas para el centro de datos, no se debe olvidar la probabilidad de un ataque a la red de infraestructura (y posiblemente a la red IT relacionada del centro de datos). La situación se complica por el hecho de que parte del equipo (por ejemplo, los chillers) puede estar ubicado fuera del centro de datos, como en el techo de un edificio alquilado.
Protección de los canales de comunicación
Si el centro de datos ofrece servicios no solo bajo el modelo de colocation, entonces deberá ocuparse de la protección de las nubes. Según los datos de Check Point, solo el año pasado, el 51% de las organizaciones en todo el mundo enfrentaron ataques a sus estructuras en la nube. Los ataques DDoS detienen negocios, los virus de cifrado exigen rescate, y los ataques dirigidos a sistemas bancarios resultan en el robo de fondos de cuentas corrientes.
Las amenazas de intrusiones externas también preocupan a los especialistas en seguridad informática de los centros de datos. Las más relevantes para los centros de datos son los ataques distribuidos dirigidos a interrumpir la prestación de servicios, así como las amenazas de hackeo, robo o modificación de datos en la infraestructura virtual o en los sistemas de almacenamiento.
Para proteger el perímetro externo del centro de datos se utilizan sistemas modernos con funciones de detección y neutralización de malware, control de aplicaciones, y la posibilidad de importar tecnología de protección proactiva inteligencia de amenazas. En algunos casos, se implementan sistemas con funciones IPS (prevención de intrusiones) que ajustan automáticamente el conjunto de firmas a los parámetros del entorno protegido.
Para protegerse contra los ataques DDoS, las empresas rusas generalmente utilizan servicios especializados externos que redirigen el tráfico a otros nodos y lo filtran en la nube. La protección del lado del operador es mucho más efectiva que la del lado del cliente, y los centros de datos actúan como intermediarios en la venta de servicios.
En los centros de datos pueden ocurrir ataques DDoS internos: un atacante se infiltra en servidores poco protegidos de una empresa que aloja su equipo en un modelo de colocación, y desde allí realiza un ataque de "denegación de servicio" a otros clientes de ese centro de datos a través de la red interna.
Atención a los entornos virtuales
Es necesario tener en cuenta la especificidad del objeto a proteger: el uso de medios de virtualización, la dinámica del cambio de infraestructuras de TI, la interconexión de servicios, donde un ataque exitoso a un cliente puede amenazar la seguridad de los vecinos. Por ejemplo, al violar un contenedor de frontend en un entorno PaaS basado en Kubernetes, un atacante puede obtener de inmediato toda la información de contraseñas e incluso acceso al sistema de orquestación.
Los productos ofrecidos bajo un modelo de servicio tienen un alto grado de automatización. Para no interferir con el negocio, los medios de protección de la información aplicados deben tener un grado de automatización y escalado horizontal igualmente altos. El escalado debe garantizarse a todos los niveles de seguridad de la información, incluyendo la automatización del control de accesos y la rotación de claves de acceso. Un desafío especial es el escalado de los módulos funcionales que realizan la inspección del tráfico de red.
Por ejemplo, la filtración del tráfico de red en los niveles de aplicación, red y sesión en centros de datos con un alto grado de virtualización debe realizarse a nivel de los módulos de red del hipervisor (como el Firewall Distribuido de VMware) o mediante la creación de cadenas de servicios (firewalls virtuales de Palo Alto Networks).
En presencia de vulnerabilidades a nivel de virtualización de recursos computacionales, los esfuerzos para crear un sistema de seguridad de la información integral a nivel de plataforma resultarán ineficaces.
Niveles de protección de la información en los centros de datos
Enfoque general para la protección: el uso de sistemas de seguridad de la información integrados y multicapa, incluyendo la macrosegmentación a nivel de cortafuegos (asignación de segmentos para diferentes direcciones funcionales del negocio), microsegmentación basada en firewalls virtuales o etiquetado de tráfico de grupos (roles de usuarios o servicios), determinados por políticas de acceso.
El siguiente nivel es la detección de anomalías dentro de los segmentos y entre ellos. Se analiza la dinámica del tráfico, que puede indicar actividades maliciosas, como el escaneo de redes, intentos de ataques DDoS, descarga de datos, por ejemplo, mediante la fragmentación de archivos de bases de datos y su extracción a través de sesiones que aparecen periódicamente con largas interrupciones. Dentro del centro de datos circulan volúmenes gigantescos de tráfico, por lo que es necesario utilizar algoritmos de búsqueda avanzados, sin análisis de paquetes. Es importante que se reconozcan no solo los signos de actividad maliciosa y anómala, sino también el funcionamiento de malware incluso en tráfico cifrado sin necesidad de descifrarlo, como se propone en las soluciones de Cisco (Stealthwatch).
La última línea de defensa es proteger los dispositivos finales de la red local: servidores y máquinas virtuales, por ejemplo, mediante agentes instalados en dispositivos finales (máquinas virtuales) que analizan las operaciones de entrada y salida, eliminación, copia y actividades de red, transmitiendo datos a , donde se llevan a cabo cálculos que requieren una gran capacidad computacional. Allí se realiza el análisis mediante algoritmos de Big Data, se construyen árboles de lógica automatizada y se identifican anomalías. Los algoritmos se autoaprenden a partir de la enorme cantidad de datos proporcionados por la red global de sensores.
Se puede operar sin la instalación de agentes. Las herramientas de protección de información modernas deben ser sin agentes e integrarse en los sistemas operativos a nivel de hipervisor.
Las medidas enumeradas reducen significativamente los riesgos de seguridad de la información, pero esto puede no ser suficiente para los centros de datos que manejan la automatización de procesos productivos de alto riesgo, como las plantas nucleares.
Requisitos de los reguladores
Dependiendo de la información que se maneje, las infraestructuras físicas y virtualizadas de los centros de datos deben cumplir con diferentes requisitos de seguridad, formulados en leyes y normas del sector.
Las leyes como la Ley sobre Datos Personales (152-FZ) y la ley sobre la Seguridad de los Objetos Críticos de Información de la Federación Rusa (187-FZ), que entró en vigor este año, han comenzado a ser objeto de interés por parte de la fiscalía en relación a su implementación. La disputa sobre si los centros de datos son sujetos de CII continúa, pero lo más probable es que los data centers que deseen proporcionar servicios a los sujetos de CII tendrán que cumplir con los requisitos de la nueva legislación.
Los centros de datos que albergan sistemas de información gubernamentales tendrán que afrontar grandes desafíos. Según el Decreto del Gobierno de la Federación Rusa del 11.05.2017 №555, los temas de seguridad de la información deben resolverse antes de que los sistemas de información gubernamentales sean introducidos en operación comercial. Además, el centro de datos que quiera albergar estos sistemas debe cumplir previamente con los requisitos de los reguladores.
En los últimos 30 años, los sistemas de seguridad de los centros de datos han recorrido un largo camino: desde sistemas básicos de protección física y medidas organizativas, que aún son relevantes, hasta sistemas complejos e inteligentes que cada vez más incorporan elementos de inteligencia artificial. Sin embargo, la esencia del enfoque no ha cambiado. Las tecnologías más modernas no salvarán sin medidas organizativas y capacitación del personal, y la documentación no será suficiente sin soluciones de software y técnicas. La seguridad del centro de datos no se puede garantizar de una vez por todas, es un trabajo constante diario de identificación de amenazas prioritarias y solución integral de los problemas que surgen.
¿Qué más útil se puede leer en el blog?
→
→
→
→
→
Suscríbete a nuestro -canal, ¡no te pierdas nuestro próximo artículo! Escribimos no más de dos veces a la semana y solo lo necesario. También te recordamos que puedes las soluciones en la nube de Cloud4Y.
Fuente: habr.com
