

Retrospectiva
La magnitud, composición y estructura de las ciberamenazas para las aplicaciones están evolucionando rápidamente. Durante muchos años, los usuarios accedían a aplicaciones web a través de Internet utilizando navegadores web populares. En cada momento, era necesario mantener de 2 a 5 navegadores web, y el conjunto de estándares para el desarrollo y la prueba de aplicaciones web era bastante limitado. Por ejemplo, casi todas las bases de datos se construían utilizando SQL. Desafortunadamente, poco tiempo después, los hackers aprendieron a utilizar aplicaciones web para robar, eliminar o modificar datos. Obtuvieron acceso no autorizado y abusaron de las capacidades de las aplicaciones utilizando varios trucos, incluyendo la manipulación de los usuarios de las aplicaciones, la inyección y ejecución remota de código. Pronto, aparecieron en el mercado soluciones comerciales de seguridad para aplicaciones web, llamadas Firewalls de Aplicaciones Web (WAF), y la comunidad respondió creando un proyecto abierto para asegurar aplicaciones web, el Proyecto Abierto de Seguridad de Aplicaciones Web (OWASP), con el objetivo de definir y mantener estándares y metodologías para el desarrollo de aplicaciones seguras.
Protección básica de aplicaciones
es un punto de partida para asegurar la protección de aplicaciones y contiene un listado de las amenazas más peligrosas y configuraciones incorrectas que pueden conducir a vulnerabilidades en las aplicaciones, así como tácticas para detectar y mitigar ataques. La lista OWASP Top 10 es un referente reconocido en la industria de la ciberseguridad de aplicaciones a nivel mundial y define el conjunto básico de capacidades que debe tener un sistema de protección de aplicaciones web (WAF).
Además, la funcionalidad del WAF debe considerar otros ataques comunes a aplicaciones web, incluyendo la falsificación de solicitudes entre sitios (CSRF), el clickjacking, el web scraping y la inclusión de archivos (RFI/LFI).
Amenazas y desafíos en la seguridad de aplicaciones modernas
Hoy en día, no todas las aplicaciones están disponibles en versión web. Existen aplicaciones en la nube, aplicaciones móviles, API y, en las arquitecturas más recientes, incluso funciones de software individuales. Todos estos tipos de aplicaciones deben sincronizarse y controlarse, ya que crean, modifican y procesan nuestros datos. Con la llegada de nuevas tecnologías y paradigmas, surgen nuevos desafíos y complejidades en todas las etapas del ciclo de vida de las aplicaciones. Esto incluye la integración de desarrollo y operaciones (DevOps), contenedores, Internet de las cosas (IoT), herramientas de código abierto, API, entre otros.
La ubicación distribuida de aplicaciones y la diversidad de tecnologías generan tareas complejas y complicadas no solo para los especialistas en seguridad de la información, sino también para los fabricantes de soluciones de seguridad, quienes ya no pueden confiar en un enfoque unificado. Las medidas de protección de aplicaciones deben tener en cuenta su especificidad empresarial para evitar falsos positivos y mantener la calidad de los servicios para los usuarios.
El objetivo final de los hackers generalmente es o el robo de datos o la interrupción de la disponibilidad de servicios. Los atacantes también se ven beneficiados por la evolución tecnológica. En primer lugar, el desarrollo de nuevas tecnologías crea más brechas y vulnerabilidades potenciales. En segundo lugar, disponen de más herramientas y conocimientos para eludir las medidas de seguridad tradicionales. Esto aumenta significativamente lo que se denomina 'superficie de ataque' y la exposición de las organizaciones a nuevos riesgos. Las políticas de seguridad deben cambiar constantemente en consonancia con las transformaciones en tecnologías y aplicaciones.
Por lo tanto, las aplicaciones deben estar protegidas contra la creciente diversidad de métodos y fuentes de ataque, y la defensa contra ataques automáticos debe realizarse en tiempo real basada en decisiones informadas. Como resultado, aumentan los costos operativos y la carga de trabajo manual en un contexto de posiciones de seguridad más débiles.
Tarea Nº 1: Gestión de bots
Más del 60% del tráfico de Internet es generado por bots, de los cuales la mitad se clasifica como tráfico 'malo' (según datos ). Las organizaciones invierten en aumentar la capacidad de la red, en esencia manejando una carga ficticia. La delimitación precisa entre el tráfico de usuarios reales y el tráfico de bots, así como entre
Los bots no van a facilitar esta tarea, y pueden imitar el comportamiento de usuarios reales, eludir CAPTCHA y otros obstáculos. Además, en caso de ataques utilizando direcciones IP dinámicas, la protección basada en la filtración por dirección IP se vuelve ineficaz. A menudo, las herramientas de código abierto (por ejemplo, Phantom JS), que pueden ejecutar JavaScript del lado del cliente, son utilizadas para lanzar ataques de fuerza bruta, ataques de relleno de credenciales, ataques DDoS y ataques automáticos por bots.
Para gestionar eficazmente el tráfico de bots se requiere una identificación única de su origen (como una huella dactilar). Dado que durante un ataque de bots se generan múltiples registros, su huella permite identificar actividades sospechosas y asignar puntuaciones, a partir de las cuales el sistema de protección de aplicaciones toma decisiones informadas: bloquear/permitir, con un mínimo de falsos positivos.
Tarea Nº2: Protección de API
Muchas aplicaciones recopilan información y datos de los servicios con los que interactúan a través de API. Al transmitir datos confidenciales a través de API, más del 50% de las organizaciones no realizan ninguna verificación ni protección de las APIs para detectar ciberataques.
Ejemplos de uso de API:
- Integración del Internet de las cosas (IoT)
- Interacción entre máquinas
- Entornos sin servidor
- Aplicaciones móviles
- Aplicaciones impulsadas por eventos
Las vulnerabilidades de la API son similares a las vulnerabilidades de las aplicaciones e incluyen inyecciones, ataques a protocolos, manipulación de parámetros, redireccionamientos y ataques de bots. Las pasarelas de API dedicadas permiten garantizar la compatibilidad de los servicios de las aplicaciones que interactúan a través de la API. Sin embargo, no proporcionan la seguridad integral de la aplicación, como lo hace un WAF con las herramientas de seguridad necesarias, como el análisis de encabezados HTTP, listas de control de acceso de nivel 7 (ACL), análisis y verificación de cargas útiles en JSON/XML, así como la protección contra todas las vulnerabilidades de la lista OWASP Top 10. Esto se logra mediante la inspección de valores clave de la API utilizando modelos positivos y negativos.
Tarea Nº3: Denegación de servicio
El antiguo vector de ataque de denegación de servicio (DoS) sigue demostrando su efectividad en ataques a aplicaciones. Los delincuentes cuentan con un amplio conjunto de técnicas exitosas para interrumpir los servicios de aplicaciones, incluyendo inundaciones HTTP o HTTPS, ataques de baja potencia y lentos (‘low-and-slow’, como SlowLoris, LOIC, Torshammer), ataques utilizando direcciones IP dinámicas, desbordamientos de búfer, ataques de fuerza bruta, entre otros. Con el desarrollo de Internet de las cosas y la posterior aparición de botnets IoT, los ataques a aplicaciones se han convertido en la principal dirección de los ataques DDoS. La mayoría de los WAF con seguimiento del estado de las conexiones solo pueden resistir una cantidad limitada de carga. Sin embargo, pueden inspeccionar los flujos de tráfico HTTP/S y eliminar el tráfico de ataques y conexiones maliciosas. Una vez que se identifica un ataque, no tiene sentido volver a permitir ese tráfico. Dado que el ancho de banda del WAF para mitigar ataques es limitado, se necesita una solución adicional en el perímetro de la red para bloquear automáticamente los siguientes paquetes 'malos'. Para este escenario de protección, ambas soluciones deben tener la capacidad de interactuar entre sí para intercambiar información sobre los ataques.
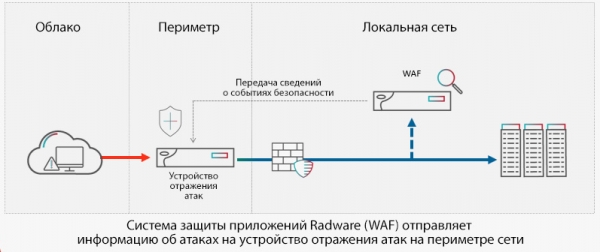
Fig 1. Organización de la protección integral de red y aplicaciones a través de soluciones Radware
Tarea Nº4: Protección continua
Las aplicaciones a menudo experimentan cambios. Las metodologías de desarrollo e implementación, como la continuidad de actualizaciones, significan que las modificaciones se realizan sin intervención y control humano. En tales condiciones dinámicas, es difícil mantener políticas de seguridad que funcionen adecuadamente sin un alto número de falsos positivos. Las aplicaciones móviles se actualizan con mucha más frecuencia que las aplicaciones web. Las aplicaciones de terceros pueden cambiar sin su conocimiento. Algunas organizaciones buscan obtener un mayor control y visualización para mantenerse al tanto de los riesgos potenciales. Sin embargo, esto no siempre es factible, y una protección confiable de las aplicaciones debe utilizar las capacidades del aprendizaje automático para tener en cuenta y representar visualmente los recursos existentes, analizar las amenazas potenciales, crear y optimizar políticas de seguridad en caso de modificaciones de aplicaciones.
Conclusiones
A medida que las aplicaciones juegan un papel cada vez más importante en la vida cotidiana, se convierten en un objetivo principal para los hackers. La recompensa potencial para los delincuentes y las posibles pérdidas para los negocios son enormes. La complejidad de la tarea de garantizar la seguridad de las aplicaciones no puede exagerarse, considerando la cantidad y variaciones de aplicaciones y amenazas.
Afortunadamente, estamos en un momento en el que la inteligencia artificial puede venir en nuestra ayuda. Los algoritmos basados en aprendizaje automático proporcionan protección adaptativa en tiempo real contra las ciberamenazas más avanzadas dirigidas a las aplicaciones. También actualizan automáticamente las políticas de seguridad para proteger aplicaciones web, móviles y en la nube — así como API — sin falsos positivos.
Es difícil predecir con precisión cómo será la nueva generación de ciberamenazas para las aplicaciones (posiblemente también basadas en aprendizaje automático). Pero las organizaciones definitivamente pueden tomar medidas para proteger los datos de los clientes, la propiedad intelectual y garantizar la disponibilidad de servicios con gran beneficio para los negocios.
En el estudio y el informe de Radware se presentan enfoques y métodos efectivos para garantizar la seguridad de las aplicaciones, los principales tipos y vectores de ataque, las zonas de riesgo y las brechas en la ciberseguridad de las aplicaciones web, así como la experiencia global y las mejores prácticas.”.
Fuente: habr.com
