

Mientras las grandes empresas establecen reducciones escalonadas contra posibles amenazas internas y hackers, las compañías más pequeñas se enfrentan a dolores de cabeza debido al phishing y los correos electrónicos no deseados. Si Marty McFly hubiera sabido que en 2015 (y mucho menos en 2020) la gente no solo no inventaría tablas voladoras, sino que ni siquiera aprendería a deshacerse completamente del correo no deseado, probablemente habría perdido la fe en la humanidad. Además, hoy en día, el spam no solo es molesto, sino que a menudo es dañino. Aproximadamente en el 70% de los casos, como parte de la cadena de eliminación, los cibercriminales acceden a la infraestructura mediante malware contenido en archivos adjuntos o a través de enlaces de phishing en correos electrónicos.
Últimamente, se observa claramente una tendencia hacia la proliferación de la ingeniería social como método para infiltrarse en la infraestructura de una organización. Comparando las estadísticas de 2017 y 2018, vemos un aumento de casi el 50% en el número de casos en los que se entregó malware a las computadoras de los empleados precisamente a través de archivos adjuntos o enlaces de phishing en el cuerpo del correo.
En general, todo el espectro de amenazas que pueden ser ejecutadas a través del correo electrónico se puede dividir en varias categorías:
- spam entrante
- incluir computadoras de la organización en una botnet que envía spam saliente
- archivos adjuntos maliciosos y virus en el cuerpo del correo (las pequeñas empresas a menudo sufren ataques masivos tipo Petya).
Para protegerse de todos los tipos de ataques, se puede desplegar múltiples sistemas de protección o seguir el camino del modelo de servicio. Ya hemos hablado sobre la Plataforma Unificada de Servicios de Ciberseguridad – el núcleo del ecosistema de servicios gestionados de ciberseguridad Solar MSS. Entre otras cosas, incluye la tecnología virtualizada Secure Email Gateway (SEG). Por lo general, pequeñas empresas adquieren una suscripción a este servicio, donde todas las funciones de TI y seguridad de la información recaen en una sola persona: el administrador de sistemas. El spam es un problema que siempre está presente para los usuarios y la gerencia, y no se puede ignorar. Sin embargo, con el tiempo incluso la dirección se da cuenta de que simplemente "delegárselo" al administrador no es posible, ya que consume demasiado tiempo.
2 horas para revisar el correo — es bastante.
Con esta situación, uno de los minoristas se acercó a nosotros. Los sistemas de control de tiempo mostraban que cada día sus empleados pasaban alrededor del 25% de su tiempo laboral (¡2 horas!) gestionando su bandeja de entrada.
Al conectar el servidor de correo del cliente, configuramos la instancia de SEG como un gateway bidireccional tanto para el correo entrante como para el saliente. Iniciamos la filtración según las políticas establecidas previamente. La lista negra la elaboramos basándonos en el análisis de los datos proporcionados por el cliente y nuestras propias listas de direcciones potencialmente peligrosas obtenidas por los expertos de Solar JSOC en el marco de otros servicios, como el monitoreo de incidentes de seguridad informática. Después de esto, todo el correo se entregaba a los destinatarios solo después de la limpieza, y los diferentes envíos de spam sobre "grandes descuentos" dejaron de inundar los servidores de correo del cliente, liberando espacio para otras necesidades.
Pero hubo situaciones en las que un correo legítimo fue erróneamente clasificado como spam, por ejemplo, cuando se recibió de un remitente no confiable. En este caso, otorgamos al cliente el derecho de decisión. Las opciones para actuar no son muchas: eliminarlo de inmediato o enviarlo a cuarentena. Elegimos el segundo camino, donde dicho correo no deseado se preserva en el mismo SEG. Le otorgamos al administrador de sistemas acceso a la consola web, donde podía encontrar en cualquier momento un correo importante, por ejemplo, de un socio comercial, y permitir su paso al usuario.
Deshacerse de los parásitos
El servicio de protección de correo electrónico incluye informes analíticos, cuyo objetivo es supervisar la seguridad de la infraestructura y la eficacia de las configuraciones aplicadas. Además, estos informes permiten prever tendencias. Por ejemplo, encontramos en el informe la sección correspondiente "Spam por Destinatario" o "Spam por Remitente" y observamos a qué dirección llegan la mayor cantidad de mensajes bloqueados.
Precisamente al analizar este tipo de informe, nos pareció sospechoso el aumento repentino del número total de correos en uno de los clientes. Su infraestructura es pequeña, y la cantidad de correos no es alta. Y de repente, después de la jornada laboral, el número de spam bloqueado aumentó casi al doble. Decidimos prestar más atención.
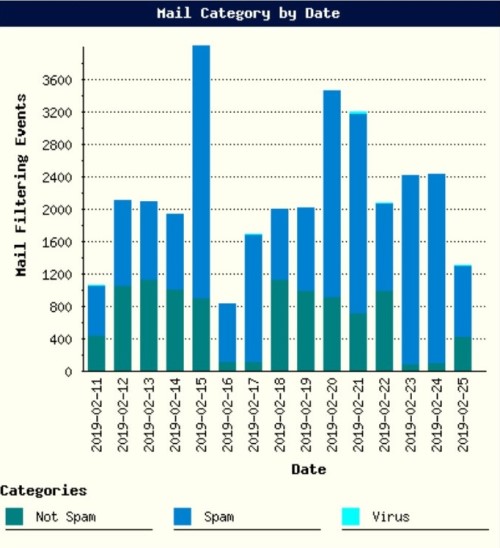
Vemos que ha aumentado el número de correos salientes, y en todos el campo «Remitente» muestra direcciones del dominio que está conectado al servicio de protección de correo. Pero hay un matiz: entre direcciones que parecen legítimas, incluso existentes, hay algunas claramente extrañas. Revisamos las IP desde las cuales se enviaron los correos y, como era de esperar, resultó que no pertenecen al espacio de direcciones protegido. Es evidente que el atacante estaba enviando spam en nombre del cliente.
En este caso, elaboramos recomendaciones para el cliente sobre la configuración adecuada de los registros DNS, específicamente SPF. Nuestro especialista sugirió crear un registro TXT que contenga la regla «v=spf1 mx ip:1.2.3.4/23 -all», que incluye una lista exhaustiva de direcciones autorizadas a enviar correos en nombre del dominio protegido.
En realidad, ¿por qué es esto importante? El spam en nombre de una pequeña empresa desconocida es molesto, pero no crítico. La situación cambia drásticamente en, por ejemplo, el sector bancario. Según nuestras observaciones, la confianza de la víctima en un correo phishing aumenta exponencialmente si este es supuestamente enviado desde el dominio de otro banco o de un proveedor conocido para la víctima. Y esto no solo se limita a los empleados bancarios; en otros sectores, como la energía, enfrentamos la misma tendencia.
Eliminamos virus
Pero el spoofing no es un problema tan común como, por ejemplo, las infecciones virales. ¿Y cómo se enfrenta a las epidemias virales más a menudo? Se instala un antivirus y se espera que «el enemigo no pase». Pero si todo fuera tan simple, considerando el costo relativamente bajo de los antivirus, todos ya habrían olvidado el problema del malware. Sin embargo, seguimos recibiendo solicitudes del tipo «ayúdennos a recuperar archivos, todo se ha cifrado, el trabajo se ha detenido, los datos se han perdido». No nos cansamos de repetir a los clientes que el antivirus no es una panacea. Además de que las bases de datos antivirus pueden no actualizarse lo suficientemente rápido, a menudo encontramos malware capaz de eludir no solo antivirus, sino también sandboxes.
Desafortunadamente, pocos empleados de las organizaciones son conscientes de los correos electrónicos de phishing y malware y pueden distinguirlos de la correspondencia habitual. En promedio, cada séptimo usuario que no participa en capacitación regular sobre concienciación cae en la ingeniería social: abre un archivo infectado o envía sus datos a los delincuentes.
Aunque el vector de ataque social, en general, ha ido aumentando gradualmente, el año pasado esta tendencia se hizo especialmente evidente. Los correos electrónicos de phishing se parecían cada vez más a las habituales promociones, anuncios de eventos, etc. Un ejemplo recordado es el ataque de Silence al sector financiero: los empleados bancarios recibieron un correo electrónico supuestamente con un código promocional para participar en la popular conferencia de la industria iFin, y el porcentaje de quienes cayeron en la trampa fue muy alto, a pesar de que, recordemos, se trataba del sector bancario, el más avanzado en cuestiones de seguridad informática.
Antes del pasado Año Nuevo, también observamos varias situaciones bastante curiosas, donde empleados de empresas industriales recibieron correos electrónicos de phishing de muy buena calidad con una "lista" de promociones navideñas en tiendas en línea populares y códigos promocionales para descuentos. Los empleados no solo intentaron acceder al enlace, sino que también enviaron el correo a colegas de organizaciones relacionadas. Dado que el recurso al que conducía el enlace en el correo de phishing fue bloqueado, los empleados comenzaron a presentar masivamente solicitudes al departamento de TI para obtener acceso a él. En general, el éxito del envío debe haber superado todas las expectativas de los delincuentes.
Recientemente, una empresa nos solicitó ayuda, ya que había sido "cifrada". Todo comenzó cuando los empleados de contabilidad recibieron un correo electrónico supuestamente del Banco Central de Rusia. Un contable hizo clic en el enlace del correo y descargó un minero WannaMine en su máquina, que, al igual que el conocido WannaCry, explotaba la vulnerabilidad EternalBlue. Lo más interesante es que la mayoría de los antivirus pueden detectar sus firmas desde principios de 2018. Pero, ya sea que el antivirus estuviera desactivado, que las bases no se hubieran actualizado o que simplemente no existiera, en cualquier caso, el minero ya estaba en la computadora, y nada le impidió difundirse más por la red, cargando el CPU servidores y el ARM al 100%.
Este cliente, tras recibir el informe de nuestro grupo de forense, vio que el virus había penetrado inicialmente a través del correo electrónico y lanzó un proyecto piloto para conectar un servicio de protección de correo electrónico. Lo primero que configuramos fue el antivirus de correo. La verificación de amenazas se realiza de manera continua, y la actualización de firmas se llevaba a cabo inicialmente cada hora, después el cliente pasó a un modo de actualización dos veces al día.
Una protección completa contra infecciones virales debe ser escalonada. Hablando de la transmisión de virus a través del correo electrónico, es necesario filtrar esos correos a la entrada, capacitar a los usuarios para que reconozcan la ingeniería social y solo después contar con antivirus y sandbox.
siempre en la guardia
Por supuesto, no afirmamos que las soluciones del tipo Secure Email Gateway sean una panacea. Los ataques dirigidos, incluido el phishing específico, son extremadamente difíciles de prevenir, ya que cada ataque está "dirigido" a un destinatario específico (organización o persona). Pero para una empresa que intenta mantener un nivel básico de seguridad, es un avance considerable, especialmente con la experiencia y pericia adecuadas aplicadas a la tarea.
Con mayor frecuencia, al implementar phishing dirigido, el cuerpo de los correos no incluye archivos adjuntos maliciosos, de lo contrario, el sistema antispam bloqueará inmediatamente ese correo en su camino al destinatario. Sin embargo, incluyen en el texto del correo enlaces a un recurso web preparado de antemano, y a partir de ahí, el camino es corto. El usuario hace clic en el enlace y, tras varios redireccionamientos, en cuestión de segundos, llega al último de toda la cadena, cuyo acceso descargará el malware en su computadora.
Aún más ingenioso: en el momento de recibir el correo, el enlace puede parecer inofensivo y solo después de un tiempo, cuando ya ha sido escaneado y ha pasado, comenzará a redirigir a contenido malicioso. Desafortunadamente, los especialistas de Solar JSOC, incluso considerando sus competencias, no podrán configurar el gateway de correo para "ver" los malware a lo largo de toda la cadena (aunque como protección se puede usar la sustitución automática de todos los enlaces en los correos en el SEG, para que este escanee el enlace no solo en el momento de la entrega del correo, sino en cada clic posterior).
Mientras tanto, incluso con una redirección típica, la agregación de varios tipos de experiencia, incluidos los datos obtenidos de nuestro JSOC CERT y OSINT, ayuda a enfrentar el problema. Esto permite crear listas negras ampliadas, basadas en las cuales incluso un correo electrónico con múltiples redirecciones será bloqueado.
El uso de SEG es solo un pequeño ladrillo en la pared que cualquier organización desea construir para proteger sus activos. Pero es crucial integrar este eslabón en el panorama general, ya que incluso un SEG, si se configura correctamente, puede convertirse en un medio de protección completo.
Ksenia Sadunina, consultora del departamento de preventa experta de productos y servicios de Solar JSOC
Fuente: habr.com
