

A finales de 2019, varios empresarios rusos se dirigieron al departamento de investigaciones de cibercrímenes de Group-IB, quienes enfrentaron el problema del acceso no autorizado por desconocidos a sus conversaciones en el mensajero Telegram. Los incidentes ocurrieron en dispositivos iOS y Android, sin importar qué operador federal de telefonía móvil utilizara la víctima.
El ataque comenzaba con que el usuario recibía un mensaje en el mensajero Telegram de un canal de servicio de Telegram (este es el canal oficial del mensajero con la verificación de marca azul) que contenía un código de confirmación que el usuario no había solicitado. Después de esto, un SMS con un código de activación caía en el teléfono inteligente de la víctima, y prácticamente de inmediato, el canal de servicio de Telegram recibía una notificación de que se había iniciado sesión en la cuenta desde un nuevo dispositivo.
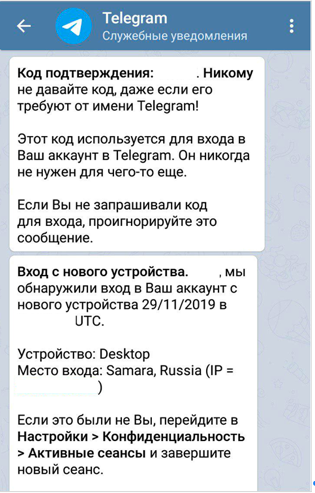
En todos los casos conocidos por Group-IB, los delincuentes accedían a la cuenta ajena a través de Internet móvil (probablemente se utilizaban tarjetas SIM desechables), y la dirección IP de los atacantes estaba en su mayoría ubicada en Samara.
Acceso por encargo
Una investigación del Laboratorio de Criminalística Informática de Group-IB, donde se entregaron los dispositivos electrónicos de las víctimas, mostró que la técnica no estaba infectada con software espía o un troyano bancario, las cuentas no fueron pirateadas y no se produjo un cambio de SIM. En todos los casos, los delincuentes accedieron al mensajero de la víctima mediante códigos SMS recibidos al iniciar sesión en la cuenta desde un nuevo dispositivo.
Este procedimiento se ve de la siguiente manera: al activar el mensajero en un nuevo dispositivo, Telegram envía un código a través del canal de servicio a todos los dispositivos del usuario, y luego (por solicitud) se envía un SMS al teléfono. Sabiendo esto, los delincuentes inician la solicitud para que el mensajero envíe un SMS con el código de activación, interceptan este SMS y utilizan el código obtenido para la autorización exitosa en el mensajero.
De este modo, los atacantes obtienen acceso ilegal a todos los chats activos, excepto a los secretos, así como al historial de mensajes en esos chats, incluidas las imágenes y archivos que se han enviado. Al darse cuenta de esto, un usuario legítimo de Telegram puede forzar el cierre de la sesión del atacante. Gracias al mecanismo de protección implementado, no puede ocurrir lo contrario: el atacante no puede cerrar sesiones más antiguas del usuario legítimo durante 24 horas. Por lo tanto, es importante detectar a tiempo una sesión ajena y terminarla para no perder el acceso a la cuenta. Los especialistas de Group-IB enviaron una notificación al equipo de Telegram sobre su investigación de la situación.
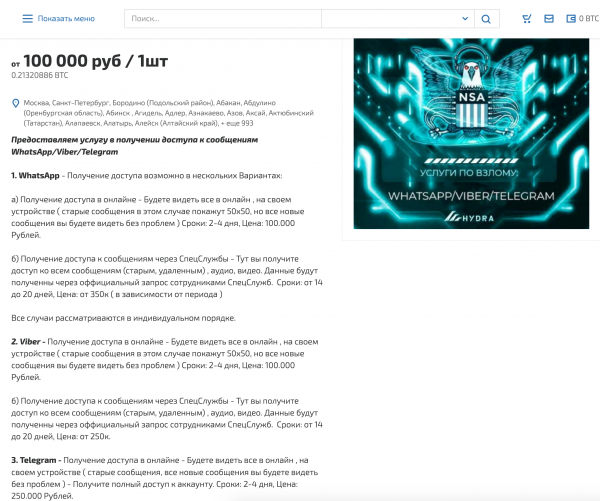
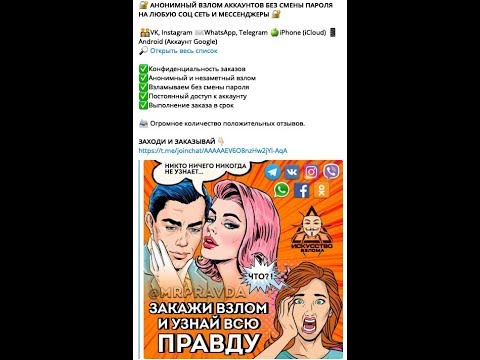
La investigación de los incidentes continúa, y por el momento no se ha determinado con precisión qué esquema se utilizó para eludir el factor SMS. En diferentes momentos, los investigadores han presentado ejemplos de interceptación de SMS mediante ataques a los protocolos SS7 o Diameter, utilizados en redes móviles. Teóricamente, dichos ataques pueden ser llevados a cabo mediante el uso ilegal de equipos técnicos especiales o con información privilegiada dentro de los operadores de telefonía móvil. En particular, en foros de hackers en la Darknet hay anuncios recientes ofreciendo hackear varios mensajeros, incluido Telegram.
«Expertos en diferentes países, incluido Rusia, han declarado en múltiples ocasiones que las redes sociales, la banca móvil y los mensajeros pueden ser hackeados mediante vulnerabilidades en el protocolo SS7; sin embargo, estos han sido casos aislados de ataques dirigidos o investigaciones experimentales», comenta Sergey Lupanin, jefe del departamento de investigación de delitos cibernéticos de Group-IB. «En la serie de nuevos incidentes, que ya superan los 10, es evidente el deseo de los atacantes de convertir este método de obtención de ganancias en un negocio regular. Para evitar que esto suceda, es necesario mejorar nuestro propio nivel de higiene digital: al menos, utilizar la autenticación de dos factores en todas partes donde sea posible y agregar un segundo factor obligatorio a los SMS, lo cual está funcionalmente previsto en el mismo Telegram».
¿Cómo protegerse?
1. Telegram ya ha implementado todas las opciones necesarias de ciberseguridad que anularán los esfuerzos de los atacantes.
2. En dispositivos iOS y Android para Telegram, es necesario ir a la configuración de Telegram, seleccionar la pestaña "Privacidad" y configurar "Contraseña en la NubeVerificación en Dos Pasos" o "Two Step Verification". Una descripción detallada sobre cómo activar esta opción se encuentra en las instrucciones en el sitio oficial del mensajero: (https://telegram.org/blog/sessions-and-2-step-verification)
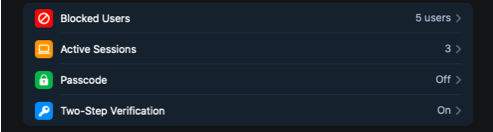
3. Es importante no establecer una dirección de correo electrónico para recuperar esta contraseña, ya que generalmente, la recuperación de la contraseña del correo electrónico también se realiza a través de SMS. De manera similar, se puede aumentar la seguridad de la cuenta en WhatsApp.
Fuente: habr.com
