

¡Hola a todos! En diciembre, OTUS lanza un nuevo curso — . En vísperas del inicio de este curso, compartimos con ustedes una traducción de un material interesante sobre el tema.
es una solución que ayuda a los clientes a configurar rápidamente un entorno seguro de AWS con múltiples cuentas, basándose en las mejores prácticas.
Durante más de cinco años, nuestro equipo en Mitoc Group ha trabajado incansablemente para ayudar a grandes organizaciones a llevar a cabo la transformación digital con éxito y a construir o migrar su huella digital a la nube de AWS. En otras palabras, citando a nuestros amigos de AWS: "Nuestros clientes se redescubren con AWS". Este es un esfuerzo constante para reinventar y simplificar las mecánicas en nombre de los propios clientes, y AWS tiene un gran éxito en la resolución de problemas complejos con soluciones fáciles de entender.
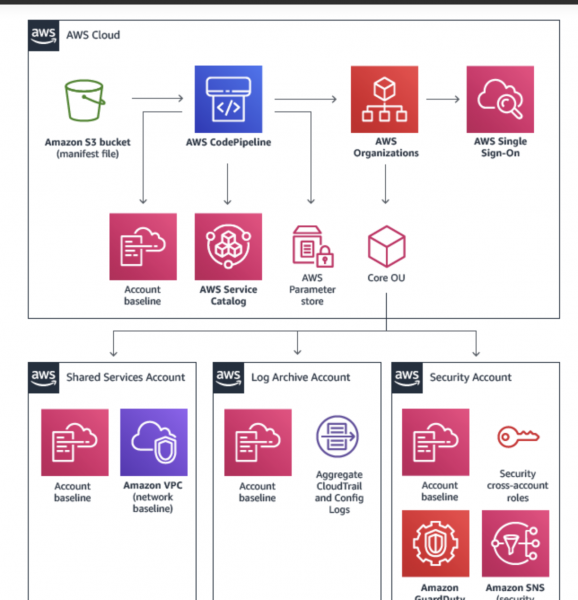
Zona de Aterrizaje de AWS ()
¿Qué es la Zona de Aterrizaje de AWS?
Como dice la información de la fuente oficial:
La Zona de Aterrizaje de AWS es una solución que ayuda a los clientes a configurar más rápidamente un entorno seguro de AWS con múltiples cuentas, basándose en las mejores prácticas de AWS. Con un gran número de opciones, configurar un entorno con múltiples cuentas puede llevar un tiempo significativo, así como requerir la configuración de muchas cuentas y servicios, y necesitar un profundo entendimiento del funcionamiento de los servicios de AWS.
La solución de la Zona de Aterrizaje de AWS ha reducido significativamente la complejidad y la coherencia de los patrones de diseño similares que se proporcionan a diferentes clientes. Por otro lado, nuestro equipo tuvo que reconfigurar algunos componentes de CloudFormation como componentes de Terraform, para usarlos posteriormente en automatización.
Por lo tanto, nos preguntamos, ¿por qué no construir toda la solución de la Zona de Aterrizaje de AWS en Terraform? ¿Podemos hacerlo y resolverá esto los problemas de nuestros clientes? Spoiler: ¡sí, lo resolverá y ya lo está haciendo! 🙂
¿Cuándo no deberías usar la Zona de Aterrizaje de AWS?
Si estás tratando con servicios de nube comunes y recursos de nube dentro de una o dos cuentas de AWS, estas medidas pueden ser excesivas. Todos los que no se ajusten a este punto pueden continuar leyendo 🙂
¿Qué necesitas considerar antes de comenzar a trabajar?
Muchas grandes organizaciones con las que hemos trabajado ya tienen alguna estrategia para utilizar tecnologías en la nube. Las empresas luchan por implementar con éxito los servicios en la nube, sin tener una visión clara y expectativas definidas. Por favor, tómese el tiempo necesario para definir su estrategia y entender cómo AWS se integra en ella.
Al definir la estrategia, los clientes exitosos de AWS Landing Zone se centran activamente en lo siguiente:
- La simple automatización no es una opción. Se prefiere la automatización nativa en la nube.
- Los equipos utilizan de manera consistente las mismas mecánicas con el mismo conjunto de herramientas para preparar los recursos en la nube. Se recomienda el uso de Terraform.
- Los usuarios más productivos de los servicios en la nube tienen la capacidad de crear procesos reutilizables y ofrecerlos como servicios reutilizables en lugar de código reutilizable. Se prefiere el uso de arquitecturas sin servidor.
Presentamos el módulo Terraform para AWS Landing Zone
Después de varios meses de trabajo arduo, estoy encantado de presentarles . que se encuentra en GitHub, y se publican en el Registro de Módulos de Terraform.
Para comenzar, simplemente incluya main.tf en su código:
module "landing_zone" {
  source     = "TerraHubCorp/landing-zone/aws"
  version    = "0.0.6"
  root_path  = "${path.module}"
  account_id = "${var.account_id}"
  region     = "${var.region}"
  landing_zone_components = "${var.landing_zone_components}"
}
Nota: asegúrese de incluir variables.tf y todo lo que pueda necesitar de outputs.tf.
Para facilitar la comprensión, hemos añadido valores predeterminados en terraform.tfvars:
account_id = "123456789012"
region = "us-east-1"
landing_zone_components = {
  landing_zone_pipeline_s3_bucket = "s3://terraform-aws-landing-zone/mycompany/landing_zone_pipeline_s3_bucket/default.tfvars"
  [...]
}
Esto significa que al usar este módulo terraform necesitará:
- Modificar los valores
account_idyregiona los suyos propios, que correspondan a los datos en AWS Organization; - Modificar los valores
landing_zone_componentsa aquellos que correspondan a su caso de uso de AWS Landing Zone; - Modificar
s3://terraform-aws-landing-zone/mycompanya su bloque S3 y prefijo de clave S3, donde almacenará los archivos.tfvars(o la ruta absoluta a los archivos.tfvarsen su almacenamiento local).
Este módulo puede tener decenas, cientos o miles de componentes desplegables, pero no todos ellos deben serlo ni lo serán. Durante la ejecución, los componentes que no sean parte del mapa de variables landing_zone_components serán ignorados.
Conclusión
Estamos muy contentos y orgullosos de compartir los frutos de nuestros esfuerzos, que ayudan a los clientes a crear automatización nativa en la nube. El módulo Terraform para AWS Landing Zone es otra solución que ayuda a las organizaciones a configurar más rápidamente un entorno seguro de AWS con múltiples cuentas, basándose en las mejores prácticas de AWS. Sabemos que AWS evoluciona a una velocidad alucinante, y también nos esforzamos por desarrollar la solución terraform con la misma rapidez, abarcando todos los fundamentos e integrándose con otras soluciones de trabajo de AWS.
Esto es todo. Esperamos sus comentarios e invitamos a en el marco del cual exploraremos el diseño de la arquitectura del dominio Cloud Landing Zone y revisaremos las plantillas arquitectónicas de los dominios principales..
Fuente: habr.com
