

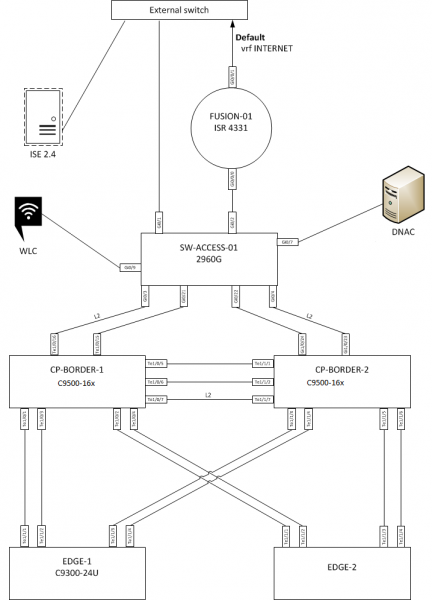
Se puede tocar el stand en nuestro laboratorio si así lo deseas.
SD-WAN y SD-Access son dos enfoques propietarios diferentes para la construcción de redes. En el futuro, deberían fusionarse en una sola red overlay, pero por ahora solo se están acercando. La lógica es la siguiente: tomamos una red de los años 90 y le aplicamos todos los parches y características necesarias, sin esperar a que en unos 10 años se convierta en un nuevo estándar abierto.
SD-WAN es un parche SDN para redes corporativas distribuidas. El transporte es separado, el control es separado, por lo que el control se simplifica.
Las ventajas son que todos los canales de comunicación se utilizan activamente, incluyendo el de respaldo. Hay enrutamiento de paquetes hacia aplicaciones: qué, a través de qué canal y con qué prioridad. Procedimiento simplificado para desplegar nuevos puntos: en lugar de aplicar la configuración, solo se requiere indicar la dirección del servidor Cisco en la gran Internet, en el centro de datos de KROK o del cliente, de donde se obtienen las configuraciones específicamente para su red.
SD-Access (DNA) es la automatización de la gestión de la red local: configuración desde un solo punto, asistentes y interfaces fáciles de usar. De hecho, se construye otra red con un transporte diferente a nivel de protocolos sobre la suya, y en los límites del perímetro se garantiza la compatibilidad con redes antiguas.
También lo resolveremos más adelante.
Ahora un poco de demostraciones en bancos de prueba en nuestro laboratorio, cómo se ve y funciona esto.
Comencemos con SD-WAN. Funciones principales:
- Simplificación del despliegue de nuevos puntos (ZTP) — se supone que de alguna manera alimentas a la unidad con la dirección del servidor con la configuración. La unidad se conecta, recibe la configuración, la aplica y se integra a su panel de control. De esta manera se asegura el Zero-Touch Provisioning (ZTP). Para desplegar un dispositivo final, el ingeniero de redes no necesita ir al sitio. Lo principal es encender el dispositivo correctamente y conectar todos los cables; luego, el equipo se conectará solo al sistema. Se pueden cargar las configuraciones a través de solicitudes DNS en la nube del proveedor desde una unidad USB conectada, o se puede abrir un hipervínculo desde una laptop conectada al dispositivo por Wi-Fi o Ethernet.
- Simplificación de la administración de redes rutinarias: configuraciones a partir de plantillas, políticas globales, configurables de forma centralizada, ya sea para cinco sucursales o 5,000. Todo desde un solo lugar. Para evitar caminos largos, existe una opción muy conveniente de retorno automático a la configuración anterior.
- Gestión del tráfico a nivel de aplicaciones: aseguramiento de calidad y actualización constante de las firmas de las aplicaciones. Las políticas se configuran y aplican de forma centralizada (ya no es necesario escribir y actualizar los mapas de rutas para cada enrutador, como antes). Se puede ver quién, a dónde y qué está enviando.
- Segmentación de la red. VPNs independientes e aisladas sobre toda la infraestructura, cada una con su propia ruta. Por defecto, el tráfico entre ellas está cerrado; se pueden abrir accesos solo a tipos de tráfico comprensibles en nodos específicos de la red, por ejemplo, permitiendo todo a través de un gran cortafuegos o proxy.
- Visibilidad del historial de calidad del funcionamiento de la red: cómo trabajaron las aplicaciones y los canales. Muy útil para el análisis y corrección de situaciones antes de que los usuarios comiencen a quejarse sobre el funcionamiento inestable de las aplicaciones.
- Visibilidad de los canales: si valen el dinero, si realmente llegan a su objeto dos operadores diferentes o si de hecho pasan por la misma red y se degradan o caen al mismo tiempo.
- Visibilidad para aplicaciones en la nube y tráfico orientado a través de esos canales (Cloud Onramp).
- Un solo dispositivo contiene un enrutador y un cortafuegos (más precisamente, un NGFW). Menos hardware significa que es más barato desplegar una nueva sucursal.
Componentes y arquitectura de soluciones SD-WAN.
Dispositivos finales: enrutadores WAN, que pueden ser de hardware o virtuales.
Orquestadores: herramientas para la gestión de la red. Se configuran los parámetros de los dispositivos finales, las políticas de enrutamiento del tráfico y las funcionalidades de seguridad. Se generan configuraciones que se envían automáticamente a través de la red de control a los nodos. Paralelamente, el orquestador escucha la red y realiza monitoreo: disponibilidad de dispositivos, puertos, canales de comunicación y carga de interfaces.
Herramientas de análisis. Generan informes en base a datos recogidos de los dispositivos finales: historial de calidad del funcionamiento de los canales, aplicaciones de red, disponibilidad de nodos, etc.
Los controladores son responsables de aplicar políticas de enrutamiento de tráfico en la red. Su par más cercano en redes tradicionales puede considerarse el Reflector de Rutas BGP. Las políticas globales que el administrador configura en el orquestador hacen que los controladores modifiquen el contenido de sus tablas de enrutamiento y envían información actualizada a los dispositivos finales.
¿Qué obtiene el servicio de TI de SD-WAN?
- El canal de respaldo se utiliza constantemente (no permanece inactivo). Esto resulta más económico, ya que se pueden permitir dos canales menos robustos.
- Conmutación automática del tráfico de aplicaciones entre canales.
- Tiempo del administrador: se puede desarrollar la red globalmente, en lugar de tener que ir a cada dispositivo con configuraciones.
- Mayor velocidad en la incorporación de nuevas sucursales. Es significativamente más alta.
- Menos tiempos de inactividad durante el reemplazo de equipos fallidos.
- Reconfiguración rápida de la red para nuevos servicios.
¿Qué obtiene el negocio de SD-WAN?
- Operación garantizada de aplicaciones empresariales en una red distribuida, incluso a través de canales de Internet abiertos. Esto se trata de la previsibilidad del negocio.
- Soporte instantáneo para nuevas aplicaciones empresariales en toda la red distribuida, independientemente de la cantidad de sucursales. Esto se trata de la velocidad del negocio.
- Conexión rápida y segura de sucursales en cualquier ubicación remota utilizando cualquier tecnología de conexión (Internet está disponible en todas partes, mientras que las líneas dedicadas y VPN no están). Esto se trata de la flexibilidad del negocio en la elección de la ubicación.
- Puede ser un proyecto con entrega e instalación, o puede ser un servicio
con pagos mensuales de una empresa de TI, operador de telecomunicaciones o proveedor de la nube. Como a cada uno le convenga.
Los beneficios para el negocio de SD-WAN pueden ser absolutamente variados, por ejemplo, un cliente nos dijo que recibió una solicitud del alto directivo para realizar una línea directa con todos los empleados de una empresa de miles de personas y con la posibilidad de entregar contenido.
Para nosotros eso fue "una operación militar". En ese momento ya estábamos abordando la tarea de modernización del CPU. Y cuando entendemos que debemos abordar en general la renovación de equipos, y que el stack tecnológico ha avanzado, ¿por qué deberíamos ocuparnos de renovar las mismas tecnologías y servicios si podemos avanzar más allá?
SD-WAN se instala en el lugar por el personal de enikeev. Esto es importante para las sucursales remotas, donde puede que simplemente no haya un administrador adecuado. Envías por correo y dices: «Conecta el cable 1 a la caja 1, el cable 2 a la caja 2, ¡y no te equivoques! ¡No te equivoques, #@$@%!». Y si allí no se confunden, el dispositivo se conecta automáticamente al servidor central, descarga y aplica sus configuraciones, y esta oficina se convierte en parte de la red segura de la empresa. Es agradable no tener que viajar y justificar fácilmente en el presupuesto.
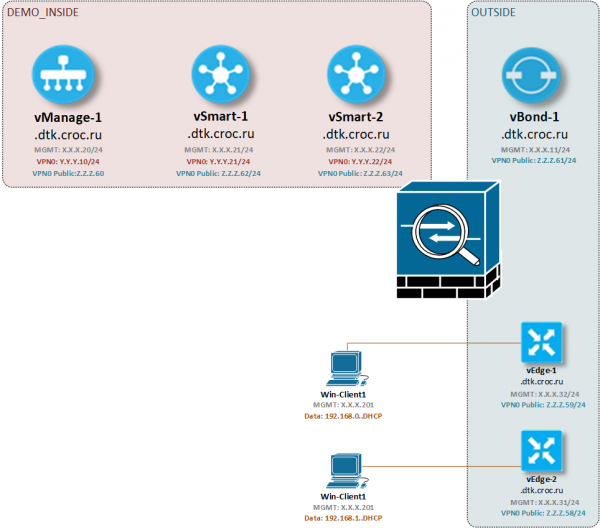
Aquí está el esquema del stand:
Algunos ejemplos de configuración:
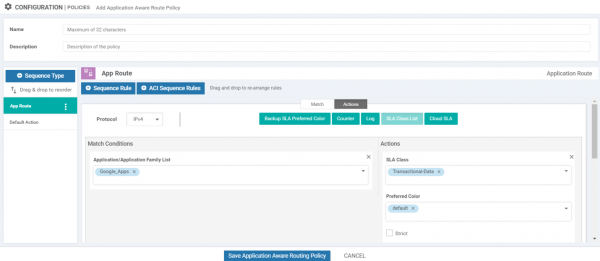
La política son las reglas globales de gestión del tráfico. Edición de políticas.
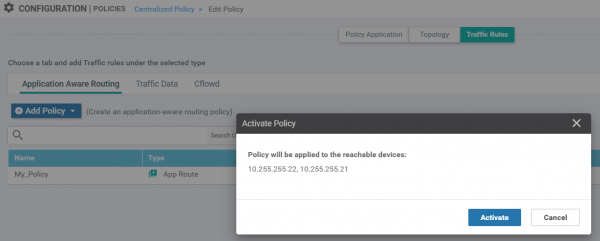
Activación de la política de gestión del tráfico.
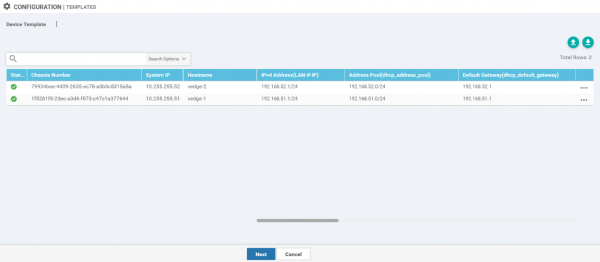
Configuración masiva de las principales parámetros de los dispositivos (direcciones IP, grupos DHCP).
Capturas de pantalla del monitoreo del rendimiento de las aplicaciones
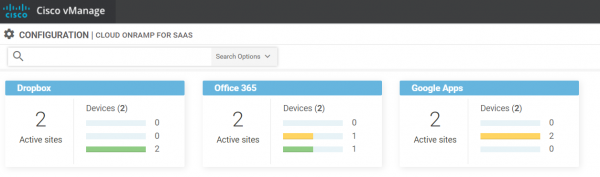
Para aplicaciones en la nube.
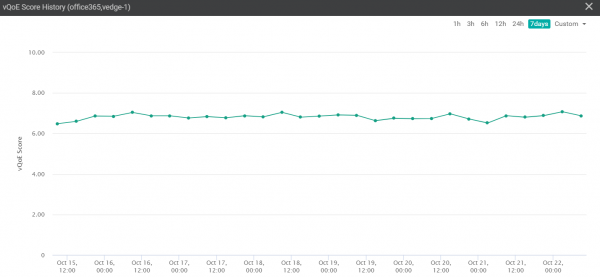
Detalles para Office365.
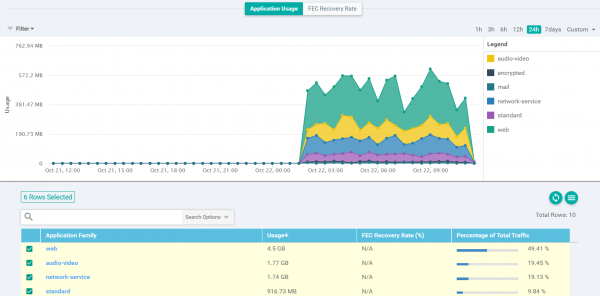
Para aplicaciones on-prem. Desafortunadamente, en nuestro stand no pudimos encontrar aplicaciones con errores (la tasa de recuperación FEC en todos lados está en cero).
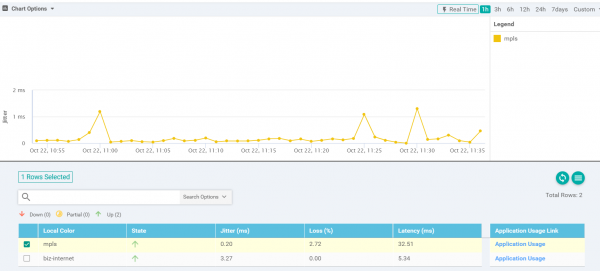
Adicionalmente, el rendimiento de los canales de transmisión de datos.
Qué hardware es compatible con SD-WAN
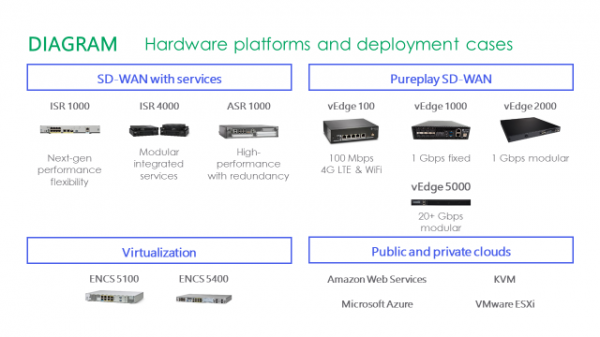
1. Plataformas de hardware:
- Enrutadores Cisco vEdge (anteriormente conocidos como Viptela vEdge), que funcionan con el sistema operativo Viptela.
- Enrutadores Integrated Services Router (ISR) de las series 1 000 y 4 000, que funcionan con IOS XE SD-WAN.
- Enrutador Aggregation Services Router (ASR) de la serie 1 000, que funciona con IOS XE SD-WAN.
2. Plataformas virtuales:
- Enrutador Cloud Services Router (CSR) 1 000v, que funciona con IOS XE SD-WAN.
- Enrutador vEdge Cloud Router, que funciona con el sistema operativo Viptela.
Las plataformas virtuales se pueden implementar en plataformas de computación Cisco x86, como el Enterprise Network Compute System (ENCS) de la serie 5 000, Unified Computing System (UCS) y Cloud Services Platform (CSP) de la serie 5 000. Las plataformas virtuales también pueden funcionar en cualquier dispositivo x86 que use un hipervisor, como KVM o VMware ESi.
Cómo se implementa un nuevo dispositivo
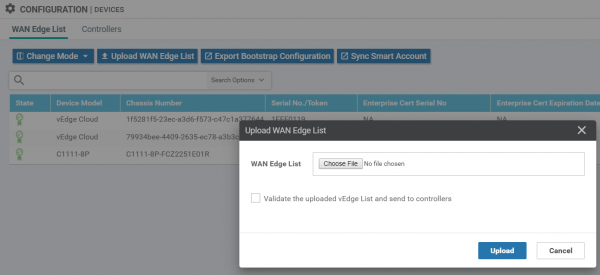
La lista de dispositivos licenciados para la implementación se descarga ya sea desde la cuenta inteligente en Cisco o se carga un archivo CSV. Intentaré obtener más capturas de pantalla más tarde, ahora no tenemos nuevos dispositivos para la implementación.
Secuencia de pasos por los que pasa el dispositivo durante la implementación.
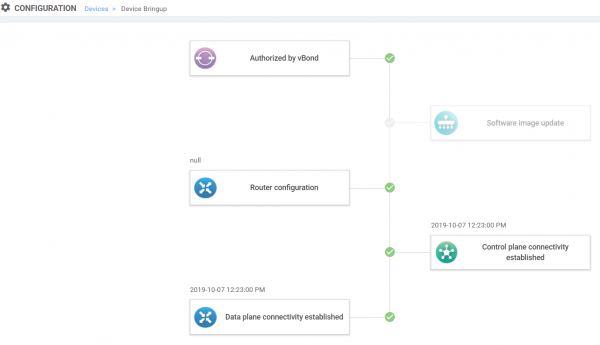
Cómo se implementa un nuevo dispositivo/método de entrega de la configuración
Damos de alta los dispositivos en la Cuenta Inteligente.
Se puede cargar un archivo CSV, o hacerlo uno por uno:
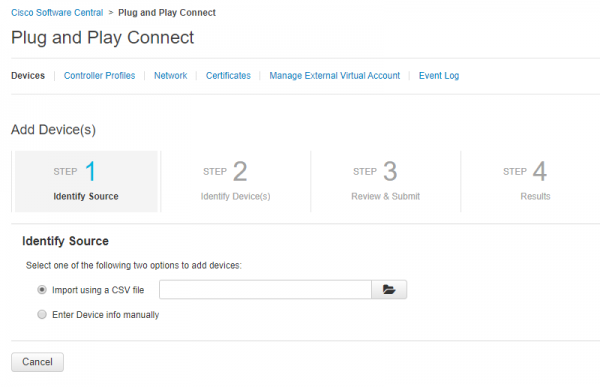
Rellenamos los parámetros del dispositivo:
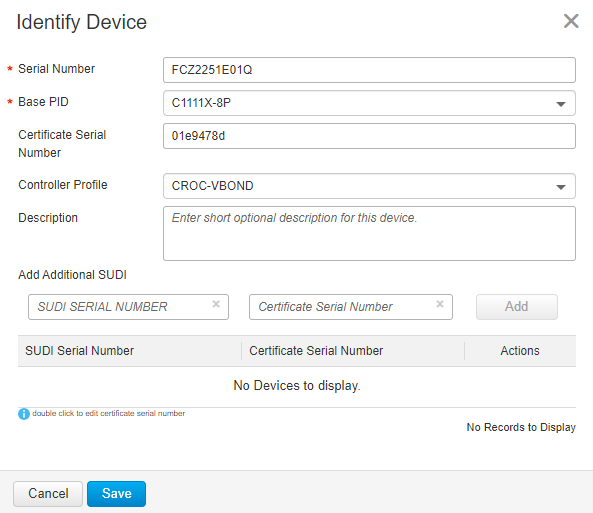
Luego en vManage sincronizamos los datos con la Cuenta Inteligente. El dispositivo aparece en la lista:
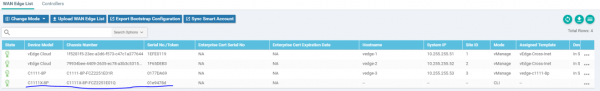
En el menú desplegable frente al dispositivo, hacemos clic en Generar Configuración de Bootstrap
y obtenemos la configuración inicial:
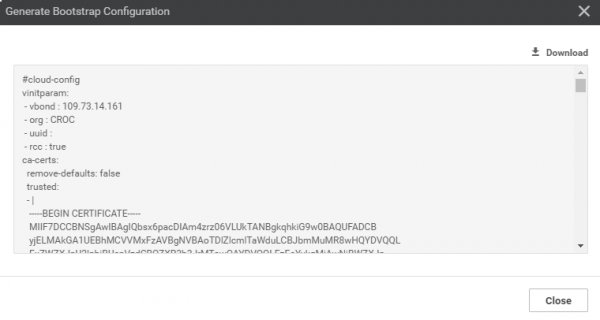
Esta configuración debe ser inyectada en el dispositivo. La forma más sencilla es conectar un USB al dispositivo con el archivo guardado llamado ciscosd-wan.cfg. Al iniciar, el dispositivo buscará este archivo.
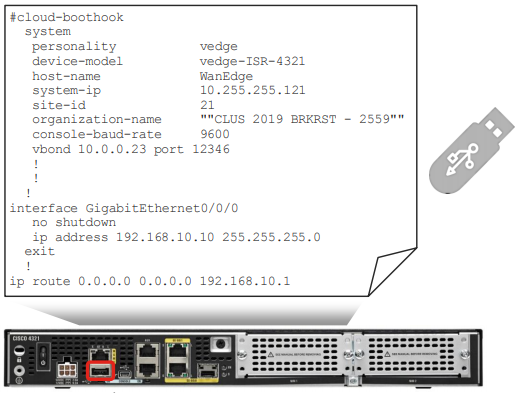
Con la configuración inicial, el dispositivo podrá conectarse al orquestador y obtener una configuración completa de allí.
Observamos SD-Access (DNA)
SD-Access simplifica la configuración de puertos y permisos de acceso para la conexión de usuarios. Esto se hace mediante asistentes. Los parámetros de los puertos se configuran en relación con grupos como 'Administradores', 'Contabilidad', 'Impresoras', en vez de VLANs y subredes IP. Esto minimiza los errores relacionados con el factor humano. Si, por ejemplo, una empresa tiene muchas sucursales en Rusia y la oficina central está sobrecargada, SD-Access permite resolver más tareas en los mismos lugares. Por ejemplo, las mismas tareas de solución de problemas.
Para la seguridad, es importante que SD-Access supone una clara separación de usuarios y dispositivos en grupos, y la definición de políticas de interacción entre ellos, la autorización en cada conexión de cliente a la red y el aseguramiento de 'derechos de acceso' en toda la red. Siguiendo este enfoque, la administración se vuelve mucho más simple.
El proceso de arranque para nuevas oficinas también se ha simplificado gracias a los agentes Plug-and-Play en los switches. No es necesario ir con un cable de consola a los cruces, ni siquiera tener que ir al sitio.
Aquí hay ejemplos de configuración:
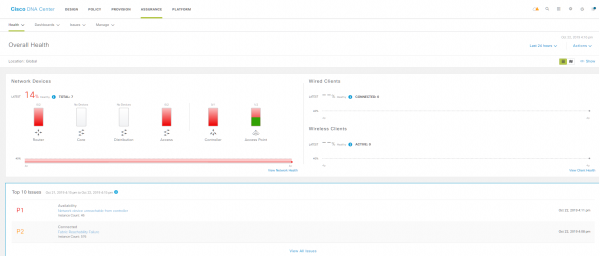
Estado general.
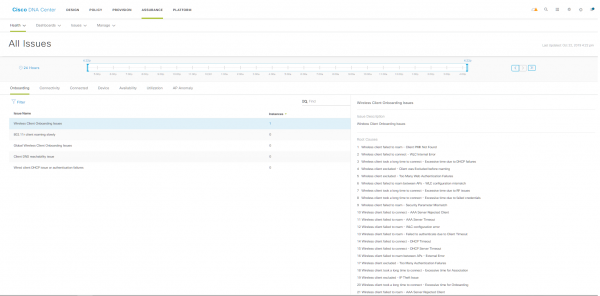
Incidentes que deben revisarse por el administrador.
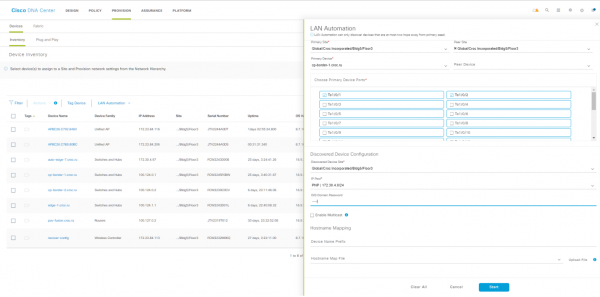
Recomendaciones automáticas sobre qué cambiar en las configuraciones.
Plan para la integración de SD-WAN con SD-Access
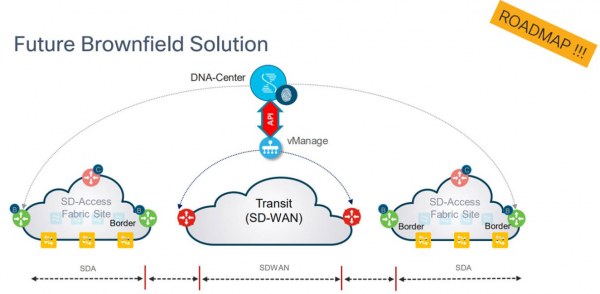
He oído que hay planes por parte de Cisco para SD-WAN y SD-Access. Esto debería reducir significativamente los problemas en la gestión de los CSPD distribuidos geográficamente y locales.
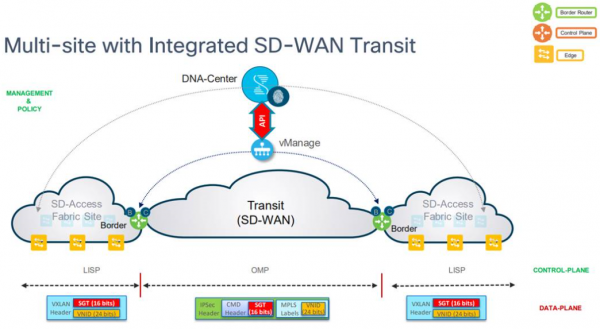
vManage (orquestador SD-WAN) se gestiona a través de API con DNA Center (controlador de SD-Access).
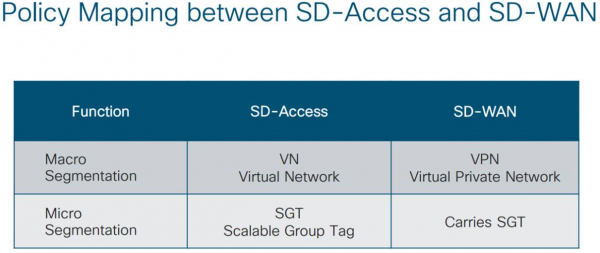
Las políticas de micro y macros segmentación se mapean de la siguiente manera:
A nivel de paquetes, se ve así:
Quien y qué piensa al respecto
Estamos trabajando con SD-WAN desde 2016 en un laboratorio separado, donde probamos diferentes soluciones para satisfacer las necesidades de la venta minorista, los bancos, el transporte y la industria.
Nos comunicamos mucho con clientes reales.
Puedo decir que la venta minorista ya está probando SD-WAN con confianza, y algunos lo hacen con proveedores (más a menudo con Cisco), pero también hay quienes intentan resolver el problema por su cuenta: escriben su propia versión de software que se asemeja a SD-WAN en funcionalidad.
Todos quieren llegar de una manera u otra a una gestión centralizada de toda la variedad de equipos. Este es un punto de administración para instalaciones no estándar y estándar de diferentes proveedores y tecnologías. Es importante minimizar el trabajo manual, porque, en primer lugar, reduce el riesgo de errores humanos al configurar el equipo; en segundo lugar, libera recursos del departamento de TI para abordar otras tareas. Generalmente, la necesidad se entiende debido a los ciclos de actualización muy largos en todo el país. Por ejemplo, si la venta minorista vende alcohol, necesita una conexión constante para las ventas. Las actualizaciones o inactividad durante el día afectan directamente los ingresos.
Ahora en la venta minorista ya hay una clara comprensión de para qué tareas TI utilizará SD-WAN:
- Despliegue rápido (a menudo se necesita en LTE hasta que llegue el proveedor de cable, frecuentemente es necesario que un administrador en la ciudad levante el nuevo punto a través de un contrato de prestación de servicios, y luego el centro simplemente lo supervise y configure).
- Gestión centralizada, conexión para instalaciones en el extranjero.
- Reducción de costos en telecomunicaciones.
- Diversos servicios adicionales (las características DPI permiten la entrega prioritaria de tráfico de aplicaciones importantes como las de caja).
- Trabajar con canales automáticamente, y no manualmente.
Y también hay un chequeo de cumplimiento: todos hablan mucho de esto, pero nadie lo percibe como un problema. Mantener que todo funcione correctamente también se integra en esta paradigmas. Muchos creen que el mercado de tecnologías de red se moverá en esta dirección en general.
Los bancos, en mi opinión, todavía están probando SD-WAN más como una nueva característica tecnológica. Están esperando que termine el soporte para las generaciones anteriores de equipos y solo entonces comenzarán a cambiar. Los bancos tienen una atmósfera especial en sus canales de comunicación, por lo que el estado actual de la industria no les preocupa demasiado. Los problemas residen más bien en otros ámbitos.
A diferencia del mercado ruso, el SD-WAN se está implementando activamente en Europa. Tienen canales de comunicación más caros, por lo que las empresas europeas llevan su stack a las divisiones rusas. En Rusia, hay cierta estabilidad, porque el costo de los canales (incluso cuando una región es 25 veces más cara que el centro) se ve bastante aceptable y no genera dudas. De año en año, se asigna sin reservas un presupuesto para los canales de comunicación.
Aquí hay un ejemplo de la práctica mundial, donde una empresa ahorró tiempo y dinero gracias a SD-WAN de Cisco.
Hay una empresa llamada National Instruments. En un momento determinado, comenzaron a darse cuenta de que la red de computación global, 'obtenida' como resultado de la fusión de 88 sitios en todo el mundo, era ineficaz. Además, la empresa carecía de ancho de banda y rendimiento en su red de área amplia. No había un equilibrio entre el crecimiento continuo de la empresa y el presupuesto limitado de TI.
SD-WAN ayudó a National Instruments a reducir sus gastos en MPLS en un 25% (un ahorro de 450 mil dólares al final de 2018), aumentando el ancho de banda en un 3,075%.
Tras la implementación de SD-WAN, la empresa obtuvo una red inteligente definida por software y una gestión centralizada de políticas para optimizar automáticamente el tráfico y el rendimiento de las aplicaciones. — caso detallado.
realmente increíble sobre la mudanza de S7 a otra oficina, cuando todo comenzó con dificultades, pero de forma interesante: era necesario reconfigurar 1,500 puertos. Pero luego algo salió mal y, al final, los administradores se encontraron siendo los últimos antes de la fecha límite, quienes llevaban sobre sí todos los retrasos acumulados.
Lee más en inglés:
- .
- .
- .
- .
- Y aquí está sobre tendencias de redes en el mundo.
En ruso:
- .
- .
- .
- .
- Mi correo, si tienes preguntas o deseas probar tus tareas en nuestro stand, es mkazakov@croc.ru.
Fuente: habr.com
