

Es obvio que embarcarse en el desarrollo de un nuevo estándar de comunicación sin considerar los mecanismos de seguridad es una tarea extraordinariamente dudosa e inútil.
Arquitectura de seguridad 5G — un conjunto de mecanismos y procedimientos de seguridad implementados en y que abarcan todos los componentes de la red, desde el núcleo hasta las interfaces de radio.
Las redes de quinta generación son, en esencia, una evolución de Los cambios más significativos se han producido en las tecnologías de acceso radioeléctrico. Para las redes de quinta generación se ha desarrollado una nueva (Tecnología de Acceso Radioeléctrico) — . En lo que respecta al núcleo de la red, no ha sufrido cambios tan significativos. En este contexto, la arquitectura de seguridad de las redes 5G fue diseñada con un enfoque en la reutilización de tecnologías relevantes adoptadas en el estándar 4G LTE.
Sin embargo, es importante destacar que la re-evaluación de amenazas ya conocidas, como ataques a las interfaces de radio y el plano de señalización ( plane), ataques DDoS, ataques Man-In-The-Middle, entre otros, ha llevado a los operadores de telecomunicaciones a desarrollar nuevos estándares e integrar mecanismos de seguridad completamente nuevos en las redes de quinta generación.
Antecedentes
En 2015, la Unión Internacional de Telecomunicaciones elaboró el primer plan global de desarrollo para redes de quinta generación, lo que hizo que la cuestión del desarrollo de mecanismos y procedimientos de seguridad en las redes 5G fuera particularmente apremiante.
La nueva tecnología ofrecía verdaderamente impresionantes velocidades de transmisión de datos (más de 1 Gbps), una latencia de menos de 1 ms y la posibilidad de conectar simultáneamente alrededor de 1 millón de dispositivos en un radio de 1 km². Estas exigencias extremadamente altas impuestas a las redes de quinta generación también se reflejaron en los principios de su organización.
El principal de ellos fue la descentralización, que implicaba el establecimiento de numerosas bases de datos locales y centros de procesamiento en los márgenes de la red. Esto permitía minimizar las latencias en -comunicaciones y descargar el núcleo de la red debido al mantenimiento de una gran cantidad de dispositivos IoT. Así, la frontera de las redes de nueva generación se ha expandido hasta las estaciones base, permitiendo crear centros de comunicación locales y ofrecer servicios en la nube sin riesgo de retrasos críticas o interrupciones en el servicio. Naturalmente, este enfoque modificado para la organización de redes y atención al cliente ha despertado el interés de los atacantes, ya que les ofrece nuevas oportunidades para ataques tanto a la información confidencial de los usuarios como a los propios componentes de la red con el objetivo de provocar interrupciones en el servicio o capturar los recursos computacionales del operador.
Principales vulnerabilidades de las redes 5G
Gran superficie de ataque
Más informaciónAl construir redes de telecomunicaciones de tercera y cuarta generación, los operadores de telecomunicaciones generalmente se limitaban a trabajar con uno o varios proveedores que suministraban de inmediato un conjunto completo de hardware y software. Es decir, todo podía funcionar, como se dice, 'de fábrica' — solo era necesario instalar y configurar el equipo adquirido al proveedor; además, no había necesidad de reemplazar o complementar el software propietario. Las tendencias actuales van en contra de este enfoque 'clásico' y están dirigidas hacia la virtualización de redes, el enfoque multi-vendor en su construcción y la diversidad de software. Tecnologías como (inglés Software Defined Network) y (inglés Network Functions Virtualization), lo que lleva a la inclusión de una gran cantidad de software basado en código abierto en los procesos y funciones de gestión de redes de telecomunicaciones. Esto permite a los atacantes estudiar mejor la red del operador y descubrir un mayor número de vulnerabilidades, lo que, a su vez, aumenta la superficie de ataque de las redes de nueva generación en comparación con las actuales.
Gran cantidad de dispositivos IoT
Más informaciónPara el año 2021, aproximadamente el 57% de los dispositivos conectados a redes 5G serán dispositivos IoT. Esto significa que la mayoría de los hosts tendrán capacidades criptográficas limitadas (ver punto 2) y, por lo tanto, serán vulnerables a ataques. La enorme cantidad de estos dispositivos aumentará el riesgo de propagación de botnets y permitirá llevar a cabo ataques DDoS aún más poderosos y distribuidos.
Capacidades criptográficas limitadas de dispositivos IoT
Más informaciónComo ya se mencionó, las redes de quinta generación utilizan activamente dispositivos periféricos que permiten reducir la carga en el núcleo de la red y, por ende, disminuir la latencia. Esto es fundamental para servicios críticos como la gestión de vehículos autónomos, sistemas de alertas de emergencia y otros, para los cuales garantizar una latencia mínima es vital, ya que de ello depende la vida humana. Debido a la conexión de un gran número de dispositivos IoT, que, por su pequeño tamaño y bajo consumo de energía, poseen recursos computacionales muy limitados, las redes 5G se vuelven vulnerables a ataques destinados a interceptar el control y manipular dichos dispositivos. Por ejemplo, pueden existir escenarios de infección de dispositivos IoT que forman parte del sistema «», mediante tipos de malware como . También pueden surgir escenarios de interceptación del control de vehículos autónomos, que reciben comandos e información de navegación a través de la «nube». Formalmente, esta vulnerabilidad se debe a la descentralización de las redes de nueva generación, pero el siguiente punto señalará el problema de la descentralización de manera más clara.
Descentralización y expansión de los límites de la red
Más informaciónLos dispositivos periféricos que actúan como núcleos locales de la red realizan el enrutamiento del tráfico del usuario, el procesamiento de solicitudes, así como el almacenamiento y el caché local de datos del usuario. De esta manera, los límites de las redes de quinta generación se amplían, además del núcleo, hacia la periferia, incluyendo bases de datos locales e interfaces de radio 5G-NR (5G New Radio). Esto crea la posibilidad de un ataque a los recursos computacionales de los dispositivos locales, que por defecto están protegidos más débilmente que los nodos centrales de la red, con el objetivo de provocar una denegación de servicio. Esto puede resultar en la desconexión del acceso a Internet en áreas enteras, mal funcionamiento de dispositivos IoT (por ejemplo, en sistemas de 'hogar inteligente'), y la indisponibilidad del servicio de alertas de emergencia IMS.
Sin embargo, en la actualidad, ETSI y 3GPP han publicado más de 10 estándares que abordan diferentes aspectos de la seguridad en redes 5G. La gran mayoría de los mecanismos descritos allí están dirigidos a proteger contra vulnerabilidades (incluidas las mencionadas anteriormente). Uno de los principales es el estándar , que describe la arquitectura de seguridad de las redes de quinta generación.
Arquitectura 5G
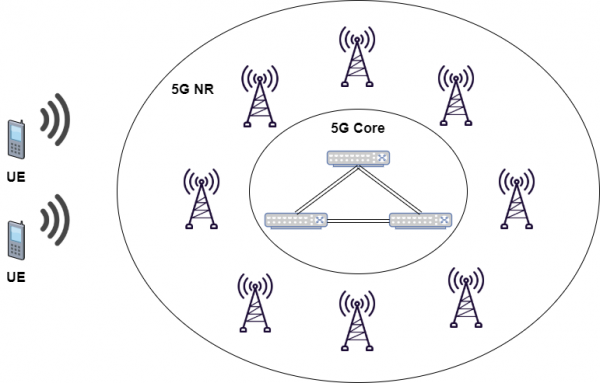
Primero, abordemos los principios clave de la arquitectura de las redes 5G, que permitirán desglosar completamente el significado y las áreas de responsabilidad de cada módulo de software y función de seguridad 5G.
- La separación de los nodos de red en elementos que garantizan el funcionamiento de los protocolos (UP — User Plane) y elementos que garantizan el funcionamiento de los protocolos (CP — Control Plane), lo que aumenta la flexibilidad en cuanto a escalabilidad y despliegue de la red, es decir, posibilitando el despliegue centralizado o descentralizado de los diferentes componentes de los nodos de red.
- El soporte del mecanismo de , basado en los servicios ofrecidos a grupos específicos de usuarios finales.
- La implementación de elementos de red como .
- Soporte para el acceso simultáneo a servicios centralizados y locales, es decir, la implementación de conceptos de computación en la nube (fog computing) y computación en el borde (edge computing). convergente non-3GPP
- Implementación архитектуры, объединяющей различные типы сетей доступа — 3GPP 5G New Radio и (Wi-Fi и т. п.) — с единым ядром сети.
- Soporte de algoritmos y procedimientos de autenticación unificados independientemente del tipo de red de acceso.
- Soporte de funciones de red sin estado (del inglés, stateless), donde el recurso calculado está separado del almacenamiento de recursos.
- Soporte para roaming con enrutamiento de tráfico tanto a través de la red doméstica (del inglés, home-routed roaming) como con aterrizaje local (del inglés, local breakout) en la red visitante.
- La interacción entre funciones de red se presenta de dos maneras: y .
El concepto de seguridad de las redes 5G incluye:
- La autenticación de usuarios por parte de la red.
- La autenticación de la red por parte del usuario.
- El intercambio de claves criptográficas entre la red y el equipo del usuario.
- Cifrado y control de la integridad del tráfico de señalización.
- Cifrado y control de la integridad del tráfico de usuarios.
- Protección del identificador del usuario.
- Protección de las interfaces entre diferentes elementos de la red de acuerdo con el concepto de dominio de seguridad de red.
- Aislamiento de las diferentes capas del mecanismo y la definición de niveles de seguridad propios para cada capa.
- Autenticación del usuario y protección del tráfico a nivel de servicios finales (IMS, IoT y otros).
Módulos de software principales y funciones de seguridad de 5G
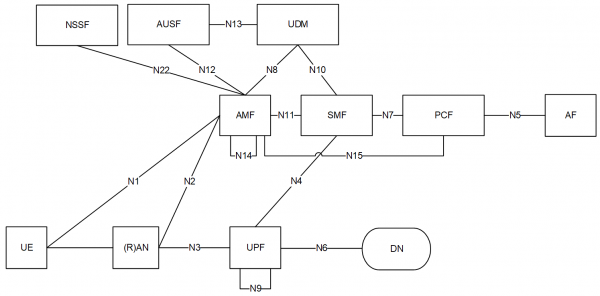 AMF (del inglés Access & Mobility Management Function — función de gestión de acceso y movilidad) — proporciona:
- Organización de interfaces de la capa de control.
- Organización del intercambio de tráfico de señalización , cifrado y protección de la integridad de sus datos.
- Organización del intercambio de tráfico de señalización , cifrado y protección de la integridad de sus datos.
- Gestión del registro del equipo del usuario en la red y control de posibles estados de registro.
- Gestión de la conexión del equipo del usuario con la red y control de posibles estados.
- Gestión de la disponibilidad del equipo del usuario en la red en estado CM-IDLE.
- Gestión de la movilidad del equipo del usuario en la red en estado CM-CONNECTED.
- Transmisión de mensajes cortos entre el equipo del usuario y el SMF.
- Gestión de los servicios de geolocalización.
- Asignación de un identificador de flujo para la interacción con EPS.
SMF (del inglés Session Management Function — función de gestión de sesiones) — proporciona:
- Gestión de sesiones de comunicación, es decir, creación, modificación y liberación de sesiones, incluyendo soporte de túnel entre la red de acceso y UPF.
- Distribución y gestión de direcciones IP del equipo del usuario.
- Selección del gateway UPF a utilizar.
- Organización de la interacción con el PCF.
- Gestión de la aplicación de políticas. .
- Configuración dinámica del equipo del usuario mediante los protocolos DHCPv4 y DHCPv6.
- Control de la recopilación de datos de facturación y organización de la interacción con el sistema de facturación.
- Continuidad en la prestación de servicios (del inglés. ).
- Interacción con redes invitadas en el marco del roaming.
UPF (del inglés User Plane Function — función del plano de usuario) — proporciona:
- Interacción con redes externas de transmisión de datos, incluido el acceso a Internet global.
- Enrutamiento de paquetes de usuarios.
- Marcado de paquetes de acuerdo con las políticas de QoS.
- Diagnóstico de paquetes de usuarios (por ejemplo, detección de aplicaciones basadas en firmas).
- Provisión de informes sobre el uso de tráfico.
- UPF también es un punto de anclaje para el soporte de movilidad, tanto dentro de una única tecnología como entre diferentes tecnologías de acceso radio.
UDM (del inglés Unified Data Management — gestión de datos unificada) — proporciona:
- Gestión de datos de perfiles de usuarios, incluyendo almacenamiento y modificación de la lista de servicios disponibles para los usuarios y sus parámetros correspondientes.
- Gestión
- Generación de credenciales de autenticación 3GPP. .
- Autorización de acceso basada en los datos del perfil (por ejemplo, restricciones de roaming).
- Gestión del registro del usuario, es decir, almacenamiento del AMF que atiende.
- Soporte para la continuidad del servicio y la sesión de comunicación, es decir, almacenamiento del SMF asignado para la sesión de comunicación actual.
- Gestión de la entrega de SMS.
- Varios UDM diferentes pueden atender a un solo usuario en el marco de diferentes transacciones.
UDR (del inglés Unified Data Repository — repositorio de datos unificados) — proporciona almacenamiento de varios datos de usuario y es, de hecho, la base de datos de todos los abonados de la red.
UDSF (es. Función de Almacenamiento de Datos No Estructurados) — garantiza la conservación de los contextos actuales de los usuarios registrados por los módulos AMF. Esta información puede presentarse, en general, como datos de estructura indefinida. Los contextos de los usuarios pueden usarse para asegurar la continuidad y la ininterrumpción de las sesiones de los suscriptores tanto al desconectar planificadamente uno de los AMF como en situaciones de emergencia. En ambos casos, el AMF de reserva "tomará" el servicio utilizando los contextos guardados en el USDF.
La integración de UDR y UDSF en una misma plataforma física es una implementación típica de estas funciones de red.
PCF (es. Función de Control de Políticas) — formula y asigna a los usuarios diversas políticas de servicio, incluyendo parámetros de QoS y reglas de tarificación. Por ejemplo, pueden crearse dinámicamente canales virtuales con diferentes características para la transmisión de tipos específicos de tráfico. En este contexto, se pueden considerar los requisitos del servicio solicitado por el suscriptor, el nivel de carga de la red, el volumen de tráfico consumido, etc.
NEF (es. Función de Exposición de Red) — garantiza:
- La organización de una interacción segura entre plataformas externas y aplicaciones con el núcleo de la red.
- La gestión de parámetros de QoS y reglas de tarificación para usuarios específicos.
SEAF (es. Función de Anclaje de Seguridad) — junto con AUSF proporciona la autenticación de los usuarios al registrarse en la red con cualquier tecnología de acceso.
AUSF (es. Función de Servidor de Autenticación) — actúa como servidor de autenticación, recibiendo y procesando las solicitudes de SEAF y redirigiéndolas a ARPF.
ARPF (es. Función de Almacenamiento y Procesamiento de Credenciales de Autenticación) — asegura el almacenamiento de claves secretas personales (KI) y parámetros de algoritmos criptográficos, además de la generación de vectores de autenticación conforme a los algoritmos 5G-AKA o -AKA. Se ubica en un centro de datos protegido contra influencias físicas externas del operador de red anfitrión y, por lo general, se integra con UDM.
SCMF (es. Función de Gestión de Contextos de Seguridad) — función de gestión ) — proporciona la gestión del ciclo de vida del contexto de seguridad 5G.
SPCF (ingl. Security Policy Control Function — función de control de políticas de seguridad) — se encarga de la concordancia y aplicación de políticas de seguridad para usuarios específicos. Esto incluye considerar las capacidades de la red, las capacidades del equipo del usuario y los requisitos de un servicio específico (por ejemplo, los niveles de protección proporcionados por el servicio de comunicaciones críticas y el servicio de acceso inalámbrico de banda ancha a Internet pueden diferir). La aplicación de políticas de seguridad incluye: selección de AUSF, selección del algoritmo de autenticación, selección de algoritmos de cifrado de datos y control de integridad, determinación de la longitud y ciclo de vida de las claves.
SIDF (ingl. Subscription Identifier De-concealing Function — función de extracción de identificador de usuario) — permite la extracción de un identificador de suscripción permanente del abonado (ingl. SUPI) a partir de un identificador oculto (ingl. ), obtenido durante la solicitud del procedimiento de autenticación «Auth Info Req».
Requisitos de seguridad clave para redes de comunicación 5G
Más informaciónAutenticación del usuario: La red 5G que da servicio debe autenticar al SUPI del usuario durante el proceso 5G AKA entre el usuario y la red.
Autenticación de la red de servicio: El usuario debe autenticar el identificador de la red de servicio 5G, y la autenticación se proporciona a través del uso exitoso de las claves obtenidas en el procedimiento 5G AKA.
Autorización del usuario: La red de servicio debe autorizar al usuario según el perfil del usuario obtenido de la red del operador de telecomunicaciones de su hogar.
Autorización de la red de servicio por parte de la red de operador de su hogar: Al usuario se le debe proporcionar una confirmación de que está conectado a una red de servicio que está autorizada por la red de su operador de hogar para brindar servicios. La autorización es implícita en el sentido de que se garantiza mediante la finalización exitosa del procedimiento 5G AKA.
Autorización de la red de acceso por parte de la red de operador de su hogar: Al usuario se le debe proporcionar confirmación de que está conectado a una red de acceso autorizada por la red del operador doméstico para proporcionar servicios. La autorización es implícita en el sentido de que se asegura mediante el establecimiento exitoso de la seguridad de la red de acceso. Este tipo de autorización debe aplicarse a cualquier tipo de red de acceso.
Servicios de emergencia no autenticados: Para cumplir con los requisitos normativos en algunas regiones, las redes 5G deben proporcionar la posibilidad de acceso no autenticado para servicios de emergencia.
Núcleo de red y red de acceso radioeléctrico: En el núcleo de la red 5G y en la red de acceso radioeléctrico 5G, debe admitirse el uso de algoritmos de cifrado y de protección de integridad con una longitud de clave de 128 bits para garantizar la seguridad y . Las interfaces de red deben soportar claves de cifrado de 256 bits.
Requisitos de seguridad esenciales para el equipo del usuario
Más información
- El equipo del usuario debe admitir cifrado, protección de integridad y protección contra ataques de repetición de datos del usuario transmitidos entre él y la red de acceso radioeléctrico.
- El equipo del usuario debe activar mecanismos de cifrado y protección de integridad de los datos según las instrucciones recibidas de la red de acceso radioeléctrico.
- El equipo del usuario debe admitir cifrado, protección de integridad y protección contra ataques de repetición del tráfico de señal RRC y NAS.
- El equipo del usuario debe admitir los siguientes algoritmos criptográficos: NEA0, NIA0, 128-NEA1, 128-NIA1, 128-NEA2, 128-NIA2
- El equipo del usuario puede admitir los siguientes algoritmos criptográficos: 128-NEA3, 128-NIA3.
- El equipo del usuario debe admitir los siguientes algoritmos criptográficos: 128-EEA1, 128-EEA2, 128-EIA1, 128-EIA2 en caso de que soporte conexión a la red de acceso radioeléctrico E-UTRA.
- La protección de la privacidad de los datos del usuario transmitidos entre el equipo del usuario y la red de acceso radioeléctrico es opcional, pero debe proporcionarse en todos los casos en que esté permitido por las regulaciones.
- La protección de la privacidad del tráfico de señal RRC y NAS es opcional.
- La clave de usuario permanente debe estar protegida y almacenada en componentes de hardware de usuario bien asegurados.
- El identificador permanente de suscripción del abonado no debe transmitirse en texto claro a través de la red de acceso radio, salvo la información necesaria para el enrutamiento correcto (por ejemplo y ).
- La clave pública de la red del operador doméstico, el identificador de esta clave, el identificador del esquema de protección y el identificador de enrutamiento deben almacenarse en .
A cada algoritmo de cifrado se le asocia un número binario:
- «0000»: NEA0 — Algoritmo de cifrado nulo
- «0001»: 128-NEA1 — 128 bits algoritmo basado en 3G
- «0010» 128-NEA2 — 128 bits algoritmo basado
- «0011» 128-NEA3 — 128 bits algoritmo basado.
Cifrado de datos utilizando 128-NEA1 y 128-NEA2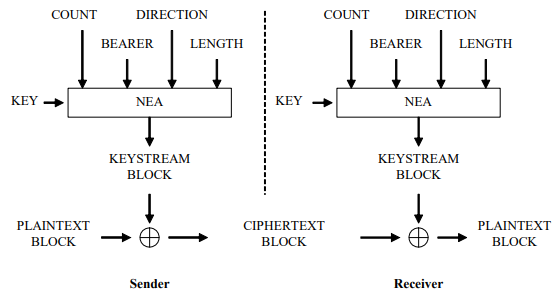
P.S. El esquema se ha tomado de
La generación de inserciones de verificación por los algoritmos 128-NIA1 y 128-NIA2 para garantizar la integridad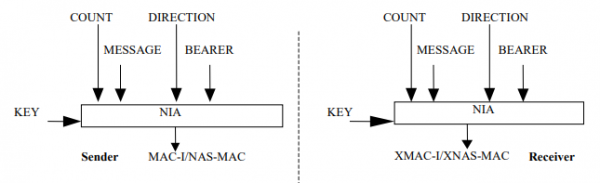
P.S. El esquema se ha tomado de
Requisitos de seguridad esenciales para las funciones de red 5G
Más información
- AMF debe soportar la autenticación primaria utilizando SUCI.
- SEAF debe soportar la autenticación primaria utilizando SUCI.
- UDM y ARPF deben almacenar la clave de usuario permanente y asegurar su protección contra robos.
- AUSF debe proporcionar SUPI a la red de servicio local solo en caso de autenticación primaria exitosa utilizando SUCI.
- NEF no debe transmitir información encubierta del núcleo de la red fuera del dominio de seguridad del operador.
Principales procedimientos de seguridad
Dominios de confianza
En las redes 5G, la confianza en los elementos de la red disminuye a medida que los elementos se alejan del núcleo de la red. Este concepto influye en las decisiones implementadas en la arquitectura de seguridad 5G. Por lo tanto, se puede hablar de un modelo de confianza de las redes 5G, que determina el comportamiento de los mecanismos de seguridad de la red.
Desde el lado del usuario, el dominio de confianza lo forman UICC y USIM.
Desde el lado de la red, el dominio de confianza tiene una estructura más compleja.
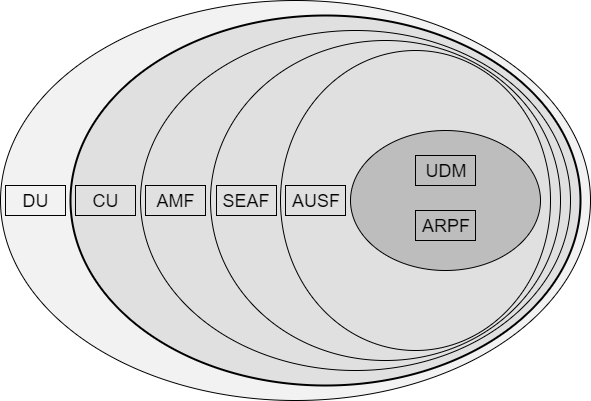 La red de acceso radio se divide en dos componentes — DU (por sus siglas en inglés, Unidades Distribuidas) y CU (por sus siglas en inglés, Unidades Centrales). Juntas forman gNB — la interfaz de radio de la estación base de la red 5G. Los DU no tienen acceso directo a los datos de los usuarios, ya que pueden desplegarse en segmentos de infraestructura no protegida. Por otro lado, los CU deben desplegarse en segmentos protegidos de la red, ya que son responsables de la terminación del tráfico de los mecanismos de seguridad AS. En el núcleo de la red se encuentra AMF, terminando el tráfico de los mecanismos de seguridad NAS. En la especificación actual 3GPP 5G Fase 1 se describe la combinación AMF con la función de seguridad SEAF, que contiene la clave raíz (también conocida como “clave ancla”) de la red visitada (servicio). AUSF es responsable de almacenar la clave obtenida tras una autenticación exitosa. Es necesaria para la reutilización en casos de conexión simultánea del usuario a múltiples redes de acceso radioeléctrico. ARPF almacena las credenciales de los usuarios y es análoga a USIM para los suscriptores. UDR y UDM almacenan la información del usuario que se utiliza para definir la lógica de generación de credenciales, identificadores de usuario, garantizar la continuidad de la sesión, entre otros.
Jerarquía de claves y esquemas de distribución
En las redes de quinta generación, a diferencia de las redes 4G-LTE, el proceso de autenticación tiene dos componentes: autenticación primaria y secundaria. La autenticación primaria es obligatoria para todos los dispositivos de usuario que se conectan a la red. La autenticación secundaria puede llevarse a cabo a solicitud de redes externas si el suscriptor se conecta a ellas.
Tras la finalización exitosa de la autenticación primaria y la generación de una clave compartida K entre el usuario y la red, se extrae de la clave K el KSEAF — una clave ancla (raíz) especial de la red de servicio. Posteriormente, a partir de esta clave, se generan claves que garantizan la confidencialidad y la integridad de los datos del tráfico de señal RRC y NAS.
Diagrama con explicaciones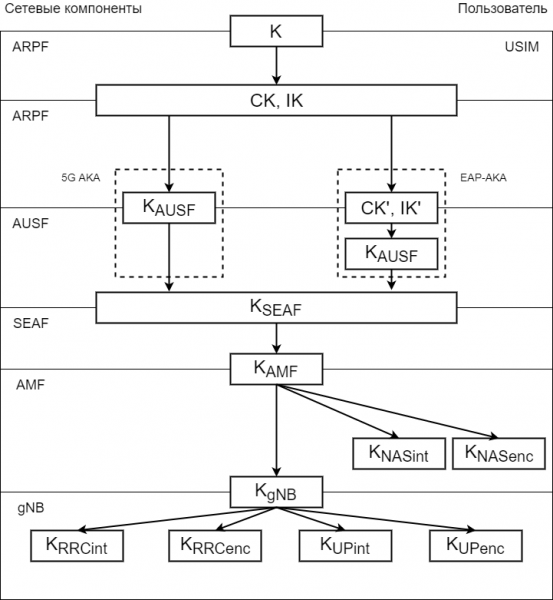
Designaciones:
CK (ingl. Cipher Key)
IK (ingl. Integrity Key) — clave utilizada en mecanismos para proteger la integridad de los datos.
CK’ (ingl. Cipher Key) — otra clave criptográfica creada a partir de CK para el mecanismo EAP-AKA.
IK’ (ingl. Integrity Key) — otra clave utilizada en mecanismos para proteger la integridad de los datos para EAP-AKA.
KAUSF — creada por la función ARPF y el equipo del usuario durante 5G AKA y EAP-AKA. CK y IK KSEAF
— clave ancla obtenida por la función AUSF de la clave KAMFAUSF KAMF.
KAMF — clave obtenida de la función SEAF a partir de la clave — clave ancla obtenida por la función AUSF de la clave.
KNASint, KNASenc — claves obtenidas de la función AMF a partir de la clave KAMF para proteger el tráfico de señal NAS.
KRRCint, KRRCenc — claves obtenidas de la función AMF a partir de la clave KAMF para proteger el tráfico de señal RRC.
KUPint, KUPenc — claves obtenidas de la función AMF a partir de la clave KAMF para proteger el tráfico de señal AS.
NH — clave intermedia obtenida de la función AMF a partir de la clave KAMF para asegurar la seguridad de los datos durante los handovers.
KgNB — clave obtenida de la función AMF a partir de la clave KAMF para asegurar la seguridad de los mecanismos de movilidad.
Esquemas de generación de SUCI a partir de SUPI y viceversa
Esquemas para obtener SUPI y SUCI
Generación de SUCI a partir de SUPI y SUPI a partir de SUCI:
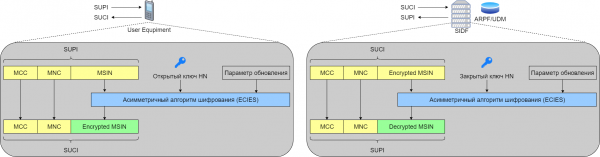
Autenticación
Autenticación primaria
En las redes 5G, EAP-AKA y 5G AKA son mecanismos estándar de autenticación primaria. Desglosemos el mecanismo de autenticación primaria en dos fases: la primera se encarga de iniciar la autenticación y de seleccionar el método de autenticación, la segunda se encarga de la autenticación mutua entre el usuario y la red.
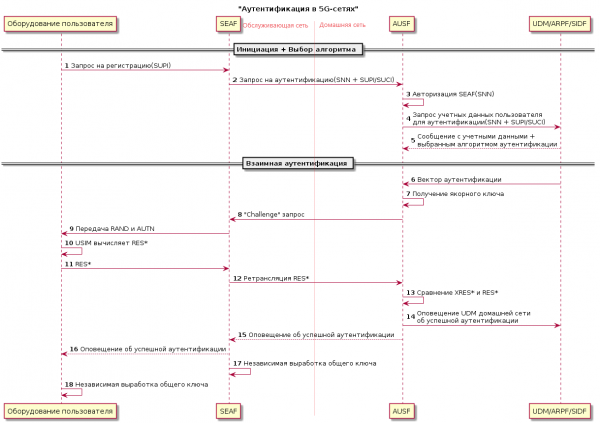
Inicio
El usuario envía una solicitud de registro a SEAF, que contiene el identificador oculto de suscripción del usuario SUCI.
SEAF envía a AUSF un mensaje de solicitud de autenticación (Nausf_UEAuthentication_Authenticate Request), que contiene SNN (del inglés Serving Network Name — nombre de la red de servicio) y SUPI o SUCI.
AUSF verifica si se permite a SEAF solicitar la autenticación utilizando este SNN. Si la red de servicio no está autorizada a usar este SNN, AUSF responde con un mensaje de error de autorización 'Serving network not authorized' (Nausf_UEAuthentication_Authenticate Response).
La solicitud de credenciales para la autenticación de AUSF a UDM, ARPF o SIDF se realiza a través de SUPI o SUCI y SNN.
Basándose en SUPI o SUCI e información del usuario, UDM/ARPF selecciona el método de autenticación que se utilizará a continuación y emite las credenciales del usuario.
Autenticación mutua
Al utilizar cualquier método de autenticación, las funciones de red UDM/ARPF deben generar un vector de autenticación (en inglés AV).
EAP-AKA: UDM/ARPF primero genera un vector de autenticación con el bit de separación AMF = 1, y luego genera CK’ y IK’ de CK, IK y SNN, y forma un nuevo vector de autenticación AV (RAND, AUTN, XRES*, CK’, IK’), que se envía a AUSF con la indicación de usarlo solo para EAP-AKA.
5G AKA: UDM/ARPF recibe la clave KAUSF de CK, IK y SNN, y luego genera el vector de autenticación 5G HE (en inglés 5G Home Environment Authentication Vector). El vector de autenticación 5G HE AV (RAND, AUTN, XRES, KAUSF) se envía a AUSF con la indicación de usarlo solo para 5G AKA.
Después de esto, AUSF obtiene la clave ancla — clave ancla obtenida por la función AUSF de la clave de la clave KAUSF y envía una solicitud «Challenge» a SEAF en el mensaje «Nausf_UEAuthentication_Authenticate Response», que también contiene RAND, AUTN y RES*. A continuación, se lleva a cabo la transmisión de RAND y AUTN al equipo del usuario mediante un mensaje de señalización segura NAS. El USIM del usuario calcula RES* a partir de los RAND y AUTN recibidos y lo envía a SEAF. SEAF retransmite este valor a AUSF para su verificación.
AUSF compara el XRES* almacenado en él y el RES* recibido del usuario. Si coinciden, AUSF y UDM en la red del operador local son informados sobre la autenticación exitosa, y el usuario y SEAF generan independientemente una clave KAMF de — clave ancla obtenida por la función AUSF de la clave y SUPI para la comunicación futura.
Autenticación secundaria
El estándar 5G admite una autenticación secundaria opcional basada en EAP-AKA entre el equipo del usuario y la red externa de telecomunicaciones. En este caso, SMF actúa como el autenticador EAP y se basa en la operación Se lleva a cabo una autenticación primaria obligatoria del usuario en la red local, generando un contexto de seguridad NAS común con AMF.
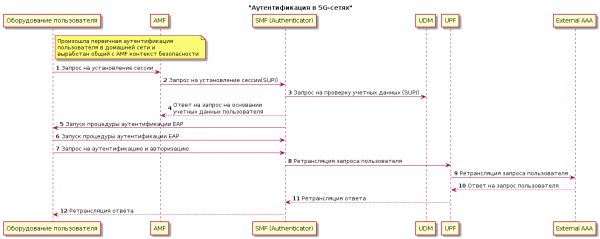
- El usuario envía una solicitud de establecimiento de sesión a AMF.
- AMF envía una solicitud para el establecimiento de la sesión a SMF con la indicación del SUPI del usuario.
- SMF verifica las credenciales del usuario en UDM utilizando el SUPI proporcionado.
- SMF responde a la solicitud de AMF.
- SMF inicia el procedimiento de autenticación EAP para obtener permiso para establecer la sesión del servidor AAA de la red externa. Para ello, SMF y el usuario intercambian mensajes para iniciar el procedimiento.
- El usuario y el servidor AAA de la red externa intercambian mensajes para llevar a cabo la autenticación y autorización del usuario. En este proceso, el usuario envía mensajes a SMF, que a su vez intercambia mensajes con la red externa a través de UPF.
- A pesar de que la arquitectura de seguridad de 5G se basa en la reutilización de tecnologías existentes, enfrenta tareas completamente nuevas. La enorme cantidad de dispositivos IoT, los límites ampliados de la red y los elementos de arquitectura descentralizada son solo algunos de los principios clave del estándar 5G que dan rienda suelta a la creatividad de los ciberdelincuentes.
Conclusión
Несмотря на то, что архитектура безопасности 5G базируется на переиспользовании существующих технологий, перед ней ставятся совершенно новые задачи. Огромное количество IoT-устройств, расширенные границы сети и элементы децентрализованной архитектуры — вот лишь некоторые из ключевых принципов стандарта 5G, дающие волю фантазии киберпреступников.
El estándar principal para la arquitectura de seguridad 5G — — contiene los puntos clave sobre el funcionamiento de los mecanismos y procedimientos de seguridad. En particular, describe el papel de cada uno de los VNF en la protección de los datos de los usuarios y los nodos de la red, en la generación de claves criptográficas y en la ejecución del procedimiento de autenticación. Sin embargo, incluso este estándar no responde a las preguntas críticas de seguridad que enfrentan los operadores de telecomunicaciones, especialmente a medida que las redes de nueva generación se desarrollan e implementan con mayor intensidad.
En este sentido, se espera que las dificultades en la operación y protección de las redes de quinta generación no afecten a los usuarios comunes, quienes anhelan experimentar la velocidad de transmisión y la respuesta como si fueran del hijo de la amiga de su madre, ansiosos por probar todas las capacidades prometidas de las redes de nueva generación.
Enlaces útiles
Fuente: habr.com
