

¡Hola! Bienvenido a la quinta lección del curso . En hemos revisado el funcionamiento de las políticas de seguridad. Ahora es el momento de liberar a los usuarios locales a Internet. Para ello, en esta lección examinaremos el funcionamiento del mecanismo NAT.
Además de liberar a los usuarios en Internet, también consideraremos el método de publicación de servicios internos. A continuación se presenta una breve teoría del video, así como la lección en video misma.
La tecnología NAT (Network Address Translation) es un mecanismo que transforma las direcciones IP de los paquetes de red. En términos de Fortinet, NAT se divide en dos tipos: Source NAT y Destination NAT.
Los nombres hablan por sí mismos: al usar Source NAT se modifica la dirección de origen, mientras que al usar Destination NAT se modifica la dirección de destino.
Además de esto, hay varias opciones de configuración de NAT: Firewall Policy NAT y Central NAT.
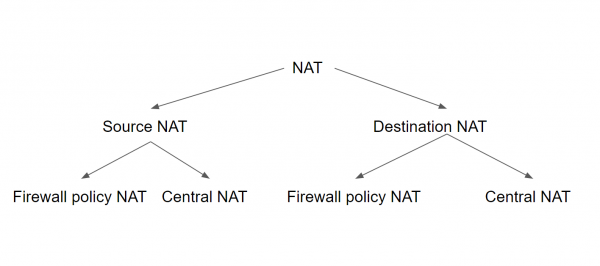
Al usar la primera opción, Source y Destination NAT deben configurarse para cada política de seguridad. En este caso, Source NAT utiliza ya sea la dirección IP de la interfaz de salida o un IP Pool preconfigurado. Destination NAT utiliza un objeto preconfigurado (llamado VIP - Virtual IP) como dirección de destino.
Al usar Central NAT, la configuración de Source y Destination NAT se realiza de una vez para todo el dispositivo (o dominio virtual). En este caso, los parámetros de NAT se aplican a todas las políticas, dependiendo de las reglas de Source NAT y Destination NAT.
Las reglas de Source NAT se configuran en la política central de Source NAT. Destination NAT se configura desde el menú DNAT utilizando direcciones IP.
En esta lección, solo examinaremos Firewall Policy NAT; como muestra la práctica, esta opción de configuración se encuentra con mucha más frecuencia que Central NAT.
Como ya mencioné, al configurar Firewall Policy Source NAT, hay dos opciones de configuración: reemplazar la dirección IP por la dirección de la interfaz de salida o por una dirección IP del pool de IP preconfigurado. Esto se ve aproximadamente como se muestra en la imagen a continuación. A continuación, hablaré brevemente sobre los posibles pools, pero en la práctica solo analizaremos la opción con la dirección de la interfaz de salida, ya que en nuestro esquema los pools de direcciones IP no son necesarios.
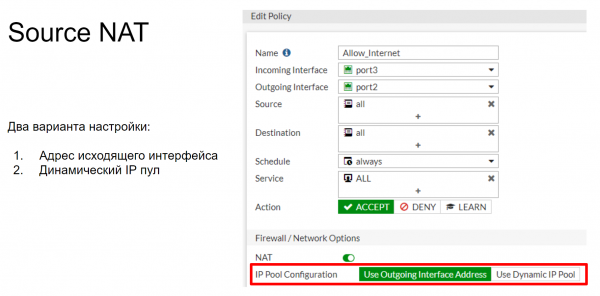
Un pool de IP define una o varias direcciones IP que se utilizarán como dirección de origen durante la sesión. Estas direcciones IP se utilizarán en lugar de la dirección IP de la interfaz de salida de FortiGate.
Existen 4 tipos de grupos de IP que se pueden configurar en FortiGate:
- Sobrecarga
- Uno a uno
- Rango de puerto fijo
- Asignación de bloques de puertos
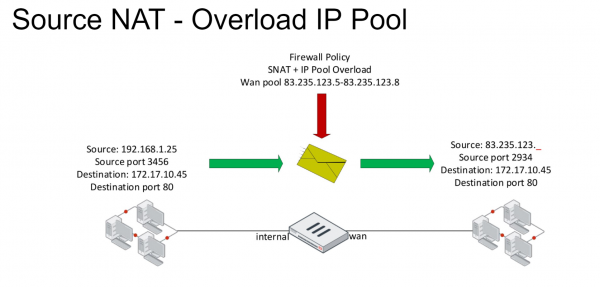
La sobrecarga es el grupo de IP principal. En él, las direcciones IP se transforman según el esquema de muchos a uno o de muchos a varios. También se utiliza la traducción de puertos. Consideremos el esquema indicado en la figura a continuación. Tenemos un paquete con ciertos campos de Origen y Destino. Al entrar bajo la política de firewall que permite a este paquete acceder a la red externa, se aplica una regla NAT. Al final, en este paquete el campo Origen se reemplaza por una de las direcciones IP de las que se indican en el grupo de IP.
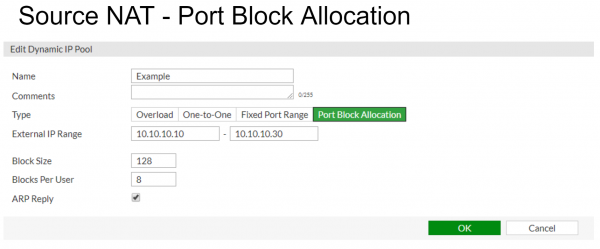
En el grupo de tipo Uno a Uno también se define un conjunto de direcciones IP externas. Cuando un paquete entra bajo la política de firewall con la regla NAT habilitada, la dirección IP en el campo Origen se cambia por una de las direcciones pertenecientes a este grupo. El reemplazo ocurre bajo la regla de 'el primero en llegar, primero en ser atendido'. Para que sea más claro, consideremos un ejemplo.
Una computadora de la red local con dirección IP 192.168.1.25 envía un paquete a la red externa. Entra bajo la regla NAT, y el campo Origen se cambia a la primera dirección IP del grupo, en nuestro caso es 83.235.123.5. Cabe mencionar que al usar este grupo de IP no se utiliza la traducción de puertos. Si después de esto, una computadora de la misma red local, con la dirección, digamos, 192.168.1.35, envía un paquete a la red externa y también entra bajo esta regla NAT, la dirección IP en el campo Origen de este paquete se cambiará a 83.235.123.6. Si ya no quedan direcciones en el grupo, las conexiones siguientes serán rechazadas. Es decir, en este caso, bajo nuestra regla NAT, pueden entrar simultáneamente 4 computadoras.
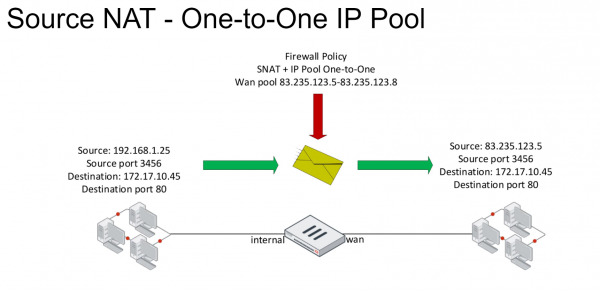
El Rango de Puerto Fijo relaciona entre sí los rangos de direcciones IP internas y externas. La traducción de puertos también está desactivada. Esto permite vincular de manera fija el inicio o el final del grupo de direcciones IP internas con el inicio o el final del grupo de direcciones IP externas. En el ejemplo que se presenta a continuación, el grupo interno de direcciones 192.168.1.25 - 192.168.1.28 se empareja con el grupo externo de direcciones 83.235.123.5 - 83.235.125.8.
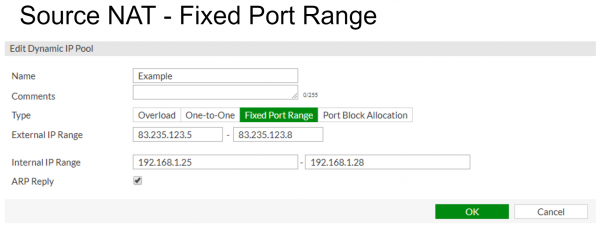
La Asignación de Bloques de Puertos - este grupo de IP se utiliza para asignar un bloque de puertos a los usuarios del grupo de IP. Además del propio grupo de IP, aquí también deben especificarse dos parámetros: el tamaño del bloque y la cantidad de bloques asignados a cada usuario.
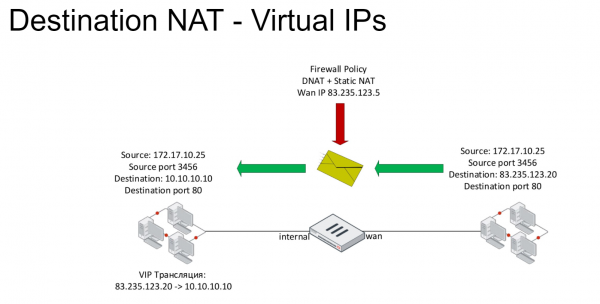
Ahora examinaremos la tecnología Destination NAT. Se basa en direcciones IP virtuales (VIP). Para los paquetes que caen bajo las reglas de Destination NAT, se modifica la dirección IP en el campo Destination: normalmente, la dirección pública de Internet se cambia por la dirección privada del servidor. Las direcciones IP virtuales se utilizan en políticas de firewall como campo Destination.
El tipo estándar de direcciones IP virtuales es Static NAT. Esta es una correspondencia uno a uno entre direcciones externas e internas.
En lugar de Static NAT, se pueden limitar las direcciones virtuales mediante el reenvío de puertos específicos. Por ejemplo, asociar las conexiones a la dirección externa en el puerto 8080 con la conexión a la dirección IP interna en el puerto 80.
En el ejemplo que se presenta a continuación, un ordenador con la dirección 172.17.10.25 intenta acceder a la dirección 83.235.123.20 a través del puerto 80. Esta conexión entra bajo la regla DNAT, por lo que la dirección IP de destino se cambia a 10.10.10.10.
El video aborda la teoría y ofrece ejemplos prácticos de configuración de Source y Destination NAT.
En las próximas lecciones, nos centraremos en la seguridad de los usuarios en Internet. En la siguiente lección, se tratará la funcionalidad de filtrado web y control de aplicaciones. Para no perdértelo, sigue las actualizaciones en los siguientes canales:
Fuente: habr.com
