

¡Saludos! Bienvenido a la sexta lección del curso . En hemos aprendido los fundamentos de la tecnología NAT en , y también hemos liberado a nuestro usuario de prueba en Internet. Ahora es el momento de enfocarnos en la seguridad del usuario en sus espacios. En esta lección, abordaremos los siguientes perfiles de seguridad: Filtrado Web, Control de Aplicaciones, así como la inspección HTTPS.
Para comenzar a familiarizarnos con los perfiles de seguridad, debemos entender una cosa más: los modos de inspección.
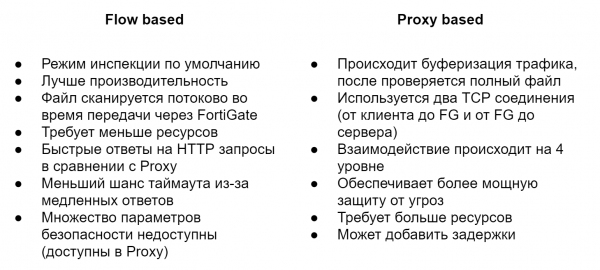
Por defecto, se utiliza el modo Flow Based. Este verifica los archivos cuando pasan a través de FortiGate sin almacenar en búfer. Una vez que el paquete llega, se procesa y se envía, sin esperar a recibir un archivo completo o una página web. Requiere menos recursos y ofrece un mayor rendimiento que el modo Proxy, pero al mismo tiempo, no toda la funcionalidad de seguridad está disponible. Por ejemplo, el sistema de prevención de pérdida de datos (DLP) solo se puede usar en modo Proxy.
El modo Proxy funciona de manera diferente. Crea dos conexiones TCP, una entre el cliente y FortiGate, y otra entre FortiGate y el servidor. Esto le permite almacenar en búfer el tráfico, es decir, recibir un archivo completo o una página web. El escaneo de archivos en busca de diversas amenazas comienza solo después de que todo el archivo ha sido almacenado en búfer. Esto permite aplicar capacidades adicionales que no están disponibles en el modo Flow Based. Como pueden ver, este modo parece ser la oposición del Flow Based: la seguridad aquí juega el papel principal, mientras que el rendimiento pasa a un segundo plano.
A menudo se pregunta: ¿qué modo es mejor? Pero no hay una respuesta universal. Todo siempre es individual y depende de sus necesidades y objetivos. A lo largo de este curso, intentaré mostrar las diferencias entre los perfiles de seguridad en los modos Flow y Proxy. Esto ayudará a comparar funcionalidades y decidir cuál se adapta mejor a usted.
Pasemos directamente a los perfiles de seguridad y primero examinen los Filtrados Web. Ayuda a controlar o rastrear qué sitios web visitan los usuarios. Creo que no es necesario profundizar en la explicación de la necesidad de este perfil en la realidad actual. Mejor entendamos cómo funciona.
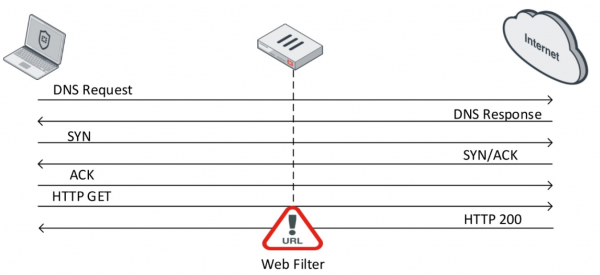
Después de que se establece la conexión TCP, el usuario solicita el contenido de un sitio web específico mediante una solicitud GET.
Si el servidor web responde afirmativamente, envía información sobre el sitio web en la respuesta. Aquí es donde entra en juego el filtro web. Este verifica el contenido de esa respuesta. Durante la verificación, FortiGate envía en tiempo real una solicitud a la Red de Distribución de FortiGuard (FDN) para determinar la categoría del sitio web. Una vez determinada la categoría del sitio web específico, el filtro web lleva a cabo una acción específica según la configuración.
En modo Flow, hay tres acciones disponibles:
- Allow — permitir el acceso al sitio web
- Block — denegar el acceso al sitio web
- Monitor — permitir el acceso al sitio web y registrar esto en los logs
En modo Proxy, se agregan dos acciones más:
- Warning — emitir una advertencia al usuario de que está intentando visitar un recurso específico y darle al usuario la opción de continuar o salir del sitio web
- Authenticate — solicitar las credenciales del usuario; esto permite a ciertos grupos acceder a categorías de sitios web prohibidos.
se indica que: puede consultar todas las categorías y subcategorías del filtro web, así como averiguar a qué categoría pertenece un sitio web específico. En general, para los usuarios de soluciones Fortinet, es un sitio bastante útil, recomiendo que lo exploren en su tiempo libre.
De Application Control se puede decir muy poco. Como su nombre indica, permite controlar el funcionamiento de las aplicaciones. Y lo hace mediante patrones de varias aplicaciones, llamados firmas. Según estas firmas, puede identificar una aplicación específica y aplicar a ella una acción determinada:
- Allow — permitir
- Monitor — permitir y registrar esto en los logs
- Block — denegar
- Quarantine — registrar el evento en los logs y bloquear la dirección IP durante un tiempo determinado
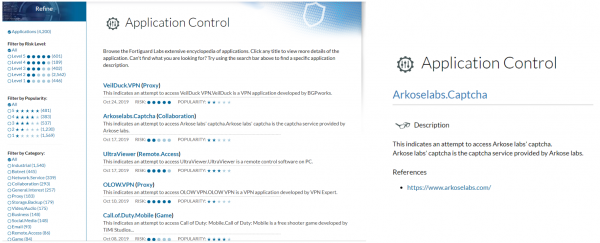
También se pueden ver las firmas existentes en el sitio .
Ahora consideremos el mecanismo de inspección HTTPS. Según estadísticas de finales de 2018, la cuota de tráfico HTTPS superó el 70%. Es decir, sin usar la inspección HTTPS, solo podremos analizar alrededor del 30% del tráfico que circula por la red. Para comenzar, echemos un vistazo al funcionamiento de HTTPS en términos generales.
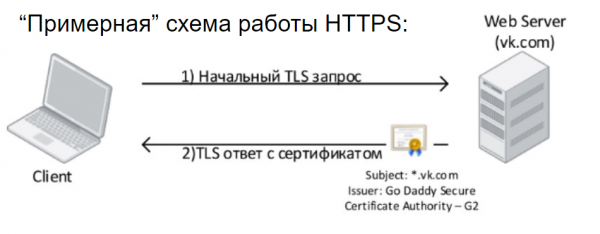
El cliente inicia una solicitud TLS al servidor web y recibe una respuesta TLS, además de ver un certificado digital que debe ser de confianza para este usuario. Este es el mínimo necesario que debemos saber sobre el funcionamiento de HTTPS; en realidad, su funcionamiento es mucho más complejo. Tras un handshake TLS exitoso, comienza la transmisión de datos encriptados. Y eso es bueno. Nadie puede acceder a los datos que intercambia con el servidor web.
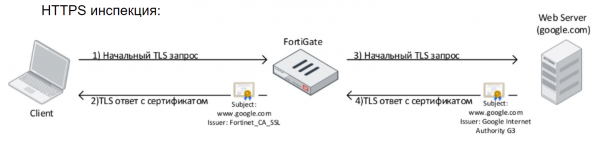
Sin embargo, para los responsables de seguridad en las empresas, esto es un verdadero dolor de cabeza, ya que no pueden ver este tráfico ni verificar su contenido con antivirus, sistemas de prevención de intrusiones, ni sistemas DLP, nada. Esto también afecta negativamente a la calidad de detección de las aplicaciones y recursos web utilizados dentro de la red, que es exactamente a lo que se refiere nuestra lección. La tecnología de inspección HTTPS tiene como objetivo resolver este problema. Su esencia es bastante simple: de hecho, el dispositivo que realiza la inspección HTTPS organiza un ataque Man In The Middle. Esto se ve más o menos así: FortiGate intercepta la solicitud del usuario, establece una conexión HTTPS con ella y luego inicia una sesión HTTPS con el recurso al que el usuario accedió. Al mismo tiempo, en la computadora del usuario se verá un certificado emitido por FortiGate. Este debe ser de confianza para que el navegador permita la conexión.
En realidad, la inspección HTTPS es un asunto bastante complicado y tiene muchas limitaciones, pero no lo abordaremos en el marco de este curso. Solo agregaré que implementar la inspección HTTPS no es algo que se complete en un minuto; normalmente lleva alrededor de un mes. Se necesita recoger información sobre las excepciones necesarias, hacer los ajustes correspondientes, recopilar comentarios de los usuarios y corregir la configuración.
La teoría presentada, así como la parte práctica, se exponen en esta lección en video:
En la siguiente lección, veremos otros perfiles de seguridad: antivirus y sistemas de prevención de intrusiones. Para no perderte esto, mantente al tanto de las actualizaciones en los siguientes canales:
Fuente: habr.com
