

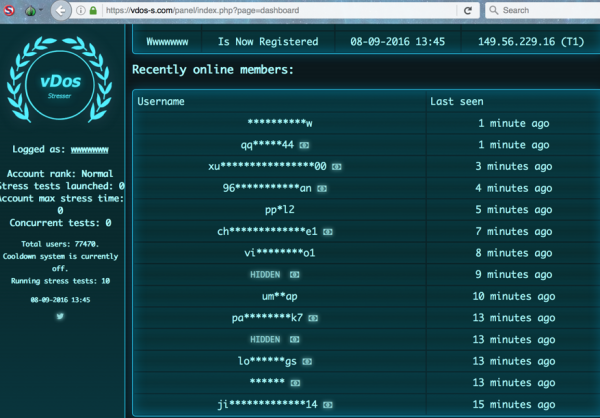
Para 2016, vDos se había convertido en el servicio más popular del mundo para contratar ataques DDoS
Si se cree en las teorías de conspiración, las empresas antivirus podrían estar propagando virus, y los servicios de protección contra ataques DDoS podrían estar iniciando estos ataques. Por supuesto, son solo inventos... ¿o no?
El 16 de enero de 2020, el Tribunal de Distrito Federal de Nueva Jersey a Tucker Preston, un joven de 22 años de Macon, Georgia, por uno de los cargos, específicamente "daño a computadoras protegidas mediante la transmisión de un programa, código o comando". Tucker es cofundador de la empresa BackConnect Security LLC, que ofrecía protección contra ataques DDoS. El joven empresario no pudo resistir la tentación de vengarse de los clientes difíciles.
La triste historia de Tucker Preston comenzó en 2014, cuando un hacker adolescente, junto con su amigo Marshall Webb, fundó BackConnect Security LLC, de la cual luego se separó BackConnect, Inc. En septiembre de 2016, esta firma durante una operación para cerrar el servicio vDos, que en ese momento era considerado el servicio más popular del mundo para solicitar ataques DDoS. En ese momento, supuestamente BackConnect sufrió un ataque a través de vDos y llevó a cabo una inusual "contraataque", apoderándose de 255 direcciones IP del enemigo mediante (BGP hijacking). Realizar un ataque de este tipo para proteger sus intereses generó opiniones controvertidas en la comunidad de seguridad informática. Muchos creían que BackConnect había cruzado la línea.
La intercepción BGP simple se realiza anunciando un prefijo ajeno como propio. Los uplinks/pares lo aceptan, y comienza a propagarse por la red. Por ejemplo, en 2017, supuestamente como resultado de un fallo en el software, "Rostelecom" (AS12389) de Mastercard (AS26380), Visa y algunas otras instituciones financieras. Algo similar sucedió con la empresa BackConnect, cuando se apropió de direcciones IP de la empresa de alojamiento búlgara Verdina.net.
El CEO de BackConnect, Bryant Townsend, luego en la lista de distribución de NANOG para operadores de red. Dijo que tomar la decisión de atacar el espacio de direcciones del enemigo no fue fácil, pero están listos para asumir la responsabilidad de su acción: «Aunque tuvimos la oportunidad de ocultar nuestras acciones, sentimos que habría sido incorrecto. Pasé mucho tiempo reflexionando sobre esta decisión y cómo podría afectar negativamente a la empresa y a mí ante algunas personas, pero al final la apoyé».
Como resultó, BackConnect no es la primera vez que aplica el secuestro de BGP, y la empresa tiene una historia oscura. Aunque hay que aclarar que el secuestro de BGP no siempre se utiliza con fines maliciosos. Brian Krebs , que él mismo utiliza los servicios de Prolexic Communications (ahora parte de Akamai Technologies) para protegerse contra ataques DDoS. Fue precisamente ella quien ideó cómo usar el secuestro de BGP para protegerse contra ataques DDoS.
Si la víctima de un ataque DDoS solicita ayuda a Prolexic, esta redirige las direcciones IP del cliente hacia sí misma, lo que le permite analizar y filtrar el tráfico entrante.
Dado que BackConnect proporcionaba servicios de protección contra DDoS, se realizó un análisis sobre cuáles secuestros de BGP se pueden considerar legítimos en interés de sus clientes y cuáles parecen sospechosos. Esto incluye la duración del secuestro de direcciones ajenas, cuán ampliamente se anunció un prefijo ajeno como propio, si hay un acuerdo confirmado con el cliente, etc. La tabla muestra que algunas acciones de BackConnect parecen muy sospechosas.
Aparentemente, alguien de los perjudicados ha demandado a BackConnect. En no se menciona el nombre de la empresa que el tribunal reconoció como perjudicada. La víctima en el documento se denomina como Victim 1.
Como se mencionó anteriormente, la investigación de las actividades de BackConnect comenzó después de la violación del servicio vDos. Entonces de los administradores del servicio, así como la base de datos de vDos, que incluía sus usuarios registrados y registros de clientes que pagaron a vDos por realizar ataques DDoS.
Estos registros mostraron que una de las cuentas en el sitio vDos estaba abierta con direcciones de correo electrónico vinculadas a un dominio que está registrado a nombre de Tucker Preston. Esta cuenta inició ataques contra un gran número de objetivos, incluyendo numerosos ataques a redes pertenecientes (FSF).
En 2016, un exadministrador de sistemas de la FSF dijo que la organización sin fines de lucro había considerado en algún momento colaborar con BackConnect, y los ataques comenzaron casi de inmediato después de que la FSF anunciara que buscaría otra empresa para protegerse de DDoS.
Según El Departamento de Justicia de EE. UU. ha informado que, en este cargo, a Tucker Preston se le enfrenta a una pena de hasta 10 años de prisión y una multa de hasta $250,000, que duplica las ganancias o pérdidas totales del delito. La sentencia será emitida el 7 de mayo de 2020.
GlobalSign ofrece soluciones PKI escalables para organizaciones de cualquier tamaño.
Más información: +7 (499) 678 2210, sales-ru@globalsign.com.
Fuente: habr.com
