

¡Hola! Bienvenido a la novena lección del curso . En hemos revisado los mecanismos básicos de control de acceso de los usuarios a diversos recursos. Ahora enfrentamos otro desafío: es necesario analizar el comportamiento de los usuarios en la red y configurar la obtención de datos que puedan ayudar en la investigación de diversos incidentes de seguridad. Por lo tanto, en esta lección examinaremos el mecanismo de registro y generación de informes. Para ello, necesitaremos FortiAnalyzer, que desplegamos al inicio del curso. La teoría necesaria y el video de la lección están disponibles bajo el enlace.
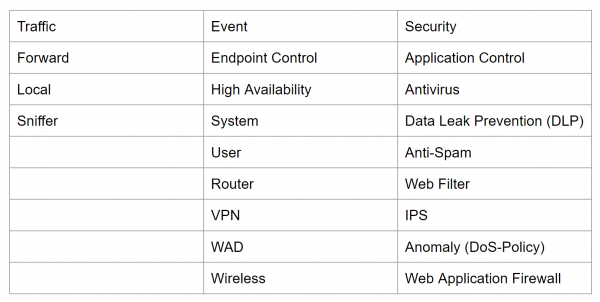
En FortiGate, los registros se dividen en tres tipos: registros de tráfico, registros de eventos y registros de seguridad. A su vez, estos se dividen en subtipos.
Los registros de tráfico registran información sobre el flujo de tráfico, como solicitudes y respuestas, si las hay. Este tipo contiene los subtipos Forward, Local y Sniffer.
El subtipo Forward contiene información sobre el tráfico que FortiGate aceptó o rechazó de acuerdo con las políticas de filtrado de paquetes.
El subtipo Local contiene información sobre el tráfico directamente desde la dirección IP de FortiGate y desde las direcciones IP desde las que se realiza la administración. Por ejemplo, las conexiones a la interfaz web de FortiGate.
El subtipo Sniffer contiene registros de tráfico que se obtuvieron mediante la espejeación del tráfico.
Los registros de eventos contienen eventos del sistema o de administración, tales como: adición o modificación de parámetros, establecimiento y ruptura de túneles VPN, eventos de enrutamiento dinámico, y más. Todos los subtipos se presentan en la imagen a continuación.
Y el tercer tipo es el de registros de seguridad. En estos registros se anotan eventos relacionados con ataques de virus, visitas a recursos prohibidos, uso de aplicaciones no autorizadas, y más. La lista completa también se presenta en la imagen a continuación.
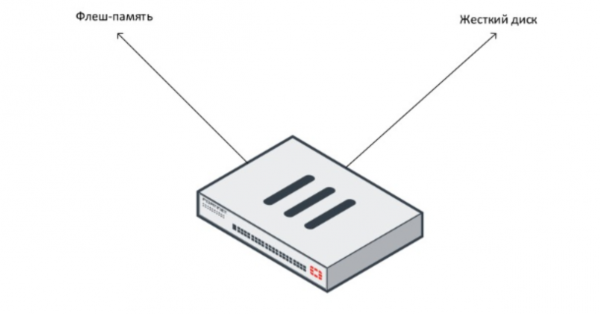
Los registros se pueden almacenar en diferentes lugares, tanto en el propio FortiGate como fuera de él. Almacenar registros en FortiGate se considera registro local. Dependiendo del dispositivo, los registros pueden guardarse en la memoria flash del dispositivo o en el disco duro. Por lo general, los modelos de gama media tienen disco duro. Es fácil distinguir los modelos con disco duro: el número final tiene una unidad. Por ejemplo, FortiGate 100E viene sin disco duro, mientras que FortiGate 101E lo incluye.
Los modelos más antiguos y de gama baja normalmente no tienen disco duro. En este caso, se utiliza memoria flash para el registro de logs. Sin embargo, es importante tener en cuenta que el registro constante de logs en la memoria flash puede reducir su efectividad y vida útil. Por lo tanto, la grabación de logs en la memoria flash está desactivada por defecto. Se recomienda activarla solo para el registro de eventos durante la resolución de problemas específicos.
Durante el registro intensivo de logs, ya sea en disco duro o en memoria flash, el rendimiento del dispositivo disminuye.
Es bastante común almacenar logs en servidores remotos. FortiGate puede almacenar logs en servidores Syslog, en FortiAnalyzer o en FortiManager. También se puede utilizar el servicio en la nube FortiCloud para almacenar logs.
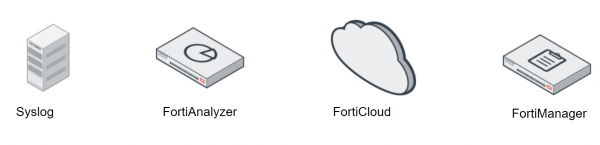
Syslog es un servidor para el almacenamiento centralizado de logs provenientes de dispositivos de red.
FortiCloud es un servicio basado en suscripción para la gestión de seguridad y almacenamiento de logs. Permite almacenar logs de manera remota y generar informes adecuados. Si tienes una red bastante pequeña, usar este servicio en la nube puede ser una solución adecuada en lugar de comprar equipo adicional. Existe una versión gratuita de FortiCloud que permite almacenar logs durante una semana. Después de adquirir la suscripción, los logs se pueden almacenar durante un año.
FortiAnalyzer y FortiManager son dispositivos externos para el almacenamiento de logs. Dado que todos tienen el mismo sistema operativo — FortiOS — la integración de FortiGate con estos dispositivos no representa ninguna complicación.
Sin embargo, hay que señalar las diferencias entre FortiAnalyzer y FortiManager. El objetivo principal de FortiManager es la gestión centralizada de varios dispositivos FortiGate, por lo que la capacidad de almacenamiento de logs en FortiManager es notablemente menor que en FortiAnalyzer (si, por supuesto, comparamos modelos del mismo segmento de precio).
El objetivo principal de FortiAnalyzer es la recolección y análisis de logs. Por lo tanto, es el trabajo con él lo que examinaremos posteriormente en la práctica.
Toda la teoría y la parte práctica se presentan en este videotutorial:
En la próxima lección, abordaremos los puntos clave relacionados con la administración del dispositivo FortiGate. Para no perderte nada, mantente atento a las actualizaciones en los siguientes canales:
Fuente: habr.com
