

Junto con la encriptación de correos y el uso de firmas digitales, una de las maneras más efectivas y de bajo costo para proteger el correo electrónico de ataques es una política de contraseñas de seguridad adecuada. Las contraseñas anotadas en papeles, almacenadas en archivos públicos o simplemente no suficientemente complejas siempre son una gran brecha en la seguridad de la información de la empresa y pueden dar lugar a incidentes graves con consecuencias perceptibles para el negocio. Por esta razón, debe existir una política de contraseñas de seguridad estricta en cualquier empresa.
Sin embargo, cualquier especialista en seguridad sabe que la política de contraseñas solo será efectiva si no solo existe, sino que es cumplida rigurosamente por todos, o al menos, por los empleados clave de la organización. Lograr esto es más difícil de lo que parece. Los empleados, ya de por sí muy ocupados, frecuentemente olvidan la necesidad de cambiar su contraseña o toman el camino de menor resistencia, haciendo que su contraseña sea cada vez más simple, anulando así todo el efecto. Por esta razón, en las empresas, el cumplimiento de la política de contraseñas generalmente se aborda mediante diversos medios técnicos.
Para supervisar el cumplimiento de la política de contraseñas en Zimbra, no se requieren aplicaciones de terceros. Esto se puede lograr mediante herramientas integradas.
Primero, es importante entender cómo funciona la gestión de contraseñas en Zimbra. En el momento de crear una nueva cuenta, el administrador le asigna una contraseña temporal. Posteriormente, el usuario podrá iniciar sesión en la cuenta y cambiar la contraseña por sí mismo. Todas las contraseñas se almacenan encriptadas en servidor Zimbra y, gracias a esto, son inaccesibles incluso para el administrador del servidor. Por ello, si un usuario olvida su contraseña, tendrá que crear una nueva. Cabe recordar que, hasta hace poco, la creación de una nueva contraseña requería la intervención de un administrador, pero en la última versión de Zimbra Creative Suite 8.8.9 se añadió la opción de que los usuarios puedan establecer una nueva contraseña por sí mismos.
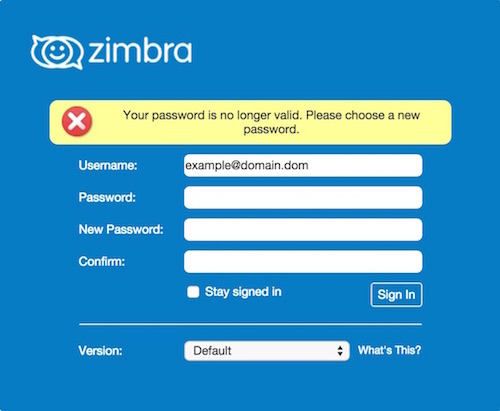
La configuración de la política de contraseñas se puede encontrar en la configuración de usuarios individuales y grupos de usuarios. Se puede ajustar:
- Longitud de la contraseña — permite establecer la longitud mínima y máxima de la contraseña. Por defecto, la longitud mínima de la contraseña es de 6 caracteres y la máxima es de 64.
- Caducidad de la contraseña — permite establecer el tiempo después del cual la contraseña se vuelve inválida. Los usuarios no necesariamente tienen que esperar a que expire, pueden cambiarla antes de que esto suceda.
- Número mínimo de caracteres en mayúsculas — permite establecer el número mínimo de letras mayúsculas que se deben usar en la contraseña.
- Número mínimo de caracteres en minúsculas — permite establecer el número mínimo de letras minúsculas que se deben usar en la contraseña.
- Número mínimo de caracteres numéricos — permite establecer el número mínimo de dígitos del 0 al 9 que se deben usar en la contraseña.
- Número mínimo de símbolos de puntuación — permite establecer el número mínimo de signos de puntuación y caracteres especiales que se deben usar en la contraseña.
- Hacer cumplir el historial de contraseñas — permite establecer el número de contraseñas recordadas para que el usuario no use contraseñas repetidas periódicamente.
- Contraseña bloqueada — esta opción permite evitar que el usuario cambie su contraseña.
- Habilitar bloqueo de acceso fallido — esta opción permite configurar la respuesta del sistema a la entrada incorrecta de la contraseña.
Como puede ver, la configuración de las contraseñas en Zimbra es lo suficientemente flexible como para adaptarse a la política de contraseñas en prácticamente cualquier empresa. Además, mediante el uso de un sencillo script, se puede configurar el envío de recordatorios a los usuarios sobre el próximo vencimiento de su contraseña. Gracias a este recordatorio, el empleado podrá cambiar su contraseña en un ambiente tranquilo, mientras que la imposibilidad de acceder al correo por la mañana de un empleado que ha pasado por alto el momento de cambio de contraseña puede afectar negativamente su eficiencia.
Para que este script funcione, debe copiarlo en un archivo y hacer que ese archivo sea ejecutable. Se recomienda automatizar la ejecución de este script con Cron, de modo que informe diariamente a los usuarios que hace tiempo no actualizan su contraseña sobre su inminente vencimiento. Además, en el script, debe reemplazar zimbra.server.com por el nombre de su propio servidor. dominio.
#!/bin/bash
# Задаем ряд переменных:
# Сперва количество дней для первого напоминания, затем для последнего:
FIRST="3"
LAST="1"
# Задаем адрес отправителя:
FROM="admin@zimbra.server.com"
# Задаем адрес получателя, который будет получать письмо со списком аккаунтов с истекшими паролями
ADMIN_RECIPIENT="admin@zimbra.server.com"
# Указываем путь к исполняемому файлу Sendmail
SENDMAIL=$(ionice -c3 find /opt/zimbra/common/sbin/sendmail* -type f -iname sendmail)
# Получаем список всех пользователей.
USERS=$(ionice -c3 /opt/zimbra/bin/zmprov -l gaa $DOMAIN)
# Указываем дату с точностью до секунды:
DATE=$(date +%s)
# Проверяем каждого из них:
for USER in $USERS
 do
# Узнаем, когда был установлен пароль
USERINFO=$(ionice -c3 /opt/zimbra/bin/zmprov ga "$USER")
PASS_SET_DATE=$(echo "$USERINFO" | grep zimbraPasswordModifiedTime: | cut -d " " -f 2 | cut -c 1-8)
PASS_MAX_AGE=$(echo "$USERINFO" | grep "zimbraPasswordMaxAge:" | cut -d " " -f 2)
NAME=$(echo "$USERINFO" | grep givenName | cut -d " " -f 2)
# Проверяем, нет ли среди пользователей тех, у кого срок действия пароля уже истек.
if [[ "$PASS_MAX_AGE" -eq "0" ]]
then
  continue
fi
# Высчитываем дату окончания действия паролей
EXPIRES=$(date -d  "$PASS_SET_DATE $PASS_MAX_AGE days" +%s)
# Считаем, сколько дней осталось до окончания срока действия пароля
DEADLINE=$(( (($DATE - $EXPIRES)) / -86400 ))
# Отправляем письмо пользователям
SUBJECT="$NAME - Ваш пароль станет недействительным через $DEADLINE дней"
BODY="
Здравствуйте, $NAME,
Пароль вашего аккаунта станет недействительным через $DEADLINE дней, Пожалуйста, создайте новый как можно скорее.
Вы можете также создать напоминание о смене пароля в календаре Zimbra.
Заранее спасибо.
С уважением, IT-отдел
"
# Первое предупреждение
if [[ "$DEADLINE" -eq "$FIRST" ]]
then
	echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Reminder email sent to: $USER - $DEADLINE days left"
# Последнее предупреждение
elif [[ "$DEADLINE" -eq "$LAST" ]]
then
	echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Reminder email sent to: $USER - $DEADLINE days left"
# Final
elif [[ "$DEADLINE" -eq "1" ]]
then
    echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Last chance for: $USER - $DEADLINE days left"
fi
done
Por lo tanto, se puede decir que Zimbra Collaboration Suite es adecuado incluso para aquellas empresas que tienen una política de contraseñas estricta, y gracias a sus funciones integradas, será bastante sencillo lograr que los empleados cumplan con ella rigurosamente.
Para cualquier consulta relacionada con Zextras Suite, puede comunicarse con la representante de la compañía 'Zextras', Katerina Triandafili, al correo electrónico katerina@zextras.com.
Fuente: habr.com
